

AIモデルのディスティレーション攻撃とは?AnthropicはClaudeをどのように保護しているか
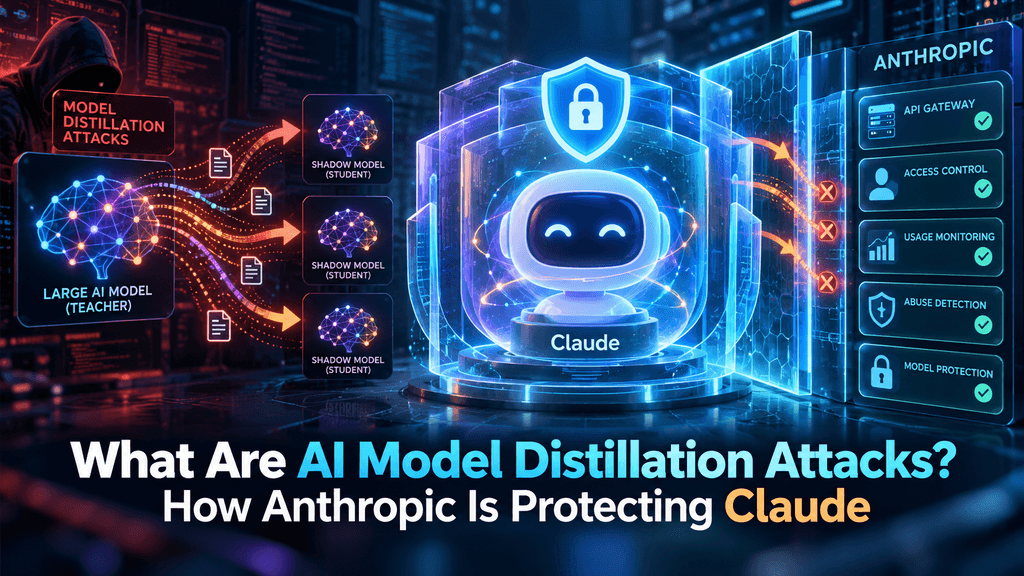
数百万ドルにのぼる独自の人工知能研究が、パブリックAPIをクエリするだけで吸い取られてしまう可能性はあるのか?モデル蒸留攻撃により、悪意のある主体はClaudeのような最先端システムを系統的にクエリし、高密度な推論パス、関数スキーマ、内部ロジックを収集して、標準的な開発予算の一部で競合システムを訓練することが可能になる。分散型物理インフラネットワーク(DePIN)および仮想通貨エコシステムにおいて、この脅威は分散型コンピューティングプール、オープンウェイトのインテリジェンスマーケット、自律エージェントインフラを直接脅かす。最先端の機能を複製することで、敵対者は基礎研究への資金提供なしに、トークン化されたネットワークやスマートコントラクトのセキュリティツールを劣化させる。Anthropicは、多段階分類システム、自動的行動クラスタリング、出力ウォーターマーキング、動的推論調整を導入してこの脅威に対抗している。この分析では、蒸留攻撃のメカニズム、分散型AIマーケットへの深刻な影響、およびAnthropicの多層防衛アーキテクチャを検討する。
-
コアコンセプト:モデルディスティレーション攻撃は、公開された推論プログラミングインターフェースを悪用して、密な合成コーパスを生成し、基礎となる研究費用を回避しながら独自の推論行動を複製します。
-
Web3の脆弱性:不正なディスティレーションによって独自のモデル機能が商品化されると、分散型AIエコシステム、自律的なオンチェーンボット、トークン化されたコンピュートネットワークは深刻な構造的リスクに直面する。
-
Anthropicの対策:防御メカニズムには、リアルタイムの意図分析、マルチテナント行動テレメトリー、コンテキスト推論保護、および暗号化トークンウォーターマーキングが含まれます。
-
シビルによるAPIの悪用:抽出キャンペーンは、分散型プロキシリング、ローテートする仮想支払チャネル、および偽名の仮想通貨ルートを活用して、大規模な収集を有機的なユーザー交通に偽装します。
-
市場経済の変化:堅固な防御機構が安価な模倣の近道を排除し、従来のテクノロジーおよびWeb3セクターの開発者全員に、真正な基盤データセットと検証可能な推論への直接投資を促している。
メカニズム:抽出がモデルインターフェースを悪用する方法
モデル蒸留攻撃は、通常のAPIアクセスを悪用して、独自の知的財産を収集し、最先端の機能を複製します。最先端モデルの作成には、数億ドル規模の専用ハードウェアクラスター、洗練された合成パイプライン、そして広範な強化学習が必要です。一方、攻撃者は専門分野にわたって自動化されたクエリバッチを開始し、ターゲットモデルの包括的な出力を収集して、その構造化されたデータを用いて、より小型でオープンな重みアーキテクチャを微調整します。このプロセスは、現代の機械学習開発を定義する資本とエンジニアリングの障壁を回避します。
この攻撃は標準的なテキスト生成インターフェースを標的としています。高度なシステムは、プログラミングや数学の質問に答える際に明確で徹底的な問題の分解を提供するように設計されているため、意図せず、模倣モデルを訓練するために必要な正確な指示信号を放出します。攻撃者は複雑な論理的課題を送信し、中間的な推論ステップを記録して、密度の高いトレーニングコーパスを構築します。このキュレーションされたデータが小さな受信モデルに取り込まれると、模倣システムは元のトレーニング資本の1%未満でベンチマークスコアに匹敵する性能を発揮できます。クエリが正当な開発者のリクエストに似ているため、従来のパーセテーション防御はこの抽出を認識できません。
合成データの活用と推論抽出
中間的な推論トレースの抽出は、標準的な非教師学習の事前学習と比較して、模倣学習を劇的に加速する。攻撃者は、自動化されたスマートコントラクト監査、ゲーム理論的交渉、分散型取引所のアービトラージ、記号数学などの高レバレッジ分野に注目する。ステップバイステップの論理を強制するように設計されたプロンプトを送信することで、攻撃者はターゲットプラットフォームを自動的なデータセット生成器に変換する。
-
連鎖的思考の収穫:中間的な問題解決ステップを収集し、認可されていないまたは非同期の受信者ネットワークに認知ワークフローを抽出する。
-
ツール使用とスキーマ盗難:自律実行エージェントを訓練するために、関数呼び出し構造、構造化されたJSON出力、および回復手順を収集する。
-
セーフティバウンダリープロービング:モデレーションフィルターをマッピングし、標準的なアライメントプロトコルを回避するための二次モデルを訓練するために、ガードレールを体系的に評価する。
攻撃トポロジー:分散型抽出キャンペーン
現代のディスティレーションキャンペーンは、ボリュームベースのレート制限を回避するために、孤立したクライアントではなく分散型インフラを活用しています。これらの運用は、プロキシプール、ローテートするアイデンティティプロファイル、マルチテナントホスティングを活用して、多様な小売ユーザーのインタラクションパターンを模倣しています。
| 攻撃ベクトル | デプロイメカニズム | ターゲット資産 | 検出の複雑さ |
| 調整されたクエリプール | クライアントアクセスキーをローテーションする分散型ボットネット | 深い数学的証明、スマートコントラクトのロジック | 高 |
| シミュレートされた小売用プロンプト | 標準的な学術ベンチマークの言い換えバージョン | 専門的な機関向けドメイン知識 | 非常に高い |
| オートノマスエージェントループ | 複数ステップのジョブを実行するセルフプロンプティングパイプライン | 実行スキーマ、リアルタイムエラー修正 | エクストリーム |
| 対立的な境界スキャン | 自動化された摂動テストによるガードレールの境界確認 | 運用安全限界、モデレーション基準 | 中程度 |
これらの分散ネットワークは、匿名性を維持するために頻繁に仮想通貨のインフラを利用します。攻撃者は、分散型資産で資金調達された仮想支払いプロバイダーを用いてアクセスキーを資金調達し、エンタープライズクラウドプラットフォームで使用される本人確認のリンクを切断します。その結果、抽出キャンペーンは協調的な操作としてではなく、通常のトラフィックの成長に溶け込みます。
DePINおよび分散型コンピューティングに対する脅威ベクトル
モデルの蒸留は、Web3人工知能ネットワークおよび分散型物理インフラストラクチャシステムに即時の経済的課題をもたらします。DePINネットワークは、トークンインセンティブを通じて分散したハードウェアクラスタを調整し、モデルの訓練、評価、ホスティングを実現します。オープンノードにホストされたモデルが不正な蒸留によって体系的にスクレイピングされると、ネイティブユーティリティトークンを支える本質的価値が低下します。
分散モデルのノードへのアクセスが自己ホスト型のローカルクローンを生み出す場合、ネイティブステーキングおよびユーティリティトークンへの需要は低下する。精錬により、ネットワークが安定した手数料収入を確立する前に計算出力が商品化される。たとえば、あるエコシステムが専用のブロックチェーン分析エンジンの構築に財政資金を投入した場合、敵対者はその推論機能を数日で抽出し、代替ネットワーク上で同一モデルを展開して価格を引き下げ、元のプロジェクトの市場地位を薄めることができる。
スマートコントラクトエージェントとオンチェーンセキュリティの脆弱性
収益最適化、流動性管理、スマートコントラクト評価にフロンティアモデルを利用する自律エージェントは、深刻な運用の重複に直面している。攻撃者はエージェントの活動を監視し、実行戦略、リスクパラメーター、検証メカニズムを特定する。
-
戦略の複製:競合他社は、フロンティア型エージェントによって生成された意思決定フレームワークを取得することで、自律的マーケットメイキングアルゴリズムを模倣する。
-
攻撃の加速:抽出されたセキュリティヒューリスティクスを用いてトレーニングされた複製モデルにより、攻撃者は公開台帳上で活動をブロードキャストすることなく、オフラインで脆弱性スキャンを実行し、契約の欠陥を特定できるようになります。
-
シビル資金ループ:未規制のエージェントがプライバシー重視のウォレットと分散型金融ツールを使用して、スクラピングクラスターを資金支援し、顧客確認手続きを回避する。
分散型機械学習におけるステーキングの障害
ステークされたAIネットワークの経済的セキュリティは、高品質な知性を生成するには多大なリソース消費が必要であるという前提に依存しています。ステーク証明型機械学習環境では、ノード運用者が正確で計算量の多い出力を保証するためにコラテラルを預けます。
蒸留はこのインセンティブバランスを損ないます。悪意のある運営者は、独自のモデルを軽量な模倣アーキテクチャに蒸留し、そのクローンを安価な消費者向けハードウェアで実行して、その出力をネットワークに送信できます。模倣モデルが標準的な検証基準に一致するため、運営者は正当な計算コストの一部しか費やさずに、完全な検証報酬を得られます。この仕組みは、専用のエンタープライズインフラを維持する正直な運営者を罰し、ネットワークの中央集権化を促進し、分散型プロトコルへの信頼を損ないます。
動的二段階意図分類
Anthropicは、トレーニングデータの生成前に抽出クエリをブロックするために、二段階の分類フレームワークを適用しています。単純なキーワードブラックリストに頼るのではなく、リクエストは意味的、構文的、構造的な次元で分析されます。
初期段階では構造的意味プロファイリングを実施します。分類器は、入力されたプロンプトが有機的な開発者による使用ではなく、繰り返しの置換や学術的ベンチマーク構造などのプログラムによるデータセット生成の特徴を示しているかどうかを評価します。第二段階では、出力トークンの生成ダイナミクスをリアルタイムで監視し、隠された推論を抽出することを目的としたクエリを検出・阻止します。高確率で抽出が検出された場合、プラットフォームは動的な応答調整をトリガーし、直接的な回答を提供すると同時に、攻撃者が微調整に必要な中間的な推論トレースを抑制します。
マルチテナント行動テレメトリとクラスタリング
分散されたクライアントリングを特定するため、Anthropicは、見かけ上独立したユーザー口座間で行動テレメトリを関連付けます。ディスティレーションには膨大なデータ量が必要であるため、収集キャンペーンはネットワーク全体で検出可能な統計的相関を生成します。
異なるIP空間と支払方法にまたがる複数の口座が並行した行動リズムを示す場合、プラットフォームはその相関を検出します。テレメトリエンジンは、一致するプロンプト構文テンプレート、同期されたトークン要求、および補完的なドメイン探索を評価します。数千の独立した口座が、ずらされた順序で同一のプログラミング課題の変形を問い合わせる場合、システムはそれらを協調的な操作と判断します。その後、Anthropicは協調的なレート調整、詳細なログ記録、および同時アクセスの停止を適用して、このネットワークを解体します。
コンテキストウィンドウ保護
確立された精製手法では、攻撃者がモデルの以前の推論ステップを新しいプロンプトに貼り付けて、継続的な技術的情報の開示を強制するという文脈操作が行われます。
Anthropicは、コンテキスト処理メカニズムを改訂することでこの脆弱性を排除しました。システムは、コンテキストウィンドウ内のすべてのトークンについて厳格な由来追跡を実装し、外部ユーザー入力、以前の生成履歴、および保護された推論要素を区別します。ユーザーが以前に生成された推論トレースを注入して体系的な開示を強制した場合、モデルは攻撃的なパターンを認識し、実行パスを終了させて、長コンテキストウィンドウを抽出ベクターとして使用することをブロックします。
暗号的および統計的出力ウォーターマーキング
Anthropicは、出力シーケンス内に検証可能な構造的パターンを埋め込むために統計的ウォーターマーキングを活用し、明瞭さ、流暢さ、技術的正確性を損なうことなく、出所の数学的証拠を提供します。
基本的な手法は、擬似ランダムトークン頻度の調整を利用しています。生成エンジンは、内部の暗号鍵に基づいて特定の同義語トークンを微妙に優先します。出力は人間の読者には自然に見えますが、疑わしいクローンモデルが生成した大規模なデータセットの統計的分析により、それがClaudeの出力で学習されたかどうかを判別できます。この出自の特定は、知的財産権の主張を推進し、無許可モデルをオープンリポジトリから削除し、分散型ネットワーク上の不正サービスを無効化するための実行可能な証拠を提供します。
経済対策
モデル蒸留に対する最も頑強な防御は、攻撃者の財務計算を攪乱する。蒸留は、APIへのクエリが独立したモデル開発に比べて大幅に安価である場合にのみ実行可能である。Anthropicは、技術的防御を経済的ペナルティと一致させている。
| 保護層 | 運用の重点 | 戦略的結果 |
| 二段階分類器 | リアルタイムセマンティック分析 | 生成前に抽出プロンプトを無効化します |
| 行動クラスタリング | アカウント間パターン相関 | 分散型スクレイピングボットネットを解体 |
| コンテキスト保護 | トークンの出自追跡 | プロンプトインジェクションの抽出を防止します |
| 統計的ウォーターマーク | 暗号トークンの頻度調整 | 盗まれたデータの検証可能な帰属を提供します |
意図分類器が抽出試行を検出し、簡潔な出力に切り替えた場合、プラットフォームは標準的な課金レートでリクエストを処理します。さらに、行動ファインプリントが分散型抽出リングを確認した場合、関連する口座はサービス違反として終了され、事前に入金された残高は没収されます。非有効なトレーニングデータに対して課金し、運用口座を無効化することで、大規模な抽出を経済的に不可能にします。
機械学習の経済的変化
効果的なディスティレーション防御の導入は、従来のコンピューティングと分散型プロトコルの両方におけるAI開発の単位経済を変化させる。最先端プラットフォームが合成トレーニングの漏洩を制限する中で、高性能モデルを構築するには、真の計算能力、アーキテクチャの革新、および検証済みのデータセットが再び必要となる。
この移行は、分散型知能プロトコル全体での資本の統合を加速します。チームは、抽出された出力をオープンなラッパーにパッケージ化することで価値提案を維持できなくなりました。分散型イニシアチブは、主な研究、暗号的に検証された人間のフィードバック、および専用のインフラへの投資が必要です。デジタル資産市場はこの変化を反映し、資本をデリバティブラッパーから、証明可能なトレーニングの真正性と持続可能なモデルアーキテクチャを示す基盤プロトコルへと再配分しています。
オープンウェイトエコシステムの強化
オープンソース研究と独自の知的財産の境界は、データの由来がどのように管理されるかによって定義されます。検証済みの公開データセットでトレーニングされたオープンウェイトモデルは、透明性と分散型システムにとって依然として不可欠です。しかし、無許可のディスティレーションに依存するシステムは、プラットフォームレベルの対策や規制上の責任により、突然の混乱に見舞われます。
機械学習とブロックチェーンの基盤を組み合わせたWeb3組織は、検証可能なデータパイプラインを構築しなければなりません。検出可能なウォーターマークを含むモデルを展開すると、分散型プロトコルは運用的・法的リスクにさらされ、主要な流動性ハブや機関向け分散型金融統合から除外される可能性があります。プロジェクトは、トレーニングリソースが独自の資産を侵害していないことを確認するために、厳格なデータ監査フレームワークを採用しています。
検証可能な推論とゼロ知識証明
蒸留とモデル置換のリスクが拡大する中、仮想通貨プロトコルは、ゼロ知識機械学習(zkML)に基づく検証可能な推論メカニズムを統合しています。ゼロ知識証明により、分散型ノードは、基盤となるパラメータやプライベートなプロンプト入力を開示することなく、推論出力が特定の本物のモデルによって計算されたことを数学的に証明できます。
この暗号学的検証により、ノードは報酬を不正に獲得することを目的とした軽量な蒸留された模倣モデルではなく、本物のモデルを実行していることが保証されます。暗号学的実行証明を要求することで、分散型ネットワークはユーザーが本物の知性を受け取ることを保証します。zkMLはオンチェーンでの実行の正確性を検証し、フロンティアプロバイダーの防御は初期のモデル開発を守り、新興する自律的なデジタル経済の統合されたセキュリティ境界を形成します。
AIモデルの蒸留攻撃は、独自の知性、分散型コンピューティングネットワーク、自律的なWeb3システムを標的とする計算された抽出ベクトルです。攻撃者は自動化された大規模なクエリキャンペーンを実行し、基本的なトレーニングコストを回避して、低コストで最先端の推論能力を再現しようとします。Anthropicは、動的意図分類、マルチテナント行動クラスタリング、コンテキスト由来の強制、暗号化的出力ウォーターマーキングを組み合わせた統合防御アーキテクチャを通じてこの課題に対応しています。自律的な意思決定が信頼できる損なわれない知性を必要とする分散型金融およびDePINシステムにおいて、これらの防御システムはプロトコルの持続可能性を維持し、計算インセンティブトークンの価値低下を防ぎます。2026年を通じて機械学習セクターが発展する中、運用の焦点はモデルの重みの保護、検証可能な推論の確保、自律的ソフトウェアネットワークを駆動するデータの由来の認証に集中します。
市場のニュースは速いですが、どこでそれに対応するか同样重要です。今月10月、KuCoinはKuCoin 5.0をリリースし、KuCoinを再構築されたプラットフォームに変貌させます。以下がお客様に実際に変わる点です:
-
すべてを一つの口座で。従来のプラットフォームは、資金を「スポット」「証拠金」「先物」の別々の口座に分割し、その理由を理解することを求めていました。KuCoin 5.0の統合口座は、これを完全に廃止しました。一度入金するだけで、すべてが簡単に利用可能になります(現在はVIPユーザー限定)。
-
株式、インデックス、および商品。KuCoin 5.0は、暗号資産からグローバル市場へ拡張します。暗号資産が横ばいになり、株式が上昇する(またはその逆)場合、法定通貨の送金を待つ必要なく、数分でポジションを切り替えられます。
-
リアルワールドアセット(RWA)。商品などの従来の資産へのトークン化されたエクスポージャーが、あなたの暗号資産口座内で利用可能に。世界金融で最も急成長している分野の一つが、もはや機関投資家だけのものではなく、取引に使っている同じ残高からアクセスできます。
-
学びながら収益を得ましょう。取引の準備ができていませんか?KCUSDで、ステーブルコインを毎日自動再投資して利子を獲得できます。4%の利回りで、闲置中の入金をストレスなく活用できる最適な方法です。
-
シンプルな言葉で動くAIアシスタント。質問して、市場の状況を把握し、見ているものを理解しましょう。プラットフォームに組み込まれており、専門用語は一切不要です。
-
圧倒されないアプリ。より速く、クリーンで一貫性があり、チュートリアルなしで最初のタップから直感的です。
-
信頼するだけでなく、確認できるセキュリティ。MiCAR認可を受けたEUの企業であり、Proof of Reservesを自分で確認でき、国際的に認証されたセキュリティ(SOC 2 Type II、ISO 27001:2022)を備えています。
数分で口座を作成し、暗号資産が過去にあった場所ではなく、これから向かう場所に適したプラットフォームで始めましょう。
モデルのファインチューニングとモデルのディスティレーションの技術的な違いは何ですか?
ファインチューニングは、ターゲットとなるデータセットを使用して既存の基礎モデルの内部パラメータを調整し、特定のタスクに対するパフォーマンスを最適化します。ディスティレーションは、教師モデルが生成した出力をもとに学生モデルを学習させることで、巨大な教師モデルの能力と推論手法を完全に別の学生モデルに移転します。
モデルの出力に埋め込まれた統計的ウォーターマークは、攻撃者によって削除できるでしょうか?
ウォーターマークは、二次的な言い換え、意味的な乱序、または複数の異なるアーキテクチャからの出力の組み合わせによって薄められる可能性があります。しかし、マルチビット統計ウォーターマークを完全に除去することは、推論の精度と文法構造を劣化させることが一般的であり、基礎となる数学的署名は大規模なトレーニングデータセット全体で依然として検出可能です。
すべての合成データ生成の形式が蒸留攻撃と分類されるのでしょうか?
合成データ生成は、APIプロバイダーの拘束力のある利用規約に違反し、アクセス制御を回避し、または無許可で独自の推論トレースを抽出して競合モデルに商業的能力を複製する場合にのみ、ディスティレーション攻撃と見なされます。
ゼロ知識証明は、パブリックブロックチェーン上のモデルディスティレーションとどのように関連していますか?
ゼロ知識機械学習は、モデルの重みやプライベートな入力を公開することなく、出力が特定のモデルアーキテクチャによって生成されたことを検証します。これにより、実行の整合性が確認され、ノード運用者が蒸留された複製を秘密裏に置き換えることを防ぎますが、認可されたユーザーが検証済みの出力を使用してオフチェーンモデルを訓練することを防ぐことはできません。
過度な蒸留は模倣モデルのパフォーマンスを低下させますか?
はい。合成出力のみで訓練された蒸留システムは、モデルの崩壊と累積的な幻覚に陥りやすいです。広範な一次訓練コーパスや人間の検証に基づかない場合、蒸留されたクローンは新しい問題領域に対応できず、狭い訓練例の範囲を超える複雑なタスクで失敗します。
免責事項:本記事は情報提供を目的としたものであり、財務または投資アドバイスを構成するものではありません。仮想通貨への投資には大きなリスクが伴います。取引前に必ずご自身で調査を行ってください。
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。