

Ethereumは量子安全性へのタイムラインをどのように加速していますか?
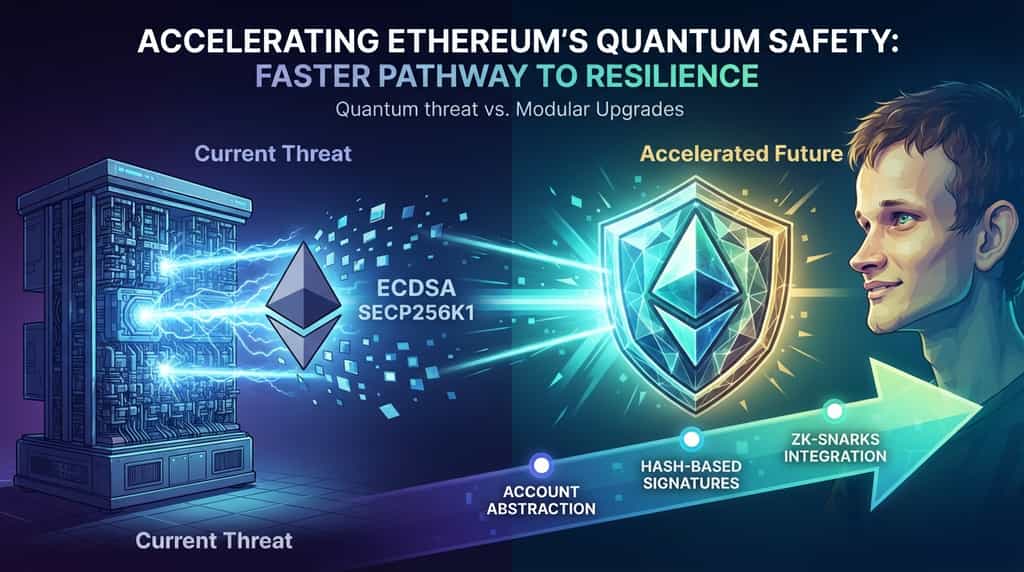
量子コンピューティングの急速な進展は、ブロックチェーンネットワークを保護する公開鍵暗号を含む従来の暗号システムに対して理論的な長期的な脅威をもたらします。最近、Ethereumの共同創設者であるビタリク・ブテリンは、Ethereumネットワークが量子耐性を達成するためのより迅速で簡素化された道筋に対して強い楽観主義を示し、その見解を大きく転換しました。この転換は、現在の楕円曲線暗号を破るのに十分な規模に達する前に、ユーザーの資金やスマートコントラクトを保護する可能性のある新しく提案された暗号的・アーキテクチャ的な調整に集中しています。
ヴィタリク・ブテリンは、より効率的な暗号プリミティブとプロトコルアップグレードパスに関する最近の研究を受けて、Ethereumを量子耐性暗号に移行するプロセスを加速することに対する楽観的な立場を強めています。
-
コアのシフト:最近の暗号学的研究によると、Ethereumを量子耐性の構造に移行することは、以前の推定よりもはるかに迅速に、かつより少ない運用のボトルネックで実現できる可能性がある。
-
脅威モデル:量子コンピュータは、Shorアルゴリズムのようなアルゴリズムを通じて、標準的な楕円曲線署名(ECDSAなど)から導出された暗号ハッシュや秘密鍵を逆算する可能性があり、リスクをもたらします。
-
提案された解決策:ネットワークは、ステートレス性、ハッシュベースの署名、および量子耐性暗号アップグレードのオーバーヘッドを最小限に抑える高度なゼロ知識証明集約ツールを検討しています。
-
タイムラインへの影響:完全な移行には厳格なテストとフォークが必要ですが、新しいモジュール型実装戦略により、ユーザー口座は従来のアップグレード予定より数年前から保護される可能性があります。
ブロックチェーンは、非対称暗号化を用いてユーザーの資金を保護し、トランザクションを検証し、秘密鍵の正当な所有者のみが振替を承認できるようにしています。Ethereumなどの標準的なネットワークは、現在、ECDSA(楕円曲線デジタル署名アルゴリズム)secp256k1をトランザクション署名に使用しています。これらの暗号プリミティブは古典コンピュータに対して計算的に安全ですが、十分なキュービット規模とエラー補正能力を備え、ショアのアルゴリズムを実行する量子コンピュータには脆弱です。
十分に高度な量子コンピュータは、公開された公開鍵から秘密鍵を導出することが可能です。ブロックチェーンアドレスは、送金時に公開鍵を明らかにしたり、履歴の台帳状態に公開鍵を露出させたりするため、保護されていないネットワークは台帳の壊滅的侵害に直面します。そのため、コア開発者や研究者は、量子ハードウェアが暗号的に重要なマイルストーンに到達する前にプロトコルを保護するためのアップグレードパスの検討を優先しています。
歴史的に、主要なスマートコントラクトプラットフォームを量子耐性アルゴリズムに移行することは、数十年にわたる工学的課題と見なされてきました。格子ベースや状態依存ハッシュベースの署名スキームなどのポスト量子暗号(PQC)の代替案は、従来、署名サイズが非常に大きく、検証ガスコストが高く、鍵管理が複雑であるため、ブロックチェーンの状態が肥大化する可能性がありました。
最近の理論的なブレークスルーとモジュラーなプロトコル設計により、この見通しは変化しました。簡潔なゼロ知識証明、STARKベースのアキュムレーター、および最適化されたハッシュベースの署名フレームワークに関する研究は、Ethereumが量子耐性のアップグレードを段階的に取り入れることができることを示唆しています。一度に膨大でネットワーク全体にわたる暗号化の刷新を強制するのではなく、開発者は局所的なプロトコルコンポーネントとアカウント抽象化レイヤーを導入することで、スループットや分散化を損なうことなく、脆弱な署名方式を段階的に廃止できます。
Ethereumの規模の分散型ネットワークをアップグレードするには、丁寧な調整、後方互換性の計画、そして数年間のテストフェーズが必要です。移行戦略は以下の複数の基盤となる柱に依存しています:
-
アカウント抽象化(ERC-4337):スマートコントラクトウォレットが一般化されることで、ユーザーは将来的にコアコンセンサス層を即座に変更することなく、ネイティブなECDSA鍵から量子耐性署名検証者へセキュリティモデルを移行できます。
-
ハッシュベースの署名:SPHINCS+ や XMSS などのアルゴリズムは、数論的な仮定ではなくハッシュ関数に基づいて強力なセキュリティ保証を提供しますが、署名サイズの最適化は現在も活発な研究分野です。
-
ゼロ知識証明の統合:ZK-rollupレイヤーとネイティブプロトコルプローバーは、オフチェーンで複雑な暗号学的証明をバッチ処理して検証し、ポスト量子検証数学に伴う計算オーバーヘッドからベースレイヤーを保護します。
以下の表は、量子後移行のために評価されている主要な暗号アプローチを要約しています:
| 暗号プリミティブ | セキュリティの基盤 | 主な利点 | 主な欠点 |
| ECDSA(現在) | 楕円曲線 | 高速でコンパクトな署名 | 量子ハードウェア上でショアのアルゴリズムに脆弱 |
| 格子ベースの暗号 | 最短ベクトル問題 | 速度とサイズの良いバランス | 複雑な数学的仮定、より新しいセキュリティ実績 |
| ハッシュベースの署名 | ハッシュ関数のセキュリティ | 最小限の暗号学的仮定 | 大きな署名サイズ、厳格なステート管理要件 |
日常の参加者や分散型アプリケーション(dApp)開発者にとって、量子耐性への移行は、プロトコルのアップグレードやウォレットソフトウェアの更新を通じて裏で行われる可能性が高いです。アカウント抽象化フレームワークがスムーズな移行パスを可能にするため、ユーザーは初日から資金を手動で再構築する必要はありません。
ただし、スマートコントラクト開発者は、長期的なプロトコルアップグレードがガス経済、署名検証オペコード、およびデータ可用性構造に与える影響に注意を払う必要があります。Ethereumがより高度な暗号プリミティブを統合するにつれて、ゼロ知識アプリケーションおよび安全な鍵管理のためのツールリングは引き続き成熟し、商業市場でそれらの脅威が現れるずっと前に、将来の計算的脅威に対して堅牢な保護を提供します。
Ethereumの量子安全へのロードマップの加速は、ブロックチェーン工学における重要な転換点を示している。かつて遠く、解決が困難なスケーリングおよび暗号化の障壁と見なされていたものは、モジュラーなプロトコル設計、アカウント抽象化、効率的なゼロ知識アーキテクチャを通じて現在対処されている。量子の脆弱性に積極的に対処することで、ネットワークは長期的な耐障害性を確保し、ユーザー資産と分散型インフラが将来の技術パラダイムに対しても保護されることを目指している。
量子コンピュータは、Ethereumに現実的な脅威をもたらすのはいつですか?
多くの暗号学者と量子物理学者は、256ビットの楕円曲線暗号を破ることができる量子コンピュータはまだ数年から数十年先であると推定しています。しかし、移行には長い時間がかかるため、既に前向きな計画が進められています。
一般のユーザーは資金を保護するために行動する必要がありますか?
ほとんどの提案されているアップグレードパスでは、ウォレットプロバイダーとアカウント抽象化標準が移行のメカニズムを処理します。ユーザーは、量子耐性のある署名検証を備えたスマートコントラクト口座にウォレット設定を更新したり、資金を移管するよう促される可能性があります。
量子耐性暗号署名はなぜ処理が難しいのですか?
ポスト量子代替手段は、従来の楕円曲線方式と比較して、公開鍵や署名のデータサイズが大幅に大きくなることが一般的です。これにより、ストレージ要件、ネットワーク帯域幅の消費、ブロックチェーン上の検証ガスコストが増加します。
他のブロックチェーンネットワークも量子セキュリティに備えていますか?
はい、複数のレイヤー1プロトコルと研究グループが、国立標準技術研究所(NIST)の量子耐性暗号標準を積極的に監視し、モジュラーアップグレードフレームワークを実験しています。
このアップグレードは既存のスマートコントラクトに影響を及ぼすリスクがありますか?
コアプロトコル開発者は、既存の分散型アプリケーションが破損しないよう、厳格な後方互換性または段階的な移行スケジュールを考慮してアップグレードを設計しています。ただし、特定のプロトコルレベルの変更は、メインネット導入前に常に厳密なテストネットシミュレーションを経ます。
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。