

Polymarket、サードパーティによるセキュリティ侵害を受け、取引およびリレイヤー操作を一時停止
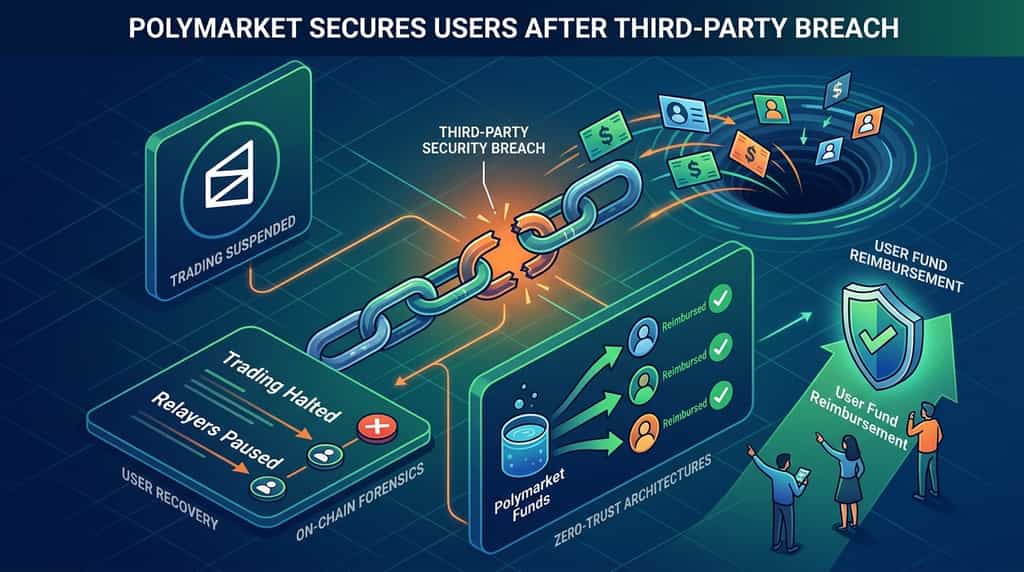
分散型アプリケーションは外部のソフトウェア依存性に大きく依存していますが、サプライチェーン内の1つの弱いリンクが、ユーザー資産の数百万ドルを危険にさらす可能性があります。Polymarketは、サードパーティのサービスプロバイダーに起因するセキュリティ侵害を受け、取引を一時停止し、リレイヤーの運用を停止しました。プラットフォームの開示およびオンチェーン分析によると、このセキュリティインシデントにより、脆弱性が特定・隔離される前に、約265万ドルから270万ドルの不正なユーザー資金の流出が発生しました。この出来事は、分散型金融および予測市場セクターにおけるサードパーティソフトウェア統合に関連する持続的な構造的脆弱性を浮き彫りにしています。
取引の一時停止およびリレイヤー操作の停止は、サードパーティのウェブ監視・分析プロバイダーであるDebugBearに対する外部からの侵入によって引き起こされました。Hudson Rockのブロックチェーンセキュリティ研究者やArkhamなどの分析企業によると、悪意のあるスクリプトがサードパーティ経由で注入され、ログイン中のユーザーセッションを標的とし、資金が攻撃者制御のアドレスに転送されました。
この攻撃により約710のユーザー口座が侵害され、取引活動がロックされる前に資金が引き出されました。この侵害に対応して、Polymarketは直ちに国際取引所を「注文取消しのみ」モードに切り替え、追加の不正取引を防ぐためにリレイヤーの操作を一時停止しました。プラットフォーム運営者は、この脆弱性が限定的であり修正されたことを確認し、この事象を英国の法執行機関に報告しました。
サードパーティベンダーの脆弱性は、信頼されたフロントエンドまたはモニタリングチャネルを通じて、コアのスマートコントラクトセキュリティレイヤーを回避することで、分散型プラットフォームに影響を与えます。基礎となるブロックチェーンプロトコルや自動市場メーカーはしばしば暗号的に安全である一方で、分析スクリプト、パフォーマンスモニター、カスタマーサポートウィジェットなどの補助ツールは、ユーザーのブラウザ環境内で実行権限を持っています。
ベンダー提供者が侵害されると、悪意のあるアクターはこれらの信頼されたチャネルを悪用し、UIの動作を変更したり、トランザクションを消費するペイロードを注入したり、承認を偽装したりできます。ブロックチェーンインテリジェンスプロバイダーによる事例検証によると、このサプライチェーンベクターは、暗号学的プリミティブを破ることではなく、公式ドメイン名や運用スクリプトに対する人間の信頼を悪用するため、Web3インターフェースをターゲットとする攻撃者にとってますます好まれる手法となっています。
ユーザーの回復と補償は、Polymarketが全面的に負担します。Polymarketは、セキュリティ侵害中に損失を被ったすべての取引者を補填すると約束しています。攻撃の収束後、プラットフォームの担当者は、影響を受けた個人が全額補填されることを確認し、共同でのチェーン上フォレンジックを通じて、盗難された資金の一部(約75万ドルを含む)を凍結または追跡することに成功しました。
直後のプラットフォームアクセスを試みたトレーダーは、関連インフラを監査中の間、新規保有資産を保護するために設定されたキャンセルのみの制限に直面しました。() プラットフォームの経営陣は、国際的な法執行機関および専門のブロックチェーン追跡企業との協力が継続しており、残存する資産の流れの回復に努めていることを強調しました。
繰り返されるセキュリティイベントを受けて、より広範な予測市場エコシステムは、ソフトウェア依存関係管理とベンダーの選定についてより厳しい注目を浴びている。予測市場は、特に高関与度の地政学的およびマクロ経済的イベントサイクル中に大量の流動性を集めるため、洗練された脅威アクターにとって高価値の標的となっている。
機関参加者と一般投資家は、過去の耐障害性とインシデント対応の効率性に基づいてプラットフォームのリスクを評価します。業界アナリストは、迅速な補償が即時の財務的損失を軽減する一方で、繰り返されるフロントエンドまたはベンダー層の脆弱性は、ゼロトラストアーキテクチャ、厳格なコンテンツセキュリティポリシー(CSP)、および分散型コード整合性検証への構造的転換を要すると指摘しています。
Web3プロトコルは、厳格なコンテンツセキュリティポリシー(CSP)、暗号化されたサブリソース整合性(SRI)ハッシュ、および分散型フロントエンド検証手法を実装することで、サプライチェーン攻撃に対抗できます。ローカルなサンドボックスなしでサードパーティのJavaScriptバンドルに依存すると、インジェクションベクターの入り口が開かれます。
厳格なスクリプト実行境界の適用、外部ソフトウェア依存関係の継続的な監査、および重要な運用ロジックを脆弱なウェブホスト型モニタリングツールから移行することで、開発チームはサプライヤーの下流侵害への暴露を大幅に最小限に抑えることができます。ハードウェアウォレットの統合とトランザクションシミュレーションのプロンプトは、契約のやり取り中に予期しないパラメーター変更が発生した際にユーザーに警告を発するという、重要な最終防衛ラインも提供します。
ブロックチェーンエコシステムは拡大を続け、業界レポートによれば、機関参加がブロックチェーンインフラ全体の収益成長を牽引しています。その中で、堅牢なセキュリティ習慣を維持することが極めて重要です。予測市場、分散型取引所、または貸付プロトコルを利用する際、ユーザーはハードウェアセキュリティキーを使用し、不要なトークン承認を定期的に取り消し、プラットフォームの急なメンテナンスや緊急凍結に注意を払うべきです。システム的なベンダーリスクについて情報を得ておくことで、参加者は新興の暗号資産セクターと取引しながら、対手先リスクを積極的に管理できます。
Polymarketでの取引およびリレイヤー操作の一時的な停止は、現代のWeb3サプライチェーンおよびサードパーティソフトウェア統合に内在する持続的な脆弱性を浮き彫りにしています。プラットフォーム運営者が迅速な技術的対応、資産の凍結、そして包括的な補填の約束を実施したことで、影響を受けたトレーダーへの被害は軽減されましたが、この出来事は外部依存がもたらすリスクについて重要な教訓を提供しています。分散型予測市場が成熟し、より高い流動性を引きつける中で、ベンダーの厳格な監査とゼロトラストフロントエンドアーキテクチャの確立が、ユーザー資産の保護と市場の信頼の維持に不可欠となります。
Polymarketのセキュリティ侵害は、米国プラットフォームのユーザーに影響を与えましたか?
いいえ、セキュリティインシデントおよびその後の取引制限は国際プラットフォームにのみ影響し、別途構築された米国プラットフォームには一切影響はありませんでした。
セキュリティインシデント中に合計でどれほどのユーザー資金が流失しましたか?
オンチェーンフォレンジクスおよびアナリティクス企業は、取引が停止される前に、ユーザー資金の約265万ドルから270万ドルが無許可で移動されたと推定しています。
プラットフォームでの悪意のあるコードインジェクションの原因は何でしたか?
この脆弱性は、サードパーティのウェブサイト監視およびパフォーマンスプロバイダーであるDebugBearが侵害されたことが原因で、不正なスクリプトがユーザーのセッションを標的にしたことに起因します。
影響を受けるユーザーは完全な経済的補償を受けますか?
はい、Polymarketは、不正な資金振替の影響を受けたすべてのトレーダーに対して、プラットフォームが完全に補填することを公に確認しました。
仮想通貨取引所における「キャンセル専用」モードとは何ですか?
キャンセル専用モードは、ユーザーが既存の未約定注文または保有資産をキャンセルすることは可能ですが、新規取引の注文や新規の保有資産の開設が制限される緊急の運用状態です。
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。