

Canto IncognitoマルウェアがKryptexを標的:3,400台のAIサーバーが暗号通貨マイニングに乗っ取られた方法
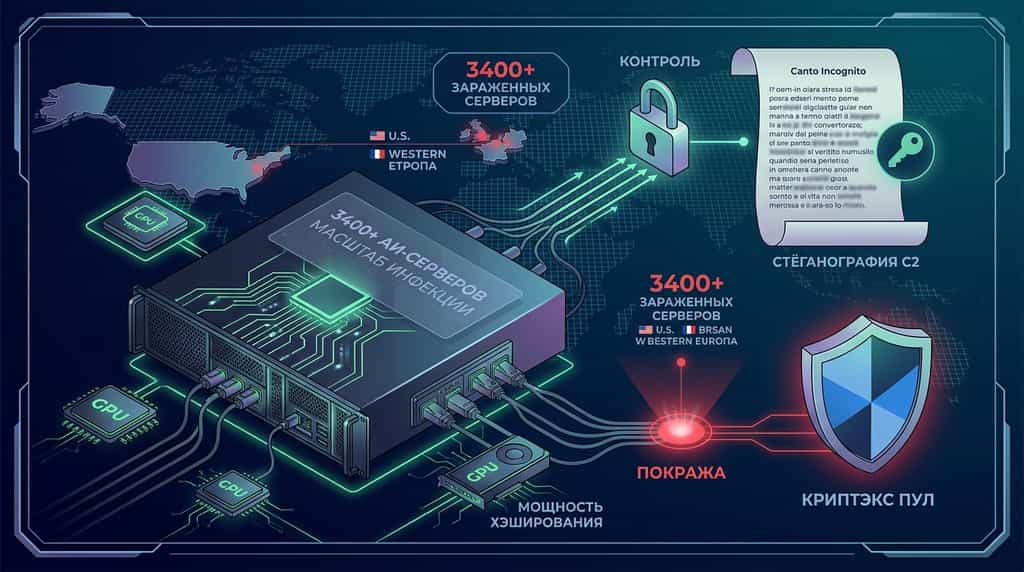
グローバルで3,400台以上に及ぶ人工知能(AI)および大規模言語モデル(LLM)サーバーが、Canto Incognitoと名付けられた洗練された暗号通貨マイニング攻撃で侵害されました。Lumen Black Lotus Labsのサイバーセキュリティ研究者によると、悪意のある攻撃者は、PoeLLMという新種のマルウェアを展開し、侵害された企業インフラに隠されたXMRigおよびIronマイニングソフトウェアをインストールしました。奪われた計算リソースは、その後、ロシア語圏で有名なマイニングプラットフォームであるKryptexに転送され、不正な仮想通貨収益が生成されました。
この攻撃キャンペーンは、高度なコマンド&コントロール(C2)隠蔽メカニズムによって際立っています。攻撃者は静的IPアドレスやドメイン名に頼らず、パブリックなGitHubリポジトリに公開されたステガノグラフィックな詩の中にC2サーバーの場所をエンコードしています。この継続的な脅威は、露出した企業AIデプロイメントやオープンソースユーティリティソフトウェアが、隠蔽されたリソースハイジャックマルウェアに対してますます脆弱であることを示しています。
Canto Incognitoキャンペーンは、高性能な企業サーバーインフラを不正に乗っ取り、無許可で仮想通貨のマイニングを行うことを目的とした標的型のクリプトジャッキング操作です。2026年4月から活動を開始しており、このキャンペーンはオープンソースのAIマイクロサービスおよびWebユーティリティツールを侵入経路として利用し、クラウドおよび企業環境への初期アクセスを獲得します。
被害者のネットワーク内に侵入すると、主要なマルウェアペイロードであるPoeLLMは、Monero(XMR)用にXMRigおよびIron用の専用マイナーを展開し、CPUとGPUのリソースを活用します。採掘された報酬は、有名なロシアのマイニングプールおよび自動暗号通貨支払いサービスであるKryptexにホストされた口座に送られます。
Canto Incognitoキャンペーンの主要な運用パラメーターには以下が含まれます:
-
感染規模:世界中で3,400台以上の個別サーバーが侵害され、2026年6月中旬には最大で約2,200台のサーバーが同時に感染しました。
-
地理的分布:攻撃は、米国および西ヨーロッパの企業データセンターに集中しています。
-
対象の脆弱性:侵害されたエンドポイントには、LiteLLM(AIプロキシレイヤー)、Gotenberg(ドキュメント変換サービス)、Gitea(コードリポジトリホスティング)、Ivanti Sentry(モバイルセキュリティゲートウェイ)などのインターネットに接続されたソフトウェアが主に含まれています。
-
ボットネットの拡散:暗号通貨マイニングに加えて、感染したサーバーは二次的なスキャンノードとして再利用され、未パッチのシステムを広範なインターネット上で探査し、ボットネットの全体的な規模を拡大します。
PoeLLMは、Poem-Based Steganographic IP Encodingと呼ばれる新規で非常に耐障害性の高いC2検出手法を利用しています。従来のボットネットは、ハードコードされたIPアドレスまたは動的ドメイン名システム(DDNS)インフラに依存しており、サイバーセキュリティチームメンバーが簡単にブロックまたはシンクホール化できます。一方、Canto Incognitoは、その制御インフラをオープンソースコードリポジトリ内に隠蔽しています。
C2運用サイクルは、構造化された4段階のプロセスを通じて機能します:
-
詩的なステガノグラフィ:攻撃者は2026年4月13日に初期コミットが記録されたパブリックなGitHubリポジトリを作成し、その中にイタリア語の詩(「Canto Incognito」または「Unknown Song」)を公開しました。
-
ダイナミックキーのスワッピング:攻撃者がC2インフラを移行または再割り当てするたびに、特定の単語を通常のGitHubコミットを通じて詩内で変更します。
-
ターゲットの復号:侵害されたサーバー上で実行されると、PoeLLMはGitHubから最新のコミットを取得し、テキストを読み取って、変更された単語に基づいてアルゴリズム的な鍵抽出式を適用して、C2サーバーの運用IPアドレスを導出します。
-
ダウンロードに対する耐性:GitHubは世界中で使用される正当な開発プラットフォームであるため、ファイアウォールルールセットはGitHubリポジトリエンドポイントへの外部接続をほとんどブロックしないため、マルウェアは従来のネットワーク防御障壁を回避できます。
Lumen Technologiesのサイバーセキュリティ研究エンジニアリングデータによると、この難読化技術は、脅威インテリジェンスアナリストがC2チャネルを追跡し中和することを大幅に困難にしています。
エンタープライズ向け人工知能インフラは、膨大な計算能力と緩いデフォルトセキュリティ設定のため、暗号通貨マイニング攻撃者にとって極めて高価値なターゲットです。企業が大規模言語モデル(LLM)および関連マイクロサービスを急速に導入する中で、セキュリティプロトコルは開発速度に追いついていないことが多いです。
LiteLLMなどのAI管理ツールにより、組織は複数のプロバイダーモデルにわたるAPI呼び出しを統一できます。これらのサービスが適切なアクセス制御リスト(ACL)や認証バリアなしで公衆インターネットに直接公開されると、攻撃者は数分以内に開いているポートをスキャンして悪用します。
さらに、AIワークロードはデフォルトで大量の処理能力を消費するため、システム管理者はバックグラウンドで動作するXMRigまたはIronマイニングプロセスによるCPU/GPU利用率の上昇を即座に認識できない場合があり、攻撃者が侵害されたホストマシンに長期間滞在できる状況を生み出します。
Canto Incognitoキャンペーンの運用範囲とリスクプロファイルを評価するために、ネットワークセキュリティ研究者が文書化した主要な属性を以下に示します。
| キャンペーン指標 | 詳細と技術的パラメータ | 影響レベル |
| プライマリペイロード | PoeLLMマルウェアがXMRigおよびIron暗号マイナーを配布 | 高 |
| マイニングプールの目標 | Kryptex(ロシア語圏のマイニングサービス) | Medium |
| 合計 compromized ホスト | 世界中の3,400台の企業サーバー | 高 |
| 最多アクティブ感染数 | 約2,200台のサーバーが同時に稼働(2026年6月中旬) | 高 |
| C2オブスキュレーション手法 | 動的に変更されるイタリア語の詩を使用したGitHubのステガノグラフィ | 重要 |
| 初期コミット日 | 2026年4月13日 | 情報 |
| ターゲットインフラストラクチャー | LiteLLM、Gotenberg、Gitea、Ivanti Sentryのエンタープライズツール | 重要 |
| 対象地域 | アメリカ合衆国および西ヨーロッパ | 高 |
| 帰属されるアクターの元所在地 | イタリア語を話すサイバー犯罪グループ(トラフィック分析に基づく) | Medium |
PoeLLMや類似の暗号マイニング脅威を防ぐには、ネットワークの可視化、脆弱性管理、インフラの強化に焦点を当てた能動的な防御戦略が必要です。オープンソースのAIマイクロサービスを導入する組織は、外部攻撃面を体系的に監査する必要があります。
-
セキュリティが脆弱なAIサービスおよびミドルウェアを保護
LiteLLM、Gotenberg、Giteaなどのユーティリティサービスを、堅牢な認証レイヤーなしで直接公開インターネットにデプロイしないでください。厳格なゼロトラストアーキテクチャ(ZTA)を適用し、サービスを仮想プライベートクラウド(VPC)内に隔離してください。また、管理インターフェースはセキュアな仮想プライベートネットワーク(VPN)またはアイデンティティ認識プロキシの背後に配置してください。
-
外部ネットワーク出口フィルタリングを実装する
本番AIサーバーからの外部ネットワークトラフィックを制限してください。本番ワークロードは、GitHubのような外部コードホスティングプラットフォームへの無制限なHTTP/HTTPSアクセスをほとんど必要としません。出口トラフィックをフィルタリングし、未知のIP宛先をブロックすることで、エンタープライズチームはマルウェアが外部リポジトリからリアルタイムのC2アドレスを取得するのを防ぎます。
-
プロセスの実行とシステムメトリクスを監視
不正なプロセス作成を監視するために、エンドポイント検出および対応(EDR)ソリューションを導入してください。
xmrig、iron-minerに関連する不正なプロセスバイナリの生成、または一時的なシステムディレクトリ(/tmpや/var/tmpなど)から実行される未知のバックグラウンドスクリプトを検出・警告してください。-
脆弱なエンタープライズソフトウェアをパッチ適用する
インターネットに接続されているネットワークアプリケーション(Ivanti Sentry、コードリポジトリ、コンテナ化されたマイクロサービスを含む)を定期的に監査し、パッチを適用してください。セキュリティパッチを迅速に適用することで、攻撃者が初期アクセスに悪用する既知のリモートコード実行(RCE)の経路を排除できます。
市場のニュースは速い——しかし、どこでそれに対応するかが同じくらい重要です。今月10月、KuCoinはKuCoin 5.0をリリースし、KuCoinを再構築されたプラットフォームに変貌させます。以下が、あなたに実際に変わる点です:
-
すべてを一つの口座で。従来のプラットフォームは、あなたの資金を「スポット」、「証拠金」、および「先物」の別々の口座に分割し、その理由を理解することを期待していました。KuCoin 5.0の統合口座はこれを完全に廃止し、一度入金すればすべてがそのまま利用可能になります(現在はVIPユーザーのみ利用可能)。
-
株式、インデックス、コモディティ。KuCoin 5.0は、暗号資産からグローバル市場へ拡張します。暗号資産が横ばいになり、株式が上昇する(またはその逆)場合、法定通貨の送金を待つ必要なく、数分でポジションを切り替えられます。
-
リアルワールドアセット(RWA)。商品などの従来の資産へのトークン化されたエクスポージャーが、あなたの暗号資産口座内で利用可能に。世界金融で最も急速に成長しているセグメントの一つが、もはや機関投資家だけのものではなく、あなたが取引に使っている同じ残高からアクセスできます。
-
学びながら収益を得ましょう。取引の準備ができていませんか?KCUSDなら、ステーブルコインが毎日自動再投資で利子を稼ぎます。4%の利回りで、闲置中の入金をストレスなく活用できる最適な方法です。
-
シンプルな言葉で動くAIアシスタント。質問して市場の状況を把握し、見ているものを理解できます。プラットフォームに組み込まれており、専門用語は一切不要です。
-
圧倒されないアプリ。より速く、クリーンで一貫性があり、チュートリアルなしで最初のタップから直感的です。
-
信頼するだけでなく、確認できるセキュリティ。MiCAR認可を受けたEUの企業であり、Proof of Reservesを自分で確認でき、国際的に認証されたセキュリティ(SOC 2 Type II、ISO 27001:2022)を備えています。
数分で口座を作成し、暗号資産が過去にあった場所ではなく、これから向かう場所に適したプラットフォームで始めましょう。
Canto Incognitoマルウェアキャンペーンは、脅威アクターが露出したAIおよびLLMサーバーインフラを積極的に標的とし、隠密な暗号通貨マイニングを実行するという、サイバー犯罪戦略の大きな進化を示しています。攻撃者はPoeLLMマルウェアを展開し、奪取したハッシュパワーをロシアのマイニングプラットフォームKryptexに転送することで、米国および西ヨーロッパの3,400台以上のシステムを侵害することに成功しました。
このキャンペーンの特徴は、GitHubにホストされた隠蔽詩を使用してC2サーバーのIPアドレスを動的に更新し、標準的なセキュリティブロックを回避する革新的なコマンド&コントロール(C2)メカニズムです。企業における人工知能とマイクロサービスアーキテクチャの採用が加速する中、パブリックAPIエンドポイントのセキュリティ強化、アウトバウンドネットワークの出口制限、LiteLLMやIvanti Sentryなどの脆弱なソフトウェアのパッチ適用は、リソースの悪用を防ぐために不可欠な対策です。
進化するデジタル資産の環境をナビゲートするには、セキュリティの動向を把握し、取引および資産保有に信頼できるプラットフォームを選択することが必要です。KuCoinは業界をリードするセキュリティ基準の維持に取り組み、グローバルなユーザーがBitcoin、Ethereum、および数百の仮想通貨資産を安全に取引できる環境を提供しています。
Canto Incognitoマルウェアキャンペーンの主な目的は何ですか?
Canto Incognitoキャンペーンの主な目的は、感染したサーバーのCPUおよびGPU処理能力を乗っ取り、Kryptexマイニングプラットフォームを通じてMoneroやIronなどの暗号通貨を採掘して経済的利益を得る、無許可のクリプトジャッキングです。
PoeLLMマルウェアは、セキュリティ検出を回避するにはどうしていますか?
PoeLLMは、パブリックなGitHubリポジトリにホストされたステガノグラフィックなイタリア語の詩からコマンド&コントロール(C2)IPアドレスを取得し、詩のキーワードを変更することで、従来のドメイン名や静的IPに依存せずに動的に新しいIPアドレスを計算することでセキュリティ検出を回避します。
Canto Incognitoは主にどのソフトウェアアプリケーションを標的としていますか?
本キャンペーンは、LiteLLM(AIプロキシツール)、Gotenberg(ドキュメント変換エンジン)、Gitea(セルフホスト型コードリポジトリサービス)、およびIvanti Sentry(モバイルネットワークセキュリティゲートウェイ)を含む、インターネットに露出した企業アプリケーションとマイクロサービスを主なターゲットとしています。
Kryptexとは何ですか?今回の攻撃でプラットフォームは直接ハッキングされましたか?
Kryptexはロシア語対応の仮想通貨マイニングプラットフォームおよび自動支払いサービスであり、自体がハッキングされたわけではなく、脅威アクターが侵害されたサーバーから生成された盗まれたハッシュパワーを送信したマイニングプールの受信先として利用された。
ネットワーク管理者は、AIサーバーがPoeLLMによって侵害されたかどうかをどのように判断できますか?
管理者は、CPU/GPU使用率の予期しない急増を確認し、XMRigのような不正なマイナーがシステムプロセスに存在しないかチェックし、外部コードリポジトリや未確認のIPアドレスへの不審な外部ネットワーク接続を監視することで、潜在的な感染を特定できます。
この記事は情報提供を目的としたものであり、金融的、法的、または投資アドバイスを構成するものではありません。どのプラットフォームでもデジタル資産とやり取りする前、または仮想通貨の取引を行う前に、必ずご自身で調査を行ってください。
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。