

2026年10月のBinanceハッキング:EIP-7702の脆弱性を悪用してホットウォレットから数十億ドルが不正に引き出された
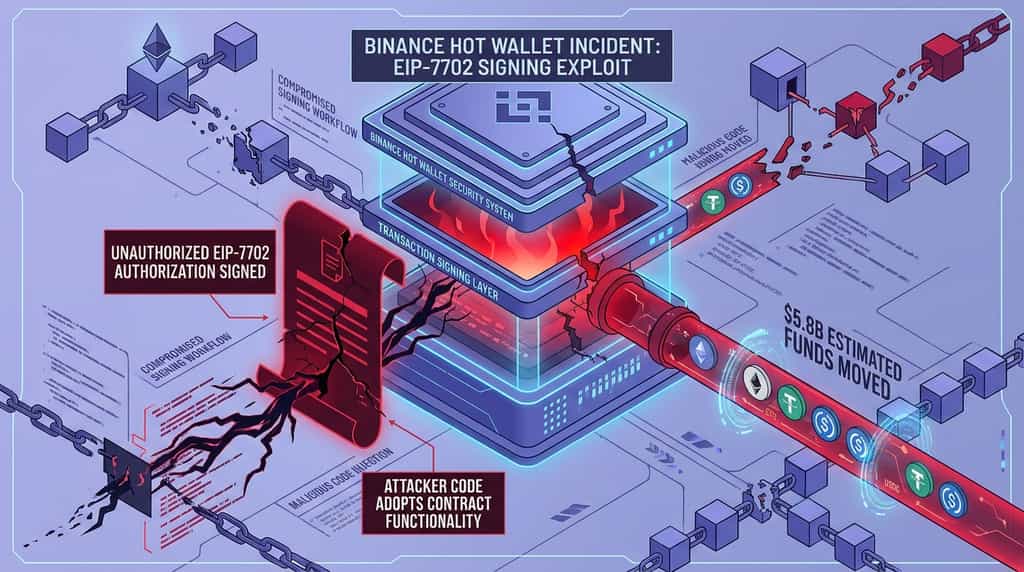
2026年10月30日に発生したBinanceのホットウォレットに関する重大なセキュリティインシデントにより、EIP-7702、トランザクション署名インフラ、およびクロスプラットフォームセキュリティ調整のリスクについて疑問が提起されています。このインシデントでは、Binance関連のウォレットから不正に資産を振替可能にする複数のEIP-7702認証リクエストが発生したと報告されています。オンチェーンでの初期推定では、複数のネットワークをまたいで移動された資産の価値は約58億ドルとされていますが、この数値はBinanceの確認済み純損失と混同しないでください。
この出来事は重要な違いを浮き彫りにしています:EIP-7702は、スマートアカウント機能をサポートすることを目的としたEthereumプロトコルの機能であり、これを使用するすべてのウォレットを自動的に脆弱にする脆弱性ではありません。報告された不具合は、署名および認証プロセスに関連していたようです。Binanceは損失を補填すると発表し、一時的に入金と出金を停止してセキュリティチェックを開始しました。一方、ステーブルコイン発行者やブロックチェーンエコシステムの参加者は、この出来事に関連する資産の凍結またはセキュリティ強化に取り組みました。
報告された攻撃は、Binanceのホットウォレットによって署名された不正なEIP-7702承認を含み、攻撃者が制御するコードが資産の振替を開始できる状態になっていました。オンチェーン分析では、トランザクション署名プロセスに不備があったことを示唆していますが、初期の報告が公開された時点では、Binanceは最終的な技術的調査結果を発表していませんでした。
Bitfishによる分析によると、この出来事はUTC+8で午前4時20分頃に始まりました。50の承認リクエストを含むトランザクションがオンチェーンでブロードキャストされました。これらのリクエストは、Binanceのホットウォレットに関連する秘密鍵を使用して署名されました。数分後、資産がバッチごとにウォレットから移動し始めました。
分析によると、この認可プログラムは限定的な機能を有しており、指定されたコントローラーを認識し、資産の振替を実行していた。50件のリクエストは連続したトランザクションノンスを含んでおり、このシーケンスがウォレットの現在の状態と一致したときに認可が有効となった。レポートは、主要な操作前に2件のテストトランザクションが実施されたことも記述しており、攻撃者が振替プロセスを事前に準備していたことを示唆している。
EIP-7702は、どのように不正な振替を可能にしましたか?
EIP-7702は、外部所有口座(EOA)が指定されたコードアドレスを承認することで、一時的にスマートコントラクトの機能を採用することを可能にします。この機能はEthereumのPectraアップグレードの一環として導入され、より柔軟な口座動作、特にウォレット体験の改善やプログラム可能なトランザクション実行を支援することを目的としています。
EIP-7702によると、アカウントはそのアカウントのコンテキストで実行されるコードを指定する認証に署名します。これにより、一括操作やより高度なトランザクションフローなどの機能が可能になります。ただし、この認証はセキュリティ的に重要です。ユーザーまたはウォレットが意図しない認証に署名した場合、指定されたコードは署名者が意図しなかった操作を実行できるようになる可能性があります。
Binanceの事象において、報告された懸念はEIP-7702自体が破られたことではなかった。代わりに、利用可能な分析では、署名システムが許可されていない一連のリクエストを承認した可能性があることを示唆していた。BlockaidのCEOであるIdo Ben-Natanは、この事象は秘密鍵の直接的な盗難ではなく、署名システムが侵害されたことが原因である可能性があると述べた。Binanceは、引用された報告書において、攻撃経路の正確な詳細を確認していない。
この違いは重要です。秘密鍵はプラットフォームが管理したままでも、署名ワークフローが侵害され、悪意のあるトランザクションの承認を強制される可能性があります。したがって、セキュリティ制御は、トランザクションを署名した主体を確認するだけでなく、トランザクションの送信先、承認範囲、コード、および意図される効果が正当であるかも検証する必要があります。
どれだけ転送されましたか?
オンチェーンの動きに基づく初期の推定では、複数のネットワークをまたいで振替された資産の総額は約58億ドルとされていますが、移動された金額が最終的な経済的損失を必ずしも意味するわけではありません。資産価格は変動し、一部の振替は凍結される可能性があり、この出来事の全体像については、Binanceおよび関係する調査機関からの確認が必要です。
同じBifishの分析では、ETH、USDT、USDCその他のトークンを含む大規模な振替が記載されており、EthereumとTron間で資産が移動したことも報告されています。一方、Bitcoinのウォレット移動については、この出来事と関連しているのか、それともBinanceによる緊急振替だったのかは未確認です。この区別は重要です。なぜなら、オンチェーンでの振替だけでは資産が盗まれたことを証明できないからです。
分析によると、攻撃者はステーブルコイン発行者が凍結する可能性のある資産を、異なる制御特性を持つ資産に迅速に変換しようとした。この事件の対応が進む中、テザー、サークル、その他の発行者が関連する一部のトークンを凍結したと報告されている。これらの初期の数値は、最終的な監査済み損失報告ではなく、経過中の推定値とみなすべきである。
Binanceの即時の対応には、入金と出金の停止、セキュリティチェックの実施、影響を受けた資産の追跡、および業界関係者との連携が含まれました。同取引所は、この出来事に起因する損失を補填するとともに、顧客資金は安全であることを強調しました。
Binance共同CEOのYi Heによると、Binanceは事象の調査、関連資産の凍結、および法執行機関との調整を行っている間、入金と出金を一時的に停止しました。Yi Heは、同社が攻撃によって発生した全損失を負担し、調査完了後に詳細な事象レビューを公開すると述べました。また、ユーザーにはBinanceの公式チャネルからの情報に依存するよう勧めました。
一時的なサービス停止は予防的なセキュリティ対策でした。調査が進行中の期間、入金と出金を制限することで、プラットフォームはウォレットの整合性を評価し、トランザクション署名システムを確認し、チームが不審な振替を追跡している間の不確実性を減らすことができます。また、資産を移動する必要があるユーザーに不便をかける可能性もあるため、迅速で明確なコミュニケーションが重要です。
Binanceは顧客資金について何と言ったのか?
Binanceは、ユーザーの資金は安全であると述べ、この出来事によって生じた損失を補填すると明言しました。これは、技術的な調査が完了したことを意味するものではなく、最終的な損失の独立した検証された会計報告の代わりでもありません。
Yi Heは、Binanceがユーザー資金の安全性を確認するためにセキュリティスキャンを実施していると述べました。また、他の業界関係者がこの事件に関連する資産を凍結する上で進展を遂げたことに言及し、対応活動で特定された残りのFDUSDについてFirst Digitalの協力を呼びかけました。
Binanceの公的な立場は、顧客残高の保護、署名およびウォレットシステムの調査、および影響を受けた資産の移動を制御するために外部関係者と調整するという3つの部分で構成されていた。同社は、調査が完了次第、より詳細な説明を提供すると述べた。その報告書が公開されるまで、正確な技術的要因および最終的な財務的影響は未解決とみなすべきである。
この出来事により、ステーブルコイン発行者、DeFiリスクチーム、およびブロックチェーンエコシステムの参加者が協調して対応しました。彼らの行動には、資産の凍結、貸出市場での取引制限、および関連アドレスに関連するトークンを管理された保管場所に移動することが含まれます。
なぜAaveは市場を凍結したのか?
Aaveのリスク対応は、貸出市場を通じて潜在的なリスク暴露を制限することに焦点を当てました。報告によると、LlamaRisk、Aave Labs、その他の参加者は、攻撃者のアドレスおよび関連する価格フィードを監視しながら、ガーディアンコントロールを使用して多数の市場を凍結することを決定しました。
報告によると、この対応はAave V3の16のネットワークにまたがる175のリザーブタイプと、Aave V4の4つのスポークにわたる117のリザーブをカバーしました。Aaveは、影響を受けた資金の移動が安定し、関連するリスクが評価された後、段階的な再開を検討すると示しました。
市場の凍結は、セキュリティインシデントにさらされている可能性のある資産に関連する追加の貸出および借入活動を制限します。これは、プロトコルに関連するすべての資産やユーザーが侵害されたことを意味するものではなく、リスクの拡大を防ぐための措置です。一時的な制限は通常のユーザーにも影響を与える可能性があるため、モニタリングと制御された再開プロセスが重要です。
アービトラムは関連資産をどのように扱いましたか?
Arbitrumのセキュリティ委員会は、Arbitrum Oneに保有されていた当該事件に関連する資産を安全に守るために行動しました。報告によると、委員会は事件に関連するアドレスから74,559,805 ARBおよび8,425 ETHを中間保有ウォレットに移動しました。
Arbitrumは、この操作が技術的レビューおよびネットワークのセキュリティとガバナンス責任を考慮した上で実施されたと述べました。報告書によると、この措置は他のArbitrumユーザーまたはアプリケーションに影響を与えず、資産は追加のセキュリティカウンシルの行動またはArbitrum DAOのガバナンス投票によってのみ再移動可能であるとのことです。
この対応は、ブロックチェーンエコシステムが特定の事象においてガバナンスと緊急セキュリティメカニズムを用いて資産を保護する方法を示しています。また、迅速な対応、ユーザー所有権、分散化、透明なガバナンスのバランスに関する重要な問いを提起しています。このような行動は、プロトコルの公表されたルールと事象の状況を踏まえて評価されるべきです。
Binanceは、この事件によって発生した全額の財務的損失を負担すると述べており、同社の約束が履行されれば、影響を受けた顧客の残高は不足分を被ることはありません。この補償に関する声明は、コーエグゼクティブ・オフィサーのYi Heが10月30日に発表したもので、同時に入金と出金が一時停止されました。
Binanceは、セキュリティインシデントに起因するすべての損失を補填することを約束しました。同社は、関連資産の凍結を進めるとともに、法執行機関と協力しているとも述べました。調査後には、インシデントの完全なレビューが行われると予想されています。
考慮すべき二つの異なる財務的質問があります。一つ目は、影響を受けたウォレットから転送された資産の価値です。早期のオンチェーン推定では、複数のネットワークにわたり、その数量は約58億ドルとされています。二つ目は、凍結された資産、回収された資金、および攻撃者が依然としてアクセスできない資産を考慮した後の純損失です。これらの数値は交換可能と扱ってはなりません。
資産を凍結する能力は、最終的な財務的影響を軽減する可能性がありますが、転送されたすべてのトークンがBinanceに返還されたことを自動的に意味するわけではありません。関係当事者が手続きを完了するまで、一部の資産は管理されたウォレットに残っている可能性があります。したがって、Binanceが損失を補填することへの取り組みは顧客保護にとって重要ですが、最終的な精算と実施の詳細が重要です。
ユーザーは、サービスの復旧、口座残高、および最終的な事故報告に関する情報について、Binanceの公式アナウンスを確認してください。補償、ウォレットの復旧、または特別な口座認証を提供すると主張する非公式なメッセージには頼らないでください。真の補償プロセスは、プラットフォームの確立されたチャネルを通じて通知されます。
2026年10月のBinanceのセキュリティインシデントは、EIP-7702のような強力なウォレット認可機能とトランザクション署名システムが相互作用する際に生じる運用リスクを明らかにしました。初期のオンチェーン分析では、Binance関連のホットウォレットから50件の認可リクエストと大規模な資産振替が確認されました。しかし、攻撃経路の正確な詳細と最終的な純損失は、調査中の段階にあります。
Binanceは入金と出金を一時停止し、セキュリティチェックを実施し、外部関係者と連携するとともに、損失を補填することを約束しました。ステーブルコイン発行者は関連資産を凍結し、Aaveは多数のマーケットで取引を制限し、Arbitrumのセキュリティ委員会は関連資産を管理されたウォレットに移動させました。これらの対応は、デジタル資産エコシステム全体での迅速な連携の重要性を示しました。
より広いセキュリティの教訓は、秘密鍵の保護が、トランザクションレベルの検証、厳格な認可制御、独立した署名承認、継続的な監視、およびテスト済みのインシデント対応手順によって支えられなければならないということです。EIP-7702は、正当なアカウント抽象化の使用事例を持つプロトコル機能ですが、そのセキュリティはウォレットやアプリケーションがそれをどのように実装するかに依存します。取引所、開発者、ユーザーはすべて、ますますプログラマブルなウォレットに関連するリスクを軽減する役割を果たしています。
1. バイナンスの2026年10月の出来事は、EIP-7702自体の脆弱性が原因でしたか?
利用可能なレポートは、EIP-7702プロトコルの明確な欠陥ではなく、Binanceのトランザクション署名プロセスに潜在的な不具合が存在する可能性を示唆していた。Binanceは引用された更新で最終的な技術的調査結果を公開しておらず、正確な根本原因は未確認のままであった。
2. EIP-7702とは、簡単に言うと何ですか?
EIP-7702は、外部所有口座が署名された認証を通じて指定されたスマートコントラクトコードに実行を委任することを可能にするEthereum改善提案です。これはウォレット機能の柔軟性を高めますが、ユーザーとプラットフォームは関与するコードと権限を慎重に検証する必要があります。
3. ビンanceは影響を受けたユーザーに補償すると述べましたか?
はい。Binance共同CEOのYi Heは2026年10月30日、Binanceがこの事件に起因するすべての損失を補填すると述べました。同社はまた、この出来事の調査を実施中であり、調査後により詳細なレビューを公開すると発表しました。
免責事項
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。