

2026年に暗号資産のハッキングが85億ドルの損失をもたらす可能性は?ARKアナリストが拡大するセキュリティリスクを指摘
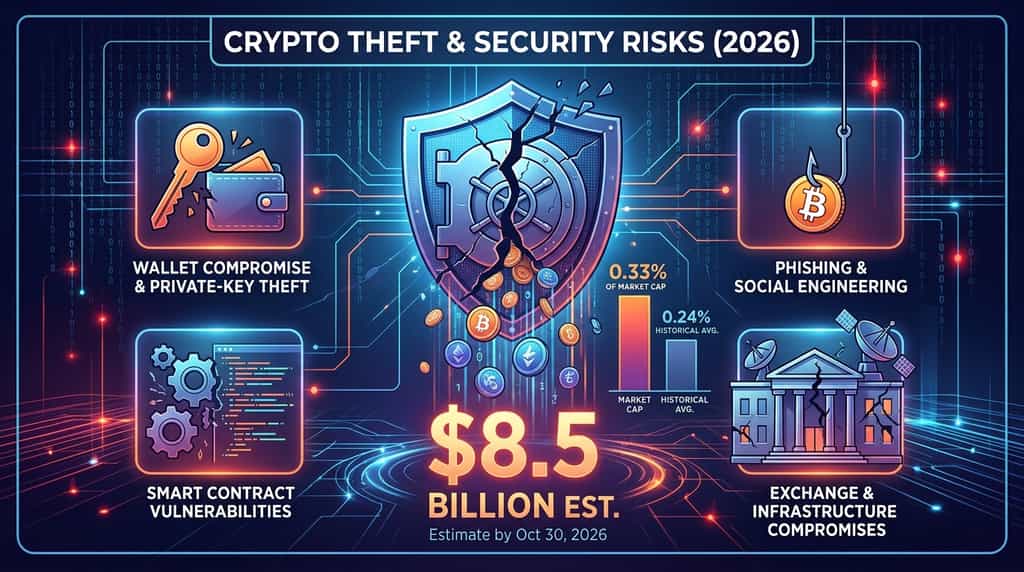
2026年には、仮想通貨の盗難が主要なセキュリティ課題となっています。ARK Investのデジタル資産研究リーダーであるロレンツォ・ヴァレンテは、2026年10月30日までに約85億ドルの仮想通貨が盗まれたと推定しています。この金額は、その年の平均仮想通貨時価総額の約0.33%に相当し、デジタル資産業界全体におけるセキュリティの失敗の財務的規模を示しています。
この推定は重要な問いを提起します:仮想通貨の盗難がこのような巨額の損失を生み出している理由は何か、そして最近の事例は取引所、ウォレット、ブロックチェーンプロトコルの脆弱性について何を示しているのでしょうか?
85億ドルという数字は、2026年10月30日までに盗まれた仮想通貨のアナリスト推定値であり、業界全体の標準化された合計値ではありません。しかし、これは仮想通貨セクターが直面するセキュリティリスクの規模を示しています。
-
市場価値の重要な割合:推定損失は、2026年の平均暗号資産時価総額の約0.33%に相当しました。
-
歴史的な平均値を上回る:ヴァレンテ氏は、2018年以降、年間損失は暗号資産時価総額の平均して約0.24%だったと述べた。
-
ウォレットの脆弱性による損失は特に大きくなります:CertiKは2026年前半にウォレットの脆弱性により約4億4450万ドルの損失を記録しました。
-
複数の攻撃手法が依然として有効です:フィッシング、秘密鍵の盗難、スマートコントラクトの脆弱性、インフラの侵害が、デジタル資産を引き続き暴露しています。
-
セキュリティはエコシステム全体の責任です:取引所、プロトコル開発者、預託者、そして個人ユーザーすべてが効果的なセーフガードを必要とします。
Lorenzo Valenteの2026年11月の投稿によると、2026年10月30日までに約85億ドルの仮想通貨資産が盗まれた。Valenteはこれを仮想通貨市場の平均時価総額と比較し、盗難額がその価値の0.33%を占めていると推定した。また、2018年以来の過去の年間平均は約0.24%であると引用した。
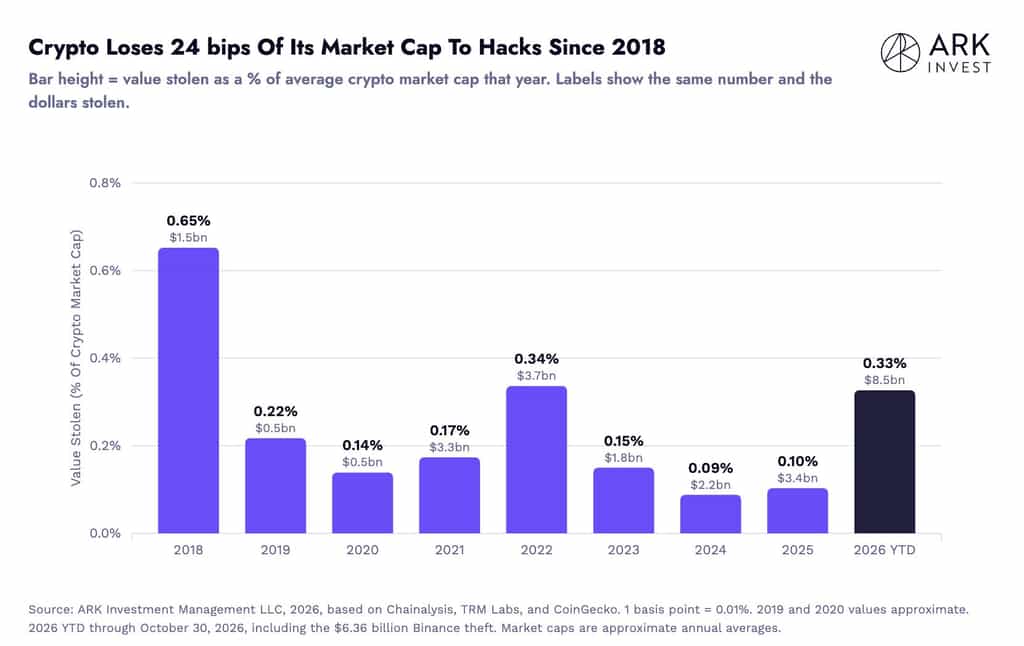
比較によると、暗号資産の盗難は、市場全体の規模に対して重要な財務リスクの源となっていることを示唆している。しかし、85億ドルという数字は、独立した監査に基づく業界の合意ではなく、分析者の推定値と見なすべきである。異なるセキュリティ研究者は異なるカテゴリの事象を追跡しており、その合計は必ずしも直接比較可能ではない。
参照として、CertiKのHack3D H1 2026レポートは2026年7月6日に発表され、今年上半期に発生した344件のWeb3セキュリティインシデントで約13億1600万ドルの損失を記録しました。凍結または返還された資金を考慮した調整済み損失は約12億ドルでした。
その報告は、この期間中に最も財務的損失が大きかったカテゴリとしてウォレットの侵害を特定しました。これらの数値は、セキュリティインシデントの規模に関する追加の証拠を提供していますが、CertiKのWeb3インシデントデータセットは、Valenteの年間推定値の直接的な内訳として扱うべきではありません。
暗号資産の盗難は、単一の脆弱性によって引き起こされるものではありません。最近のセキュリティ研究では、 compromisされたウォレット、フィッシング、ソフトウェアの脆弱性、および運用インフラの弱点など、繰り返し発生する攻撃ベクトルが複数指摘されています。
1. ウォレットの侵害とプライベートキーの盗難
CertiKの2026年上半期報告書によると、ウォレットの脆弱性が最大の損失カテゴリであり、33件の事例で約4億4450万ドルを占めました。
秘密鍵は、ブロックチェーンアドレスから取引を承認するために必要な暗号資格情報です。攻撃者が秘密鍵を取得したり、取引に署名するシステムを侵害したりした場合、所有者の許可なしに資産を振替できる可能性があります。
このリスクは、個人の保有者と大規模な組織の両方に関係します。取引所および Custodians は多額のデジタル資産を管理しており、鍵の保管、署名プロシージャ、アクセス権限は重要なセキュリティコントロールです。
2. フィッシングとソーシャルエンジニアリング
フィッシング攻撃は、ユーザーの行動を悪用してアカウントの認証情報、回復用フレーズ、または取引の承認を取得します。攻撃者は、取引所、ウォレットプロバイダー、プロジェクトチーム、その他の信頼できるエンティティを装い、ユーザーに機密情報を開示させることがあります。
CertiKは、2026年前半に63件のフィッシング関連の事象において、約3億6630万ドルの損失を記録しました。事象の数は前年同期比で52.3%減少しましたが、報告された損失はわずか10.8%の減少にとどまりました。これは、少数の攻撃でも、特に高額な口座が標的となった場合、大きな損失をもたらす可能性があることを示しています。
ユーザーは、予期しないログイン要求、疑わしいリンク、無請のソフトウェアダウンロード、および人工的な緊急性を生み出すメッセージに注意してください。信頼できそうなウェブサイトや通信であっても、その要求が本物であることを保証しません。
3. スマートコントラクトの脆弱性
スマートコントラクトは、ブロックチェーンネットワーク上で取引やその他の機能を自動化しますが、コードの不備により資金が悪用されるリスクがあります。
CertiKは、2026年前半の204件のインシデントにおいて、コードの脆弱性に関連して約1億5160万ドルの損失を記録しました。このカテゴリは、同レポートで挙げられた攻撃タイプの中でインシデント数が最も多かったです。
一般的な脆弱性には、不適切なアクセス権限、不完全なトランザクションロジック、および異なる契約間の相互作用における脆弱性が含まれます。独立した監査、形式的検証、バグバウンティプログラムはこれらの問題を特定するのに役立ちますが、どの監査もデプロイされた契約が完全に安全であることを保証することはできません。
4. 取引所およびインフラの侵害
暗号資産プラットフォームは、ブロックチェーンのコードや個々のウォレットのセキュリティを超えたリスクにも直面しています。これらのプラットフォームのインフラには、従業員のデバイス、管理用口座、内部アプリケーション、API、出金システム、ウォレット署名プロセスが含まれます。
このインフラの一部が侵害されると、攻撃者が資産の振替を制御または承認するシステムにアクセスできるようになります。これにより、運用セキュリティ、特権アクセス管理、従業員の意識向上、継続的な監視が取引所の保護に不可欠となります。
より広い視点では、デジタル資産を安全に保つには、資金をコールドウォレットに保管するだけでは不十分です。取引の承認に関わるシステムと人々も保護する必要があります。
KuCoinは、ユーザー口座、ウォレット、データ、アプリケーション、およびプラットフォーム運用をカバーする多層的なセキュリティフレームワークを策定しています。その Security Center には、ユーザーとプラットフォームインフラを保護することを目的とした複数の対策が記載されています。
これらには多要素認証、本人確認、フィッシング対策、デバイスセキュリティ、出金保護、ウォレットセキュリティ、データ暗号化、API保護、ファイアウォール、DDoS保護、資産露出スキャン、および24時間365日セキュリティ運用が含まれます。プラットフォームは、トレーニング、演習、ユーザー警告を含むセキュリティ教育イニシアチブについても説明しています。
KuCoinは追加で 預金証明情報を公開しており、ユーザーは報告された準備金比率およびプラットフォームの準備金検証プロセスを確認できます。預金証明は、特定のスナップショットにおいて開示されたオンチェーン資産が報告されたユーザー残高をカバーしているかどうかをユーザーが評価するのに役立ちます。ただし、これはサイバー攻撃、運用障害、またはその他のあらゆるプラットフォームリスクに対する保護を保証するものではありません。
これらの対策は、取引所セキュリティのいくつかの重要な要素を示していますが、単一の対策ではすべての脅威を排除することはできません。口座保護、ウォレット管理、インフラセキュリティ、準備金の透明性、およびインシデント対応は、連携して機能しなければなりません。
ロレンツォ・ヴァレンテの推計によると、2026年10月30日までに約85億ドル分の仮想通貨が盗まれたことから、デジタル資産業界が抱える継続的なセキュリティ課題が浮き彫りになっています。この数字は業界全体で標準化された合計値ではありませんが、セキュリティ企業による独立した調査でも、ウォレットの不正アクセス、フィッシング、コードの脆弱性による大きな損失が確認されています。
本質的な問題は、個別のハッキング事件を超えて広範囲にわたります。仮想通貨プラットフォームとプロトコルは、秘密鍵、スマートコントラクト、ユーザー口座、運用インフラを含む相互接続されたシステムに依存しています。これらのいずれかの分野に脆弱性があると、大量のデジタル資産が露出する可能性があります。
取引所において、堅牢なセキュリティにはレイヤードな制御、継続的な監視、アクセス制限、および透明な資産報告が必要です。個人ユーザーにとっても、資格情報の保護と取引の確認が不可欠です。KuCoinが公開したセキュリティフレームワークと証拠残高開示は、同社が適用している一部の対策についての情報を提供するとともに、プラットフォームのセキュリティを単一の指標ではなく、複数の観点から評価すべき理由を示しています。
1. 2026年にどれほどの仮想通貨が盗まれましたか?
ARK Investのロレンツォ・ヴァレンテは、2026年10月30日までに約85億ドルの仮想通貨が盗まれたと推定した。この推定値は、その年の平均仮想通貨時価総額の約0.33%に相当する。
2. 損失は暗号資産市場の時価総額の何パーセントを占めましたか?
ヴァレンテ氏は、85億ドルの損失が、2026年の平均暗号資産時価総額の約0.33%に相当すると推定しました。また、2018年以降の歴史的な年間平均は約0.24%であると引用しました。
3. 仮想通貨攻撃の最も一般的なタイプは何ですか?
主要な攻撃カテゴリには、ウォレットの侵害、秘密鍵の盗難、フィッシング、ソーシャルエンジニアリング、スマートコントラクトの脆弱性、および取引所インフラの侵害が含まれます。これらの発生頻度と経済的影響は、報告期間や研究手法によって異なります。
免責事項
免責事項: このページは、お客様の便宜のためにAI技術を使用して翻訳されています。最も正確な情報については、元の英語版を参照してください。