

Tại sao các vụ hack tiền điện tử có thể tốn 8,5 tỷ USD vào năm 2026? Chuyên gia của ARK nhấn mạnh các rủi ro bảo mật ngày càng gia tăng
Giới thiệu
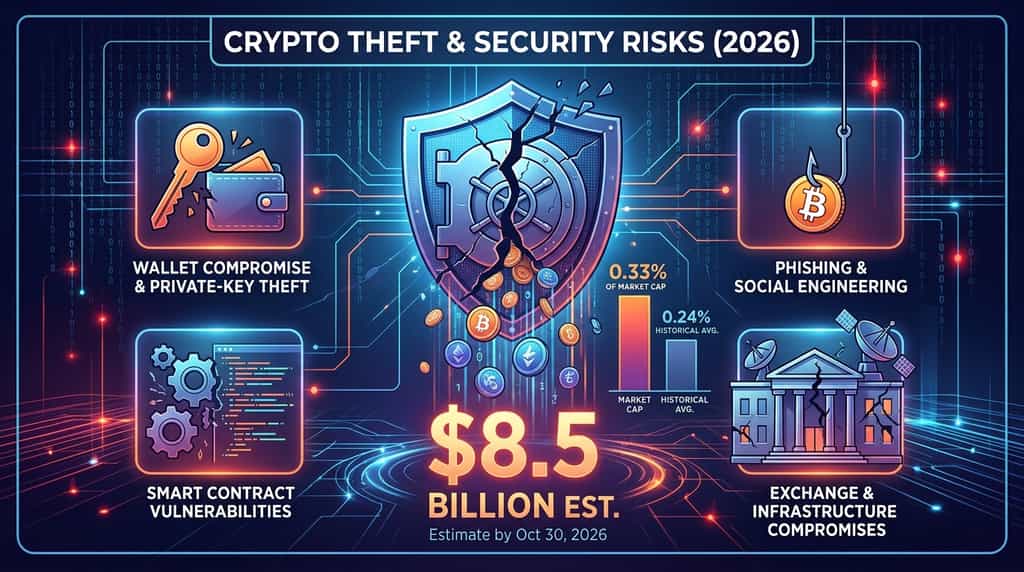
Việc đánh cắp tiền điện tử đã trở thành mối quan tâm bảo mật lớn vào năm 2026. Lorenzo Valente, lãnh đạo nghiên cứu tài sản kỹ thuật số tại ARK Invest, ước tính khoảng 8,5 tỷ USD tiền điện tử đã bị đánh cắp đến ngày 30 tháng 10 năm 2026. Con số này tương đương khoảng 0,33% vốn hóa thị trường tiền điện tử trung bình trong năm, cho thấy quy mô tài chính của các sự cố bảo mật trong ngành tài sản kỹ thuật số.
Ước tính này cũng đặt ra một câu hỏi quan trọng: tại sao các vụ trộm tiền điện tử lại gây ra tổn thất lớn đến vậy, và những sự cố gần đây tiết lộ điều gì về các lỗ hổng của các sàn giao dịch, ví và giao thức blockchain?
Những điểm chính
Con số 8,5 tỷ USD là ước tính của nhà phân tích về số tiền điện tử bị đánh cắp đến ngày 30 tháng 10 năm 2026—không phải là tổng số chuẩn hóa trên toàn ngành. Tuy nhiên, nó vẫn làm nổi bật quy mô của các rủi ro bảo mật mà ngành công nghiệp tiền điện tử đang đối mặt.
-
Một tỷ lệ đáng kể trong giá trị thị trường: Tổn thất ước tính tương đương khoảng 0,33% vốn hóa thị trường tiền điện tử trung bình năm 2026.
-
Trên mức trung bình lịch sử: Valente cho biết tổn thất hàng năm đã trung bình khoảng 0,24% vốn hóa thị trường tiền điện tử kể từ năm 2018.
-
Vi phạm ví đặc biệt tốn kém: CertiK ghi nhận khoảng 444,5 triệu USD tổn thất do vi phạm ví trong H1 2026.
-
Nhiều phương thức tấn công vẫn còn hiệu lực: Lừa đảo, đánh cắp khóa riêng, lỗ hổng hợp đồng thông minh và xâm phạm hạ tầng tiếp tục phơi bày tài sản kỹ thuật số.
-
Bảo mật là trách nhiệm toàn hệ sinh thái: Các sàn giao dịch, nhà phát triển giao thức, tổ chức lưu ký và người dùng cá nhân đều cần các biện pháp bảo vệ hiệu quả.
Đã có bao nhiêu tiền điện tử bị đánh cắp trong năm 2026?
Theo bài đăng của Lorenzo Valente vào tháng 11 năm 2026, khoảng 8,5 tỷ USD tài sản tiền điện tử đã bị đánh cắp tính đến ngày 30 tháng 10 năm 2026. Valente so sánh con số này với vốn hóa thị trường trung bình của thị trường tiền điện tử, ước tính rằng các vụ trộm cắp chiếm 0,33% giá trị đó. Ông cũng trích dẫn mức trung bình hàng năm trong lịch sử khoảng 0,24% kể từ năm 2018.
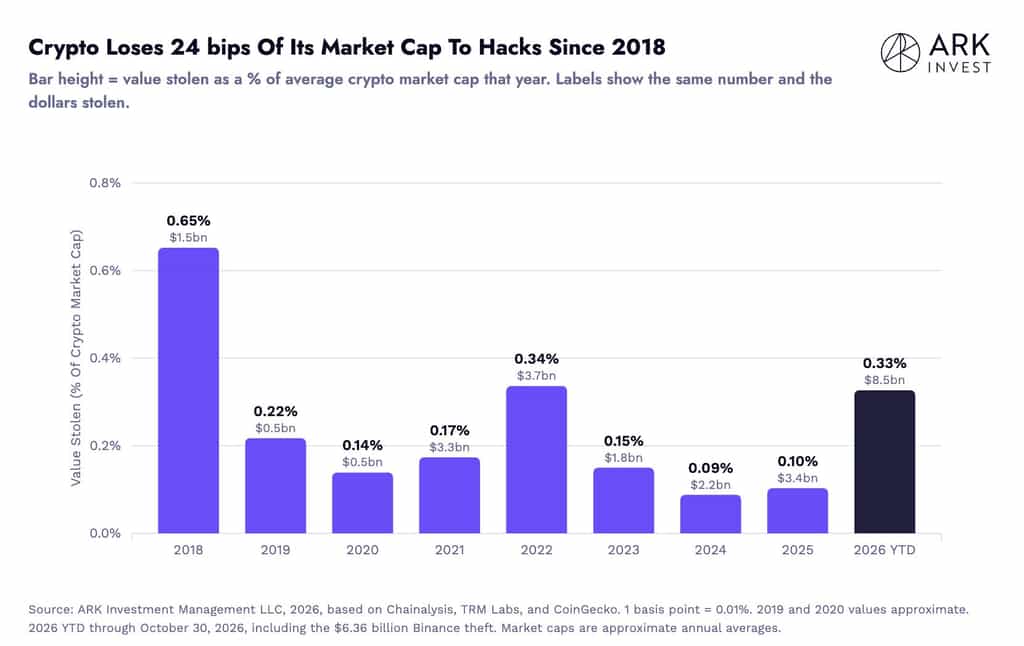
So sánh cho thấy việc ăn cắp tiền điện tử đã trở thành một nguồn rủi ro tài chính đáng kể so với quy mô tổng thể của thị trường. Tuy nhiên, con số 8,5 tỷ USD nên được xem là ước tính của chuyên gia phân tích, chứ không phải là sự đồng thuận ngành được kiểm toán độc lập. Các nhà nghiên cứu bảo mật khác nhau theo dõi các danh mục sự cố khác nhau, và tổng số của họ không nhất thiết có thể so sánh trực tiếp với nhau.
Để tham khảo, báo cáo Hack3D H1 2026 của CertiK, được công bố vào ngày 6 tháng 7 năm 2026, ghi nhận khoảng 1,316 tỷ USD tổn thất trong 344 sự cố bảo mật Web3 trong nửa đầu năm. Sau khi trừ đi các khoản tiền bị phong tỏa hoặc hoàn trả, tổn thất đã điều chỉnh vào khoảng 1,2 tỷ USD.
Báo cáo cũng xác định việc bị xâm phạm ví là danh mục gây thiệt hại tài chính lớn nhất trong giai đoạn này. Những con số này cung cấp thêm bằng chứng về quy mô của các sự cố bảo mật, mặc dù bộ dữ liệu sự kiện Web3 của CertiK không nên được coi là phân tích chi tiết trực tiếp cho ước tính cả năm của Valente.
Những nguyên nhân chính gây ra việc đánh cắp tiền điện tử năm 2026 là gì?
Việc đánh cắp tiền điện tử không xuất phát từ một lỗ hổng duy nhất. Các nghiên cứu bảo mật gần đây chỉ ra nhiều vectơ tấn công lặp lại, bao gồm ví bị xâm phạm, lừa đảo qua mạng, lỗ hổng phần mềm và điểm yếu trong cơ sở hạ tầng vận hành.
1. Xâm phạm ví và đánh cắp khóa riêng
Vi phạm ví là danh mục tổn thất lớn nhất trong báo cáo H1 2026 của CertiK, chiếm khoảng 444,5 triệu USD trên 33 sự cố.
Khóa riêng là thông tin xác thực mã hóa cho phép ai đó ủy quyền các giao dịch từ một địa chỉ blockchain. Nếu kẻ tấn công kiểm soát được khóa riêng hoặc xâm phạm các hệ thống chịu trách nhiệm ký giao dịch, chúng có thể chuyển tài sản mà không có sự cho phép của chủ sở hữu.
Rủi ro này ảnh hưởng đến cả người nắm giữ cá nhân và các tổ chức lớn. Các sàn giao dịch và đơn vị lưu ký quản lý lượng tài sản kỹ thuật số đáng kể, khiến việc lưu trữ khóa, quy trình ký và quyền truy cập của họ trở thành các biện pháp kiểm soát bảo mật quan trọng.
2. Lừa đảo và kỹ thuật xã hội
Các cuộc tấn công lừa đảo khai thác hành vi con người để lấy thông tin đăng nhập tài khoản, cụm từ khôi phục hoặc xác nhận giao dịch. Kẻ tấn công có thể giả mạo các sàn giao dịch, nhà cung cấp ví, nhóm dự án hoặc các thực thể đáng tin cậy khác để thuyết phục người dùng tiết lộ thông tin nhạy cảm.
CertiK ghi nhận khoảng 366,3 triệu USD tổn thất liên quan đến lừa đảo trực tuyến trong 63 sự kiện trong nửa đầu năm 2026. Số lượng sự kiện giảm 52,3% so với cùng kỳ năm trước, trong khi tổn thất được báo cáo chỉ giảm 10,8%. Điều này cho thấy một số ít cuộc tấn công vẫn có thể gây ra tổn thất lớn, đặc biệt khi nhắm vào các tài khoản có giá trị cao.
Người dùng nên cẩn thận với các yêu cầu đăng nhập bất ngờ, các liên kết khả nghi, các bản tải phần mềm không được yêu cầu và các thông điệp tạo ra sự khẩn cấp giả tạo. Một trang web hoặc thông điệp có vẻ hợp lệ không nhất thiết chứng minh rằng yêu cầu đó là xác thực.
3. Lỗ hổng hợp đồng thông minh
Hợp đồng thông minh tự động hóa các giao dịch và các chức năng khác trên các mạng blockchain, nhưng các lỗ hổng trong mã của chúng có thể khiến quỹ bị khai thác.
CertiK ghi nhận khoảng 151,6 triệu USD tổn thất liên quan đến lỗ hổng mã nguồn trong 204 sự cố ở nửa đầu năm 2026. Danh mục này có số sự cố cao nhất trong số các loại tấn công được liệt kê trong báo cáo của họ.
Các điểm yếu phổ biến bao gồm quyền truy cập không chính xác, logic giao dịch sai sót và lỗ hổng trong tương tác giữa các hợp đồng khác nhau. Các cuộc kiểm toán độc lập, xác minh hình thức và các chương trình thưởng lỗi có thể giúp xác định những vấn đề này, nhưng không có cuộc kiểm toán nào có thể đảm bảo rằng một hợp đồng đã triển khai là hoàn toàn an toàn.
4. Xâm phạm sàn giao dịch và cơ sở hạ tầng
Các nền tảng tiền điện tử cũng đối mặt với các rủi ro ngoài mã blockchain và bảo mật ví cá nhân. Hạ tầng của chúng bao gồm thiết bị của nhân viên, tài khoản quản trị, các ứng dụng nội bộ, API, hệ thống rút tiền và quy trình ký ví.
Một sự xâm phạm vào một phần cơ sở hạ tầng này có thể cung cấp cho kẻ tấn công quyền truy cập vào các hệ thống kiểm soát hoặc ủy quyền cho các giao dịch chuyển tài sản. Điều này làm cho an ninh vận hành, quản lý truy cập đặc quyền, nhận thức của nhân viên và giám sát liên tục trở thành những phần thiết yếu trong bảo vệ sàn giao dịch.
Hệ quả rộng hơn là việc bảo vệ tài sản kỹ thuật số đòi hỏi nhiều hơn chỉ việc lưu trữ tiền trong ví lạnh. Các hệ thống và con người tham gia vào việc ủy quyền giao dịch cũng phải được bảo vệ.
KuCoin tiếp cận bảo mật nền tảng và tài sản như thế nào?
KuCoin mô tả một khung bảo mật đa lớp bao gồm tài khoản người dùng, ví, dữ liệu, ứng dụng và hoạt động nền tảng. Trung tâm Bảo mật của nó mô tả một số biện pháp được thiết kế để bảo vệ người dùng và hạ tầng nền tảng.
Các biện pháp này bao gồm xác thực nhiều yếu tố, xác minh danh tính, bảo vệ chống lừa đảo, bảo mật thiết bị, các biện pháp bảo vệ rút tiền, bảo mật ví, mã hóa dữ liệu, bảo vệ API, tường lửa, bảo vệ chống DDoS, quét rủi ro tiếp xúc tài sản và hoạt động bảo mật 24/7. Nền tảng cũng mô tả các sáng kiến giáo dục bảo mật, bao gồm đào tạo, bài tập và cảnh báo người dùng.
KuCoin còn công bố thông tin Proof of Reserves, cho phép người dùng xem xét tỷ lệ dự trữ được báo cáo và quy trình xác minh dự trữ của nền tảng. Proof of Reserves có thể giúp người dùng đánh giá liệu các tài sản trên chuỗi được tiết lộ có bao phủ đủ số dư người dùng được báo cáo tại một thời điểm nhất định hay không. Tuy nhiên, nó không đảm bảo bảo vệ trước các cuộc tấn công mạng, sự cố vận hành hoặc mọi hình thức rủi ro nền tảng khác.
Các biện pháp này cho thấy một số thành phần quan trọng của bảo mật sàn giao dịch, nhưng không có biện pháp nào có thể loại bỏ tất cả các mối đe dọa. Bảo vệ tài khoản, quản lý ví, bảo mật hạ tầng, minh bạch dự trữ và phản ứng sự cố phải hoạt động cùng nhau.
Kết luận
Ước tính của Lorenzo Valente rằng khoảng 8,5 tỷ USD tiền điện tử đã bị đánh cắp tính đến ngày 30 tháng 10 năm 2026 làm nổi bật những thách thức bảo mật liên tục mà ngành tài sản kỹ thuật số đang đối mặt. Mặc dù con số này không phải là tổng số chuẩn hóa trên toàn ngành, các nghiên cứu độc lập từ các công ty bảo mật cũng ghi nhận những tổn thất đáng kể do xâm phạm ví, lừa đảo qua mạng và lỗ hổng mã nguồn.
Vấn đề cốt lõi rộng hơn nhiều so với các sự kiện hack cá nhân. Các nền tảng và giao thức tiền điện tử phụ thuộc vào các hệ thống liên kết bao gồm khóa riêng, hợp đồng thông minh, tài khoản người dùng và cơ sở hạ tầng vận hành. Một điểm yếu trong bất kỳ lĩnh vực nào trong số này đều có thể làm lộ ra số lượng lớn tài sản kỹ thuật số.
Đối với các sàn giao dịch, bảo mật vững chắc đòi hỏi các biện pháp kiểm soát nhiều lớp, giám sát liên tục, hạn chế quyền truy cập và báo cáo tài sản minh bạch. Đối với người dùng cá nhân, việc bảo vệ thông tin đăng nhập và xác minh giao dịch vẫn là điều thiết yếu. Khung bảo mật mà KuCoin công bố và các thông báo Proof of Reserves cung cấp thông tin về một số biện pháp mà họ áp dụng, đồng thời minh họa lý do tại sao bảo mật nền tảng nên được đánh giá qua nhiều chiều thay vì chỉ một chỉ số duy nhất.
Câu hỏi thường gặp
1. Đã có bao nhiêu tiền điện tử bị đánh cắp vào năm 2026?
Lorenzo Valente của ARK Invest ước tính khoảng 8,5 tỷ USD tiền điện tử đã bị đánh cắp đến ngày 30 tháng 10 năm 2026. Con số ước tính này chiếm khoảng 0,33% vốn hóa thị trường tiền điện tử trung bình trong năm.
2. Tổn thất chiếm bao nhiêu phần trăm vốn hóa thị trường tiền điện tử?
Valente ước tính rằng khoản tổn thất 8,5 tỷ USD tương đương khoảng 0,33% vốn hóa thị trường tiền điện tử trung bình năm 2026. Ông cũng trích dẫn mức trung bình hàng năm trong lịch sử khoảng 0,24% kể từ năm 2018.
3. Những loại tấn công tiền điện tử phổ biến nhất là gì?
Các danh mục tấn công chính bao gồm xâm phạm ví, đánh cắp khóa riêng, lừa đảo qua mạng, kỹ thuật xã hội, lỗ hổng hợp đồng thông minh và xâm phạm hạ tầng sàn giao dịch. Tần suất và tác động tài chính của chúng thay đổi giữa các giai đoạn báo cáo và phương pháp nghiên cứu.
Thông báo miễn trừ trách nhiệm
Thông tin thị trường chung này, có thể đến từ các nguồn bên thứ ba, thương mại hoặc được tài trợ, được cung cấp chỉ để tham khảo và mục đích giáo dục, không cấu thành lời khuyên tài chính hoặc đầu tư, lời đề nghị, mời gọi hoặc bảo đảm. Chúng tôi từ chối mọi trách nhiệm đối với độ chính xác, đầy đủ, độ tin cậy của nó và bất kỳ tổn thất nào phát sinh. Đầu tư/giao dịch mang tính rủi ro; hiệu suất quá khứ không đảm bảo kết quả trong tương lai. Người dùng nên tự nghiên cứu, đánh giá một cách thận trọng và tự chịu trách nhiệm hoàn toàn. Để biết thêm chi tiết, vui lòng tham khảo Điều khoản sử dụng và Thông báo rủi ro của KuCoin.
Tuyên bố từ chối trách nhiệm: Trang này được dịch bằng công nghệ AI để thuận tiện cho bạn. Để biết thông tin chính xác nhất, hãy tham khảo bản gốc tiếng Anh.