

Cuộc tấn công vào Binance vào tháng 10 năm 2026: Cách khai thác EIP-7702 làm cạn hàng tỷ đô la từ các ví nóng
Giới thiệu
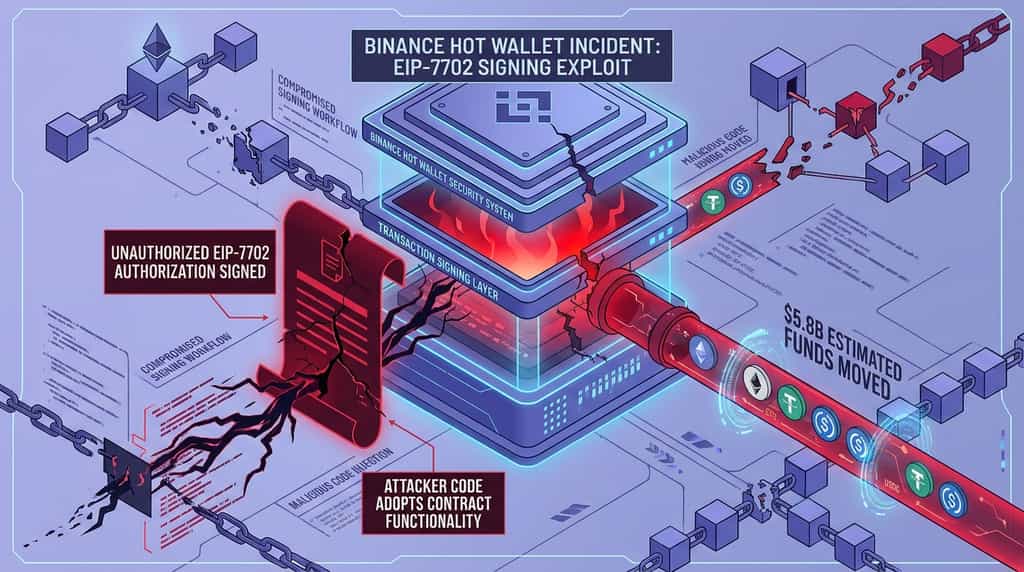
Một sự cố bảo mật nghiêm trọng liên quan đến ví nóng của Binance vào ngày 30 tháng 10 năm 2026 đã đặt ra những câu hỏi về rủi ro của EIP-7702, cơ sở hạ tầng ký giao dịch và sự phối hợp bảo mật xuyên nền tảng. Sự cố liên quan đến một loạt yêu cầu ủy quyền EIP-7702 được cho là đã cho phép chuyển tài sản không được phép từ các ví liên kết với Binance. Các ước tính sơ bộ trên chuỗi đặt giá trị tài sản được chuyển qua nhiều mạng lưới vào khoảng 5,8 tỷ USD, mặc dù con số này không nên bị nhầm lẫn với tổn thất ròng mà Binance đã xác nhận.
Sự cố này làm nổi bật một sự phân biệt quan trọng: EIP-7702 là một tính năng giao thức ethereum được thiết kế để hỗ trợ chức năng tài khoản thông minh, chứ không phải một lỗ hổng tự động phơi bày mọi ví sử dụng nó. Sự cố được báo cáo dường như liên quan đến quá trình ký và ủy quyền. Binance cho biết sẽ bồi thường tổn thất, tạm ngừng nạp và rút tiền, đồng thời bắt đầu các kiểm tra bảo mật. Trong khi đó, các nhà phát hành stablecoin và các bên tham gia hệ sinh thái blockchain đã thực hiện các bước để đóng băng hoặc bảo vệ tài sản liên quan đến sự cố.
Sự cố ví nóng của Binance tháng 10 năm 2026 đã xảy ra như thế nào?
Cuộc tấn công được báo cáo liên quan đến các ủy quyền EIP-7702 không được phép do ví nóng của Binance ký, cho phép mã do kẻ tấn công kiểm soát khởi tạo các giao dịch chuyển tài sản. Phân tích trên chuỗi hiện có chỉ ra sự thất bại trong quá trình ký giao dịch, mặc dù Binance chưa công bố kết luận điều tra kỹ thuật cuối cùng khi các báo cáo ban đầu xuất hiện.
Theo phân tích của Bitfish, đồng sáng lập Cobo, sự cố bắt đầu vào khoảng 4:20 sáng theo giờ UTC+8. Một giao dịch chứa 50 yêu cầu ủy quyền đã được phát trên chuỗi. Các yêu cầu này được ký bằng khóa riêng liên quan đến ví nóng của Binance. Vài phút sau, tài sản bắt đầu được chuyển ra khỏi ví theo từng lô.
Phân tích mô tả một chương trình ủy quyền có chức năng được xác định rõ ràng: nó nhận diện một bộ điều khiển được chỉ định và thực hiện các giao dịch chuyển tài sản. 50 yêu cầu mang theo các nonce giao dịch theo thứ tự, cho phép các ủy quyền có hiệu lực khi chuỗi khớp với trạng thái hiện tại của ví. Báo cáo cũng mô tả hai giao dịch kiểm tra được thực hiện trước khi hoạt động chính, cho thấy kẻ tấn công đã chuẩn bị sẵn quy trình chuyển tiền từ trước.
EIP-7702 đã cho phép các khoản chuyển không được ủy quyền như thế nào?
EIP-7702 cho phép một tài khoản sở hữu bên ngoài (EOA) tạm thời áp dụng chức năng hợp đồng thông minh bằng cách ủy quyền cho một địa chỉ mã được chỉ định. Tính năng này được giới thiệu trong khuôn khổ nâng cấp Pectra của ethereum và nhằm hỗ trợ hành vi tài khoản linh hoạt hơn, bao gồm trải nghiệm ví được cải thiện và thực thi giao dịch có thể lập trình.
Theo EIP-7702, một tài khoản ký một sự ủy quyền để chỉ định mã thực thi trong bối cảnh của tài khoản đó. Điều này có thể cho phép các chức năng như các thao tác lũy kế và các luồng giao dịch phức tạp hơn. Tuy nhiên, sự ủy quyền này mang tính nhạy cảm về bảo mật: nếu người dùng hoặc ví ký một sự ủy quyền không mong muốn, mã được chỉ định có thể nhận quyền thực hiện các hành động mà người ký không có ý định.
Trong sự cố của Binance, mối quan tâm được báo cáo không phải là EIP-7702 đã bị phá vỡ. Thay vào đó, các phân tích sẵn có cho thấy hệ thống ký có thể đã phê duyệt một tập hợp yêu cầu không được ủy quyền. CEO của Blockaid, Ido Ben-Natan, cho biết sự cố có thể bắt nguồn từ hệ thống ký bị xâm phạm thay vì việc đánh cắp trực tiếp khóa riêng. Binance chưa xác nhận đường đi tấn công chính xác trong báo cáo được trích dẫn.
Sự phân biệt này rất quan trọng. Khóa riêng có thể vẫn nằm trong sự quản lý của nền tảng trong khi quy trình ký bị xâm phạm bị thao túng để phê duyệt một giao dịch độc hại. Do đó, các biện pháp kiểm soát bảo mật phải xác minh không chỉ ai hoặc cái gì ký giao dịch, mà còn xem liệu điểm đến, phạm vi ủy quyền, mã và tác dụng dự kiến của giao dịch có hợp lệ hay không.
Đã chuyển bao nhiêu?
Các ước tính ban đầu dựa trên các chuyển động trên chuỗi cho thấy tổng giá trị tài sản được chuyển qua nhiều mạng lưới vào khoảng 5,8 tỷ USD, nhưng số tiền được chuyển không nhất thiết là tổn thất kinh tế cuối cùng. Giá tài sản biến động, một số khoản chuyển có thể bị phong tỏa, và phạm vi đầy đủ của sự việc cần được xác nhận bởi Binance và các nhà điều tra liên quan.
Phân tích của Bifish tương tự mô tả các khoản chuyển lớn liên quan đến ETH, USDT, USDC và các token khác. Nó cũng báo cáo rằng tài sản đã được chuyển giữa Ethereum và Tron, trong khi hoạt động của ví bitcoin riêng biệt vẫn chưa được xác nhận là có liên quan đến sự cố hay chỉ là một khoản chuyển khẩn cấp từ Binance. Sự phân biệt này quan trọng vì một khoản chuyển trên chuỗi đơn thuần không chứng minh được tài sản đã bị đánh cắp.
Phân tích còn mô tả hoạt động chuyển đổi nhanh chóng khi kẻ tấn công cố gắng chuyển tài sản có thể bị các nhà phát hành stablecoin phong tỏa thành các tài sản có đặc điểm kiểm soát khác nhau. Tether, Circle và các nhà phát hành khác được cho là đã phong tỏa một số token liên quan khi quá trình ứng phó sự cố diễn ra. Những con số ban đầu này nên được xem là các ước tính đang thay đổi, không phải là báo cáo tổn thất đã được kiểm toán cuối cùng.
Binance đã phản ứng như thế nào trước sự cố bảo mật?
Phản ứng ngay lập tức của Binance bao gồm tạm dừng các giao dịch nạp và rút, tiến hành kiểm tra bảo mật, truy vết các tài sản bị ảnh hưởng và phối hợp với các bên tham gia khác trong ngành. Sàn giao dịch cũng cho biết sẽ bù đắp các tổn thất do sự cố gây ra, đồng thời nhấn mạnh rằng tiền của khách hàng vẫn an toàn.
Theo đồng CEO của Binance, Yi He, Binance đã tạm ngừng nạp và rút tiền trong khi các đội ngũ của công ty điều tra sự việc, nỗ lực phong tỏa các tài sản liên quan và phối hợp với lực lượng chức năng. Yi He cho biết công ty sẽ chịu toàn bộ tổn thất gây ra bởi cuộc tấn công và sẽ công bố bản đánh giá chi tiết về sự cố sau khi hoàn tất điều tra. Cô cũng khuyên người dùng nên dựa vào thông tin từ các kênh chính thức của Binance.
Việc tạm ngừng dịch vụ là một biện pháp phòng ngừa bảo mật. Việc hạn chế nạp và rút trong quá trình điều tra tích cực có thể giúp nền tảng đánh giá tính toàn vẹn của ví, xem xét các hệ thống ký giao dịch và giảm sự không chắc chắn trong khi các đội ngũ truy vết các khoản chuyển khoản khả nghi. Nó cũng có thể gây bất tiện cho người dùng cần di chuyển tài sản, do đó việc truyền thông kịp thời và rõ ràng là rất quan trọng.
Binance đã nói gì về nguồn vốn của khách hàng?
Binance cho biết nguồn vốn của người dùng vẫn an toàn và sẽ bồi thường cho các tổn thất phát sinh từ sự cố này. Đây là cam kết đảm bảo và bồi thường của công ty, chứ không phải là thay thế cho một cuộc điều tra kỹ thuật hoàn tất hoặc một báo cáo kế toán được xác minh độc lập về tổn thất cuối cùng.
Yi He cho biết Binance đang thực hiện các cuộc quét bảo mật để xác minh tính an toàn của quỹ người dùng. Cô cũng đề cập đến tiến độ mà các bên tham gia ngành khác đã đạt được trong việc đóng băng các tài sản liên quan đến sự việc và kêu gọi First Digital hỗ trợ trong việc xác định số FDUSD còn lại trong nỗ lực phản hồi.
Vị thế công khai của Binance do đó có ba phần: bảo vệ số dư khách hàng, điều tra các hệ thống ký và ví, và phối hợp với các bên bên ngoài để kiểm soát việc di chuyển các tài sản bị ảnh hưởng. Công ty cho biết sẽ cung cấp báo cáo chi tiết hơn sau khi cuộc điều tra hoàn tất. Cho đến khi báo cáo này được công bố, nguyên nhân kỹ thuật chính xác và tác động tài chính cuối cùng nên được coi là chưa được giải quyết.
Các công ty và giao thức tiền điện tử khác đã phản ứng như thế nào?
Sự cố đã thúc đẩy một phản ứng phối hợp từ các nhà phát hành stablecoin, các nhóm rủi ro DeFi và các bên tham gia hệ sinh thái blockchain. Các hành động của họ bao gồm đóng băng tài sản, hạn chế hoạt động trên các thị trường cho vay và chuyển các token liên quan đến các địa chỉ bị ảnh hưởng vào kho lưu trữ được kiểm soát.
Tại sao Aave đóng băng thị trường?
Phản ứng rủi ro của Aave tập trung vào việc hạn chế mức độ phơi nhiễm tiềm năng thông qua các thị trường cho vay của nó. Theo các báo cáo, LlamaRisk, Aave Labs và các bên tham gia khác đã quyết định sử dụng các biện pháp kiểm soát giám sát để đóng băng một số lượng lớn các thị trường trong khi theo dõi các địa chỉ của kẻ tấn công và các nguồn giá liên quan.
Các báo cáo cho biết hành động này bao gồm 175 loại dự trữ trên 16 mạng lưới của Aave V3, cũng như 117 dự trữ trên bốn nhánh của Aave V4. Aave cho biết các thị trường sẽ được xem xét để mở lại từng giai đoạn sau khi quỹ bị ảnh hưởng đã ổn định và các rủi ro liên quan đã được đánh giá.
Việc đóng băng thị trường có thể hạn chế các hoạt động cho vay và đi vay bổ sung liên quan đến các tài sản có thể bị ảnh hưởng bởi sự cố bảo mật. Đây là một biện pháp kiểm soát rủi ro, không phải là tuyên bố rằng mọi tài sản hoặc người dùng kết nối với giao thức đều đã bị xâm phạm. Các hạn chế tạm thời cũng có thể ảnh hưởng đến người dùng bình thường, vì vậy việc giám sát và quy trình mở lại có kiểm soát là rất quan trọng.
Arbitrum đã làm gì với các tài sản liên quan?
Hội đồng Bảo mật của Arbitrum đã hành động để bảo vệ các tài sản liên quan đến sự cố được lưu giữ trên Arbitrum One. Theo báo cáo, hội đồng đã chuyển 74.559.805 ARB và 8.425 ETH từ các địa chỉ liên quan đến sự cố vào một ví giữ trung gian.
Arbitrum cho biết hoạt động này được thực hiện sau khi xem xét kỹ thuật và cân nhắc các trách nhiệm về bảo mật và quản trị của mạng lưới. Báo cáo nêu rõ hành động này không ảnh hưởng đến người dùng hoặc ứng dụng khác của Arbitrum, và các tài sản chỉ có thể được chuyển tiếp thông qua hành động thêm của Hội đồng Bảo mật hoặc cuộc bỏ phiếu quản trị của Arbitrum DAO.
Phản hồi này minh họa cách một hệ sinh thái blockchain có thể sử dụng các cơ chế quản trị và bảo mật khẩn cấp để bảo vệ tài sản trong một sự cố cụ thể. Nó cũng đặt ra những câu hỏi quan trọng về sự cân bằng giữa can thiệp nhanh chóng, quyền sở hữu của người dùng, tính phi tập trung và quản trị minh bạch. Những hành động như vậy nên được đánh giá trong bối cảnh các quy tắc đã công bố của giao thức và hoàn cảnh của sự cố.
Binance sẽ bồi thường cho người dùng cho những tổn thất như thế nào?
Binance cho biết sẽ chịu toàn bộ tổn thất tài chính gây ra bởi sự cố, nghĩa là số dư khách hàng bị ảnh hưởng sẽ không phải gánh chịu phần thiếu hụt nếu cam kết của công ty được thực hiện. Thông báo bồi thường được đồng CEO Yi He đưa ra vào ngày 30 tháng 10, cùng với việc tạm dừng nạp và rút tiền.
Binance cam kết bồi thường toàn bộ tổn thất phát sinh từ sự cố bảo mật. Công ty cũng cho biết đang nỗ lực phong tỏa các tài sản liên quan và hợp tác với cơ quan thực thi pháp luật. Một cuộc đánh giá toàn diện sự cố dự kiến được thực hiện sau khi điều tra kết thúc.
Có hai câu hỏi tài chính riêng biệt cần xem xét. Đầu tiên là giá trị tài sản được chuyển từ các ví bị ảnh hưởng. Các ước tính ban đầu trên chuỗi cho thấy số tiền khoảng 5,8 tỷ USD trên nhiều mạng lưới. Thứ hai là tổn thất ròng sau khi tính đến tài sản bị khóa, số tiền được khôi phục và bất kỳ tài sản nào vẫn còn không thể truy cập bởi kẻ tấn công. Những con số này không nên được coi là tương đương nhau.
Khả năng đóng băng tài sản có thể giảm thiểu tác động tài chính cuối cùng, nhưng điều này không có nghĩa tự động rằng mọi token đã được chuyển đi đều đã được hoàn trả về Binance. Một số tài sản có thể vẫn còn trong các ví được kiểm soát trong khi các bên liên quan hoàn tất các thủ tục của họ. Cam kết của Binance trong việc bù đắp tổn thất do đó rất quan trọng đối với việc bảo vệ khách hàng, nhưng các chi tiết về đối chiếu và thực hiện cuối cùng mới là yếu tố then chốt.
Người dùng nên theo dõi các thông báo chính thức của Binance để biết thông tin về việc khôi phục dịch vụ, số dư tài khoản và báo cáo sự cố cuối cùng. Họ không nên dựa vào các thông điệp không chính thức tuyên bố cung cấp bồi thường, khôi phục ví hoặc xác minh tài khoản đặc biệt. Quy trình bồi thường chính thống sẽ được thông báo qua các kênh đã được thiết lập của nền tảng.
Kết luận
Sự cố bảo mật của Binance vào tháng 10 năm 2026 đã phơi bày các rủi ro vận hành có thể phát sinh khi các hệ thống ký giao dịch tương tác với các tính năng ủy quyền ví mạnh mẽ như EIP-7702. Các phân tích đầu tiên trên chuỗi đã mô tả 50 yêu cầu ủy quyền và các khoản chuyển tài sản lớn từ các ví nóng liên quan đến Binance. Tuy nhiên, đường đi chính xác của cuộc tấn công và tổn thất ròng cuối cùng vẫn đang được điều tra.
Binance đã phản ứng bằng cách tạm dừng nạp và rút, tiến hành kiểm tra bảo mật, phối hợp với các bên bên ngoài và cam kết bù đắp tổn thất. Các nhà phát hành stablecoin đã đóng băng các tài sản liên quan, Aave hạn chế hoạt động trên nhiều thị trường, và Hội đồng Bảo mật của Arbitrum đã chuyển các tài sản liên quan vào một ví được kiểm soát. Những hành động này cho thấy tầm quan trọng của sự phối hợp nhanh chóng trong toàn bộ hệ sinh thái tài sản kỹ thuật số.
Bài học bảo mật rộng hơn là việc bảo vệ khóa riêng phải được hỗ trợ bởi xác minh ở cấp giao dịch, các biện pháp kiểm soát ủy quyền nghiêm ngặt, sự phê duyệt ký độc lập, giám sát liên tục và các quy trình phản ứng sự cố đã được kiểm tra. EIP-7702 là một tính năng giao thức có các trường hợp sử dụng hợp lệ về trừu tượng tài khoản, nhưng tính bảo mật của nó phụ thuộc vào cách các ví và ứng dụng triển khai nó. Các sàn giao dịch, nhà phát triển và người dùng đều có vai trò trong việc giảm thiểu các rủi ro liên quan đến các ví ngày càng có khả năng lập trình cao hơn.
Câu hỏi thường gặp
1. Sự cố của Binance vào tháng 10 năm 2026 có phải do lỗ hổng trong EIP-7702 gây ra không?
Các báo cáo khả dụng cho thấy khả năng xảy ra sự cố trong quy trình ký giao dịch của Binance hơn là một lỗ hổng được xác nhận trong giao thức EIP-7702. Binance chưa công bố báo cáo điều tra kỹ thuật cuối cùng trong các bản cập nhật được trích dẫn, do đó nguyên nhân gốc chính xác vẫn chưa được xác nhận.
2. EIP-7702 là gì về cơ bản?
EIP-7702 là một đề xuất cải tiến Ethereum cho phép tài khoản sở hữu bên ngoài ủy quyền thực thi cho mã hợp đồng thông minh được chỉ định thông qua sự ủy quyền đã ký. Nó hỗ trợ chức năng ví linh hoạt hơn, nhưng người dùng và nền tảng phải xác minh cẩn thận mã và quyền hạn liên quan.
3. Binance có nói sẽ bồi thường cho người dùng bị ảnh hưởng không?
Vâng. Đồng CEO của Binance, Yi He, cho biết vào ngày 30 tháng 10 năm 2026 rằng Binance sẽ bồi thường tất cả các tổn thất phát sinh từ sự việc. Công ty cũng cho biết đang điều tra sự kiện này và sẽ công bố bản đánh giá chi tiết hơn sau khi hoàn tất cuộc điều tra.
Thông báo miễn trừ trách nhiệm
Thông tin thị trường chung này, có thể đến từ các nguồn bên thứ ba, thương mại hoặc được tài trợ, được cung cấp chỉ để tham khảo và mục đích giáo dục, không cấu thành lời khuyên tài chính hoặc đầu tư, lời mời gọi, đề nghị hoặc bảo đảm. Chúng tôi từ chối mọi trách nhiệm về độ chính xác, đầy đủ, độ tin cậy và bất kỳ tổn thất nào phát sinh từ nó. Đầu tư/giao dịch mang tính rủi ro; hiệu suất trong quá khứ không đảm bảo kết quả trong tương lai. Người dùng nên tự nghiên cứu, đánh giá một cách thận trọng và chịu trách nhiệm hoàn toàn. Để biết thêm chi tiết, vui lòng tham khảo Điều khoản sử dụng và Thông báo rủi ro của KuCoin.
Tuyên bố từ chối trách nhiệm: Trang này được dịch bằng công nghệ AI để thuận tiện cho bạn. Để biết thông tin chính xác nhất, hãy tham khảo bản gốc tiếng Anh.