

ईथेरियम अपनी क्वांटम सुरक्षा के लिए समयरेखा को कैसे तेज कर रहा है?
परिचय
क्वांटम कंप्यूटिंग की तेजी से विकास रही है, जो पारंपरिक क्रिप्टोग्राफिक प्रणालियों, जिसमें ब्लॉकचेन नेटवर्क को सुरक्षित करने वाली पब्लिक-की क्रिप्टोग्राफी शामिल है, के लिए एक सैद्धांतिक दीर्घकालिक खतरा प्रस्तुत करती है। हाल ही में, ईथेरियम के सह-संस्थापक विटालिक बुटेरिन ने अपने दृष्टिकोण में महत्वपूर्ण परिवर्तन किया है, जिसमें ईथेरियम नेटवर्क के लिए क्वांटम प्रतिरोध प्राप्त करने के लिए एक तेज़, अधिक सुगम मार्ग के प्रति उन्होंने मजबूत आशावाद व्यक्त किया है। यह परिवर्तन नवीन प्रस्तावित क्रिप्टोग्राफिक और आर्किटेक्चरल समायोजनों पर केंद्रित है, जो उपयोगकर्ता धन और स्मार्ट कॉन्ट्रैक्ट्स की सुरक्षा कर सकते हैं, जब तक कि क्वांटम हार्डवेयर वर्तमान एलिप्टिक-कर्व क्रिप्टोग्राफी को तोड़ने के लिए पर्याप्त स्केल पर पहुँच न जाए।
मुख्य बिंदु
विटालिक बुटेरिन ने ईथेरियम के क्वांटम-प्रतिरोधी क्रिप्टोग्राफी में त्वरित संक्रमण के लिए एक अधिक आशावादी दृष्टिकोण अपनाया है, जो हाल के अधिक कुशल क्रिप्टोग्राफिक प्राइमिटिव्स और प्रोटोकॉल अपग्रेड मार्गों पर शोध के कारण है।
-
मुख्य परिवर्तन: हाल की क्रिप्टोग्राफिक शोध यह सुझाती है कि ईथेरियम को क्वांटम-सुरक्षित संरचनाओं में स्थानांतरित करना पहले अनुमानित किए गए की तुलना में बहुत तेज़ और कम संचालन बंधनों के साथ प्राप्त किया जा सकता है।
-
खतरा मॉडल: क्वांटम कंप्यूटर मुख्य रूप से शोर के एल्गोरिथम जैसे एल्गोरिथम के माध्यम से खतरा पैदा करते हैं, जो मानक दीर्घवृत्तीय वक्र हस्ताक्षर (जैसे ECDSA) से उत्पन्न क्रिप्टोग्राफिक हैश और निजी कुंजियों को उलट सकते हैं।
-
प्रस्तावित समाधान: नेटवर्क अवस्था-रहितता, हैश-आधारित हस्ताक्षर और क्वांटम-प्रतिरोधी क्रिप्टोग्राफिक अपग्रेड के ओवरहेड को कम करने वाले उन्नत ज़ीरो-नॉलेज प्रूफ़ एग्रीगेटर्स का अन्वेषण कर रहा है।
-
समयरेखा प्रभाव: जबकि एक पूर्ण स्थानांतरण के लिए व्यापक परीक्षण और हार्ड फ़ोर्क की आवश्यकता होती है, नए मॉड्यूलर कार्यान्वयन रणनीतियाँ पुरानी अपग्रेड अनुमानों से कई साल पहले उपयोगकर्ता खातों को सुरक्षित रख सकती हैं।
ब्लॉकचेन नेटवर्क्स के लिए क्वांटम प्रतिरोध क्यों तत्काल आवश्यक है?
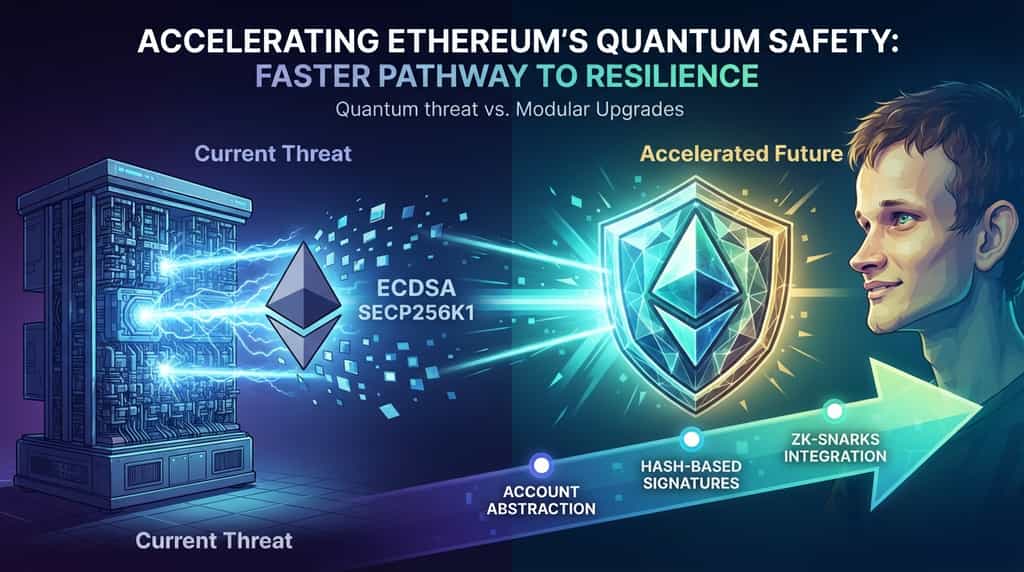
ब्लॉकचेन उपयोगकर्ता धन को सुरक्षित करने, लेन-देन की पुष्टि करने और यह सुनिश्चित करने के लिए असममित क्रिप्टोग्राफी पर निर्भर करते हैं कि केवल निजी कुंजी के वैध मालिक ही ट्रांसफ़र को अधिकृत कर सकते हैं। ईथेरियम जैसे मानक नेटवर्क वर्तमान में लेन-देन हस्ताक्षर के लिए ECDSA (एलिप्टिक कर्व डिजिटल साइनेचर एल्गोरिथम) secp256k1 का उपयोग करते हैं। हालाँकि, ये क्रिप्टोग्राफिक प्राइमिटिव क्लासिकल कंप्यूटरों के खिलाफ गणनात्मक रूप से सुरक्षित हैं, लेकिन पर्याप्त क्यूबिट पैमाने और त्रुटि-सुधार क्षमता वाले क्वांटम कंप्यूटरों द्वारा शोर के एल्गोरिथम चलाने पर इनकी सुरक्षा खतरे में पड़ सकती है।
एक पर्याप्त रूप से उन्नत क्वांटम कंप्यूटर एक सार्वजनिक रूप से प्रकट किए गए सार्वजनिक कुंजी से निजी कुंजी निकाल सकता है। चूंकि ब्लॉकचेन पते अक्सर आउटगोइंग लेनदेन पर सार्वजनिक कुंजियाँ प्रकट करते हैं—या ऐतिहासिक लेजर स्थितियों में उन्हें प्रकट रखते हैं—एक असुरक्षित नेटवर्क का लेजर विनाशकारी रूप से नुकसान का सामना करना पड़ सकता है। परिणामस्वरूप, मूल डेवलपर्स और शोधकर्ताओं ने प्रोटोकॉल को क्वांटम हार्डवेयर क्रिप्टोग्राफिक रूप से प्रासंगिक मील के पत्थर हासिल करने से पहले सुरक्षित करने के लिए अपग्रेड मार्ग ढूंढने पर प्राथमिकता दी है।
विटालिक बुटेरिन के क्वांटम टाइमलाइन्स पर दृष्टिकोण में क्या बदलाव हुआ?
इतिहास में, एक प्रमुख स्मार्ट कॉन्ट्रैक्ट प्लेटफॉर्म को क्वांटम-प्रतिरोधी एल्गोरिदम में स्थानांतरित करना एक बहु-दशकीय इंजीनियरिंग बाधा माना जाता था। पोस्ट-क्वांटम क्रिप्टोग्राफी (PQC) के विकल्प—जैसे जाल-आधारित या स्टेटफुल हैश-आधारित साइनेचर योजनाएँ—पारंपरिक रूप से विशाल साइनेचर आकार, उच्च वेरिफिकेशन गैस लागत, और जटिल की-प्रबंधन आवश्यकताओं से पीड़ित होती हैं, जो ब्लॉकचेन स्टेट को बढ़ा सकती हैं।
हाल के सैद्धांतिक उपलब्धियों और मॉड्यूलर प्रोटोकॉल डिज़ाइन ने इस दृष्टिकोण को बदल दिया है। संक्षिप्त ज़ीरो-नॉलेज प्रूफ़, STARK-आधारित एक्यूमुलेटर्स और अनुकूलित हैश-आधारित साइनेचर फ्रेमवर्क पर शोध से पता चलता है कि ईथेरियम धीरे-धीरे क्वांटम-सुरक्षित अपग्रेड को अवशोषित कर सकता है। एक बार में एक असुविधाजनक, पूरे नेटवर्क-व्यापी क्रिप्टोग्राफिक ओवरहॉल को लागू करने के बजाय, विकासकर्ता स्थानीय प्रोटोकॉल घटकों और खाता-अमूर्ति स्तरों को तब तक स्थापित कर सकते हैं जब तक कि सुरक्षित नहीं हो जाते।
ईथेरियम कैसे क्वांटम-सुरक्षित अपग्रेड लागू करेगा?
ईथेरियम के पैमाने के एक डिसेंट्रलाइज्ड नेटवर्क को अपग्रेड करने के लिए सावधानी से समन्वय, पिछले संस्करणों के साथ संगतता की योजना और बहु-वर्षीय परीक्षण चरणों की आवश्यकता होती है। संक्रमण रणनीति कई आधारभूत स्तंभों पर निर्भर करती है:
-
खाता अमूर्तीकरण (ERC-4337): स्मार्ट कॉन्ट्रैक्ट वॉलेट को प्रमुखता देकर, उपयोगकर्ता अंततः अपनी सुरक्षा मॉडल को मूल समेकित स्तर को तुरंत बदले बिना, मूल ECDSA कुंजियों से क्वांटम-प्रतिरोधी हस्ताक्षर वेरिफायर्स पर स्थानांतरित कर सकते हैं।
-
हैश-आधारित हस्ताक्षर: SPHINCS+ या XMSS जैसे एल्गोरिदम हैश फंक्शन पर आधारित मजबूत सुरक्षा गारंटी प्रदान करते हैं, हालाँकि उनके हस्ताक्षर आकार को अनुकूलित करना एक सक्रिय अनुसंधान क्षेत्र बना हुआ है।
-
ज़ीरो-नॉलेज प्रूफ़ एकीकरण: ZK-rollup परतें और मूल प्रोटोकॉल प्रूवर्स ऑफ-चेन पर जटिल क्रिप्टोग्राफिक प्रूफ़ को बैच कर सकते हैं और सत्यापित कर सकते हैं, जिससे बेस परत को पोस्ट-क्वांटम सत्यापन गणित के साथ जुड़ी गणनात्मक भार से बचाया जा सकता है।
निम्नलिखित सारणी पोस्ट-क्वांटम स्थानांतरण के लिए मूल्यांकन के अधीन प्राथमिक क्रिप्टोग्राफिक दृष्टिकोणों का सारांश प्रस्तुत करती है:
| क्रिप्टोग्राफिक प्राइमिटिव | सुरक्षा आधार | मुख्य लाभ | मुख्य नुकसान |
| ECDSA (वर्तमान) | एलिप्टिक वक्र | तेज, संक्षिप्त हस्ताक्षर | क्वांटम हार्डवेयर पर शोर के एल्गोरिथम के लिए सुभाग्य |
| लैटिस-आधारित क्रिप्टो | शॉर्टेस्ट वेक्टर समस्या | गति और आकार का अच्छा संतुलन | जटिल गणितीय अनुमान, नवीन सुरक्षा रिकॉर्ड |
| हैश-आधारित हस्ताक्षर | हैश फंक्शन सुरक्षा | न्यूनतम क्रिप्टोग्राफिक अनुमान | बड़े साइनेचर आकार, कठोर राज्य प्रबंधन की आवश्यकताएं |
डेवलपर्स और उपयोगकर्ताओं के लिए व्यावहारिक परिणाम क्या हैं?
प्रतिदिन के प्रयोक्ताओं और डिसेंट्रलाइज्ड एप्लिकेशन (dApp) विकासकों के लिए, क्वांटम सुरक्षा की ओर जाने का परिवर्तन संभवतः प्रोटोकॉल अपग्रेड और वॉलेट सॉफ्टवेयर अपडेट के माध्यम से पृष्ठभूमि में होगा। खाता अमूर्तीकरण ढांचों के कारण, उपयोगकर्ताओं को पहले दिन अपनी राशियों को मैन्युअल रूप से पुनः डिज़ाइन करने की आवश्यकता नहीं होगी, क्योंकि ये ढांचे सुगम स्थानांतरण मार्ग प्रदान करेंगे।
हालाँकि, स्मार्ट कॉन्ट्रैक्ट डेवलपर्स को लंबे समय तक के प्रोटोकॉल अपग्रेड के प्रभाव के बारे में सचेत रहना चाहिए, जैसे गैस इकोनॉमिक्स, सिग्नेचर वेरिफिकेशन ऑपकोड्स और डेटा उपलब्धता संरचनाएँ। जैसे-जैसे ईथेरियम अधिक उन्नत क्रिप्टोग्राफिक प्रिमिटिव्स को एकीकृत करता है, जीरो-क्नॉलेज एप्लिकेशन्स और सुरक्षित की प्रबंधन के लिए टूलिंग लगातार परिपक्व होती रहेगी, जो व्यावसायिक बाजार में उनके प्रकट होने से बहुत पहले भविष्य के गणनात्मक खतरों के खिलाफ मजबूत सुरक्षा प्रदान करेगी।
निष्कर्ष
ईथेरियम के रोडमैप का क्वांटम सुरक्षा की ओर त्वरित गति ब्लॉकचेन इंजीनियरिंग में एक महत्वपूर्ण मोड़ है। जो कुछ समय पहले एक दूरस्थ, असाध्य स्केलिंग और क्रिप्टोग्राफिक बाधा मानी जाती थी, उसे अब मॉड्यूलर प्रोटोकॉल डिजाइन, अकाउंट अब्स्ट्रैक्शन और कुशल जीरो-क्नोलेज आर्किटेक्चर के माध्यम से संबोधित किया जा रहा है। क्वांटम भेद्यता का सक्रिय रूप से सामना करके, नेटवर्क लंबे समय तक की सुरक्षा सुनिश्चित करने का लक्ष्य रखता है, जिससे उपयोगकर्ता के संपत्ति और डिसेंट्रलाइज्ड इंफ्रास्ट्रक्चर भविष्य के प्रौद्योगिकी सिद्धांतों के खिलाफ सुरक्षित रहें।
अक्सर पूछे जाने वाले प्रश्न
क्वांटम कंप्यूटर ईथेरियम के लिए वास्तविक खतरा कब उत्पन्न करेंगे?
अधिकांश क्रिप्टोग्राफर और क्वांटम भौतिकविद् अनुमान लगाते हैं कि 256-बिट दीर्घवृत्तीय वक्र क्रिप्टोग्राफी को तोड़ने में सक्षम क्वांटम कंप्यूटर अभी भी कई वर्ष या दशक दूर है। हालाँकि, क्योंकि स्थानांतरण में व्यापक समय लगता है, इसलिए प्रारंभिक योजनाबद्धता पहले से ही शुरू हो चुकी है।
क्या सामान्य उपयोगकर्ताओं को अपनी धनराशि की सुरक्षा के लिए कार्रवाई करने की आवश्यकता होगी?
अधिकांश प्रस्तावित अपग्रेड मार्गों में, वॉलेट प्रदाता और खाता अमूर्ति मानक इस संक्रमण की क्रियाविधि को संभालेंगे। उपयोगकर्ताओं को संभावित रूप से वॉलेट सेटिंग्स को अपडेट करने या क्वांटम-प्रतिरोधी हस्ताक्षर सत्यापन से सुसज्जित स् खातों में धन स्थानांतरित करने के लिए प्रेरित किया जाएगा।
पोस्ट-क्वांटम क्रिप्टोग्राफिक हस्ताक्षर क्यों प्रोसेस करने में कठिन हैं?
पोस्ट-क्वांटम विकल्प सामान्य दीर्घवृत्त-वक्र योजनाओं की तुलना में सार्वजनिक कुंजियों और हस्ताक्षरों के लिए उल्लेखनीय रूप से बड़े डेटा आकार की आवश्यकता होती है। इससे भंडारण की आवश्यकता, नेटवर्क बैंडविड्थ का उपभोग और ब्लॉकचेन पर सत्यापन गैस लागत में वृद्धि होती है।
क्या अन्य ब्लॉकचेन नेटवर्क भी क्वांटम सुरक्षा के लिए तैयारी कर रहे हैं?
हाँ, कई लेयर-1 प्रोटोकॉल और अनुसंधान समूह राष्ट्रीय मानकों और प्रौद्योगिकी संस्थान (NIST) के पोस्ट-क्वांटम क्रिप्टोग्राफी मानकों का निरंतर अवलोकन कर रहे हैं और मॉड्यूलर अपग्रेड ढांचों के साथ प्रयोग कर रहे हैं।
क्या यह अपग्रेड मौजूदा स्मार्ट कॉन्ट्रैक्ट्स को ब्रेक करने का जोखिम उत्पन्न करता है?
कोर प्रोटोकॉल डेवलपर्स मौजूदा डिसेंट्रलाइज्ड एप्लिकेशन्स को ब्रेक होने से बचाने के लिए सख्त बैकवर्ड कॉम्पेटिबिलिटी या फेज्ड माइग्रेशन शेड्यूल को ध्यान में रखकर अपग्रेड डिज़ाइन करते हैं, हालांकि विशिष्ट प्रोटोकॉल-स्तरीय परिवर्तन हमेशा मेननेट डिप्लॉयमेंट से पहले कठोर टेस्टनेट सिमुलेशन से गुजरते हैं।
विज्ञापन
यह सामान्य बाजार सूचना, जो संभवतः तीसरे पक्ष, वाणिज्यिक या प्रायोजित स्रोतों से ली गई है, केवल संदर्भ और शैक्षिक उद्देश्यों के लिए प्रदान की गई है और यह वित्तीय या निवेश सलाह, ऑफर, आमंत्रण या गारंटी नहीं है। हम इसकी सटीकता, पूर्णता, विश्वसनीयता और किसी भी परिणामस्वरूप हुए नुकसान के लिए जिम्मेदारी स्वीकार नहीं करते हैं। निवेश/व्यापार जोखिम भरा है; अतीत का प्रदर्शन भविष्य के परिणामों की गारंटी नहीं देता है। उपयोगकर्ताओं को अनुसंधान करना चाहिए, सावधानी से निर्णय लेना चाहिए और पूरी जिम्मेदारी स्वीकार करनी चाहिए। अधिक विवरण के लिए, कृपया KuCoin के उपयोग के नियम और जोखिम प्रकटीकरण को संबोधित करें।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।