

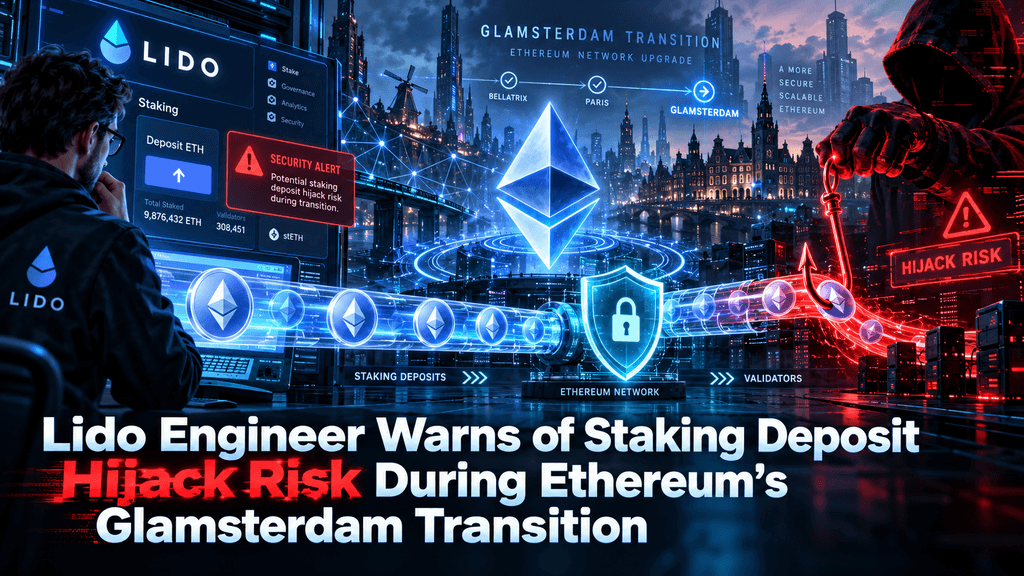
लिडो इंजीनियर ईथेरियम के ग्लैम्स्टाम ट्रांजिशन के दौरान स्टेकिंग डिपॉज़िट हाइजैक के खतरे की चेतावनी देते हैं
क्यों ईथेरियम डेवलपर्स ने प्रोटोकॉल-स्तरीय समाधान को अस्वीकार कर दिया
ईथेरियम का अगला प्रमुख नेटवर्क अपग्रेड, एन्श्राइंड प्रोपोजर-बिल्डर अलगाव और उच्चतर गैस सीमाओं के माध्यम से बेस लेयर को स्केल करने का लक्ष्य रखता है, लेकिन एक समय-विशिष्ट दुर्बलता ने सबसे बड़े लिक्विड स्टेकिंग प्रदाताओं में से एक का ध्यान आकर्षित किया है। 20 अक्टूबर, 2026 को, Lido Finance के इंजीनियरिंग प्रमुख डिमा गुसाकोव ने सार्वजनिक रूप से विस्तार से बताया कि Glamsterdam में संक्रमण के दौरान एक दुर्भावनापूर्ण नोड ऑपरेटर एक स्टेकर के वैलिडेटर डिपॉज़िट को फ्रंट-रन कर सकता है। हमला 0xB0-प्रीफ़िक्स वाली निकासी प्राप्ति विशेषताओं वाले बिल्डर डिपॉज़िट का उपयोग करेगा, जो अस्थायी रूप से डिपॉज़िट कतार को साझा करते हैं, जिससे ETH को इच्छित वैलिडेटर को सक्रिय करने के बजाय बिल्डर खाते में जमा कर दिया जा सकता है। यह समय-सीमा केवल हार्ड-फ़ोर्क संक्रमण के समय ही सीमित है। अपग्रेड के बाद, बिल्डर डिपॉज़िट अलग कॉन्ट्रैक्ट पथ पर स्थानांतरित हो जाते हैं।
सहमति विनिर्देशों में एक प्रस्तावित प्रोटोकॉल-स्तरीय समाधान को “योजना में नहीं” के रूप में बंद कर दिया गया, जिससे सुरक्षा का बोझ स्टेकिंग प्रोटोकॉल पर स्थानांतरित हो गया। यह लेख जोखिम के तकनीकी कार्यप्रणाली, उस अपग्रेड के डिज़ाइन विकल्पों की जांच करता है जिन्होंने अस्थायी ओवरलैप पैदा किया, मूल डेवलपर्स द्वारा प्रोटोकॉल पैच को अस्वीकार करने के कारण, लिक्विड स्टेकिंग प्रदाताओं को क्या व्यावहारिक कदम उठाने होंगे, परीक्षण नेटवर्क का समयसूची जो संचालकों को तैयारी के लिए केवल कुछ दिन देती है, और ईथेरियम अपने स्केलिंग रोडमैप को आगे बढ़ाते हुए आवंटित स्टेकिंग सुरक्षा के लिए व्यापक पाठ। विश्लेषण केवल पिछले 30 दिनों में हुए प्रतिवेदन और प्राथमिक कथनों पर आधारित है, और अनुमानों के बजाय पुष्टि किए गए विवरणों पर केंद्रित है।
लिडो इंजीनियरिंग लीड ने X पर और डेवलपर कॉल्स में फ्रंट-रनिंग वेक्टर का विवरण दिया
दिमा गुसाकोव ने 20 अक्टूबर, 2026 को स्टेकिंग प्रोटोकॉल और डिलीगेटेड स्टेकर्स को संबोधित करते हुए चेतावनी जारी की। उन्होंने स्पष्ट किया कि एक नोड ऑपरेटर वैध वैलिडेटर डिपॉज़िट लेने से पहले एक ही पब्लिक की का उपयोग करके बिल्डर डिपॉज़िट जमा कर सकता है। चूंकि Glamsterdam 0xB0-प्रीफिक्स वाली विकल्प योग्यता के साथ बिल्डर डिपॉज़िट पेश करता है, और चूंकि ये डिपॉज़िट संक्रमण के दौरान वैलिडेटर डिपॉज़िट क्यू को साझा करते हैं, पहला वैध डिपॉज़िट फंड्स का दावा कर सकता है। परिणामस्वरूप, स्टेकर का वैलिडेटर बीकन चेन पर कभी प्रकट नहीं होता, जबकि ETH आक्रमणकारी के बिल्डर खाते में जमा हो जाता है। गुसाकोव ने जोर देकर कहा कि हार्ड फ़ोर्क के क्षण पर ही यह हमला संभव है। Glamsterdam से पहले, बिल्डर डिपॉज़िट मौजूदा वैलिडेटर डिपॉज़िट क्यू के माध्यम से जाते हैं; बाद में, वे एक अलग कॉन्ट्रैक्ट के माध्यम से मार्गित होते हैं। उन्होंने नोट किया कि सीमित समयावधि के कारण, तैयार प्रोटोकॉल के लिए इसकी रोकथाम संभव है।
एक ही चिंता ऑल कोर डेव्स कंसेंसस कॉल (ACDC #189) में उठी। गुसाकोव ने बताया कि ग्लैम्स्टेडम का एकल-बार बिल्डर ऑनबोर्डिंग मैकेनिज्म, स्टेकिंग प्रोटोकॉल द्वारा लंबे समय से उपयोग किए जाने वाले डिपॉज़िट-सुरक्षा पैटर्न के साथ हस्तक्षेप कर सकता है। वर्तमान नियमों के अनुसार, किसी पब्लिक की के लिए पहला वैध डिपॉज़िट, विद्रोह क्रेडेंशियल्स को स्थायी रूप से सेट कर देता है। प्रोटोकॉल अक्सर पहले एक छोटी रकम डिपॉज़िट करते हैं, यह पुष्टि करते हैं कि अपेक्षित क्रेडेंशियल्स प्रदर्शित होते हैं, और केवल तभी शेष बैलेंस को बढ़ाते हैं। फ़ोर्क संक्रमण के दौरान, विशेष ऑनबोर्डिंग पथ एक तीसरा परिणाम उत्पन्न कर सकता है: कोई वैलिडेटर सक्रिय नहीं होता, और पूरा डिपॉज़िट एक बिल्डर को समर्पित हो जाता है। कोर डेवलपर्स ने एकल-बार ऑनबोर्डिंग के दौरान वैलिडेटर और बिल्डर डिपॉज़िट के बीच के अंतर को बनाए रखने वाला देर से स्पेसिफिकेशन बदलाव अस्वीकार कर दिया, क्योंकि Sepolia पहले से ही मौजूदा नियमों के तहत सक्रिय हो चुका था और Hoodi क्लाइंट रिलीज़ पहले से ही तैयारी में थे। उस चरण पर व्यवहार में परिवर्तन करने से Sepolia को पुनः स्थापित करना और अतिरिक्त परीक्षण चक्र की आवश्यकता होती।
0xB0 बिल्डर क्रेडेंशियल्स कैसे शेयर्ड डिपॉज़िट क्यू के साथ इंटरैक्ट करते हैं
Glamsterdam, एन्श्राइंड प्रोपोजर-बिल्डर अलगाव की ओर बढ़ने के हिस्से के रूप में बिल्डर डिपॉज़िट्स पेश करता है। ये डिपॉज़िट्स 0xB0 प्रीफिक्स से शुरू होने वाली निकासी प्राधिकरण वाले होते हैं, जो सामान्य वैलिडेटर प्राधिकरण से अलग होते हैं। संक्रमण अवधि के दौरान, दोनों प्रकार के डिपॉज़िट्स एक ही कतार प्रक्रिया मार्ग को साझा करते हैं। इसलिए, एक नोड ऑपरेटर जो डिपॉज़िट सबमिशन क्रम को नियंत्रित करता है या प्रभावित कर सकता है, एक बिल्डर-प्राधिकरण वाला डिपॉज़िट डाल सकता है जो एक लंबित स्टेकर पब्लिक की से मेल खाता हो। पहला डिपॉज़िट स्वीकार होने के बाद, नेटवर्क पब्लिक की को बिल्डर प्राधिकरण के तहत दावा किया गया मानता है। उसी की के तहत आगे के डिपॉज़िट्स को वैलिडेटर सक्रियण के लिए नज़रअंदाज़ कर दिया जाता है या फ़ोर्क सीमा के आसपास लागू होने वाले नए व्याख्या नियमों के अनुसार पुनः निर्देशित कर दिया जाता है।
व्यावहारिक प्रभाव यह है कि स्टेकर दोनों अपेक्षित वैलिडेटर और डिपॉज़िट किया गया ETH खो देता है, जो अब बिल्डर के नियंत्रण में है। मौजूदा सक्रिय वैलिडेटर और पहले से प्रोसेस किए गए डिपॉज़िट प्रभावित नहीं होते हैं। जोखिम केवल नए या अभी तक क्यू में रखे गए डिपॉज़िट तक सीमित है जो एक्टिवेशन एपोच को पार करते हैं। चूंकि साझा-क्यू व्यवहार फ़ोर्क पूरा होने के बाद समाप्त हो जाता है और बिल्डर डिपॉज़िट अपने समर्पित कॉन्ट्रैक्ट पर स्थानांतरित हो जाते हैं, इसलिए जोखिम अस्थायी है। यह अस्थायी प्रकृति ही केंद्रीय कारण है कि गुसाकोव ने मेननेट एक्टिवेशन से पहले प्रत्येक डिलीगेटेड स्टेकिंग सेवा को प्री-डिपॉज़िट सत्यापन को लागू करने या मजबूत करने की सलाह दी, जबकि आतंक के लिए नहीं।
कोर डेवलपर्स ने कंसेंसस-स्पेक्स प्रस्ताव को अनयोजित के रूप में बंद कर दिया
प्रोटोकॉल-स्तरीय उपाय की तकनीकी चर्चा कंसेंसस-स्पेक्स इशू #5735 में दिखाई दी। प्रस्ताव में प्री-डिपॉज़िट जांच की आवश्यकता थी, जो डिपॉज़िट को कतार में स्वीकार करने से पहले कुछ शर्तों की पुष्टि करती। समीक्षा के बाद, इस मुद्दे को “योजना में नहीं” की स्थिति के साथ बंद कर दिया गया। यह निर्णय अतिरिक्त जांच को मूल प्रोटोकॉल में एम्बेड करने के बजाय एप्लिकेशन स्तर पर रक्षात्मक जिम्मेदारी छोड़ देता है। इसलिए, गुसाकोव के सार्वजनिक मार्गदर्शन में स्टेकिंग प्रोटोकॉल के अपने प्री-डिपॉज़िट प्रमाणीकरण करने पर जोर दिया गया है। समय सीमाएं परिणाम पर भारी प्रभाव डालती हैं। सेपोलिया पहले ही 6 अक्टूबर, 2026 को मौजूदा स्पेसिफिकेशन के तहत फॉर्क हो चुका था।
हूडी क्लाइंट रिलीज़ अक्टूबर 26 के सक्रियण की ओर बढ़ रही थीं। एक देर से व्यवहारगत बदलाव लाने का जोखिम एक सेपोलिया पुनः स्थापना और आगे की परीक्षण देरी को अनिवार्य बना सकता था। कोर डेवलपर्स ने निर्णय लिया कि इस चरण में सीमित समय और एप्लिकेशन-लेयर टीमों की जांच जोड़ने की क्षमता के कारण प्रोटोकॉल पैच अनावश्यक है। परिणामस्वरूप एक वितरित सुरक्षा मॉडल है, जिसमें प्रत्येक लिक्विड स्टेकिंग प्रदाता को पुष्टि करना होगा कि उसकी डिपॉज़िट पाइपलाइन 0xB0-प्रीफिक्स वाले डिपॉज़िट को सही ढंग से पहचानती है या उन्हें रोकती है, जो वैलिडेटर पब्लिक कीज़ का दावा करने की कोशिश कर रहे हैं।
प्री-डिपॉज़िट चेक्स लिक्विड स्टेकिंग सेवाओं के लिए प्राथमिक रक्षा बन जाते हैं
Lido ने वर्षों पहले डिपॉज़िट-संबंधी वल्नरेबिलिटीज़ के उभार के बाद से ही एक डिपॉज़िट सिक्योरिटी मॉड्यूल और गार्डियन कमेटी संचालित की है। गार्डियन बैचेज़ के आगे बढ़ने से पहले डिपॉज़िट-रूट स्नैपशॉट्स की समीक्षा करते हैं, और एक एकल ईमानदार गार्डियन डिपॉज़िट्स को रोक सकता है। खुला प्रश्न यह है कि क्या इस मौजूदा बुनियादी ढांचे में पहले से ही नया 0xB0 क्रेडेंशियल प्रकार और अस्थायी साझा-कतार गतिशीलता शामिल है, या Glamsterdam संक्रमण के लिए अतिरिक्त लॉजिक की आवश्यकता है। ऐसे अन्य प्रोटोकॉल जिनमें तुलनात्मक बहु-पक्षीय निगरानी नहीं है, उनके लिए तैयारी का कार्य कठिन है।
प्री-डिपॉज़िट जांच कई व्यावहारिक रूपों में हो सकती हैं। एक प्रोटोकॉल 0xB0 से शुरू होने वाली विकल्प योग्यताओं के साथ किसी भी डिपॉज़िट को अस्वीकार कर सकता है जब इरादा मानक वैलिडेटर सक्रियण हो। यह आवश्यक कर सकता है कि ऑन-चेन या ऑफ-चेन पुष्टि की जाए कि सार्वजनिक कुंजी पहले से ही बिल्डर योग्यताओं के तहत दावा नहीं की गई है। यह साझा-कतार अवधि के समाप्त होने तक सक्रिय एपोच के चारों ओर एक छोटी अवधि के लिए नए डिपॉज़िट को रोक सकता है। चूंकि हमले का सतह केवल तब तक मौजूद रहता है जब तक कतारें ओवरलैप होती हैं, इस अंतराल के दौरान अस्थायी प्रतिबंध या बढ़ी हुई सतर्कता से अधिकांश व्यावहारिक प्रभाव को समाप्त किया जा सकता है। जिन छोटे या नए स्टेकिंग सेवाएं अभी तक गार्डियन-शैली कमेटियां नहीं बना पाई हैं, उन्हें मेननेट संक्रमण के माध्यम से डिपॉज़िट स्वीकार करने की इच्छा होने पर तेजी से कार्रवाई करनी होगी।
ग्लैम्स्टेडम सक्रियकरण अनुसूची तैयारी के लिए कम मार्जिन छोड़ती है
ईथेरियम फाउंडेशन ने पुष्टि की है कि ग्लैम्स्टेडम 132,352 ईपॉक, 4,235,264 स्लॉट पर हूडी टेस्टनेट पर सक्रिय होगा, जो 26 अक्टूबर, 2026, 17:42:48 UTC के अनुरूप है। इसी ईपॉक पर हूडी की गैस सीमा 200 मिलियन तक बढ़ जाएगी। सेपोलिया पहले ही 6 अक्टूबर को सक्रिय कर दिया गया था। मेननेट का समय अभी तय नहीं हुआ है, जिसमें प्रारंभिक दिसंबर में संभावित तारीखें चर्चा के अधीन हैं, जो हूडी फ़ोर्क के स्वच्छ होने पर निर्भर करती हैं। इसलिए नोड ऑपरेटर्स और स्टेकिंग टीम्स के पास गुसाकोव के चेतावनी के बाद हूडी पर अपने डिपॉज़िट पाइपलाइन की पुष्टि करने के लिए केवल कुछ दिन हैं।
ग्राहक टीमों ने संवेदनशील और निष्पादन स्तर के लिए संगत रिलीज़ प्रकाशित कर दिए हैं। संचालकों को बीकन नोड और वैलिडेटर क्लाइंट दोनों को अपग्रेड करना होगा, एनश्राइंड प्रोपोज़र-बिल्डर पृथक्करण द्वारा पेश किए गए बिल्डर इंटरफ़ेस में किए गए किसी भी बदलाव की समीक्षा करनी होगी, और पुष्टि करनी होगी कि डिपॉज़िट-सबमिशन तर्क नए क्रेडेंशियल प्रीफिक्स को सही ढंग से संभालता है। सार्वजनिक चेतावनी और पहले सार्वजनिक टेस्टनेट सक्रियण के बीच का छोटा अंतराल यह दर्शाता है कि मेननेट संक्रमण अवधि खुलने से पहले एप्लिकेशन-स्तरीय सुरक्षा कैसे तैयार होनी चाहिए।
स्थापित प्रस्तावक-बिल्डर पृथकता नई डिपॉज़िट करें पथ पेश करती है
Glamsterdam, एम्स्टर्डम एक्जीक्यूशन-लेयर बदलावों और Gloas कंसेंसस-लेयर बदलावों को जोड़ता है। इसकी दो प्रमुख विशेषताएँ एन्श्राइंड प्रोपोजर-बिल्डर अलगाव (EIP-7732) और ब्लॉक-लेवल एक्सेस लिस्ट्स हैं। ePBS के तहत, बिल्डर अपने स्वयं के बैलेंस और पब्लिक कीज़ के साथ ऑन-चेन पंजीकृत होते हैं, बिड्स जमा करते हैं और बाद में एक्जीक्यूशन पेलोड्स को खुलासा करते हैं। प्रोटोकॉल स्वयं प्रोपोजर को भुगतान करता है, जिससे बाहरी रिले पर निर्भरता कम होती है। बिल्डर डिपॉज़िट और एग्जिट्स पहली-श्रेणी के एक्जीक्यूशन अनुरोध बन जाते हैं, जिसकी वजह से 0xB0 क्रेडेंशियल प्रीफिक्स और अस्थायी क्यू का ओवरलैप दिखाई देता है।
डिज़ाइन वैलिडेटर्स को बड़े पेलोड्स को प्रोसेस करने के लिए अधिक समय देकर और उच्च गैस सीमाओं को सक्षम करके स्केलेबिलिटी में सुधार करता है। एक साथ, यह बिल्डर्स के लिए एक नया ऑनबोर्डिंग पथ बनाता है जिसे सामान्य वैलिडेटर डिपॉज़िट से सावधानी से अलग किया जाना चाहिए। एक-बार के संक्रमण तंत्र अस्थायी अस्पष्टता का स्रोत हैं। जब तक नेटवर्क पूरी तरह से स्विच हो जाता है, बिल्डर डिपॉज़िट अपने स्वयं के कॉन्ट्रैक्ट के माध्यम से यात्रा करते हैं, और साझा-क्यू जोखिम गायब हो जाता है। इसलिए, अपग्रेड लंबे समय की आर्किटेक्चर में सुधार करता है, जबकि उपयोगकर्ताओं के लिए डिपॉज़िट जमा करने वाली किसी भी सेवा को छोटे समय के लिए सावधानी बरतनी होगी।
लिडो का पिछला डिपॉज़िट सुरक्षा अनुभव वर्तमान प्रतिक्रिया को निर्धारित करता है
पिछले वर्षों में Lido ने डिपॉज़िट फ्रंट-रनिंग के जोखिमों का सामना किया और एक गार्डियन कमेटी के साथ डिपॉज़िट सिक्योरिटी मॉड्यूल को औपचारिक रूप देकर प्रतिक्रिया दी। यह कमेटी डिपॉज़िट-रूट स्नैपशॉट्स पर हस्ताक्षर करती है; एक अकेला गार्डियन एक पॉज़ को ट्रिगर कर सकता है। यह बुनियादी ढांचा पहले ही अन्य संचालनात्मक घटनाओं में उपयोगी साबित हो चुका है। ग्लैमएम्स्टर्ड मामला यह परीक्षण करता है कि क्या समान नियंत्रण नए क्रेडेंशियल प्रकार और क्यू साझा करने की संक्षिप्त अवधि को सही ढंग से पहचानते हैं।
पहले की घटनाओं के बाद समान बहु-हस्ताक्षर या गार्डियन पैटर्न अपनाने वाले प्रोटोकॉल, उन प्रोटोकॉल्स की तुलना में बेहतर स्थिति में हैं जिन्होंने अभी तक तुलनीय सुरक्षा उपाय अपनाए नहीं हैं। व्यापक पैटर्न परिचित है: प्रोटोकॉल अपग्रेड ऐसे किनारे के मामले सामने ला सकते हैं जिन्हें एप्लिकेशन-लेयर सिस्टम को समेटना होगा। चूंकि मुख्य डेवलपर्स ने देर से स्पेसिफिकेशन बदलाव को अस्वीकार कर दिया, इसलिए उद्योग को प्री-डिपॉज़िट वैलिडेशन को एक वैकल्पिक सुधार के बजाय एक स्थायी आवश्यकता के रूप में मानना होगा। जो टीमें पहले से ही डिपॉज़िट रूट्स की निगरानी करती हैं और त्वरित रूप से प्रक्रिया को रोक सकती हैं, वे संक्रमण के दौरान कम संचालन जोखिम का सामना करेंगी।
नोड ऑपरेटर और आवंटित स्टेकर्स इस अवधि के दौरान संकेंद्रित जोखिम का सामना करते हैं
हमले के लिए एक दुर्भावनापूर्ण या संक्रमित नोड ऑपरेटर की आवश्यकता होती है जो एक डिपॉज़िट लेनदेन प्रस्तुत कर सके जो वैध लेनदेन से पहले स्थित हो जाए। सामान्य स्टेकर जो केवल एक लिक्विड स्टेकिंग प्रोटोकॉल में डिपॉज़िट करते हैं, स्वयं फ्रंट-रन करने में सक्षम नहीं हैं; जोखिम उस ऑपरेटर के साथ है जो अंततः ऑन-चेन डिपॉज़िट पर हस्ताक्षर करता है या प्रस्तुत करता है। मौजूदा सक्रिय वैलिडेटर और पहले से पुष्टि किए गए डिपॉज़िट हमले के क्षेत्र के बाहर रहते हैं। केवल वे सार्वजनिक कुंजियाँ संवेदनशील हैं जिनके पास संक्रमण युग के दौरान अभी तक प्रतीक्षारत या हाल ही में प्रस्तुत डिपॉज़िट हैं।
इसलिए, डिलीगेटेड स्टेकर्स को यह सुनिश्चित करना चाहिए कि उनके चुने गए प्रोटोकॉल ने Glamsterdam एक्टिवेशन के आसपास डिपॉज़िट हैंडलिंग पर मार्गदर्शन प्रकाशित किया है। स्वयं ऑपरेटर्स को सबमिशन ऑर्डरिंग, रेट-लिमिट या सीक्वेंस डिपॉज़िट्स को सावधानी से ऑडिट करना चाहिए, और यह सत्यापित करना चाहिए कि कोई भी 0xB0-प्रीफिक्स वाला डिपॉज़िट मानक वैलिडेटर के लिए निर्धारित कुंजी का दावा न करे। चूंकि खिड़की छोटी है, इसलिए नए डिपॉज़िट थ्रूपुट में अस्थायी कमी या बढ़ी हुई मॉनिटरिंग स्थिति स्टेकिंग संचालन के लंबे समय तक व्यवधान के बिना अधिकांश व्यावहारिक हमलों के मार्ग बंद कर सकती है।
Hoodi डिपॉज़िट पाइपलाइन टेस्टिंग के लिए पहला लाइव वातावरण प्रदान करता है
26 अक्टूबर को हूडी सक्रियण, स्टेकिंग टीमों के लिए वास्तविक परिस्थितियों के तहत साझा-कतार व्यवहार को देखने का सबसे पहला सार्वजनिक अवसर है। प्रोटोकॉल आम और 0xB0 पार्यों के साथ परीक्षण डिपॉज़िट जमा कर सकते हैं, क्रम परिणामों को माप सकते हैं, और पुष्टि कर सकते हैं कि उनके प्री-डिपॉज़िट फ़िल्टर अवांछित पथ को अस्वीकार करते हैं या क्वारेंटाइन करते हैं। क्लाइंट टीमों ने पहले ही हूडी-अनुकूल संस्करण जारी कर दिए हैं; संचालकों को सुनिश्चित करना होगा कि दोनों निष्पादन और सहमति क्लाइंट अपडेटेड हैं और किसी भी बाहरी बिल्डर टूलिंग की नवीनतम इंटरफ़ेस के लिए समीक्षा की गई है।
हूडी पर सफल परीक्षण से उद्योग को मेननेट विंडो खुलने से पहले अधिक विश्वास मिलेगा। टेस्टनेट पर पाए गए विफलताएँ या अप्रत्याशित किनारे के मामले अभी भी एप्लिकेशन-लेयर बदलाव या छोटे विराम के साथ संबोधित किए जा सकते हैं, बिना प्रोटोकॉल पुनर्डिजाइन किए। सार्वजनिक चेतावनी और हूडी सक्रियण के बीच छोटा कैलेंडर समन्वयित परीक्षण को आवश्यक बनाता है।
प्रत्येक स्टेकिंग प्रोटोकॉल के पास अब निवारण की जिम्मेदारी है
अनुमोदन-विनिर्देश समस्या को अन्यथा योजनाबद्ध नहीं मानकर, मुख्य विकासकों ने संकेत दिया कि अस्थायी जोखिम का सबसे अच्छा प्रबंधन एप्लिकेशन परत पर किया जाना चाहिए। इसलिए, लिक्विड स्टेकिंग प्रदाता, सोलो-ऑपरेटर प्लेटफॉर्म और कोई भी सेवा जो उपयोगकर्ताओं के लिए डिपॉज़िट करती है, को अपनी खुद की जांच लागू करनी होगी। जो प्रदाता पहले से ही गार्डियन कमेटी या डिपॉज़िट-रूट प्रमाणीकरण प्रक्रियाएं रखते हैं, वे उन प्रक्रियाओं को 0xB0 प्रीफिक्स को कवर करने के लिए विस्तारित कर सकते हैं। ऐसी बुनियादी ढांचे के बिना वाले प्रदाताओं के पास समतुल्य नियंत्रण जोड़ने के लिए अधिक संकुचित समय सीमा है।
वितरित मॉडल में दोनों फायदे और नुकसान हैं। यह एक नेटवर्क-व्यापी हार्ड-फ़ोर्क बदलाव का इंतजार किए बिना त्वरित, अनुकूलित प्रतिक्रियाएँ सुनिश्चित करता है। इसका अर्थ यह भी है कि किसी भी स्टेकर के डिपॉज़िट की सुरक्षा उनके द्वारा चुने गए प्रोटोकॉल की विशिष्ट प्रथाओं पर निर्भर करती है। सक्रियण एपोच के चारों ओर डिपॉज़िट-हैंडलिंग प्रक्रियाओं के बारे में पारदर्शिता उपयोगकर्ताओं को शेष जोखिम का मूल्यांकन करने में मदद करेगी।
ईथेरियम अपग्रेड में स्केलिंग लक्ष्य और अस्थायी एज केस जुड़े रहते हैं
Glamsterdam, ब्लॉक-स्तरीय एक्सेस सूचियों के माध्यम से समानांतर लेनदेन प्रक्रिया को सक्षम करते हुए और ब्लॉक उत्पादन के महत्वपूर्ण पथ से बाहरी रिले को हटाते हुए, व्यावहारिक गैस सीमा को 200 मिलियन की ओर बढ़ाकर ईथेरियम के L1 स्केलिंग रोडमैप को आगे बढ़ाता है। इन लाभों के लिए निर्माताओं के लिए नए ऑन-चेन प्रिमिटिव्स की आवश्यकता होती है, जो अस्थायी डिपॉज़िट-क्यू ओवरलैप को उत्पन्न करते हैं। यह पैटर्न प्रमुख अपग्रेड की विशेषता है: दीर्घकालिक आर्किटेक्चरल सुधार ऐसे अस्थायी किनारे के मामले प्रकट कर सकते हैं जिनका प्रबंधन एप्लिकेशन टीमों को करना होता है।
उद्योग की क्षमता जो उपयोगकर्ता-निधि के नुकसान के बिना उन किनारे के मामलों को अवशोषित कर सकती है, बाद के अपग्रेड में विश्वास को प्रभावित करेगी। वर्तमान मामले में प्री-डिपॉज़िट वैलिडेशन, अस्थायी डिपॉज़िट रोकना, और स्पष्ट ऑपरेटर संचार उपलब्ध व्यावहारिक उपकरण हैं। क्योंकि जोखिम एक ज्ञात, छोटे अंतराल तक सीमित है, तैयारी की लागत सीमित है, और लाभ संक्रमण के दौरान उपयोगकर्ता डिपॉज़िट के संरक्षण का है।
अपूर्ण डिपॉज़िट को स्थानांतरण पूरा होने तक बढ़ी हुई निगरानी की आवश्यकता है
जो कोई भी सार्वजनिक कुंजी उस समय जब Glamsterdam नियम सक्रिय होते हैं, उस समय तक अप्रसंस्कृत डिपॉज़िट रखती है, वह संभावित हमले की खिड़की के अंदर स्थित होती है। प्रोटोकॉल इसे एपोच से पहले अपनी डिपॉज़िट कतारों को खाली करके या त्वरित करके, वैलिडेटर इंटेंट्स के लिए 0xB0 प्रमाणपत्रों को अस्वीकार करके, या सक्रियण के चारों ओर एक क्षण के लिए नए सबमिशन को रोककर कम कर सकते हैं। महत्वपूर्ण घंटों के दौरान डिपॉज़िट-रूट बदलावों और सार्वजनिक कुंजी दावा स्थिति का निरंतर निगरानी करने से असामान्य गतिविधि दिखाई देने पर त्वरित प्रतिक्रिया संभव होगी।
जब फ़ोर्क पूरा हो जाए और बिल्डर डिपॉज़िट अपने अलग कॉन्ट्रैक्ट पथ पर स्थानांतरित हो जाएँ, तो साझा-कतार वेक्टर बंद हो जाता है। इसलिए मॉनिटरिंग का बोझ के लिए एक स्पष्ट समाप्ति तिथि होती है। जो टीमें इस संक्रमण को एक सामान्य अपग्रेड के बजाय उच्च ध्यान वाली संचालन अवधि के रूप में मानती हैं, वे स्टेकर की राशियों की सुरक्षा के लिए सबसे अच्छी स्थिति में होंगी।
🔥 समाचारों के पार: KuCoin 5.0 आपके लिए क्या लाता है
बाजार की खबरें तेजी से बदलती हैं — लेकिन आप इस पर कहाँ कार्रवाई करते हैं, वह भी उतना ही महत्वपूर्ण है। इस अक्टूबर में, KuCoin KuCoin 5.0 लॉन्च कर रहा है, जिससे KuCoin एक पुनर्निर्मित प्लेटफॉर्म में बदल जाएगा। यहाँ आपके लिए वास्तव में क्या बदलाव हो रहा है:
-
सबके लिए एक खाता। पुराने प्लेटफॉर्म आपके पैसे को अलग-अलग "स्पॉट," "मार्जिन," और "फ़्यूचर्स" खातों में बांट देते थे और आपसे यह समझने की उम्मीद करते थे कि क्यों। KuCoin 5.0 का यूनिफाइड खाता इसे पूरी तरह से हटा देता है — एक बार डिपॉज़िट करें, और सब कुछ सीधे वहीं मौजूद होगा (अभी केवल VIPs के लिए उपलब्ध)।
-
स्टॉक्स, सूचकांक और कच्चे माल। KuCoin 5.0 क्रिप्टो के बाहर वैश्विक बाजारों में विस्तार करता है। जब क्रिप्टो पार्श्व चलता है और इक्विटीज बढ़ती हैं (या इसके विपरीत), तो आप एक ब्रोकरेज खाता खोलने और फ़िएट रेल्स के लिए दिनों का इंतजार करने के बजाय मिनटों में स्थानांतरित हो जाते हैं।
-
वास्तविक दुनिया के संपत्तियाँ (RWA)। पारंपरिक संपत्तियों जैसे कच्चे माल के प्रति टोकनाइज़्ड एक्सपोज़र, सीधे आपके क्रिप्टो खाते में। वैश्विक वित्त के सबसे तेज़ी से बढ़ रहे क्षेत्रों में से एक अब केवल संस्थाओं के लिए सीमित नहीं है — आप इसका उपयोग उसी बैलेंस से कर सकते हैं जिसका आप ट्रेडिंग के लिए उपयोग करते हैं।
-
सीखते हुए कमाएं। ट्रेड करने के लिए तैयार नहीं? KCUSD आपके स्टेबलकॉइन को दैनिक, ऑटो-कंपाउंड ब्याज कमाने की अनुमति देता है। 4% आय के लिए अपने निष्क्रिय डिपॉज़िट को काम पर लगाने का सबसे कम स्ट्रेस वाला तरीका।
-
एक साधारण भाषा में एक एआई सहायक। प्रश्न पूछें, बाजार का संदर्भ प्राप्त करें, आप जो देख रहे हैं उसे समझें — प्लेटफॉर्म में एकीकृत, कोई तकनीकी शब्दावली की आवश्यकता नहीं।
-
एक ऐप जो अतिरिक्त न हो। तेज़, साफ़ और सुसंगठित — पहले टैप से ही अनुभवी, ट्यूटोरियल के बाद नहीं।
-
सुरक्षा जिसे आप जाँच सकते हैं, केवल विश्वास नहीं कर सकते। एक MiCAR-लाइसेंस प्राप्त यूई संस्था, Proof of Reserves जिसे आप स्वयं सत्यापित कर सकते हैं, और अंतर्राष्ट्रीय रूप से प्रमाणित सुरक्षा (SOC 2 Type II, ISO 27001:2022)।
कुछ ही मिनटों में अपना खाता बनाएं — और उस प्लेटफॉर्म पर शुरुआत करें जो क्रिप्टो के भविष्य के लिए बनाया गया है, न कि जहां यह पहले था।
अक्सर पूछे जाने वाले प्रश्न
ग्लैमएम्सटर्ड अपग्रेड क्या है, और इसका स्टेकिंग के लिए क्यों महत्वपूर्ण है?
ग्लैमस्टर्डम, एम्स्टर्डम एक्जीक्यूशन-लेयर और ग्लोस समेंसस-लेयर बदलावों का संयुक्त नाम है। इसके प्राथमिक लक्ष्यों में एन्श्राइंड प्रोपोजर-बिल्डर अलगाव और ब्लॉक-लेवल एक्सेस सूचियाँ शामिल हैं, जो उच्च गैस सीमाओं और अधिक कुशल ब्लॉक प्रोसेसिंग का समर्थन करती हैं। स्टेकिंग के लिए, ऑन-चेन बिल्डर पंजीकरण और संबंधित डिपॉज़िट पथ का परिचय, फ्रंट-रनिंग जोखिम के मूल में स्थित अस्थायी क्यू-शेयरिंग व्यवहार को बनाता है।
डिपॉज़िट-हाइजैक विंडो कितनी देर तक रहती है?
विंडो केवल तब तक मौजूद रहती है जब तक बिल्डर डिपॉज़िट वैलिडेटर डिपॉज़िट क्यू के माध्यम से यात्रा कर रहे हों। यह स्थिति हार्ड-फ़ोर्क संक्रमण के दौरान लागू होती है। अपग्रेड पूरा होने के बाद, बिल्डर डिपॉज़िट एक अलग कॉन्ट्रैक्ट के माध्यम से प्रोसेस किए जाते हैं, जिससे साझा-क्यू पथ बंद हो जाता है। इसलिए व्यावहारिक अवधि को दिनों या सप्ताहों के बजाय सक्रियण एपोच के चारों ओर के घंटों में मापा जाता है।
क्या जोखिम पहले से सक्रिय किए गए वैलिडेटर्स या मौजूदा स्टेक किए गए ETH को प्रभावित करता है?
नहीं। यह हमला उन नए या अभी तक कतार में रखे गए डिपॉज़िट पर लक्षित है जो अभी तक सक्रिय वैलिडेटर नहीं बन चुके हैं। मौजूदा वैलिडेटर और उनके बैलेंस अपने स्थापित निकासी क्रेडेंशियल्स के अधीन हैं और वे वर्णित हमले के क्षेत्र के बाहर हैं।
सामान्य स्टेकर्स अपनी सुरक्षा के लिए क्या कर सकते हैं?
जो स्टेकर्स एक लिक्विड स्टेकिंग प्रोटोकॉल के माध्यम से डिपॉज़िट करते हैं, उन्हें यह पुष्टि करनी चाहिए कि प्रोटोकॉल ने Glamsterdam एक्टिवेशन के आसपास डिपॉज़िट हैंडलिंग पर विशिष्ट मार्गदर्शन प्रकाशित किया है। एक ऐसे प्रदाता का चयन करना जो पहले से ही मल्टी-पार्टी डिपॉज़िट सुरक्षा या गार्डियन-शैली की निगरानी संचालित करता है, अवशिष्ट जोखिम को कम करता है। जो स्टेकर्स अपने स्वयं के वैलिडेटर चलाते हैं, उन्हें यह सुनिश्चित करना चाहिए कि उनकी डिपॉज़िट सबमिशन लॉजिक 0xB0 डिपॉज़िट को एक ही पब्लिक की का दावा करने न दे।
कोर डेवलपर्स ने प्रोटोकॉल-स्तरीय समाधान क्यों अस्वीकार कर दिया?
प्री-डिपॉज़िट जांच के प्रस्ताव को अनुसूची के दबाव के कारण अधिकांशतः योजना के अनुसार बंद कर दिया गया। पहले से मौजूद नियमों के तहत Sepolia पहले ही सक्रिय हो चुका था, और Hoodi क्लाइंट रिलीज़ आगे बढ़ रहे थे। देर से व्यवहार में बदलाव से अतिरिक्त टेस्टनेट पुनः स्थापना और देरी का खतरा होता। डेवलपर्स ने निर्णय लिया कि जब तक प्रभाव की अवधि सीमित है, तब तक एप्लिकेशन-लेयर की कमी को पर्याप्त माना जा सकता है।
अपवाद: यह सामग्री केवल सूचनात्मक उद्देश्यों के लिए है और निवेश सलाह नहीं है। क्रिप्टोकरेंसी निवेश में जोखिम होता है। कृपया अपना स्वयं का शोध करें (DYOR)।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।