

एज़टेक ने पोस्ट-क्वांटम रोडमैप जारी किया, 2030 तक पूर्ण स्थानांतरण का लक्ष्य
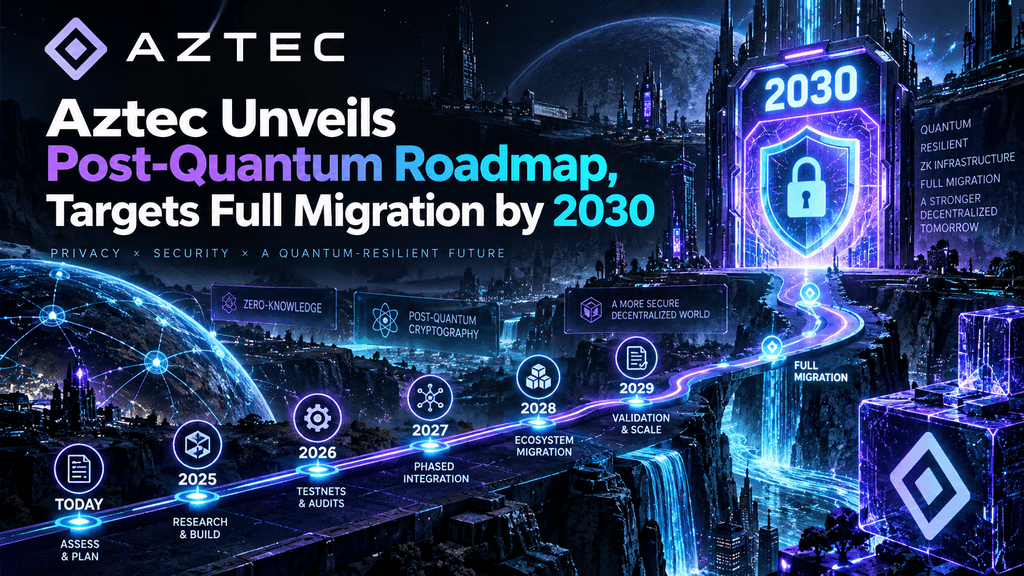
क्या क्वांटम कंप्यूटिंग ब्लॉकचेन नेटवर्क के लिए स्थानांतरण का समय न मिलने से पहले क्रिप्टो के लिए एक गंभीर सुरक्षा समस्या बन सकती है? एज़टेक इस संभावना के लिए तैयार हो रहा है। 15 अक्टूबर, 2026 को, गोपनीयता-केंद्रित Ethereum Layer 2 ने 2030 के अंत तक पूर्ण स्थानांतरण के लक्ष्य के साथ एक पोस्ट-क्वांटम रोडमैप जारी किया। प्रोजेक्ट फरवरी 2027 में हार्डेन्ड डेवलपर लाइब्रेरीज़ जारी करने की योजना बना रहा है, मार्च में एक पोस्ट-क्वांटम सिग्नेचर स्कीम, जुलाई में एक पब्लिक-की एन्क्रिप्शन स्कीम, और नवंबर में एक पोस्ट-क्वांटम प्रूविंग सिस्टम चुनेगा।
एज़टेक कहता है कि इसकी मौजूदा आर्किटेक्चर पहले से ही ऐतिहासिक निजी डेटा को कुछ "अभी हरेक करें, बाद में डिक्रिप्ट करें" हमलों के खिलाफ सुरक्षित करती है, लेकिन यह मानता है कि पूर्ण क्वांटम सुरक्षा के लिए एप्लिकेशन, खाता प्रमाणीकरण, कुंजी निकालने, वैलिडेटर हस्ताक्षर, जीरो-ज्ञान प्रमाणन और ईथेरियम सेटलमेंट में परिवर्तन की आवश्यकता होगी। यह घोषणा तब आई है जब क्वांटम-सुरक्षित स्थानांतरण एक व्यापक साइबर सुरक्षा प्राथमिकता बन गया है, जिसमें सिंगापुर के साइबर सुरक्षा एजेंसी ने संगठनों को इस महीने ही स्थानांतरण के लिए तैयारी शुरू करने की अपील की है।
मुख्य बिंदु
-
एजेक्ट 2030 के अंत तक पूर्ण पोस्ट-क्वांटम स्थानांतरण का लक्ष्य रखता है।
-
फरवरी 2027 के लिए हार्डन्ड डेवलपर लाइब्रेरीज की योजना है।
-
एज़टेक 2027 के दौरान पोस्ट-क्वांटम साइनेचर, एन्क्रिप्शन और प्रूविंग सिस्टम चुनने की योजना बना रहा है।
-
प्रोजेक्ट कहता है कि यह कुछ हार्वेस्ट-अब, डिक्रिप्ट-बाद के हमलों के प्रति पहले से ही प्रतिरोधी है।
-
पूर्ण स्थानांतरण के लिए न केवल एजेक्ट पर बल्कि ईथेरियम के सेटलमेंट बुनियादी ढांचे के कुछ हिस्सों पर भी बदलाव की आवश्यकता होगी।
-
एजेक की सबसे बड़ी तकनीकी चुनौती अपने वर्तमान प्रमाणन प्रणाली को गोपनीयता, पुनरावृत्ति, क्लाइंट-ओरिएंटेड प्रमाणन, या कम लागत वाली सत्यापन के बिना प्रतिस्थापित करना है।
-
रोडमैप यह भविष्यवाणी नहीं है कि 2030 तक क्वांटम कंप्यूटर क्रिप्टो को तोड़ देंगे।
-
घोषणा ब्लॉकचेन प्रोजेक्ट्स के बीच विश्वसनीय क्वांटम-प्रतिरोधी बुनियादी ढांचा स्थापित करने की व्यापक प्रतिस्पर्धा पर प्रकाश डालती है।
एज़टेक ने क्या घोषणा की?
अज़टेक के 15 अक्टूबर के घोषणा ने अपनी प्राइवेसी ब्लॉकचेन को पूर्ण पोस्ट-क्वांटम सुरक्षा की ओर ले जाने के लिए एक बहु-वर्षीय योजना पेश की। प्रोजेक्ट ने दो मुख्य लक्ष्य निर्धारित किए: फरवरी 2027 तक हार्डेन्ड लाइब्रेरीज़ और सुरक्षित कॉन्ट्रैक्ट-डेवलपमेंट पैटर्न, और 2030 के अंत तक पूर्ण पोस्ट-क्वांटम माइग्रेशन।
घोषणा विशेष रूप से महत्वपूर्ण है क्योंकि एज़टेक पोस्ट-क्वांटम सुरक्षा को एकल क्रिप्टोग्राफिक अपग्रेड के रूप में नहीं मान रहा है। प्रोजेक्ट एक एप्लिकेशन लेयर, एक प्रोटोकॉल लेयर और एक ईथेरियम सेटलमेंट लेयर पर काम करता है, जिसका अर्थ है कि प्रत्येक की अलग-अलग सुरक्षा आवश्यकताएँ हैं। एज़टेक के अनुसार, इस संक्रमण का अंततः इसके प्रूविंग सिस्टम, पतों और कुंजियों, वैलिडेटर प्रमाणीकरण, खाता प्रमाणीकरण, एप्लिकेशन-स्तरीय एन्क्रिप्शन, और ईथेरियम के डेटा-उपलब्धता और सत्यापन तंत्र पर प्रभाव पड़ेगा।
इसलिए, रोडमैप एक पारंपरिक नेटवर्क अपग्रेड के बजाय क्रिप्टोग्राफिक स्थानांतरण कार्यक्रम का प्रतिनिधित्व करता है। एज़टेक जानबूझकर कार्य को कई वर्षों में फैला रहा है क्योंकि क्रिप्टोग्राफिक प्राइमिटिव्स को बहुत जल्दी बदलने से ऐसी कमजोरियाँ उत्पन्न हो सकती हैं जो भविष्य के क्वांटम खतरे से अधिक तत्काल हो सकती हैं।
अज़टेक अब क्वांटम कंप्यूटिंग के लिए क्यों तैयार हो रहा है?
मुख्य कारण अनिश्चितता है: कोई भी यह ठीक से नहीं जानता कि पर्याप्त रूप से शक्तिशाली क्वांटम कंप्यूटर कब मौजूद होगा, लेकिन क्रिप्टोग्राफिक स्थानांतरण में कई वर्ष लग सकते हैं। एज़टेक का तर्क है कि इंतजार करना कि क्वांटम कंप्यूटर आज की क्रिप्टोग्राफी को तोड़ने में सक्षम हो जाएं, पहले से बनाई गई डेटा को सुरक्षित करने के लिए बहुत कम समय छोड़ देगा।
एक गोपनीयता नेटवर्क के लिए सबसे महत्वपूर्ण चिंता “अभी एकत्रित करें, बाद में डिक्रिप्ट करें” का परिदृश्य है। एक हमलावर आज एन्क्रिप्टेड जानकारी एकत्रित कर सकता है और इसे तब तक संग्रहित रख सकता है जब तक क्वांटम कंप्यूटिंग पर्याप्त शक्तिशाली न हो जाए कि यह मूल क्रिप्टोग्राफी पर हमला कर सके। सामान्य जानकारी के लिए, खतरा इस बात पर निर्भर कर सकता है कि डेटा कितने समय तक मूल्यवान रहता है। हालाँकि, ब्लॉकचेन गोपनीयता के लिए, समस्या अधिक स्थायी है क्योंकि ऑनचेन डेटा कई वर्षों तक उपलब्ध रह सकता है।
यह चिंता अब केवल क्रिप्टो डेवलपर्स तक सीमित नहीं है। सिंगापुर की साइबर सुरक्षा एजेंसी ने 14 अक्टूबर को क्वांटम-सुरक्षित स्थानांतरण मार्गदर्शन जारी किया, जिसमें चेतावनी दी गई कि हमलावर पहले से ही भविष्य में डिक्रिप्ट करने के लिए एन्क्रिप्टेड जानकारी इकट्ठा कर रहे हो सकते हैं। एजेंसी ने लंबे समय तक गोपनीयता और पूर्णता के जोखिम में आने वाले संगठनों के लिए स्थानांतरण योजना बनाने की सिफारिश की है, और माना जा रहा है कि महत्वपूर्ण बुनियादी ढांचा 2031 तक स्थानांतरण पूरा कर लेगा।
“हार्वेस्ट नाउ, डिक्रिप्ट लेटर” खतरा क्या है?
सबसे सरल तरीका खतरे को समझने का है कि एन्क्रिप्टेड ब्लॉकचेन डेटा को एक लॉक किए गए आर्काइव के रूप में कल्पना करें। एक पारंपरिक हमलावर आज इसे खोल नहीं सकता, लेकिन वह आर्काइव की प्रतिलिपि बना सकता है और बेहतर तकनीक का इंतजार कर सकता है। यदि भविष्य में कोई क्वांटम कंप्यूटर एन्क्रिप्शन को सुरक्षित करने वाली गणितीय समस्या को हल कर सकता है, तो हमलावर संभवतः वर्षों पहले उत्पन्न हुई जानकारी को पुनः प्राप्त कर सकता है।
यह एक पारंपरिक सार्वजनिक ब्लॉकचेन की तुलना में एज़टेक के लिए अधिक महत्वपूर्ण है क्योंकि गोपनीयता ही उत्पाद है। एज़टेक ऐप्लिकेशन्स को गोपनीय स्थिति बनाए रखने और सभी लेन-देन के विवरण को सार्वजनिक रूप से प्रकट किए बिना लेन-देन करने की अनुमति देता है। यदि एन्क्रिप्टेड नोट्स या अन्य गोपनीय संचार अंततः डिक्रिप्ट किए जा सकते हैं, तो ऐतिहासिक गोपनीयता संक्रमित हो सकती है, भले ही नेटवर्क उस समय क्वांटम-प्रतिरोधी हो चुका हो।
एजेक्ट का कहना है कि इसकी आर्किटेक्चर पहले से ही इस विशिष्ट श्रेणी के हमले के खिलाफ सुरक्षा प्रदान करती है। प्रोजेक्ट जानबूझकर कई पब्लिक कीज़ को हैश करता है, और इसका प्रोटोकॉल एप्लिकेशन्स को यह चुनने की अनुमति देता है कि निजी जानकारी कैसे प्रदान की जाए। यह ऑफचेन नोट डिलीवरी को भी सपोर्ट करता है, जो कुछ अस्थायी जानकारी को पब्लिक बुलेटिन बोर्ड पर प्रकट होने से बचा सकता है।
क्या एजेक्ट पहले से ही क्वांटम-प्रूफ है?
नहीं, एज़टेक स्पष्ट रूप से कहता है कि आज कोई भी क्रिप्टोकरेंसी प्रोजेक्ट 100% क्वांटम-प्रूफ नहीं है। प्रोजेक्ट का दावा संकीर्ण है: इसका मौजूदा डिज़ाइन पहले से ही कुछ क्वांटम हमलों, विशेष रूप से ऐतिहासिक निजी डेटा से संबंधित हमलों के खिलाफ अर्थपूर्ण प्रतिरोध प्रदान करता है।
एज़टेक कहता है कि एक भविष्य का पोस्ट-क्वांटम प्रूविंग सिस्टम को आज के आर्किटेक्चर के तहत बनाए गए ऐतिहासिक स्टेट का सुरक्षित उपयोग करने में सक्षम होना चाहिए। यह एक महत्वपूर्ण डिज़ाइन लाभ है क्योंकि यदि प्रत्येक ऐतिहासिक लेनदेन को शुरू से पुनः बनाना पड़ता, तो पूर्ण स्थानांतरण काफी कठिन होता।
हालाँकि, कई महत्वपूर्ण घटकों को अभी भी बदलना या अपग्रेड करना शेष है। इनमें साबिती प्रणाली, वैलिडेटर हस्ताक्षर, खाता प्रमाणीकरण, कुंजी निकालना, एप्लिकेशन-स्तरीय एन्क्रिप्शन और ईथेरियम के सेटलमेंट बुनियादी ढांचे के कुछ हिस्से शामिल हैं। इसलिए, पूर्ण पोस्ट-क्वांटम सुरक्षा अभी की स्थिति के बजाय एक भविष्य का लक्ष्य है।
एज़टेक का पोस्ट-क्वांटम रोडमैप
एजेक्ट का रोडमैप 2027 के दौरान तकनीकी निर्णयों के एक क्रम पर आधारित है, जिसके बाद कई वर्षों तक कार्यान्वयन और स्थानांतरण होगा।
| लक्ष्य तिथि | योजित मील का पत्थर | इसका क्यों महत्व है |
| फरवरी 2027 | हार्डन्ड लाइब्रेरीज और डेवलपमेंट पैटर्न | नए निजी अनुप्रयोगों की सुरक्षा करें |
| मार्च 2027 | पोस्ट-क्वांटम हस्ताक्षर योजना चुनें | सुरक्षित प्रमाणीकरण और हस्ताक्षर |
| जुलाई 2027 | पोस्ट-क्वांटम पब्लिक-की एन्क्रिप्शन चुनें | निजी संचार की सुरक्षा करें |
| नवंबर 2027 | पोस्ट-क्वांटम साबित करने की प्रणाली चुनें | सुरक्षित ZK प्रमाण उत्पादन और पुष्टि |
| 2030 के अंत तक | पूर्ण पोस्ट-क्वांटम स्थानांतरण | दुर्बल क्रिप्टोग्राफिक घटकों को बदलें |
ये तारीखें गाइडरोड लक्ष्य हैं, गारंटीकृत प्रोटोकॉल डेडलाइन नहीं। एज़टेक कहता है कि 2027 में किए गए विकल्प सुरक्षा विश्लेषण, प्रदर्शन मापन, रिकर्जन, जीरो क्नॉलेज, और प्रतिनिधि एप्लिकेशन वर्कलोड पर निर्भर करेंगे।
2030 के अंत और अंतिम क्रिप्टोग्राफिक चयन मील के पत्थर के बीच की तीन वर्ष की अवधि जानबूझकर रखी गई है। एज़टेक की उम्मीद है कि एकीकरण परीक्षण से ऐसी समस्याएँ सामने आएंगी जिन्हें अलग-अलग बेंचमार्क पहचान नहीं सकते, खासकर जब कई नए क्रिप्टोग्राफिक प्रिमिटिव्स को एक उत्पादन गोपनीयता प्रोटोकॉल के भीतर एक साथ काम करना हो।
क्यों प्रमाणन प्रणाली एज़टेक की सबसे बड़ी चुनौती है
प्रमाणन प्रणाली को बदलना सबसे कठिन घटक हो सकता है क्योंकि एज़टेक को केवल बुनियादी क्वांटम प्रतिरोध की आवश्यकता नहीं है। इसकी जीरो-क्नोलेज सिस्टम को एक साथ गोपनीयता, प्रोग्रामेबिलिटी, डिसेंट्रलाइजेशन, क्लाइंट-साइड प्रमाणन, रिकर्जन, छोटे प्रमाण आकार, और सस्ती ईथेरियम पुष्टि समर्थित करनी चाहिए।
एजेक्ट वर्तमान में CHONK का उपयोग करता है, जो निजी स्मार्ट कॉन्ट्रैक्ट के आसपास डिज़ाइन किया गया एक दीर्घवृत्तीय वक्र और जोड़ने वाला प्रमाणन प्रणाली है। उपयोगकर्ता अपने उपकरणों पर प्रमाण उत्पन्न करते हैं, और आनुपातिक प्रमाणन कई निजी कॉन्ट्रैक्ट कॉल को एक लेनदेन प्रमाण में मिला देता है। इस डिज़ाइन से किसी भी प्रतिस्थापन के लिए आवश्यकताएँ बहुत अधिक होती हैं।
प्रूफ का आकार एक और प्रमुख समस्या है। एज़टेक का कहना है कि उसके वर्तमान प्रूफ लगभग 20 केबी हैं, जबकि कुछ त्वरित पोस्ट-क्वांटम प्रूविंग सिस्टम 300 केबी के आसपास प्रूफ उत्पन्न कर सकते हैं। बड़े प्रूफ पीयर-टू-पीयर नेटवर्क में बैंडविड्थ लागत बढ़ाते हैं और लेन-देन के माध्यम से प्रवाह को कमजोर कर सकते हैं। इसलिए, एज़टेक को एक ऐसा पोस्ट-क्वांटम प्रूविंग सिस्टम की आवश्यकता है जो केवल सुरक्षित ही नहीं, बल्कि वास्तविक ब्लॉकचेन इंफ्रास्ट्रक्चर के लिए व्यावहारिक भी हो।
रिकर्शन क्यों पोस्ट-क्वांटम एज़टेक के लिए महत्वपूर्ण है
रिकर्शन एज़टेक के लिए केंद्रीय है क्योंकि उपयोगकर्ता एक ही लेन-देन के भीतर कई निजी स्मार्ट-कॉन्ट्रैक्ट कॉल्स निष्पादित कर सकते हैं। एक विशाल साबिती को प्रोसेस करने के बजाय, रिकर्सिव प्रूविंग छोटे प्रूफ़ को एक अंतिम प्रूफ़ में मिलाने की अनुमति देता है।
इससे पोस्ट-क्वांटम क्रिप्टोग्राफी के लिए एक कठिन विकल्प उत्पन्न होता है। एक प्रमाणन प्रणाली प्रयोगशाला बेंचमार्क में अच्छा प्रदर्शन कर सकती है, लेकिन जब रिकर्जन, जीरो क्नॉलेज, प्रूफ एग्रीगेशन और क्लाइंट-साइड निष्पादन जोड़े जाते हैं, तो यह अव्यावहारिक हो सकती है। एज़टेक कहता है कि वह एक ऐसी प्रमाणन प्रणाली के प्रति प्रतिबद्ध नहीं होगा जो इसकी रिकर्जन आवश्यकताओं को पूरा नहीं करती।
अतः एजेक्ट कई शोध दिशाओं, जिनमें हैश-आधारित प्रणालियाँ, जाल-आधारित प्रणालियाँ और संयुक्त दृष्टिकोण शामिल हैं, का मूल्यांकन कर रहा है। प्रोजेक्ट नोट करता है कि कुछ वाद्यमान पोस्ट-क्वांटम प्रणालियाँ अभी भी दक्ष नेटवर्क प्रसारण के लिए बहुत बड़ी हैं, जबकि अन्य को उनकी सर्किट लागत और सुरक्षा धारणाओं के बारे में अधिक शोध की आवश्यकता है।
एजेक के पते और कुंजियाँ क्या होती हैं?
एजेक को पते और क्रिप्टोग्राफिक कुंजियों को प्रस्तुत करने के तरीके पर फिर से सोचने की भी आवश्यकता है। बहुत सारे वर्तमान एजेक पते और कुंजियाँ दीर्घवृत्तीय वक्र बिंदुओं का उपयोग करती हैं, हालाँकि एजेक का कहना है कि वे कुछ शर्तों के अंतर्गत पहले से ही क्वांटम-सुरक्षित तरीके से उपयोग किए जा सकते हैं।
एक दृष्टिकोण जिसे अन्वेषण किया जा रहा है, वह है क्रिप्टोग्राफिक कुंजियों को एक मानकीकृत कीस्टोर रजिस्ट्री में स्थानांतरित करना। इस मॉडल के तहत, एक एजेक्ट पता मुख्य रूप से एक हैश के रूप में कार्य कर सकता है जो विभिन्न प्रकार की सार्वजनिक कुंजियों को समाहित करने वाले रजिस्ट्री की ओर संकेत करता है। इससे पोस्ट-क्वांटम क्रिप्टोग्राफी के विकास के साथ प्रणाली अधिक लचीली बन जाएगी।
यह लचीलापन महत्वपूर्ण है क्योंकि प्रत्येक उपयोग के मामले के लिए एक सार्वभौमिक क्रिप्टोग्राफिक योजना होने की संभावना नहीं है। लेन-देन प्रमाणीकरण, निजी संदेशव्यवहार, वैलिडेटर हस्ताक्षर और एप्लिकेशन-स्तरीय एन्क्रिप्शन की अलग-अलग आवश्यकताएँ होती हैं। एज़टेक अपनी आर्किटेक्चर को क्रिप्टोग्राफिक रूप से लचीला रखना चाहता है, बल्कि एक कठोर प्राइमिटिव को दूसरे से बदलने के बजाय।
पोसीडन2 के बारे में क्या?
एजेकट यह भी अपेक्षा करता है कि इसकी दीर्घकालिक स्थानांतरण प्रक्रिया हैशिंग को प्रभावित करेगी। वर्तमान में प्रोटोकॉल Poseidon2 का उपयोग करता है, जिसे एजेकट अपने चयनित डोमेन के लिए तकनीकी रूप से पोस्ट-क्वांटम सुरक्षित के रूप में वर्णित करता है। हालाँकि, प्रोजेक्ट के अनुसार, छोटे-फील्ड Poseidon निर्माणों से संबंधित हालिया क्रिप्टोएनालिटिक विकासों के कारण भविष्य की आर्किटेक्चर के लिए Poseidon2 पर निर्भरता अनुचित हो गई है।
एजेक्ट कहता है कि यह BLAKE2s या BLAKE3 की ओर बढ़ने की संभावना है, जबकि ईथेरियम के अपने भविष्य के कैनॉनिकल हैश फंक्शन का भी विचार कर रहा है।
यह पोस्ट-क्वांटम माइग्रेशन की एक महत्वपूर्ण विशेषता को दर्शाता है: क्वांटम-प्रतिरोधी बनना आवश्यक रूप से एक अकेले “क्वांटम-प्रूफ” एल्गोरिथम की खोज के बारे में नहीं है। डेवलपर्स को सुरक्षा अनुमानों, लागूकरण गुणवत्ता, सर्किट कुशलता, सबूत के आकार, अंतरसंचालन और दीर्घकालिक रखरखाव को एक साथ विचार में लेना चाहिए।
क्यों ईथेरियम को भी बदलना होगा
एजेक्ट अपने पोस्ट-क्वांटम माइग्रेशन को पूरी तरह से अपने आप पूरा नहीं कर सकता क्योंकि यह ईथेरियम पर सेटल होता है। इसलिए, प्राइवेसी लेयर 2, ईथेरियम के क्रिप्टोग्राफिक इंफ्रास्ट्रक्चर से निर्भरताएँ विरासत में प्राप्त करता है।
एजेक्ट विशेष रूप से ईथेरियम के तीन क्षेत्रों की पहचान करता है जिन्हें ध्यान देने की आवश्यकता है: डेटा उपलब्धता तंत्र जो वर्तमान में BLS12-381 KZG प्रतिबद्धताओं पर निर्भर करते हैं, BN254 पर आधारित सस्ते सत्यापन प्राइमिटिव्स, और ईथेरियम पब्लिक कीज और सिग्नेचर्स, जिसमें BLS कीज शामिल हैं।
इससे एजेक के समयरेख के लिए ईथेरियम की अपनी क्वांटम-सुरक्षा प्रगति महत्वपूर्ण हो जाती है। एक लेयर 2 अपनी क्रिप्टोग्राफी को बदल सकता है, लेकिन यदि सेटलमेंट लेयर अभी भी क्वांटम-संवेदनशील प्राइमिटिव्स पर निर्भर रहती है, तो पूरे सिस्टम का दावा पूर्ण एंड-टू-एंड पोस्ट-क्वांटम सुरक्षा का नहीं किया जा सकता।
ईथेरियम पहले से ही अपने पोस्ट-क्वांटम संक्रमण पर शोध कर रहा है, लेकिन एज़टेक का रोडमैप दर्शाता है कि लेयर 2 और प्राइवेसी प्रोटोकॉल को बेस लेयर की आवश्यकताओं के अतिरिक्त अतिरिक्त आवश्यकताएँ हो सकती हैं। इसलिए दोनों रोडमैप को समन्वित रखना आवश्यक है।
एजेक का रोडमैप आता है जब अन्य क्रिप्टो प्रोजेक्ट्स प्रतिक्रिया दे रहे हैं
एज़टेक की घोषणा ब्लॉकचेन के बारे में क्वांटम प्रतिरोध की चर्चाओं में व्यापक तेजी के दौरान आई है। 15 अक्टूबर को, स्टार्कनेट की समुदाय ने एक गैर-बाध्यकारी स्नैपशॉट पोल शुरू किया, जिसमें पूछा गया कि क्या नेटवर्क को पोस्ट-क्वांटम सुरक्षा पर केंद्रित एक स्वतंत्र लेयर 1 बनने के लिए अन्वेषण करना चाहिए। यह प्रस्ताव एक समान चिंता को दर्शाता है: ईथेरियम पर निर्भरता L2 को अपनी क्वांटम-सुरक्षा समयरेखा पर नियंत्रण रखने में तेजी लाने से रोक सकती है।
स्टार्कनेट का मामला तकनीकी रूप से भिन्न है क्योंकि इसकी मूल साबित करने वाली प्रणाली पहले से ही हैश-आधारित STARKs का उपयोग करती है, लेकिन इसकी ईथेरियम निर्भरताएँ अभी भी प्रासंगिक हैं। इसलिए उभरती बहस दो प्रतिस्पर्धी दृष्टिकोणों को दर्शाती है: ईथेरियम के रोडमैप के साथ समन्वय करते हुए ईथेरियम लेयर 2 के रूप में जारी रखें, या प्रोटोकॉल स्वतंत्रता को बढ़ाकर प्रवास अनुसूची पर नियंत्रण प्राप्त करें।
क्रिप्टो निवेशकों के लिए, यह क्वांटम तैयारी के चारों ओर एक नया बुनियादी ढांचा निर्माण करता है। नेटवर्क अब केवल लेन-देन की गति, शुल्क और स्केलेबिलिटी के बारे में ही चर्चा नहीं कर रहे हैं। क्रिप्टोग्राफिक लचीलापन और दीर्घकालिक सुरक्षा ब्लॉकचेन आर्किटेक्चर के बीच संभावित अंतर बनने लगे हैं।
क्रिप्टोग्राफी बदलने के कारण खतरनाक हो सकता है
सबसे बड़ा त немी जोखिम वास्तव में स्थानांतरण स्वयं हो सकता है। एज़टेक चेतावनी देता है कि कार्यान्वयन बग्स क्वांटम कंप्यूटर्स द्वारा व्यावहारिक खतरा पैदा करने से बहुत पहले भेद्यताएँ पैदा कर सकते हैं।
प्रोजेक्ट का कहना है कि उसकी एआई-सहायता वाली ऑडिट प्रणाली ने ऐसे महत्वपूर्ण वलnerabilities की पहचान की है जिन्हें महीनों तक के विशेषज्ञ मानव आंतरिक और बाहरी ऑडिट नहीं पहचान पाए थे। इन खोजों ने आगामी V6 रिलीज को प्रभावित किया है और एज़टेक के क्रिप्टोग्राफिक बदलावों के प्रति सावधानीपूर्वक दृष्टिकोण अपनाने के निर्णय को मजबूत किया है।
एज़टेक ने हॉक पर हालिया हमले को भी सबूत के रूप में दर्शाया है, जो एक प्रस्तावित पोस्ट-क्वांटम साइनेचर योजना है, जिससे सिर्फ इस बात का दावा करना कि किसी क्रिप्टोग्राफिक प्रणाली को "पोस्ट-क्वांटम" कहा जाता है, इससे यह सुरक्षित नहीं हो जाता। प्रोजेक्ट का तर्क है कि प्रोडक्शन स्टैक का हिस्सा बनने से पहले प्रत्येक उम्मीदवार की व्यापक क्रिप्टोएनालिसिस, इसकी मान्यताओं की सावधानी से जांच, और औपचारिक रूप से सत्यापित इम्प्लीमेंटेशन की आवश्यकता होती है।
क्या 2030 की अंतिम तिथि का अर्थ है कि क्वांटम कंप्यूटर 2030 तक क्रिप्टो को तोड़ देंगे?
नहीं। 2030 का लक्ष्य एक स्थानांतरण की अंतिम तिथि है, "Q-दिवस" के लिए एक भविष्यवाणी नहीं।
एजेक्ट के सह-संस्थापक जैक विलियमसन ने कहा कि वे चार वर्षों के भीतर आज की प्रासंगिक क्रिप्टोग्राफी को तोड़ने में सक्षम क्वांटम उपलब्धि को असंभव मानते हैं। रोडमैप को इस प्रकार डिज़ाइन किया गया है कि शोध और एकीकरण के लिए पर्याप्त समय प्रदान किया जा सके, जबकि क्वांटम हार्डवेयर के अपेक्षित से तेज़ प्रगति की स्थिति में कार्यक्रम को त्वरित करने की क्षमता बनी रहे।
यह अंतर महत्वपूर्ण है क्योंकि सेंसेशनल शीर्षक आसानी से एक दीर्घकालिक सुरक्षा योजना को इस अनुमान में बदल सकते हैं कि बिटकॉइन, ईथेरियम या अन्य क्रिप्टोकरेंसी को तोड़ा जाने वाला है। आज के क्वांटम कंप्यूटर्स के ईथेरियम की क्रिप्टोग्राफी को तोड़ने का कोई प्रमाण नहीं है। समस्या यह है कि ब्लॉकचेन इंफ्रास्ट्रक्चर को दशकों तक सुरक्षित रहने के लिए डिज़ाइन किया गया है, जबकि क्रिप्टोग्राफिक माइग्रेशन स्वयं धीमे और जटिल होते हैं।
यह ईथेरियम के प्राइवेसी परितंत्र के लिए क्या अर्थ रखता है?
एज़टेक रोडमैप क्रिप्टोग्राफिक माइग्रेशन को प्राथमिक डिज़ाइन आवश्यकता के रूप में मानते हुए गोपनीयता बुनियादी ढांचे के लिए व्यापक मामले को मजबूत कर सकता है। गोपनीयता प्रोटोकॉल की एक अनूठी समस्या है क्योंकि ऐतिहासिक एन्क्रिप्टेड जानकारी एक लेन-देन के होने के बाद भी लंबे समय तक मूल्य बनाए रख सकती है।
एजेक्ट की आर्किटेक्चर डेवलपर्स को यह तय करने की काफी स्वतंत्रता देती है कि निजी जानकारी को कैसे प्रसारित और एन्क्रिप्ट किया जाए। इसका मतलब है कि एप्लिकेशन पूरे प्रोटोकॉल के माइग्रेशन को पूरा होने से पहले ही अधिक मजबूत दृष्टिकोण अपनाना शुरू कर सकते हैं। फरवरी 2027 की हार्डेन्ड लाइब्रेरीज उन डेवलपर्स के लिए इस प्रक्रिया को आसान बनाने के उद्देश्य से बनाई गई हैं, जो अपनी खुद की क्रिप्टोग्राफिक सिस्टम डिज़ाइन करना नहीं चाहते।
ईथेरियम के लिए, यह समस्या अधिक व्यापक है। यदि कई L2, गोपनीयता प्रोटोकॉल, वॉलेट और अनुप्रयोग अंततः क्वांटम-प्रतिरोधी बुनियादी ढांचे की आवश्यकता रखते हैं, तो ईथेरियम को ऐसे समाधान और सत्यापन तंत्र प्रदान करने होंगे जो उन प्रणालियों को कुशलता से समायोजित कर सकें। एज़टेक का मार्गदर्शिका बताता है कि आधार-स्तरीय क्रिप्टोग्राफिक निर्णय पूरे लेयर 2 परितंत्र को कैसे प्रभावित कर सकते हैं।
इसका क्रिप्टो निवेशकों के लिए क्या अर्थ है?
निवेशकों के लिए, एज़टेक की घोषणा को मुख्य रूप से एक दीर्घकालिक बुनियादी ढांचे और प्रौद्योगिकी संकेत के रूप में देखा जाना चाहिए, न कि एक तत्काल टोकन प्रेरक के रूप में। प्रोजेक्ट ने कोई बड़ा आर्थिक बदलाव नहीं घोषित किया है, और मार्गदर्शिका स्वयं यह स्थापित नहीं करती कि क्वांटम हमले आगामी हैं।
अधिक अर्थपूर्ण निवेश का प्रश्न यह है कि क्या पोस्ट-क्वांटम सुरक्षा ब्लॉकचेन नेटवर्क्स के बीच एक बढ़ते हुए प्रतिस्पर्धी फीचर बन जाती है। यदि डेवलपर्स और संस्थाएँ लंबे समय तक क्रिप्टोग्राफिक लचीलापन को प्राथमिकता देना शुरू कर देती हैं, तो वे नेटवर्क लाभ प्राप्त कर सकते हैं जो विश्वसनीय स्थानांतरण मार्गों को साबित कर सकें।
इसलिए देखने के सबसे महत्वपूर्ण मील के पत्थर तकनीकी हैं, केवल बाजार-आधारित नहीं: फरवरी 2027 का लाइब्रेरी रिलीज, 2027 के दौरान तीन क्रिप्टोग्राफिक चयन, ईथेरियम निर्भरताओं पर प्रगति, और यह सबूत कि नए प्रिमिटिव्स Aztec की गोपनीयता और प्रदर्शन की विशेषताओं को बनाए रख सकते हैं।
क्रिप्टो उपयोगकर्ताओं को अगला क्या देखना चाहिए?
पहला प्रमुख चेकपॉइंट फरवरी 2027 है, जब एज़टेक के लिए कठोर लाइब्रेरी और सुरक्षित कॉन्ट्रैक्ट-विकास पैटर्न जारी करने की उम्मीद है। इससे यह दिखाई देगा कि डेवलपर्स नए बनाए गए निजी डेटा की सुरक्षा करना शुरू कर सकते हैं बिना पूर्ण स्थानांतरण का इंतजार किए।
अगले तीन चेकपॉइंट्स—मार्च, जुलाई और नवंबर 2027—यह दर्शाएंगे कि एज़टेक कौन सी क्रिप्टोग्राफिक तकनीकों को अपनी उच्च मांगों को पूरा करने के लिए सक्षम मानता है। ये चयन विकासकर्ताओं के लिए विशेष रूप से महत्वपूर्ण होंगे क्योंकि वे भविष्य के एज़टेक सुरक्षा स्टैक की आर्किटेक्चर निर्धारित करेंगे।
एजेक के बाद, क्रिप्टो उपयोगकर्ताओं को ईथेरियम के पोस्ट-क्वांटम विकास और व्यापक उद्योग की प्रतिक्रिया पर नजर रखनी चाहिए। सिंगापुर की हालिया क्वांटम-सुरक्षित मार्गदर्शिका, स्टार्कनेट की अक्टूबर की शासन चर्चा और वित्तीय नियामकों की बढ़ती ध्यान देने की प्रवृत्ति यह संकेत देती हैं कि क्वांटम स्थानांतरण एक संकीर्ण क्रिप्टोग्राफी बहस के बजाय एक व्यापक बुनियादी ढांचे का मुद्दा बनता जा रहा है।
निष्कर्ष
एज़टेक का क्वांटम-बाद का रोडमैप, एक गोपनीयता-केंद्रित ब्लॉकचेन द्वारा क्वांटम सुरक्षा को एक दीर्घकालिक शोध विषय से एक स्पष्ट स्थानांतरण कार्यक्रम में बदलने का एक सबसे स्पष्ट प्रयास है। प्रोजेक्ट फरवरी 2027 में कठोर डेवलपर लाइब्रेरीज़, 2027 के भर में क्रिप्टोग्राफिक चयन, और 2030 के अंत तक पूर्ण क्वांटम-बाद स्थानांतरण की योजना बना रहा है। लक्ष्य 2030 तक क्वांटम कंप्यूटरों द्वारा क्रिप्टो को तोड़ने की भविष्यवाणी पर आधारित नहीं है, बल्कि इस बात की पहचान पर है कि क्रिप्टोग्राफिक स्थानांतरण के लिए वर्षों का शोध, परीक्षण, कार्यान्वयन और समन्वय आवश्यक है।
चुनौती विशेष रूप से एज़टेक के लिए महत्वपूर्ण है क्योंकि गोपनीयता के लिए केवल भविष्य के लेन-देन ही नहीं, बल्कि संवेदनशील ऐतिहासिक डेटा की भी सुरक्षा की आवश्यकता होती है। प्रोजेक्ट पहले से ही कुछ हार्वेस्ट-नाउ, डिक्रिप्ट-लेटर हमलों को कम करने के लिए डिज़ाइन के विकल्पों का उपयोग करता है, लेकिन पूर्ण सुरक्षा के लिए प्रूफिंग सिस्टम, साइनेचर, एन्क्रिप्शन, कुंजियाँ, वैलिडेटर्स और ईथेरियम सेटलमेंट बुनियादी ढांचे में बदलाव की आवश्यकता होती है।
व्यापक क्रिप्टो बाजार के लिए, यह घोषणा एक बढ़ते विषय को मजबूत करती है: क्वांटम प्रतिरोधी क्षमता ब्लॉकचेन इंफ्रास्ट्रक्चर के लिए एक दीर्घकालिक आवश्यकता बन रही है। सबसे महत्वपूर्ण प्रोजेक्ट्स उन्हीं के होंगे जो पहले क्वांटम-प्रूफ होने का दावा करते हैं, बल्कि वे होंगे जो सुरक्षा, गोपनीयता, डिसेंट्रलाइजेशन, प्रदर्शन या उपयोगिता की बाधा किए बिना सावधानी से स्थानांतरित हो सकते हैं। इसलिए, एज़टेक का 2030 का लक्ष्य सबसे अच्छे ढंग से एक बहु-वर्षीय क्रिप्टोग्राफिक संक्रमण की शुरुआत के रूप में समझा जाना चाहिए—न कि उसका अंत।
🔥 समाचारों के परे: KuCoin 5.0 आपके लिए क्या लाता है
बाजार की खबरें तेजी से बदलती हैं — लेकिन आप इस पर कहाँ कार्रवाई करते हैं, वह भी उतना ही महत्वपूर्ण है। इस अक्टूबर में, KuCoin KuCoin 5.0 लॉन्च कर रहा है, जिससे KuCoin एक पुनर्निर्मित प्लेटफ़ॉर्म में बदल जाएगा। यहाँ आपके लिए वास्तव में क्या बदलाव हो रहा है:
-
सब कुछ के लिए एक खाता। पुराने प्लेटफ़ॉर्म आपके पैसे को अलग-अलग "स्पॉट," "मार्जिन," और "फ़्यूचर्स" खातों में बांट देते थे और आपसे यह समझने की उम्मीद करते थे। KuCoin 5.0 का यूनिफाइड खाता इसे पूरी तरह से हटा देता है — एक बार डिपॉज़िट करें, और सब कुछ सीधे वहीं मौजूद होगा (अभी केवल VIPs के लिए उपलब्ध)।
-
स्टॉक, सूचकांक और कच्चे माल। KuCoin 5.0 क्रिप्टो के बाहर वैश्विक बाजारों में विस्तार करता है। जब क्रिप्टो पार्श्व चलता है और इक्विटीज बढ़ती हैं (या इसके विपरीत), तो आप एक ब्रोकरेज खाता खोलने और फ़िएट रेल्स के लिए दिनों का इंतजार करने के बजाय कुछ मिनटों में स्थानांतरित हो सकते हैं।
-
वास्तविक दुनिया के संपत्तियाँ (RWA)। पारंपरिक संपत्तियों जैसे कच्चे मालों के प्रति टोकनीकृत एक्सपोज़र, सीधे आपके क्रिप्टो खाते में। वैश्विक वित्त के सबसे तेज़ी से बढ़ रहे क्षेत्रों में से एक अब केवल संस्थाओं के लिए सीमित नहीं है — आप इसका उपयोग उसी बैलेंस से कर सकते हैं जिससे आप ट्रेडिंग करते हैं।
-
सीखते समय कमाएं। ट्रेड करने के लिए तैयार नहीं? KCUSD आपके स्टेबलकॉइन को दैनिक, ऑटो-कंपाउंड ब्याज कमाने की अनुमति देता है। 4% लाभ के लिए अपने अव्यवहृत डिपॉज़िट को काम पर लगाने का सबसे कम स्ट्रेस वाला तरीका।
-
एक साधारण भाषा में एक एआई सहायक। प्रश्न पूछें, बाजार का संदर्भ प्राप्त करें, इसे समझें — प्लेटफॉर्म में एकीकृत, कोई तकनीकी शब्दावली की आवश्यकता नहीं।
-
एक ऐप जो भारी न हो। तेज़, साफ़ और सुसंगठित — पहले टैप से ही अनुभवी, ट्यूटोरियल के बाद नहीं।
-
सुरक्षा जिसे आप जाँच सकते हैं, केवल विश्वास नहीं कर सकते। एक MiCAR-लाइसेंस प्राप्त यूई संस्था, Proof of Reserves जिसे आप स्वयं सत्यापित कर सकते हैं, और अंतरराष्ट्रीय रूप से प्रमाणित सुरक्षा (SOC 2 Type II, ISO 27001:2022)।
कुछ ही मिनटों में अपना खाता बनाएं — और उस प्लेटफॉर्म पर शुरुआत करें जो क्रिप्टो के भविष्य के लिए बनाया गया है, न कि जहां यह पहले था।
अक्सर पूछे जाने वाले प्रश्न
पोस्ट-क्वांटम क्रिप्टोग्राफी क्या है?
पोस्ट-क्वांटम क्रिप्टोग्राफी का अर्थ क्रिप्टोग्राफिक एल्गोरिदम से है जिन्हें पर्याप्त रूप से शक्तिशाली क्वांटम कंप्यूटरों से हमलों के खिलाफ सुरक्षित रहने के लिए डिज़ाइन किया गया है। यह क्वांटम क्रिप्टोग्राफी से अलग है क्योंकि इसके संचालन के लिए क्वांटम हार्डवेयर की आवश्यकता नहीं होती। ब्लॉकचेन प्रोजेक्ट्स पोस्ट-क्वांटम साइनेचर, एन्क्रिप्शन, की-एक्सचेंज तंत्र और प्रूफ सिस्टम का अन्वेषण कर रहे हैं ताकि वे क्रिप्टोग्राफी को प्रतिस्थापित कर सकें जो अंततः क्वांटम एल्गोरिदम के लिए भेद्य हो सकती है।
क्या क्वांटम कंप्यूटर वर्तमान में बिटकॉइन या ईथेरियम को हैक कर सकते हैं?
नहीं। वर्तमान क्वांटम कंप्यूटर में बड़े क्रिप्टोकरेंसी को सुरक्षित रखने वाली क्रिप्टोग्राफिक प्रणालियों को तोड़ने के लिए आवश्यक क्षमता नहीं है। वर्तमान चिंता भविष्य के स्थानांतरण से संबंधित है: ब्लॉकचेन नेटवर्क को पर्याप्त शक्तिशाली क्वांटम मशीनें उपलब्ध होने से पहले भेद्य क्रिप्टोग्राफिक घटकों को प्रतिस्थापित करना होगा।
क्या उपयोगकर्ताओं को अपने एज़टेक संपत्तियाँ स्थानांतरित करनी होंगी?
एक पूर्ण स्थानांतरण के लिए उपयोगकर्ता और अनुप्रयोग स्थानांतरण मार्गों की आवश्यकता होने की उम्मीद है, लेकिन एजेक ने अभी तक कोई अंतिम उपयोगकर्ता स्थानांतरण प्रक्रिया घोषित नहीं की है। प्रोजेक्ट के अनुसार, संक्रमण के हिस्से के रूप में मौजूदा निजी स्थिति को संभाला जाना चाहिए, जिसका अर्थ है कि क्रिप्टोग्राफिक आर्किटेक्चर के चयन और कार्यान्वयन के साथ विशिष्ट निर्देश स्पष्टतर हो जाएंगे।
क्या पोस्ट-क्वांटम क्रिप्टोग्राफी ब्लॉकचेन लेनदेन को अधिक महंगा बना सकती है?
संभवतः हाँ। कुछ पोस्ट-क्वांटम साइनेचर और सबूत पारंपरिक क्रिप्टोग्राफिक वस्तुओं की तुलना में काफी बड़े होते हैं। बड़े सबूत या कुंजियाँ बैंडविड्थ, स्टोरेज, प्रूफिंग और सत्यापन लागत में वृद्धि कर सकती हैं। इसलिए, एज़टेक अपने भविष्य के क्रिप्टोग्राफिक प्रिमिटिव्स का चयन करते समय सुरक्षा के साथ-साथ प्रदर्शन का भी सावधानी से मूल्यांकन कर रहा है।
क्या एजेक्ट ही एकमात्र ब्लॉकचेन है जो क्वांटम खतरों के लिए तैयारी कर रही है?
नहीं। अन्य ब्लॉकचेन परितंत्र भी पोस्ट-क्वांटम सुरक्षा की खोज कर रहे हैं। हाल के विकासों में स्टार्कनेट की ईथेरियम से क्वांटम सुरक्षा के उद्देश्य से बड़ी स्वतंत्रता की चर्चा शामिल है, जबकि व्यापक ईथेरियम शोध खातों, सहमति, डेटा उपलब्धता और प्रमाण सत्यापन में पोस्ट-क्वांटम बदलावों की जांच कर रहा है। बढ़ती गतिविधि से पता चलता है कि क्वांटम प्रतिरोध अब केवल एज़टेक-विशिष्ट चिंता नहीं, बल्कि एक उद्योग-व्यापी बुनियादी ढांचे की समस्या बन रही है।
अपवाद: यह लेख केवल सूचनात्मक उद्देश्यों के लिए है और वित्तीय या निवेश सलाह का प्रतिनिधित्व नहीं करता है। क्रिप्टोकरेंसी निवेश में उल्लेखनीय जोखिम होता है। ट्रेडिंग से पहले हमेशा अपनी खुद की शोध करें।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।