

Canto Incognito मैलवेयर Kryptex को लक्षित करता है: 3,400 AI सर्वर्स को क्रिप्टोजैकिंग के लिए कैसे हाइजैक किया गया
परिचय
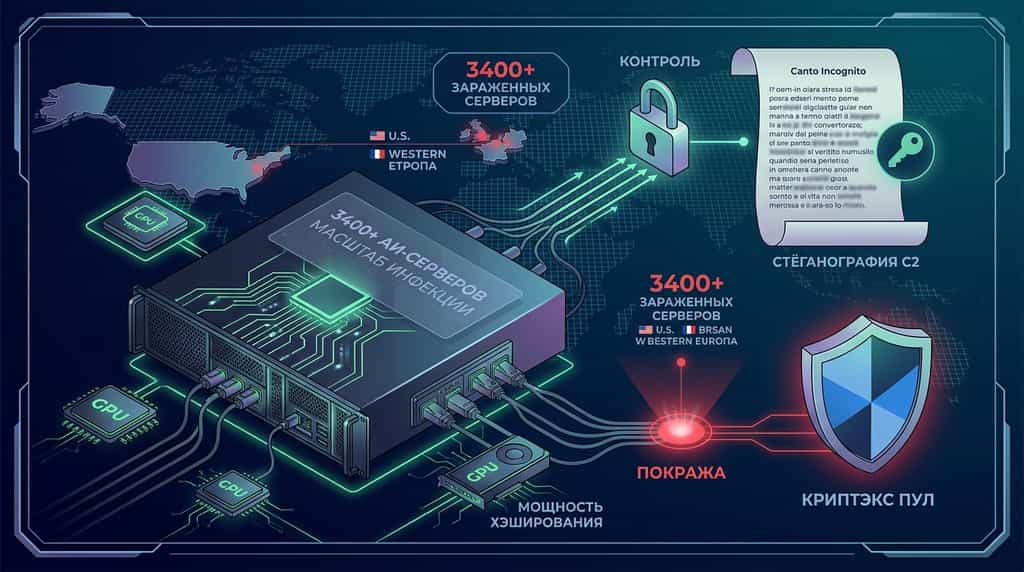
ग्लोबल स्तर पर 3,400 से अधिक उजागर कृत्रिम बुद्धिमत्ता (AI) और बड़े भाषा मॉडल (LLM) सर्वर्स को Canto Incognito नामक एक जटिल क्रिप्टोजैकिंग अभियान में दुरुपयोग किया गया है। Lumen Black Lotus Labs के साइबर सुरक्षा शोधकर्ताओं के अनुसार, दुष्ट लोगों ने एक नया मैलवेयर स्ट्रेन PoeLLM को लागू किया, जिसने संक्रमित कॉर्पोरेट बुनियादी ढांचे पर छिपा हुआ XMRig और Iron माइनिंग सॉफ़्टवेयर स्थापित किया। बाद में, हिजैक की गई कंप्यूटिंग शक्ति को Kryptex, एक प्रमुख रूसी-भाषी माइनिंग प्लेटफ़ॉर्म पर अनधिकृत क्रिप्टोकरेंसी आय उत्पन्न करने के लिए निर्देशित किया गया।
आक्रमण अभियान अपने उन्नत कमांड और नियंत्रण (C2) छिपाने के तंत्र के कारण ध्यान आकर्षित करता है। स्थिर IP पतों या डोमेन नामों पर निर्भर करने के बजाय, हमलावरों ने अपने C2 सर्वर स्थानों को एक सार्वजनिक GitHub भंडार पर प्रकाशित स्टेगनोग्राफिक कविताओं के भीतर कोड किया। यह निरंतर खतरा, प्रकट उद्यम AI तैनातियों और ओपन-सोर्स उपयोगिता सॉफ़्टवेयर की चुपचाप संसाधन-अपहरण मैलवेयर के प्रति बढ़ती कमजोरी को उजागर करता है।
कैंटो इनकॉग्निटो मैलवेयर अटैक क्या है, जो Kryptex पर हुआ?
Canto Incognito अभियान एक लक्षित क्रिप्टोजैकिंग ऑपरेशन है, जिसे अनधिकृत क्रिप्टोकरेंसी माइनिंग के लिए उच्च-प्रदर्शन एंटरप्राइज सर्वर इंफ्रास्ट्रक्चर को गुप्त रूप से हाइजैक करने के लिए डिज़ाइन किया गया है। अप्रैल 2026 से सक्रिय, यह अभियान प्रारंभिक पहुंच प्राप्त करने के लिए ओपन-सोर्स AI माइक्रोसर्विसेज और वेब उपयोगिता उपकरणों का उपयोग करता है, जो क्लाउड और एंटरप्राइज वातावरणों में पहुंच प्राप्त करते हैं।
एक शिकार के नेटवर्क के अंदर प्रवेश करने के बाद, प्राथमिक मैलवेयर पेलोड, PoeLLM, अनुकूलित क्रिप्टो-माइनिंग सॉफ्टवेयर—विशेष रूप से मोनेरो (XMR) के लिए XMRig और आयरन के लिए विशेष माइनर्स—को तैनात करता है, ताकि CPU और GPU संसाधनों का उपयोग किया जा सके। माइन किए गए रिवॉर्ड्स Kryptex पर होस्ट किए गए खातों की ओर भेजे जाते हैं, जो एक प्रसिद्ध रूसी माइनिंग पूल और स्वचालित क्रिप्टो-भुगतान सेवा है।
कैंटो इनकॉग्निटो अभियान के प्रमुख संचालन पैरामीटर शामिल हैं:
-
संक्रमण का पैमाना: विश्वभर में 3,400 से अधिक व्यक्तिगत सर्वर संक्रमित, जून 2026 के मध्य के दौरान एक साथ संक्रमित सर्वर की अधिकतम संख्या लगभग 2,200 थी।
-
भौगोलिक वितरण: हमले संयुक्त राज्य अमेरिका और पश्चिमी यूरोप में उद्योग डेटा केंद्रों पर भारी रूप से केंद्रित हैं।
-
लक्ष्य वलनताएँ: संक्रमित एंडपॉइंट्स में मुख्य रूप से इंटरनेट-अभिमुखी सॉफ्टवेयर शामिल हैं, जिनमें LiteLLM (AI प्रॉक्सी परत), Gotenberg (दस्तावेज़ रूपांतरण सेवा), Gitea (कोड भंडारण होस्टिंग), और Ivanti Sentry (मोबाइल सुरक्षा गेटवे) शामिल हैं।
-
बॉटनेट प्रसार: क्रिप्टो-माइनिंग के अलावा, संक्रमित सर्वर्स को अनपैच किए गए सिस्टम्स के लिए व्यापक इंटरनेट की जांच करने वाले द्वितीयक स्कैनिंग नोड्स के रूप में पुनः उपयोग किया जाता है, जिससे बॉटनेट का कुल फुटप्रिंट बढ़ता है।
PoeLLM मैलवेयर GitHub कविताओं का उपयोग कमांड और नियंत्रण (C2) के लिए कैसे करता है?
PoeLLM एक नवीन, अत्यधिक सुदृढ़ C2 खोज विधि का उपयोग करता है, जिसे Poem-Based Steganographic IP Encoding कहा जाता है। पारंपरिक बॉटनेट्स हार्डकोडेड IP पतों या डायनामिक डोमेन नेम सिस्टम (DDNS) इंफ्रास्ट्रक्चर पर निर्भर करते हैं, जिन्हें साइबर सुरक्षा टीम के सदस्य आसानी से ब्लॉक या सिंकहोल कर सकते हैं। इसके विपरीत, Canto Incognito अपनी कंट्रोल इंफ्रास्ट्रक्चर को ओपन-सोर्स कोड रिपॉजिटरीज़ के भीतर छुपाता है।
C2 संचालन चक्र एक संरचित चार-चरणीय प्रक्रिया के माध्यम से कार्य करता है:
-
काव्यात्मक स्टेगनोग्राफी: खतरनाक एक्टर्स ने 13 अप्रैल, 2026 को एक प्रारंभिक कमिट के साथ एक सार्वजनिक GitHub भंडार बनाया। इसमें उन्होंने एक इटालियन भाषा की कविता ("Canto Incognito" या "Unknown Song") प्रकाशित की।
-
डायनामिक की स्वैपिंग: जब हमलावर अपनी C2 बुनियादी ढांचे को स्थानांतरित या पुनर्निर्धारित करते हैं, तो वे नियमित GitHub कमिट्स के माध्यम से कविता के भीतर विशिष्ट शब्दों को संशोधित करते हैं।
-
लक्ष्य पर डिक्रिप्शन: एक संक्रमित सर्वर पर निष्पादित होने पर, PoeLLM GitHub से नवीनतम कमिट प्राप्त करता है, पाठ पढ़ता है, और C2 सर्वर के ऑपरेशनल IP पते को प्राप्त करने के लिए बदले गए शब्दों के आधार पर एक एल्गोरिथमिक कुंजी निकालने का सूत्र लागू करता है।
-
टेकडाउन के खिलाफ प्रतिरोध: क्योंकि GitHub एक वैश्विक रूप से उपयोग किया जाने वाला वैध विकास मंच है, फायरवॉल नियम सेट दुर्लभ ही आउटबाउंड कनेक्शन को GitHub रिपॉजिटरी एंडपॉइंट्स के प्रति ब्लॉक करते हैं, जिससे मैलवेयर पारंपरिक नेटवर्क रक्षा बाधाओं को बायपास कर सकता है।
ल्यूमन टेक्नोलॉजीज के साइबर सुरक्षा शोध इंजीनियरिंग डेटा के अनुसार, यह ओबफुस्केशन तकनीक खतरा सूचना विश्लेषकों के लिए C2 चैनलों का पता लगाने और उन्हें उदासीन करने को काफी अधिक चुनौतीपूर्ण बना देती है।
AI और LLM इंफ्रास्ट्रक्चर को क्रिप्टोजैकिंग के लिए प्राथमिक लक्ष्य क्यों बनाया जाता है?
उद्यम कृत्रिम बुद्धिमत्ता अवसंरचना इसके विशाल गणना बैंडविड्थ और ढीली डिफ़ॉल्ट सुरक्षा कॉन्फ़िगरेशन के कारण क्रिप्टोजैकिंग खतरे के लिए अत्यधिक मूल्यवान लक्ष्य है। जब कंपनियाँ बड़े भाषा मॉडल (LLMs) और समर्थक माइक्रोसर्विसेज को तेजी से लागू करती हैं, तो सुरक्षा प्रोटोकॉल अक्सर विकास की गति के पीछे रह जाते हैं।
AI प्रबंधन उपकरण जैसे कि LiteLLM संगठनों को विभिन्न प्रदाता मॉडल के � across API कॉल को एकीकृत करने की अनुमति देते हैं। जब इन सेवाओं को उचित एक्सेस कंट्रोल सूचियों (ACLs) या प्रमाणीकरण बाधाओं के बिना सीधे सार्वजनिक इंटरनेट पर उपलब्ध कराया जाता है, तो हमलावर मिनटों में खुले पोर्ट्स की स्कैनिंग करते हैं और उनका दुरुपयोग करते हैं।
इसके अलावा, क्योंकि AI वर्कलोड्स डिफ़ॉल्ट रूप से व्यापक प्रोसेसिंग पावर का उपयोग करते हैं, सिस्टम प्रशासक बैकग्राउंड XMRig या Iron माइनिंग प्रक्रियाओं द्वारा कारणित उच्च CPU/GPU उपयोग को तुरंत नहीं पहचान सकते हैं, जिससे हमलावरों को संक्रमित होस्ट मशीनों पर लंबा समय तक रहने का मौका मिलता है।
तकनीकी तुलना: Canto Incognito अभियान मीट्रिक्स
कैंटो इनकॉग्निटो अभियान के संचालन के दायरे और जोखिम प्रोफ़ाइल का मूल्यांकन करने के लिए, नेटवर्क सुरक्षा शोधकर्ताओं द्वारा दस्तावेज़ीकृत मुख्य विशेषताएँ नीचे दी गई हैं।
| कैम्पेन मेट्रिक | विवरण और तकनीकी पैरामीटर | प्रभाव स्तर |
| प्राथमिक भार | PoeLLM मैलवेयर XMRig और Iron क्रिप्टो माइनर तैनात कर रहा है | उच्च |
| माइनिंग पूल लक्ष्य | क्रिप्टेक्स (रूसी भाषा वाली माइनिंग सेवा) | मीडियम |
| कुल दुरुपयोगित धारक | >वैश्विक स्तर पर 3,400 उद्यम सर्वर | उच्च |
| शीर्ष सक्रिय संक्रमण | लगभग 2,200 सर्वर एक साथ (जून 2026 के मध्य) | उच्च |
| C2 अस्पष्टीकरण विधि | जिटहब पर डायनामिक रूप से संशोधित इतालवी कविता का उपयोग करके स्टेगनोग्राफी | महत्वपूर्ण |
| प्रारंभिक कमिट तिथि | 13 अप्रैल, 2026 | जानकारीपूर्ण |
| लक्ष्य बुनियादी ढांचा | LiteLLM, Gotenberg, Gitea, Ivanti Sentry एंटरप्राइज टूल्स | महत्वपूर्ण |
| लक्षित भौगोलिक क्षेत्र | संयुक्त राज्य अमेरिका और पश्चिमी यूरोप | उच्च |
| आरोपित एक्टर की उत्पत्ति | इटलीय भाषी साइबर अपराधी समूह (ट्रैफिक विश्लेषण के आधार पर) | मीडियम |
एंटरप्राइज इंफ्रास्ट्रक्चर को क्रिप्टोजैकिंग मैलवेयर से कैसे सुरक्षित करें
PoeLLM और इसी तरह के क्रिप्टोजैकिंग खतरों को रोकने के लिए नेटवर्क दृश्यता, वल्नरेबिलिटी प्रबंधन और अवसंरचना की मजबूती पर ध्यान केंद्रित करते हुए एक सक्रिय रक्षा रणनीति की आवश्यकता होती है। ओपन-सोर्स AI माइक्रोसर्विसेज को तैनात करने वाले संगठनों को अपने बाहरी हमले के क्षेत्र की व्यवस्थित रूप से समीक्षा करनी चाहिए।
-
सुरक्षित करें उजागर AI सेवाएँ और मिडलवेयर
कभी भी बिना मजबूत प्रमाणीकरण परतों के LiteLLM, Gotenberg या Gitea जैसी उपयोगिता सेवाओं को सीधे खुले इंटरनेट पर डिप्लॉय न करें। कठोर Zero Trust Architecture (ZTA) लागू करें, सेवाओं को वर्चुअल प्राइवेट क्लाउड्स (VPCs) के भीतर अलग करें, और प्रशासनिक इंटरफेस को सुरक्षित वर्चुअल प्राइवेट नेटवर्क्स (VPNs) या आइडेंटिटी-अवेयर प्रॉक्सीज के पीछे रखें।
-
आउटबाउंड नेटवर्क एग्रेस फिल्टरिंग कार्यान्वित करें
उत्पादन AI सर्वर्स से बाहरी नेटवर्क ट्रैफिक को प्रतिबंधित करें। उत्पादन कार्यभार अक्सर GitHub जैसे बाहरी कोड होस्टिंग प्लेटफॉर्म्स के लिए अनियंत्रित बाहरी HTTP/HTTPS एक्सेस की आवश्यकता नहीं होती। एग्रेस ट्रैफिक को फिल्टर करके और अज्ञात IP गंतव्यों को ब्लॉक करके, एंटरप्राइज टीमें मैलवेयर को बाहरी रिपॉजिटरीज़ से लाइव C2 पते खींचने से रोकती हैं।
-
प्रक्रिया निष्पादन और सिस्टम मेट्रिक्स का निरीक्षण करें
अनधिकृत प्रक्रिया सृजन की निगरानी के लिए एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR) समाधान तैनात करें।
xmrig, iron-miner या अज्ञात पृष्ठभूमि स्क्रिप्ट्स के संबंधित अनधिकृत प्रक्रिया बाइनरीज़ को फ्लैग करें, जो अस्थायी सिस्टम निर्देशिकाओं (जैसे /tmp या /var/tmp) से निष्पादित हो रहे हैं।-
वायरस से संक्रमित उद्यम सॉफ्टवेयर को अपडेट करें
नियमित रूप से इंटरनेट-अभिमुखी नेटवर्क अनुप्रयोगों, जिनमें आइवैंटी सेंट्री, कोड भंडार और कंटेनरीकृत माइक्रोसर्विसेज शामिल हैं, की निरीक्षण और सुरक्षा पैच लागू करें। समय पर सुरक्षा पैच लागू करने से खतरनाक एक्टर्स द्वारा प्रारंभिक पहुंच के लिए दुरुपयोग किए जाने वाले ज्ञात रिमोट कोड निष्पादन (RCE) वेक्टर्स को समाप्त किया जा सकता है।
शीर्षकों के पार: KuCoin 5.0 आपके लिए क्या लाता है
बाजार की खबरें तेजी से बदलती हैं — लेकिन आप इस पर कहाँ कार्रवाई करते हैं, वह भी उतना ही महत्वपूर्ण है। इस अक्टूबर, KuCoin KuCoin 5.0 लॉन्च कर रहा है, जिससे KuCoin एक पुनर्निर्मित प्लेटफॉर्म में बदल जाएगा। यहाँ आपके लिए वास्तव में क्या बदलाव होगा:
-
सबकुछ के लिए एक ही खाता। पुराने प्लेटफॉर्म आपके पैसे को अलग-अलग "स्पॉट," "मार्जिन," और "फ़्यूचर्स" खातों में बांट देते थे और आपसे यह समझने की उम्मीद करते थे। KuCoin 5.0 का यूनिफाइड खाता इसे पूरी तरह से हटा देता है — एक बार डिपॉज़िट करें, और सब कुछ सीधे वहीं मौजूद होगा (अभी केवल VIPs के लिए उपलब्ध)।
-
स्टॉक्स, सूचकांक और कमोडिटीज। KuCoin 5.0 क्रिप्टो के बाहर वैश्विक बाजारों में विस्तार करता है। जब क्रिप्टो पार्श्व चलन करे और इक्विटीज बढ़ें (या इसके विपरीत), तो आप एक ब्रोकरेज खाता खोलने और फ़िएट रेल्स के लिए दिनों का इंतजार करने के बजाय कुछ मिनटों में स्थानांतरित हो सकते हैं।
-
वास्तविक दुनिया के संपत्तियाँ (RWA)। पारंपरिक संपत्तियों जैसे कच्चे मालों के प्रति टोकनाइज़्ड एक्सपोज़र, सीधे आपके क्रिप्टो खाते में। वैश्विक वित्त के सबसे तेज़ी से बढ़ रहे क्षेत्रों में से एक अब केवल संस्थाओं के लिए सीमित नहीं है — आप इसका उपयोग उसी बैलेंस से कर सकते हैं जिसका आप ट्रेडिंग के लिए उपयोग करते हैं।
-
सीखते समय कमाएं। ट्रेड करने के लिए तैयार नहीं? KCUSD आपके स्टेबलकॉइन को दैनिक, ऑटो-कंपाउंड ब्याज कमाने की अनुमति देता है। 4% आय के लिए अपने निष्क्रिय डिपॉज़िट को काम पर लगाने का सबसे कम स्ट्रेस वाला तरीका।
-
एक साधारण भाषा में एक एआई सहायक। प्रश्न पूछें, बाजार का संदर्भ प्राप्त करें, आप जो देख रहे हैं उसे समझें — प्लेटफॉर्म में एकीकृत, कोई तकनीकी शब्दावली की आवश्यकता नहीं।
-
एक ऐप जो भारी न हो। तेज़, साफ़ और सुसंगठित — पहले टैप से ही आसान, ट्यूटोरियल के बाद नहीं।
-
सुरक्षा जिसे आप जाँच सकते हैं, केवल विश्वास नहीं कर सकते। एक MiCAR-लाइसेंस प्राप्त यूई संस्था, Proof of Reserves जिसे आप स्वयं सत्यापित कर सकते हैं, और अंतरराष्ट्रीय रूप से प्रमाणित सुरक्षा (SOC 2 Type II, ISO 27001:2022)।
कुछ ही मिनटों में अपना खाता बनाएं — और उस प्लेटफॉर्म पर शुरुआत करें जो क्रिप्टो के भविष्य के लिए बनाया गया है, न कि जहां यह पहले था।
निष्कर्ष
Canto Incognito मैलवेयर अभियान वेब अपराध रणनीति में एक प्रमुख विकास को दर्शाता है, जहां खतरनाक लोग सक्रिय रूप से उजागर AI और LLM सर्वर बुनियादी ढांचे को लक्षित करते हैं ताकि चुपचाप क्रिप्टोजैकिंग कर सकें। PoeLLM मैलवेयर को तैनात करके और अपहरण की गई हैश पावर को रूसी माइनिंग प्लेटफॉर्म Kryptex पर रीडायरेक्ट करके, हमलावरों ने संयुक्त राज्य अमेरिका और पश्चिमी यूरोप के लगभग 3,400 सिस्टम को सफलतापूर्वक दुरुपयोग किया है।
इस अभियान को अनूठा बनाने वाली बात इसका नवीन कमांड और कंट्रोल (C2) तंत्र है, जो GitHub पर होस्ट किए गए स्टीगनोग्राफिक कविताओं का उपयोग करके C2 सर्वर के IP पतों को डायनामिक रूप से अपडेट करता है और मानक सुरक्षा ब्लॉक से बचता है। जैसे-जैसे कृत्रिम बुद्धिमत्ता और माइक्रोसर्विस आर्किटेक्चर का उद्यमों में अपनाया जाना तेज हो रहा है, सार्वजनिक API एंडपॉइंट्स को सुरक्षित करना, आउटबाउंड नेटवर्क एग्रेस को सीमित करना और LiteLLM और Ivanti Sentry जैसे भेद्य सॉफ़्टवेयर को पैच करना संसाधनों के दुरुपयोग को रोकने के लिए महत्वपूर्ण कदम हैं।
डिजिटल संपत्ति के विकासशील परिदृश्य को समझने के लिए, सुरक्षा विकासों पर अपडेट रहना और संपत्तियों के व्यापार और धारण के लिए विश्वसनीय प्लेटफॉर्म चुनना आवश्यक है। कूकॉइन उद्योग-अग्रणी सुरक्षा मानकों को बनाए रखने के प्रति समर्पित है और वैश्विक उपयोगकर्ताओं को बिटकॉइन, ईथेरियम और सैकड़ों क्रिप्टो संपत्तियों को सुरक्षित ढंग से व्यापार करने के लिए सुरक्षित परिवेश प्रदान करता है।
अक्सर पूछे जाने वाले प्रश्न (एफएक्यू)
Canto Incognito मैलवेयर अभियान का मुख्य लक्ष्य क्या है?
कैंटो इनकॉग्निटो अभियान का मुख्य उद्देश्य अनधिकृत क्रिप्टोजैकिंग है, जिसमें Kryptex माइनिंग प्लेटफॉर्म के माध्यम से आर्थिक लाभ के लिए संक्रमित सर्वरों की CPU और GPU प्रोसेसिंग शक्ति का दुरुपयोग करके मोनेरो और आयरन जैसी क्रिप्टोकरेंसीज का खनन किया जाता है।
PoeLLM मैलवेयर सुरक्षा पता लगाने से कैसे बचता है?
PoeLLM सुरक्षा पता लगाने से बचने के लिए, एक सार्वजनिक GitHub भंडार में होस्ट किए गए स्टीगनोग्राफिक इतालवी कविताओं से अपने कमांड और कंट्रोल (C2) आईपी पतों को प्राप्त करता है, और पारंपरिक डोमेन नामों या स्थिर आईपी पर निर्भर किए बिना कविता में मुख्य शब्दों को संशोधित करके नए आईपी पते की गणना करता है।
Canto Incognito द्वारा मुख्य रूप से किन सॉफ्टवेयर अनुप्रयोगों को लक्षित किया जाता है?
अभियान मुख्य रूप से इंटरनेट-एक्सपोज़ किए गए उद्यम अनुप्रयोगों और माइक्रोसर्विसेज़ को लक्षित करता है, जिसमें LiteLLM (एक AI प्रॉक्सी टूल), Gotenberg (एक दस्तावेज़ रूपांतरण इंजन), Gitea (एक स्व-होस्टेड कोड रिपॉजिटरी सेवा), और Ivanti Sentry (एक मोबाइल नेटवर्क सुरक्षा गेटवे) शामिल हैं।
क्रिप्टेक्स क्या है, और क्या इस हमले में प्लेटफॉर्म को सीधे हैक किया गया था?
Kryptex एक रूसी-भाषी क्रिप्टोकरेंसी माइनिंग प्लेटफॉर्म और स्वचालित भुगतान सेवा है; इसे स्वयं हैक नहीं किया गया था, बल्कि इसे उस माइनिंग पूल के रूप में उपयोग किया गया था जहां खतरनाक एजेंटों ने संक्रमित सर्वरों से उत्पन्न चोरी की गई हैश पावर को निर्देशित किया।
नेटवर्क प्रशासक PoeLLM द्वारा एक AI सर्वर के संक्रमित होने की पुष्टि कैसे कर सकते हैं?
प्रशासक अप्रत्याशित CPU/GPU उपयोग में वृद्धि की जांच करके, सिस्टम प्रक्रियाओं की जांच करके अनधिकृत माइनर्स जैसे XMRig के लिए, और बाहरी कोड रिपॉजिटरीज या अप्रमाणित IP पतों के साथ संदिग्ध कनेक्शन के लिए बाहरी नेटवर्क ट्रैफिक की निगरानी करके संभावित संक्रमण की पहचान कर सकते हैं।
अपवाद
यह लेख केवल सूचनात्मक उद्देश्यों के लिए है और यह वित्तीय, कानूनी या निवेश सलाह का प्रतिनिधित्व नहीं करता है। किसी भी प्लेटफॉर्म पर डिजिटल संपत्तियों के साथ बातचीत करने या क्रिप्टोकरेंसी ट्रेडिंग में शामिल होने से पहले हमेशा अपनी खुद की शोध करें।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।