

अक्टूबर 2026 में बिनेंस हैक: EIP-7702 एक्सप्लॉइट द्वारा हॉट वॉलेट्स से अरबों ड्रेन कैसे हुए
परिचय
30 अक्टूबर, 2026 को Binance हॉट वॉलेट्स को लेकर एक बड़ी सुरक्षा घटना ने EIP-7702, लेनदेन-साइनिंग बुनियादी ढांचे और क्रॉस-प्लेटफॉर्म सुरक्षा समन्वय के जोखिमों के बारे में सवाल उठाए हैं। इस घटना में EIP-7702 अधिकार अनुरोधों की एक श्रृंखला शामिल थी, जिसने Binance-संबद्ध वॉलेट्स से अनधिकृत संपत्ति ट्रांसफ़र करने की अनुमति दी थी। शुरुआती ऑन-चेन अनुमानों के अनुसार, कई नेटवर्क पर स्थानांतरित संपत्ति का मूल्य लगभग $5.8 बिलियन था, हालांकि इस संख्या को Binance के पुष्टि किए गए शुद्ध नुकसान से मिलाना नहीं चाहिए।
घटना एक महत्वपूर्ण अंतर को उजागर करती है: EIP-7702 एक ईथेरियम प्रोटोकॉल फीचर है जो स्मार्ट-खाता कार्यक्षमता का समर्थन करने के लिए डिज़ाइन किया गया है, न कि एक दुर्बलता जो इसका उपयोग करने वाले हर वॉलेट को स्वतः सुरक्षाहीन कर दे। रिपोर्ट की गई विफलता प्रतीत होती है कि साइनिंग और अधिकृतकरण प्रक्रिया में शामिल थी। बिनेंस ने कहा कि वह हानियों को कवर करेगा, डिपॉज़िट और निकासी को अस्थायी रूप से रोक देगा, और सुरक्षा जांच शुरू कर दी है। इसी बीच, स्टेबलकॉइन प्रकाशक और ब्लॉकचेन परितंत्र के हिस्सेदारों ने घटना से संबंधित संपत्तियों को जमा करने या सुरक्षित करने के कदम उठाए।
अक्टूबर 2026 में Binance हॉट वॉलेट घटना कैसे हुई?
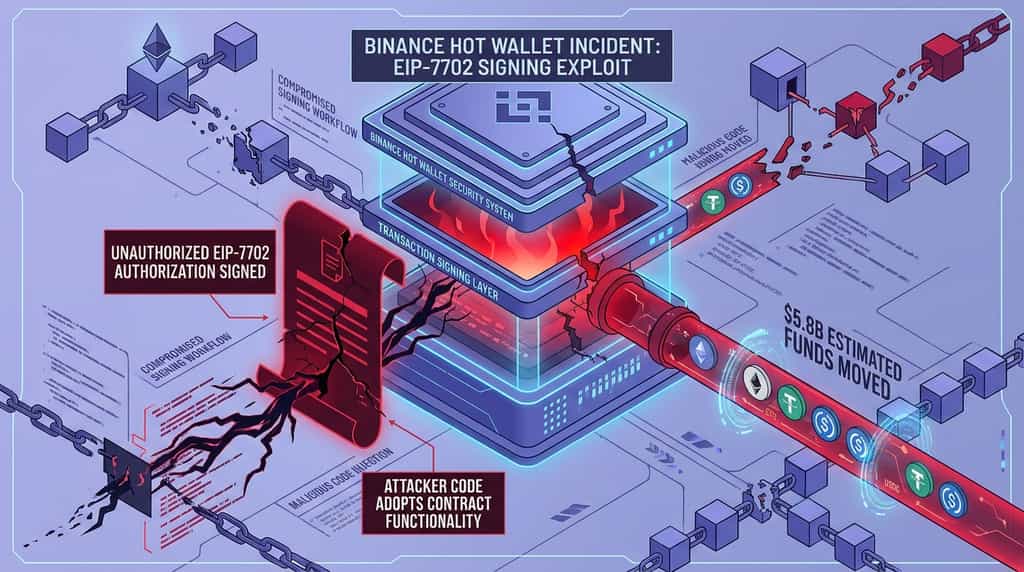
रिपोर्ट किए गए हमले में एक बिनेंस हॉट वॉलेट द्वारा हस्ताक्षरित अनधिकृत EIP-7702 अनुमतियाँ शामिल थीं, जिससे हमलावर नियंत्रित कोड को संपत्तियों के ट्रांसफ़र करने की अनुमति मिली। उपलब्ध ऑन-चेन विश्लेषण से पता चलता है कि लेन-देन हस्ताक्षर प्रक्रिया में विफलता हुई, हालाँकि प्रारंभिक रिपोर्ट्स के समय बिनेंस ने अंतिम तकनीकी जाँच नहीं प्रकाशित की थी।
Bitfish द्वारा किए गए विश्लेषण के अनुसार, घटना लगभग 4:20 a.m. UTC+8 पर शुरू हुई। 50 अधिकृत अनुरोधों वाला एक लेन-देन ऑन-चेन पर प्रसारित किया गया। इन अनुरोधों को Binance हॉट वॉलेट से संबंधित निजी कुंजी का उपयोग करके हस्ताक्षरित किया गया। कुछ मिनटों बाद, संपत्तियाँ बैच में वॉलेट से बाहर ले जाना शुरू हो गईं।
विश्लेषण में एक अधिकृति कार्यक्रम का वर्णन किया गया था, जिसका संकीर्ण परिभाषित कार्य था: यह एक निर्दिष्ट नियंत्रक को पहचानता था और संपत्ति ट्रांसफ़र करता था। 50 अनुरोधों में क्रमिक लेनदेन नॉन्स शामिल थे, जिससे अनुमतियाँ तब प्रभावी होती थीं जब क्रम वॉलेट की वर्तमान स्थिति से मेल खाता था। रिपोर्ट में मुख्य संचालन से पहले किए गए दो परीक्षण लेनदेन का भी वर्णन किया गया था, जिससे यह सुझाव मिलता है कि हमलावर ने ट्रांसफ़र प्रक्रिया को पहले से ही तैयार कर लिया था।
ईपीआई-7702 ने अनधिकृत ट्रांसफ़र को कैसे सक्षम किया?
EIP-7702 एक बाह्य रूप से स्वामित्व वाले खाते (EOA) को एक निर्दिष्ट कोड पते को अधिकृत करके अस्थायी रूप से स्मार्ट-कॉन्ट्रैक्ट कार्यक्षमता अपनाने की अनुमति देता है। यह सुविधा ईथेरियम के पेक्ट्रा अपग्रेड के हिस्से के रूप में पेश की गई थी और इसका उद्देश्य अधिक लचीला खाता व्यवहार, जिसमें सुधारित वॉलेट अनुभव और प्रोग्रामेबल लेनदेन निष्पादन शामिल हैं, समर्थन करना है।
EIP-7702 के तहत, एक खाता एक अधिकृति हस्ताक्षर करता है जो खाते के संदर्भ में निष्पादित करने के लिए कोड को निर्दिष्ट करती है। इससे बैच्ड ऑपरेशन और अधिक जटिल लेनदेन प्रवाह जैसे कार्य सक्षम हो सकते हैं। हालाँकि, अधिकृति सुरक्षा-संवेदनशील है: यदि कोई उपयोगकर्ता या वॉलेट अनजाने में अधिकृति हस्ताक्षर करता है, तो निर्दिष्ट कोड ऐसे कार्य करने की क्षमता प्राप्त कर सकता है जिनकी अनुमति हस्ताक्षरकर्ता ने नहीं दी थी।
बिनेंस की घटना में, चिंता यह नहीं थी कि EIP-7702 खुद तोड़ दिया गया है। इसके बजाय, उपलब्ध विश्लेषण से सुझाव मिला कि साइनिंग सिस्टम ने अनधिकृत अनुरोधों के सेट को मंजूरी दे सकता है। ब्लॉकेड के सीईओ इडो बेन-नातन ने कहा कि घटना सीधे निजी कुंजी की चोरी के बजाय एक संक्रमित साइनिंग सिस्टम से शुरू हुई हो सकती है। बिनेंस ने उल्लिखित रिपोर्ट में हमले की सटीक पथ की पुष्टि नहीं की थी।
यह अंतर महत्वपूर्ण है। एक निजी कुंजी प्लेटफॉर्म के नियंत्रण में रह सकती है, जबकि एक संक्रमित साइनिंग वर्कफ्लो को एक दुर्भावनापूर्ण लेनदेन को मंजूरी देने के लिए विकृत किया जा सकता है। इसलिए सुरक्षा नियंत्रणों को यह सत्यापित करना चाहिए कि केवल लेनदेन को कौन या क्या साइन कर रहा है, बल्कि यह भी कि लेनदेन का गंतव्य, अधिकार का क्षेत्र, कोड और इच्छित प्रभाव वैध हैं।
कितनी राशि का स्थानांतरण किया गया?
ऑन-चेन गतिविधियों के आधार पर प्रारंभिक अनुमानों के अनुसार, कई नेटवर्कों के माध्यम से ट्रांसफ़र की गई संपत्तियों का कुल मूल्य लगभग 5.8 अरब डॉलर है, लेकिन ट्रांसफ़र की गई रकम अंतिम आर्थिक हानि नहीं हो सकती। संपत्ति की कीमतें उतार-चढ़ाव करती हैं, कुछ ट्रांसफ़र जमा हो सकते हैं, और घटना की पूरी व्यापकता की पुष्टि बिनेंस और संबंधित जांचकर्ताओं से की जानी चाहिए।
बिफिश के एक ही विश्लेषण में ETH, USDT, USDC और अन्य टोकन्स के साथ बड़े ट्रांसफ़र का वर्णन किया गया। इसके अलावा, यह भी रिपोर्ट किया गया कि संपत्ति ईथेरियम और ट्रॉन के बीच स्थानांतरित हुई, जबकि बिटकॉइन वॉलेट की एक अलग गतिविधि को अभी तक पुष्टि नहीं किया गया है कि यह घटना से संबंधित थी या बिनेंस द्वारा आपातकालीन ट्रांसफ़र थी। यह अंतर महत्वपूर्ण है क्योंकि केवल ऑन-चेन ट्रांसफ़र से साबित नहीं होता कि संपत्ति चोरी हुई थी।
विश्लेषण ने आगे बताया कि हमलावर ने स्टेबलकॉइन जारीकर्ताओं द्वारा संभावित रूप से जमा किए जा सकने वाले संपत्ति को अलग नियंत्रण विशेषताओं वाले संपत्ति में बदलने की कोशिश करते हुए त्वरित रूपांतरण गतिविधि का वर्णन किया। घटना प्रतिक्रिया के विकास के साथ, टेथर, सर्कल और अन्य जारीकर्ताओं ने रिपोर्ट के अनुसार कुछ संबंधित टोकनों को जमा कर दिया। इन प्रारंभिक संख्याओं को एक अंतिम ऑडिट किए गए नुकसान कथन के रूप में नहीं, बल्कि विकसित होते हुए अनुमानों के रूप में माना जाना चाहिए।
बिनेंस ने सुरक्षा घटना के प्रति कैसे प्रतिक्रिया दी?
बिनेंस की तत्काल प्रतिक्रिया में डिपॉज़िट और निकासी को निलंबित करना, सुरक्षा जांच करना, प्रभावित संपत्तियों का ट्रेस करना और अन्य उद्योग प्रतिभागियों के साथ समन्वय करना शामिल था। एक्सचेंज ने यह भी कहा कि वह घटना से संबंधित नुकसान को कवर करेगा, जबकि यह जोर देते हुए कि ग्राहक धन सुरक्षित रहा।
बिनेंस के सह-सीईओ यी हे के अनुसार, बिनेंस ने अपनी टीमों द्वारा घटना की जांच करने, संबंधित संपत्तियों को जमा करने और कानून प्रवर्तन एजेंसियों के साथ समन्वय करने के दौरान डिपॉज़िट और निकासी को अस्थायी रूप से निलंबित कर दिया। यी हे ने कहा कि कंपनी हमले के कारण हुए पूरे नुकसान को स्वीकार करेगी और जांच पूरी होने के बाद एक विस्तृत घटना समीक्षा प्रकाशित करेगी। उन्होंने उपयोगकर्ताओं को बिनेंस के आधिकारिक चैनलों से जानकारी पर भरोसा करने की सलाह भी दी।
अस्थायी सेवा निलंबन एक सावधानी भरा सुरक्षा उपाय था। एक सक्रिय जांच के दौरान डिपॉज़िट और निकासी को सीमित करने से प्लेटफ़ॉर्म को वॉलेट की अखंडता का आकलन करने, लेन-देन-हस्ताक्षर प्रणालियों की समीक्षा करने और टीमों द्वारा संदिग्ध ट्रांसफ़र का पता लगाते समय अनिश्चितता को कम करने में मदद मिल सकती है। इससे ऐसे उपयोगकर्ताओं को भी परेशानी हो सकती है जिन्हें संपत्ति स्थानांतरित करने की आवश्यकता होती है, जिससे समय पर और स्पष्ट संचार महत्वपूर्ण हो जाता है।
बिनेंस ने ग्राहक धन के बारे में क्या कहा?
Binance ने बताया कि उपयोगकर्ता धन सुरक्षित रहे और घटना से उत्पन्न हानियों को वह कवर करेगी। यह एक कंपनी की आश्वासन और क्षतिपूर्ति की प्रतिबद्धता थी, जो एक पूर्ण तकनीकी जांच या अंतिम हानि के स्वतंत्र रूप से सत्यापित लेखांकन का विकल्प नहीं थी।
यी हे ने कहा कि बिनेंस उपयोगकर्ता धन की सुरक्षा की जांच के लिए सुरक्षा स्कैन कर रहा है। उन्होंने घटना से जुड़े संपत्ति को जमा करने में अन्य उद्योग प्रतिभागियों द्वारा किए गए प्रगति का उल्लेख किया और अभी तक पहचाने गए शेष FDUSD के साथ सहायता के लिए प्रथम डिजिटल को आह्वान किया।
बिनेंस की सार्वजनिक स्थिति इसलिए तीन भागों में विभाजित थी: ग्राहक शेष राशि की सुरक्षा, हस्ताक्षर और वॉलेट प्रणालियों की जांच, और प्रभावित संपत्तियों के स्थानांतरण को रोकने के लिए बाहरी पक्षों के साथ समन्वय। कंपनी ने कहा कि जांच पूरी होने के बाद वह एक अधिक विस्तृत खाता प्रस्तुत करेगी। जब तक यह रिपोर्ट प्रकाशित नहीं हो जाती, तब तक सटीक तकनीकी कारण और अंतिम वित्तीय प्रभाव को अनसुलझा माना जाना चाहिए।
अन्य क्रिप्टो कंपनियों और प्रोटोकॉल ने कैसे प्रतिक्रिया दी?
इस घटना के बाद स्टेबलकॉइन जारीकर्ताओं, डीफाई जोखिम टीमों और ब्लॉकचेन परितंत्र के हिस्सेदारों ने समन्वित प्रतिक्रिया दी। उनके कार्यों में संपत्तियों को जमा करना, ऋण बाजारों में गतिविधियों को प्रतिबंधित करना और प्रभावित पतों से संबंधित टोकन को नियंत्रित भंडार में स्थानांतरित करना शामिल था।
एएवी ने बाजारों को क्यों जमा कर दिया?
एव का जोखिम प्रतिक्रिया अपने उधार बाजारों के माध्यम से संभावित जोखिम को सीमित करने पर केंद्रित था। रिपोर्ट्स के अनुसार, लामारिस्क, एव लैब्स और अन्य प्रतिभागियों ने आक्रमणकारी के पतों और संबंधित मूल्य फीड्स की निगरानी करते हुए, गार्डियन नियंत्रण का उपयोग करके कई बड़े बाजारों को जमा करने का फैसला किया।
रिपोर्ट्स में कहा गया कि यह कार्रवाई Aave V3 पर 16 नेटवर्क्स पर 175 रिज़र्व प्रकारों और Aave V4 के चार स्पोक्स पर 117 रिज़र्व्स को कवर करती है। Aave ने बताया कि प्रभावित फंड्स के स्थानांतरण के बाद जब तक स्थिरता आ जाएगी और संबंधित जोखिमों का मूल्यांकन कर लिया जाएगा, तब तक बाजारों को चरणबद्ध तरीके से पुनः खोले जाने के लिए विचार किया जाएगा।
बाजारों को जमा करने से सुरक्षा घटना के प्रभाव में आए संपत्तियों के साथ अतिरिक्त उधार और उधार गतिविधियाँ सीमित हो सकती हैं। यह एक जोखिम-नियंत्रण उपाय है, यह घोषणा नहीं है कि प्रोटोकॉल से जुड़ी हर संपत्ति या प्रयोक्ता संक्रमित हो गया है। अस्थायी प्रतिबंध सामान्य प्रयोक्ताओं को भी प्रभावित कर सकते हैं, इसलिए निगरानी और नियंत्रित पुनः शुरू करने की प्रक्रिया महत्वपूर्ण है।
आर्बिट्रम ने संबंधित संपत्तियों के साथ क्या किया?
आर्बिट्रम के सुरक्षा परिषद ने घटना से संबंधित संपत्तियों को सुरक्षित करने के लिए कार्रवाई की, जो आर्बिट्रम वन पर रखी गई थीं। रिपोर्ट के अनुसार, परिषद ने घटना से जुड़े पतों से 74,559,805 ARB और 8,425 ETH एक मध्यवर्ती होल्डिंग वॉलेट में स्थानांतरित कर दिया।
आर्बिट्रम ने कहा कि इस संचालन को तकनीकी समीक्षा और नेटवर्क की सुरक्षा और शासन जिम्मेदारियों के विचार के बाद किया गया था। रिपोर्ट में बताया गया कि यह कार्रवाई अन्य आर्बिट्रम उपयोगकर्ताओं या एप्लिकेशन्स को प्रभावित नहीं करती है, और संपत्तियों को केवल अतिरिक्त सुरक्षा परिषद कार्रवाई या आर्बिट्रम DAO शासन मतदान के माध्यम से ही फिर से स्थानांतरित किया जा सकता है।
यह प्रतिक्रिया दर्शाती है कि एक ब्लॉकचेन परितंत्र किसी विशिष्ट घटना में संपत्तियों की सुरक्षा के लिए शासन और आपातकालीन सुरक्षा तंत्रों का उपयोग कैसे कर सकता है। यह त्वरित हस्तक्षेप, उपयोगकर्ता स्वामित्व, विकेंद्रीकरण और पारदर्शी शासन के बीच संतुलन के बारे में महत्वपूर्ण प्रश्न भी उठाती है। ऐसे कार्रवाइयों का मूल्यांकन प्रोटोकॉल के प्रकाशित नियमों और घटना की परिस्थितियों के संदर्भ में किया जाना चाहिए।
बिनेंस नुकसान के लिए उपयोगकर्ताओं को कैसे क्षतिपूर्ति करेगा?
Binance ने कहा कि वह घटना के कारण हुए पूरे वित्तीय नुकसान को स्वीकार करेगी, जिसका अर्थ है कि यदि कंपनी की प्रतिबद्धता का पालन किया जाता है, तो प्रभावित ग्राहक शेष राशि को घाटे को सहन नहीं करना पड़ेगा। यह मुआवजा बयान 30 अक्टूबर को सह-सीईओ यी हे द्वारा डिपॉज़िट और निकासी के अस्थायी निलंबन के साथ जारी किया गया।
Binance ने सुरक्षा घटना के कारण हुए सभी नुकसान को कवर करने का वादा किया। कंपनी ने यह भी कहा कि वह संबंधित संपत्तियों को जमा करने के लिए काम कर रही है और कानून प्रवर्तन एजेंसियों के साथ सहयोग कर रही है। जांच के बाद एक पूर्ण घटना समीक्षा की उम्मीद थी।
दो अलग-अलग वित्तीय प्रश्नों पर विचार करने की आवश्यकता है। पहला प्रश्न प्रभावित वॉलेट से स्थानांतरित संपत्ति का मूल्य है। प्रारंभिक ऑन-चेन अनुमानों के अनुसार, कई नेटवर्क पर रकम लगभग 5.8 बिलियन डॉलर थी। दूसरा प्रश्न जमा की गई संपत्ति, पुनः प्राप्त धनराशि और हमलावर के लिए अप्राप्य किसी भी संपत्ति को ध्यान में रखते हुए शुद्ध हानि है। इन संख्याओं को एक-दूसरे के समकक्ष नहीं माना जाना चाहिए।
संपत्तियों को जमा करने की क्षमता अंतिम वित्तीय प्रभाव को कम कर सकती है, लेकिन इसका तात्पर्य यह नहीं है कि प्रत्येक स्थानांतरित टोकन Binance को वापस कर दिया गया है। कुछ संपत्तियाँ नियंत्रित वॉलेट में रह सकती हैं, जबकि संबंधित पक्ष अपनी प्रक्रियाएँ पूरी कर रहे हों। ग्राहक सुरक्षा के लिए Binance का हानि को कवर करने का प्रतिबद्धता महत्वपूर्ण है, लेकिन अंतिम समन्वय और कार्यान्वयन विवरण महत्वपूर्ण हैं।
उपयोगकर्ताओं को सेवा पुनर्स्थापन, खाता शेष और अंतिम घटना रिपोर्ट के बारे में जानकारी के लिए Binance के आधिकारिक घोषणाओं का पालन करना चाहिए। वे अनौपचारिक संदेशों पर भरोसा नहीं करना चाहिए जो क्षतिपूर्ति, वॉलेट पुनर्प्राप्ति या विशेष खाता सत्यापन का दावा करते हैं। एक वैध क्षतिपूर्ति प्रक्रिया को प्लेटफॉर्म के स्थापित चैनलों के माध्यम से ही सूचित किया जाना चाहिए।
निष्कर्ष
अक्टूबर 2026 की बिनेंस सुरक्षा घटना ने ऑपरेशनल जोखिमों को उजागर किया, जो तब उत्पन्न हो सकते हैं जब लेन-देन-हस्ताक्षर प्रणालियाँ EIP-7702 जैसी शक्तिशाली वॉलेट अधिकार विशेषताओं के साथ बातचीत करती हैं। प्रारंभिक ऑन-चेन विश्लेषण ने बिनेंस-संबंधित हॉट वॉलेट्स से 50 अधिकार अनुरोधों और बड़े संपत्ति ट्रांसफ़र का वर्णन किया। हालाँकि, सटीक हमले का मार्ग और अंतिम शुद्ध हानि जाँच के विषय बनी रही।
बिनेंस ने डिपॉज़िट और निकासी रोक दी, सुरक्षा जांच की, बाहरी पक्षों के साथ समन्वय किया और हानि को कवर करने का वादा किया। स्टेबलकॉइन जारीकर्ताओं ने संबंधित संपत्तियों को जमा कर दिया, एएवी ने कई बाजारों में गतिविधि पर प्रतिबंध लगा दिया, और आर्बिट्रम की सुरक्षा परिषद ने संबंधित संपत्तियों को एक नियंत्रित वॉलेट में स्थानांतरित कर दिया। इन कार्रवाइयों ने डिजिटल-संपत्ति परितंत्र में त्वरित समन्वय के महत्व को दर्शाया।
सामान्य सुरक्षा पाठ यह है कि निजी-कुंजी संरक्षण को लेन-देन स्तर की सत्यापन, कठोर अधिकार नियंत्रण, स्वतंत्र हस्ताक्षर अनुमोदन, निरंतर निगरानी और परीक्षित घटना प्रतिक्रिया प्रक्रियाओं द्वारा समर्थित होना चाहिए। EIP-7702 एक प्रोटोकॉल फीचर है जिसके वैध अकाउंट-अब्सट्रैक्शन उपयोग के मामले हैं, लेकिन इसकी सुरक्षा इस बात पर निर्भर करती है कि वॉलेट और एप्लिकेशन इसे कैसे लागू करते हैं। एक्सचेंज, डेवलपर्स और उपयोगकर्ता सभी के पास बढ़ते हुए प्रोग्रामेबल वॉलेट से जुड़े जोखिमों को कम करने की भूमिका है।
अक्सर पूछे जाने वाले प्रश्न
1. क्या बिनेंस की अक्टूबर 2026 की घटना EIP-7702 में एक दुर्बलता के कारण हुई थी?
उपलब्ध रिपोर्ट्स ने Binance की लेन-देन हस्ताक्षर प्रक्रिया में संभावित विफलता की ओर इशारा किया, EIP-7702 प्रोटोकॉल में स्पष्ट दोष की ओर नहीं। Binance ने उल्लिखित अपडेट्स में एक अंतिम तकनीकी जांच नहीं प्रकाशित की थी, इसलिए सटीक मूल कारण अनुष्ठित रहा।
2. EIP-7702 क्या है सरल शब्दों में?
EIP-7702 एक ईथेरियम सुधार प्रस्ताव है जो एक बाह्य रूप से स्वामित्व वाले खाते को एक हस्ताक्षरित अधिकृति के माध्यम से निर्दिष्ट स्मार्ट-कॉन्ट्रैक्ट कोड को कार्यान्वयन देने की अनुमति देता है। यह वॉलेट कार्यक्षमता को अधिक लचीला बनाता है, लेकिन उपयोगकर्ताओं और प्लेटफॉर्म को संलग्न कोड और अनुमतियों की ध्यानपूर्वक जांच करनी चाहिए।
3. क्या बिनेंस ने प्रभावित उपयोगकर्ताओं को क्षतिपूर्ति करने का वादा किया?
हाँ। बिनेंस के सह-सीईओ यी हे ने 30 अक्टूबर, 2026 को कहा कि बिनेंस इस घटना से उत्पन्न सभी नुकसानों को कवर करेगा। कंपनी ने यह भी कहा कि यह घटना की जांच कर रही है और जांच के बाद एक अधिक विस्तृत समीक्षा प्रकाशित करेगी।
अपवाद
यह सामान्य बाजार सूचना, जो संभवतः तीसरे पक्ष, वाणिज्यिक या प्रायोजित स्रोतों से आई है, केवल संदर्भ और शैक्षिक उद्देश्यों के लिए प्रदान की गई है और यह वित्तीय या निवेश सलाह, एक ऑफर, आमंत्रण या गारंटी नहीं है। हम इसकी सटीकता, पूर्णता, विश्वसनीयता और किसी भी परिणामस्वरूप हुए नुकसान के लिए जिम्मेदारी स्वीकार नहीं करते हैं। निवेश/व्यापार जोखिम भरा है; अतीत का प्रदर्शन भविष्य के परिणामों की गारंटी नहीं देता है। उपयोगकर्ताओं को अनुसंधान करना चाहिए, सावधानी से निर्णय लेना चाहिए और पूरी जिम्मेदारी स्वीकार करनी चाहिए। अधिक विवरण के लिए, कृपया KuCoin के उपयोग के नियम और जोखिम अवगति को संदर्भित करें।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।