

2026 तक क्रिप्टो हैक्स $8.5 अरब का खर्च क्यों हो सकते हैं? ARK विश्लेषक बढ़ते सुरक्षा जोखिमों पर प्रकाश डालते हैं
परिचय
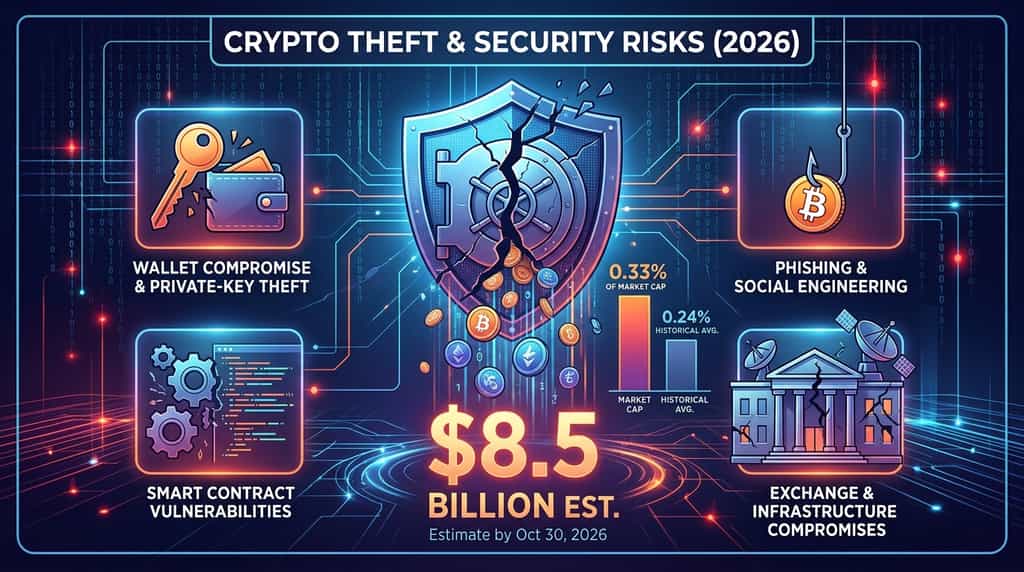
2026 में क्रिप्टोकरेंसी चोरी एक प्रमुख सुरक्षा चिंता बन गई है। ARK Invest में डिजिटल संपत्तियों के अनुसंधान नेता लोरेंजो वालेंटे ने अनुमान लगाया कि 30 अक्टूबर, 2026 तक लगभग $8.5 बिलियन क्रिप्टोकरेंसी चोरी हो चुकी थी। यह आंकड़ा वर्ष की औसत क्रिप्टो मार्केट कैपिटलाइजेशन के लगभग 0.33% के बराबर है, जो डिजिटल संपत्ति उद्योग में सुरक्षा विफलताओं के वित्तीय पैमाने को उजागर करता है।
अनुमान एक महत्वपूर्ण प्रश्न भी उठाता है: क्रिप्टो चोरियाँ इतने विशाल नुकसान क्यों पैदा कर रही हैं, और हाल की घटनाएँ एक्सचेंज, वॉलेट और ब्लॉकचेन प्रोटोकॉल की कमजोरियों के बारे में क्या बताती हैं?
मुख्य बिंदु
$8.5 बिलियन का आंकड़ा 30 अक्टूबर, 2026 तक चोरी हुई क्रिप्टोकरेंसी का एक विश्लेषक अनुमान है—यह एक मानकीकृत, पूरे उद्योग-व्यापी कुल राशि नहीं है। हालाँकि, यह क्रिप्टो क्षेत्र के सामने आने वाले सुरक्षा जोखिमों के पैमाने को उजागर करता है।
-
बाजार मूल्य का एक महत्वपूर्ण हिस्सा: अनुमानित नुकसान 2026 में औसत क्रिप्टो बाजार पूंजीकरण के लगभग 0.33% के बराबर था।
-
ऐतिहासिक औसत से ऊपर: वालेंटे ने कहा कि 2018 से वार्षिक नुकसान का औसत क्रिप्टो बाजार पूंजीकरण के लगभग 0.24% रहा है।
-
वॉलेट का दुरुपयोग विशेष रूप से महंगा होता है: सर्टिक ने H1 2026 में वॉलेट के दुरुपयोग से लगभग $444.5 मिलियन की हानि दर्ज की।
-
कई हमले के तरीके अभी भी प्रासंगिक हैं: फ़िशिंग, निजी कुंजी चोरी, स् वैधता और बुनियादी ढांचे के दुरुपयोग डिजिटल संपत्तियों को खतरे में डालते रहते हैं।
-
सुरक्षा एक परितंत्र-व्यापी जिम्मेदारी है: एक्सचेंज, प्रोटोकॉल डेवलपर्स, कस्टोडियन्स और व्यक्तिगत उपयोगकर्ता सभी को प्रभावी सुरक्षा उपायों की आवश्यकता होती है।
2026 में कितनी क्रिप्टोकरेंसी चोरी हो चुकी है?
लोरेंजो वालेंटे के नवंबर 2026 के पोस्ट के अनुसार, 30 अक्टूबर, 2026 तक लगभग $8.5 बिलियन क्रिप्टो संपत्ति चुरा ली गई थी। वालेंटे ने इसे क्रिप्टो बाजार की औसत बाजार पूंजीकरण के साथ तुलना की और अनुमान लगाया कि चोरियाँ उस मूल्य का 0.33% थीं। उन्होंने 2018 से लगभग 0.24% का ऐतिहासिक वार्षिक औसत भी संदर्भित किया।
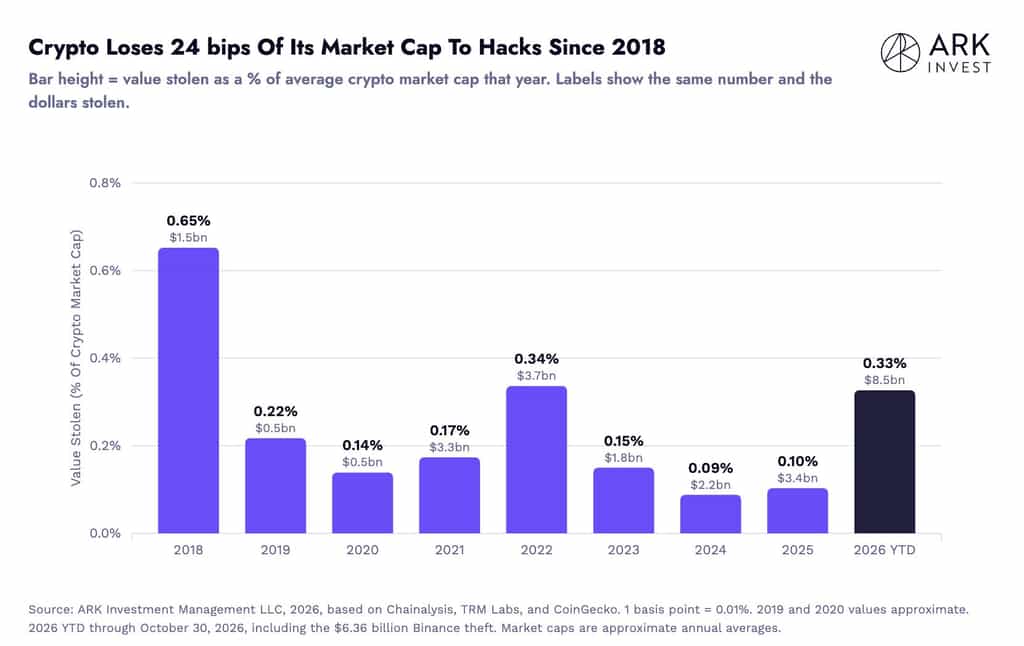
तुलना से पता चलता है कि क्रिप्टो चोरी बाजार के कुल आकार की तुलना में वित्तीय जोखिम का एक महत्वपूर्ण स्रोत बन गई है। हालाँकि, $8.5 बिलियन के आंकड़े को एक अनुमानित विश्लेषक अनुमान के रूप में लिया जाना चाहिए, न कि स्वतंत्र रूप से ऑडिट किए गए उद्योग सहमति के रूप में। विभिन्न सुरक्षा शोधकर्ता विभिन्न श्रेणियों की घटनाओं को ट्रैक करते हैं, और उनके कुल आंकड़े आवश्यक रूप से सीधे तुलनीय नहीं होते।
संदर्भ के लिए, 6 जुलाई, 2026 को प्रकाशित CertiK की Hack3D H1 2026 रिपोर्ट ने वर्ष के पहले छमाही के दौरान 344 Web3 सुरक्षा घटनाओं में लगभग $1.316 अरब की हानि दर्ज की। जमा या वापसी प्राप्त धन को ध्यान में रखते हुए, समायोजित हानि लगभग $1.2 अरब थी।
रिपोर्ट ने इस अवधि के दौरान सबसे वित्तीय रूप से क्षतिकारक श्रेणी के रूप में वॉलेट उल्लंघन की पहचान की। ये आंकड़े सुरक्षा घटनाओं के पैमाने के बारे में अतिरिक्त साक्ष्य प्रदान करते हैं, हालाँकि CertiK का Web3 घटना डेटासेट वैलेंट के पूरे वर्ष के अनुमान का सीधा विभाजन नहीं माना जाना चाहिए।
2026 में क्रिप्टो चोरी के मुख्य कारण क्या हैं?
क्रिप्टो चोरी एकल कमजोरी से नहीं चलती। हाल की सुरक्षा शोध ने कई बार-बार देखे जाने वाले हमलों के माध्यमों की ओर इशारा किया है, जिनमें संक्रमित वॉलेट, फिशिंग, सॉफ्टवेयर कमजोरियाँ और संचालन बुनियादी ढांचे में कमजोरियाँ शामिल हैं।
1. वॉलेट का दुरुपयोग और प्राइवेट-की की चोरी
वॉलेट का दुरुपयोग CertiK की H1 2026 रिपोर्ट में सबसे बड़ा नुकसान श्रेणी था, जिसमें 33 घटनाओं में लगभग $444.5 मिलियन का नुकसान हुआ।
एक प्राइवेट की वह क्रिप्टोग्राफिक प्रमाण है जो किसी को ब्लॉकचेन एड्रेस से लेन-देन को अधिकृत करने की अनुमति देता है। यदि हमलावर प्राइवेट की पर नियंत्रण प्राप्त कर लेते हैं या लेन-देन को हस्ताक्षरित करने के लिए जिम्मेदार प्रणालियों को दुरुपयोग कर लेते हैं, तो वे मालिक की अनुमति के बिना संपत्ति का ट्रांसफ़र कर सकते हैं।
जोखिम व्यक्तिगत धारकों और बड़े संगठनों दोनों को प्रभावित करता है। एक्सचेंज और कस्टोडियन विशाल डिजिटल संपत्ति होल्डिंग्स का प्रबंधन करते हैं, जिससे उनकी कुंजी संग्रहण, हस्ताक्षर प्रक्रियाएँ और एक्सेस अनुमतियाँ महत्वपूर्ण सुरक्षा नियंत्रण बन जाती हैं।
2. फिशिंग और सामाजिक इंजीनियरिंग
फ़िशिंग हमले खाता प्राधिकरण, पुनर्प्राप्ति वाक्यांश या लेनदेन स्वीकृतियाँ प्राप्त करने के लिए मानव व्यवहार का दुरुपयोग करते हैं। हमलावर एक्सचेंज, वॉलेट प्रदाता, प्रोजेक्ट टीम या अन्य विश्वसनीय संस्थाओं का नकल कर सकते हैं ताकि उपयोगकर्ताओं को संवेदनशील जानकारी प्रकट करने के लिए प्रेरित किया जा सके।
CertiK ने H1 2026 के दौरान 63 घटनाओं में फिशिंग-संबंधी नुकसान के लगभग $366.3 मिलियन को दर्ज किया। घटनाओं की संख्या में पिछले वर्ष की तुलना में 52.3% की कमी आई, जबकि रिपोर्ट किए गए नुकसान में केवल 10.8% की कमी आई। इससे यह इशारा मिलता है कि कम संख्या में हमले भी बड़े नुकसान का कारण बन सकते हैं, खासकर जब उच्च मूल्यवान खातों को लक्षित किया जाता है।
उपयोगकर्ताओं को अप्रत्याशित लॉगिन अनुरोधों, संदिग्ध लिंक्स, अनचाहे सॉफ्टवेयर डाउनलोड्स और कृत्रिम तत्कालता बनाने वाले संदेशों के प्रति सावधान रहना चाहिए। एक मान्य दिखने वाली वेबसाइट या संचार आवश्यक रूप से इस बात की पुष्टि नहीं करता कि अनुरोध वास्तविक है।
3. स्मार्ट कॉन्ट्रैक्ट दुर्बलताएँ
स्मार्ट कॉन्ट्रैक्ट ब्लॉकचेन नेटवर्क पर लेन-देन और अन्य कार्यों को स्वचालित करते हैं, लेकिन उनके कोड में दोष के कारण धन को दुरुपयोग का खतरा हो सकता है।
CertiK ने H1 2026 में 204 घटनाओं के साथ कोड की कमजोरियों से लगभग $151.6 मिलियन की हानि दर्ज की। इस श्रेणी में इसकी रिपोर्ट में सूचीबद्ध हमलों के प्रकारों में सबसे अधिक घटनाओं की संख्या थी।
आम कमजोरियों में गलत एक्सेस अनुमतियाँ, दोषपूर्ण लेन-देन तर्क, और विभिन्न कॉन्ट्रैक्ट्स के बीच बातचीत में वल्नरेबिलिटीज़ शामिल हैं। स्वतंत्र ऑडिट, औपचारिक पुष्टि, और बग बंटी प्रोग्राम इन समस्याओं की पहचान में मदद कर सकते हैं, लेकिन कोई भी ऑडिट यह गारंटी नहीं दे सकता कि एक डिप्लॉय किया गया कॉन्ट्रैक्ट पूरी तरह सुरक्षित है।
4. एक्सचेंज और बुनियादी ढांचे का दुरुपयोग
क्रिप्टो प्लेटफॉर्म को ब्लॉकचेन कोड और व्यक्तिगत वॉलेट सुरक्षा के अलावा भी जोखिमों का सामना करना पड़ता है। उनका बुनियादी ढांचा कर्मचारियों के उपकरणों, प्रशासनिक खातों, आंतरिक अनुप्रयोगों, API, निकासी प्रणालियों और वॉलेट-साइनिंग प्रक्रियाओं को शामिल करता है।
इस बुनियादी ढांचे के एक भाग का दुरुपयोग हमलावरों को संपत्ति ट्रांसफ़र को नियंत्रित या अनुमति देने वाले सिस्टम तक पहुँच प्रदान कर सकता है। इसलिए संचालन सुरक्षा, विशेषाधिकार प्रबंधन, कर्मचारी जागरूकता और निरंतर निगरानी एक्सचेंज सुरक्षा के अनिवार्य हिस्से हैं।
व्यापक निष्कर्ष यह है कि डिजिटल संपत्तियों को सुरक्षित रखने के लिए केवल धन को कोल्ड वॉलेट में संग्रहित करना पर्याप्त नहीं है। लेनदेन को अधिकृत करने में शामिल प्रणालियों और लोगों को भी सुरक्षित रखा जाना चाहिए।
कुकॉइन प्लेटफॉर्म और संपत्ति सुरक्षा के लिए कैसे दृष्टिकोण अपनाता है?
KuCoin एक बहु-स्तरीय सुरक्षा ढांचा प्रस्तुत करता है जो उपयोगकर्ता खातों, वॉलेट, डेटा, अनुप्रयोगों और प्लेटफॉर्म संचालन को कवर करता है। इसका सुरक्षा केंद्र उपयोगकर्ताओं और प्लेटफॉर्म अवसंरचना की सुरक्षा के लिए डिज़ाइन किए गए कई उपायों का वर्णन करता है।
इनमें बहु-कारक प्रमाणीकरण, पहचान वेरिफ़िकेशन, फ़िशिंग से सुरक्षा, डिवाइस सुरक्षा, निकास सुरक्षा, वॉलेट सुरक्षा, डेटा एन्क्रिप्शन, API सुरक्षा, फायरवॉल, DDoS सुरक्षा, संपत्ति एक्सपोज़र स्कैनिंग और 24/7 सुरक्षा संचालन शामिल हैं। प्लेटफ़ॉर्म सुरक्षा शिक्षा पहलों का भी वर्णन करता है, जिनमें प्रशिक्षण, अभ्यास और उपयोगकर्ता चेतावनियाँ शामिल हैं।
KuCoin अतिरिक्त रूप से Proof of Reserves information प्रकाशित करता है, जिससे उपयोगकर्ता रिपोर्ट किए गए रिजर्व अनुपात और प्लेटफॉर्म की रिजर्व प्रमाणीकरण प्रक्रिया की समीक्षा कर सकते हैं। Proof of Reserves से उपयोगकर्ता यह मूल्यांकन कर सकते हैं कि उजागर किए गए ऑन-चेन संपत्ति क्या किसी विशिष्ट स्नैपशॉट पर रिपोर्ट किए गए उपयोगकर्ता शेष राशि को कवर करती हैं। हालाँकि, यह साइबर हमलों, संचालन विफलताओं, या प्लेटफॉर्म के हर प्रकार के जोखिम के खिलाफ सुरक्षा की गारंटी नहीं देता है।
ये उपाय एक्सचेंज सुरक्षा के कई महत्वपूर्ण घटकों को दर्शाते हैं, लेकिन कोई भी एकल नियंत्रण सभी खतरों को दूर नहीं कर सकता। खाता सुरक्षा, वॉलेट प्रबंधन, बुनियादी ढांचा सुरक्षा, आरक्षित पारदर्शिता और घटना प्रतिक्रिया को एक साथ काम करना होगा।
निष्कर्ष
लोरेंजो वालेंटे का अनुमान है कि 30 अक्टूबर, 2026 तक लगभग $8.5 बिलियन क्रिप्टोकरेंसी चोरी हो चुकी थी, जो डिजिटल संपत्ति उद्योग के सामने जारी सुरक्षा चुनौतियों को दर्शाता है। हालाँकि, यह आंकड़ा एक मानकीकृत उद्योग-व्यापी कुल नहीं है, लेकिन सुरक्षा कंपनियों के स्वतंत्र शोध ने वॉलेट दुरुपयोग, फ़िशिंग और कोड की कमजोरियों से हुए विशाल नुकसान की पुष्टि की है।
मूल समस्या व्यक्तिगत हैकिंग घटनाओं से अधिक व्यापक है। क्रिप्टोकरेंसी प्लेटफॉर्म और प्रोटोकॉल निजी कुंजियों, स्, उपयोगकर्ता खातों और संचालन बुनियादी ढांचे को शामिल करने वाले परस्पर जुड़े प्रणालियों पर निर्भर करते हैं। इनमें से किसी भी क्षेत्र में कमजोरी डिजिटल संपत्तियों की महत्वपूर्ण रकम को प्रभावित कर सकती है।
एक्सचेंज के लिए, मजबूत सुरक्षा के लिए परतदार नियंत्रण, निरंतर निगरानी, सीमित पहुंच और पारदर्शी संपत्ति रिपोर्टिंग की आवश्यकता होती है। व्यक्तिगत उपयोगकर्ताओं के लिए, पासवर्ड की सुरक्षा और लेन-देन की पुष्टि करना अभी भी आवश्यक है। कूकॉइन के प्रकाशित सुरक्षा ढांचे और रिजर्व के प्रमाण उसके द्वारा लागू किए जा रहे कुछ उपायों के बारे में जानकारी प्रदान करते हैं, जबकि यह भी दर्शाते हैं कि प्लेटफॉर्म सुरक्षा का मूल्यांकन एकल मापदंड के बजाय कई आयामों के माध्यम से किया जाना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
2026 में कितनी क्रिप्टोकरेंसी चोरी हुई?
ARK Invest के लोरेंजो वैलेंटे ने अनुमान लगाया कि 30 अक्टूबर, 2026 तक लगभग $8.5 बिलियन क्रिप्टोकरेंसी चोरी हो चुकी है। यह अनुमान वर्ष के लिए औसत क्रिप्टो बाजार पूंजीकरण का लगभग 0.33% था।
2. हानियाँ क्रिप्टो बाजार की कुल बाजार पूंजीकरण का कितना प्रतिशत थीं?
वैलेंटे ने अनुमान लगाया कि $8.5 बिलियन की हानि 2026 की औसत क्रिप्टो बाजार पूंजीकरण के लगभग 0.33% के बराबर है। उन्होंने 2018 से लगातार औसत वार्षिक 0.24% का भी उल्लेख किया।
3. क्रिप्टोकरेंसी हमलों के सबसे सामान्य प्रकार क्या हैं?
प्रमुख हमलों की श्रेणियों में वॉलेट घुसपैठ, निजी कुंजी चोरी, फिशिंग, सामाजिक इंजीनियरिंग, स्मार्ट कॉन्ट्रैक्ट वैल्नरेबिलिटीज और एक्सचेंज इंफ्रास्ट्रक्चर के घुसपैठ शामिल हैं। उनकी आवृत्ति और वित्तीय प्रभाव रिपोर्टिंग अवधियों और शोध विधियों के अनुसार भिन्न होते हैं।
विज्ञापन
यह सामान्य बाजार सूचना, जो संभवतः तीसरे पक्ष, वाणिज्यिक या प्रायोजित स्रोतों से आई है, केवल संदर्भ और शैक्षिक उद्देश्यों के लिए प्रदान की गई है और यह वित्तीय या निवेश सलाह, ऑफर, आमंत्रण या गारंटी नहीं है। हम इसकी सटीकता, पूर्णता, विश्वसनीयता और किसी भी परिणामस्वरूप हुए नुकसान के लिए जिम्मेदारी स्वीकार नहीं करते हैं। निवेश/व्यापार जोखिम भरा है; अतीत का प्रदर्शन भविष्य के परिणामों की गारंटी नहीं देता है। उपयोगकर्ताओं को अनुसंधान करना चाहिए, सावधानी से निर्णय लेना चाहिए और पूरी जिम्मेदारी स्वीकार करनी चाहिए। अधिक विवरण के लिए, कृपया KuCoin के उपयोग के नियम और जोखिम अवगति को संदर्भित करें।
डिस्क्लेमर: इस पेज का भाषांतर आपकी सुविधा के लिए AI तकनीक का इस्तेमाल करके किया गया है। सबसे सटीक जानकारी के लिए, मूल अंग्रेजी वर्जन देखें।