

Paano hinahaba ng Ethereum ang kanyang timeline patungo sa quantum safety?
Pagsisimula
Ang mabilis na pag-unlad ng quantum computing ay nagtataglay ng teoretikal na pangmatagalang banta sa tradisyonal mga sistema ng kriptograpiya, kabilang ang public-key cryptography na nagpaprotekta sa mga blockchain network. Kamakailan, ang co-founder ng Ethereum, Vitalik Buterin, ay nagbago nang malaki sa kanyang pananaw, at nagpahayag ng malakas na pag-asa tungkol sa mas mabilis at mas maayos na paraan upang makamit ang quantum resistance para sa Ethereum network. Ang pagbabagong ito ay nakatuon sa mga bagong inirerekomenda na kriptograpikong at arkitektural na pagbabago na maaaring protektahan ang mga pondo at smart contract ng mga user bago makamit ng quantum hardware ang sukat na kakayahan na sirain ang kasalukuyang elliptic-curve cryptography.
Mga Pangunahing Katotohanan
Si Vitalik Buterin ay nagsilbing mas optimista sa pagpapabilis ng paglipat ng ethereum patungo sa quantum-resistant cryptography, na hinahamon ng bagong pananaliksik tungkol sa mas epektibong mga kriptograpikong primitibo at mga landas sa pag-upgrade ng protokolo.
-
Ang Pangunahing Pagbabago: Ang kamakailang pananaliksik sa kriptograpiya ay nagmumungkahi na ang pagpapalit ng Ethereum sa mga istrukturang ligtas sa quantum ay maaaring maisakatuparan nang mas mabilis at may mas kaunting mga hadlang sa operasyon kaysa sa dating inaasahan.
-
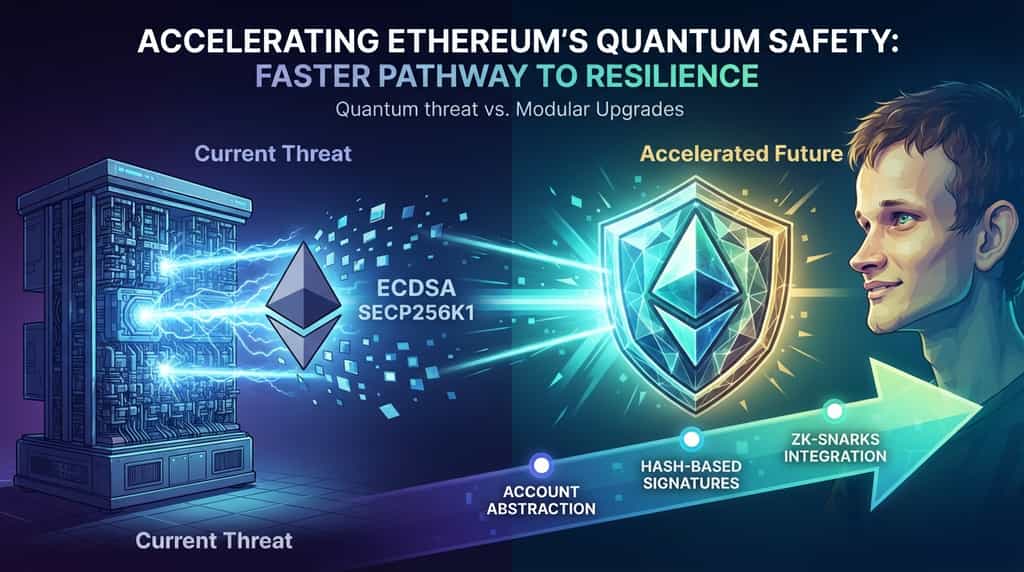
Ang Threat Model: Ang mga quantum computer ay nagdudulot ng panganib pangunahin sa pamamagitan ng mga algoritmo tulad ng Shor's algorithm, na makakapag-reverse ng cryptographic hashes at private keys na nagmumula sa mga standard na elliptic-curve signatures (tulad ng ECDSA).
-
Mga Ipinoproposang Solusyon: Ang network ay nagsasaliksik sa statelessness, hash-based signatures, at advanced zero-knowledge proof aggregators na mino-muminsan ang overhead ng quantum-resistant cryptographic upgrades.
-
Epekto sa Timeline: Habang ang isang kompletong migrasyon ay nangangailangan ng masusing pagsubok at hard forks, ang mga bagong modular na implementasyon na estratehiya ay maaaring protektahan ang mga account ng mga user taon bago ang mga proyeksyon sa pag-upgrade ng lumang sistema.
Bakit Mahalaga ang Quantum Resistance para sa mga Blockchain Network?
Ang mga blockchain ay nakasalalay sa asymmetric cryptography upang maprotektahan ang mga pondo ng user, i-verify ang mga transaksyon, at siguraduhin na ang tanging may-ari ng private key ang makakapag-awtorisa ng pag-transfer. Ang mga standard na network tulad ng ethereum ay kasalukuyang gumagamit ng ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 para sa pag-sign ng transaksyon. Bagaman computationally secure laban sa mga classical computer, ang mga cryptographic primitives na ito ay vulnerable sa quantum computers na may sapat na qubit scale at error-correction capabilities na nagpapatakbo ng Shor's algorithm.
Ang sapat na maunlad na quantum computer ay maaaring makakuha ng private key mula sa publikong key na eksponado. Dahil ang mga blockchain address ay madalas na nagpapakita ng publikong key habang nagpapadala ng transaksyon—o nananatiling eksponado sa mga nakaraang estado ng ledger, ang isang hindi protektadong network ay magkakaroon ng malubhang panganib sa pagkakasira ng ledger. Bilang tugon, ang mga pangunahing developer at mga siyentipiko ay nagsasagawa ng paghahanap ng mga paraan ng pag-upgrade upang protektahan ang protocol bago ang quantum hardware ay makamit ang mga kritikal na milestone sa kriptograpiya.
Ano ang nagbago sa pananaw ni Vitalik Buterin tungkol sa Quantum Timelines?
Noong nakaraan, ang paglipat ng isang malaking platform ng smart contract sa mga algorithm na resistant sa quantum ay itinuturing na isang maraming-dekada na inhinyeriyang hadlang. Ang mga alternatibong post-quantum cryptography (PQC)—tulad ng lattice-based o stateful hash-based signature schemes—ay karaniwang nagdudulot ng malalaking laki ng signature, mataas na gastusin sa verification gas, at kumplikadong mga kinakailangan sa key-management na maaaring magdulot ng paglalago sa blockchain state.
Ang mga bagong teoretikal na pagbuo at modular na disenyo ng protokol ay nagbago sa pananaw na ito. Ang pag-aaral sa mga succinct zero-knowledge proof, STARK-based na accumulator, at mga pinapabuti na hash-based na framework para sa mga signature ay nagpapakita na ang Ethereum ay maaaring maserbi ang mga upgrade na ligtas sa quantum nang paunlarin. Sa halip na magbigay ng isang mahirap at buong network-wide na pagbabago sa kriptograpiya nang sabay-sabay, ang mga developer ay maaaring mag-deploy ng mga lokal na komponente ng protokol at mga account-abstraction layer na magpapalitan nang paunti-unti ang mga vulnerable na signature scheme nang hindi masira ang throughput o decentralization.
Paano Iimlementa ng Ethereum ang mga Upgrade na Quantum-Safe?
Ang pag-upgrade sa isang decentralized network na may sukat ng Ethereum ay nangangailangan ng maingat na koordinasyon, pagpaplano para sa backwards compatibility, at maraming taong mga yugto ng pagsubok. Ang estratehiya ng paglipat ay nakabatay sa ilang mga pundasyonal na pilare:
-
Account Abstraction (ERC-4337): Sa pamamagitan ng pagpapalaganap ng mga wallet na smart contract, maaaring palitan ng mga user ang kanilang mga modelo ng seguridad mula sa native na ECDSA keys patungo sa quantum-resistant signature verifiers nang hindi nagbabago sa core na consensus layer agad.
-
Mga Hash-Based Signatures: Ang mga algoritmo tulad ng SPHINCS+ o XMSS ay nag-aalok ng malakas na mga jamin sa seguridad batay sa mga hash function kaysa sa mga number-theoretic assumptions, bagaman ang pagpapabuti ng kanilang laki ng signature ay isang aktibong larangan ng pananaliksik.
-
Pagsasama ng Zero-Knowledge Proof: Ang mga layer ng ZK-rollup at mga native protocol prover ay maaaring mag-batch at i-verify ang mga kumplikadong cryptographic proof sa labas ng chain, at i-shield ang base layer mula sa computational overhead na kaakibat ng post-quantum verification math.
Ang sumusunod na talahanayan ay naglalagay ng pangunahing kriptograpikong pamamaraan na sinusuri para sa paglipat pataas sa post-quantum:
| Cryptographic Primitive | Batayan ng Seguridad | Mga Pangunahing Pakinabang | Pangunahing Kaukulang |
| ECDSA (Kasalukuyan) | Mga kurba ng eliptiko | Mabilis, kompaktong mga lagda | Bulag sa algoritmo ni Shor sa quantum hardware |
| Lattice-Based Crypto | Shortest Vector Problem | Mabuting balanse ng bilis at laki | Mga kumplikadong matematikal na aksiyoma, mas bagong rekord sa kaligtasan |
| Mga Pag-sign Batay sa Hash | Kaligtasan ng hash function | Minsan lamang na cryptographic assumptions | Mga malaking laki ng lagda, mga mahigpit na kinakailangan sa pagmamahalaga ng estado |
Ano ang mga praktikal na epekto para sa mga developer at mga user?
Para sa mga pang-araw-araw na tagapag-ugnay at mga developer ng decentralized application (dApp), ang paglipat patungo sa quantum safety ay malamang na mangyari sa likod ng mga pagsisikap sa protokolo at mga update ng software ng wallet. Hindi kailangang muling disenyo ng mga user ang kanilang mga pera nang manual sa unang araw, dahil ang mga framework ng account abstraction ay magpapadali ng mga walang hangganan na daan para sa migration.
Gayunpaman, kailangan pangalagaan ng mga developer ng smart contract kung paano nakaaapekto ang mga pangmatagalang pagpapabuti ng protokolo sa gas economics, signature verification opcodes, at data availability structures. Habang nag-iintegrate ang Ethereum ng mas advanced cryptographic primitives, patuloy na magiging mas matatag ang mga kasangkapan para sa mga zero-knowledge application at secure key management, na nagbibigay ng malakas na proteksyon laban sa mga hinaharap na kompyutasyonal na banta habang hindi pa ito lumabas sa komersyal na merkado.
Kongklusyon
Ang pagpapabilis ng Ethereum roadmap patungo sa quantum safety ay nagtatakda ng mahalagang pagbabago sa blockchain engineering. Ang dating itinuturing na malayong, hindi matutugon na hadlang sa scaling at kriptograpiya ay ngayon ay tinutugon sa pamamagitan ng modular na disenyo ng protokolo, account abstraction, at epektibong arkitektura ng zero-knowledge. Sa pagharap sa quantum vulnerability nang proaktibo, ang network ay naglalayong matiyak ang matagalang katatagan, upang siguraduhing protektado ang mga asset ng user at decentralized infrastructure laban sa mga hinaharap na teknolohikal na paradigma.
Mga Karaniwang Tanong
Kailan magiging realistiko ang banta ng quantum computers sa ethereum?
Karamihan sa mga kriptograpo at quantum physicist ay nagtataya na ang isang quantum computer na makakabasag ng 256-bit elliptic-curve cryptography ay nasa ilang taon o dekada pa. Gayunpaman, dahil ang paglipat ay nangangailangan ng malawak na oras, ang proaktibong pagpaplano ay nasa paggalaw na.
Kailangan ba ng karaniwang mga gumagamit na gumawa ng aksyon upang protektahan ang kanilang mga pera?
Sa karamihan ng mga propong daan ng pag-upgrade, ang mga provider ng wallet at mga pamantayan ng account abstraction ang hahawak sa mga mekanismo ng paglipat. Malamang ay hihingin sa mga gumagamit na i-update ang mga setting ng wallet o i-migrate ang mga pondo sa mga account ng smart contract na may kakayahang mag-verify ng quantum-resistant signature.
Bakit mas mahirap prosesin ang mga post-quantum cryptographic signature?
Ang mga alternatibong post-quantum ay karaniwang nangangailangan ng mas malaking laki ng data para sa mga pampublikong key at mga signature kumpara sa mga tradisyonal na elliptic-curve scheme. Ito ay nagdudulot ng pagtaas sa mga pangangailangan sa storage, pagkonsumo ng network bandwidth, at mga gastos sa verification gas sa blockchain.
Handa rin ba ang iba pang mga network ng blockchain para sa quantum security?
Oo, ang maraming layer-1 na protokolo at mga grupo ng pananaliksik ay aktibong sinusubaybayan ang mga pamantayan sa post-quantum cryptography ng National Institute of Standards and Technology (NIST) at nagtatry ng mga modular na framework para sa pag-upgrade.
Bumababa ba ang pagpapalawig na ito sa mga umiiral na smart contract?
Ang mga developer ng core protocol ay nagdidisenyo ng mga upgrade na may pag-uunawa sa mahigpit na backwards compatibility o mga iskedyul ng phased migration upang maiwasan ang pagbubrake ng mga umiiral na decentralized applications, bagaman ang mga partikular na pagbabago sa antas ng protocol ay laging sumasailalim sa mga masusing testnet simulation bago ang mainnet deployment.
Pahayag ng Pagkakaroon ng Pansin
Ang pangkalahatang impormasyon sa merkado na ito, maaaring mula sa mga third-party, komersyal, o sinponsoran na pinagmulan, ay ibinibigay lamang para sa refrensya at edukasyonal na layunin at hindi naglalayong maging payo sa pananalapi o pag-invest, tawag, paghingi, o janin. Kami ay nagtatanggi sa anumang pananagutan para sa kawastuhan, kumpletong impormasyon, katiyakan, at anumang nagresultang pagkawala. Ang pag-invest/trade ay may panganib; ang nakaraang pagganap ay hindi nagjamin ng mga resulta sa hinaharap. Dapat mag-ralat, magpasya nang may pag-iingat, at tanggapin ang buong pananagutan ang mga gumagamit. Para sa karagdagang detalye, mangyaring bisitahin ang Mga Tuntunin ng Paggamit at Pagpapakilala sa Panganib ng KuCoin.
Disclaimer: AI technology ang ginamit sa pag-translate ng page na ito para sa convenience mo. Para sa pinaka-accurate na impormasyon, mag-refer sa original na English version.