

Ang Canto Incognito Malware ay Nagtatarget sa Kryptex: Paano Hinuli ang 3,400 na AI Server para sa Cryptojacking
Panimula
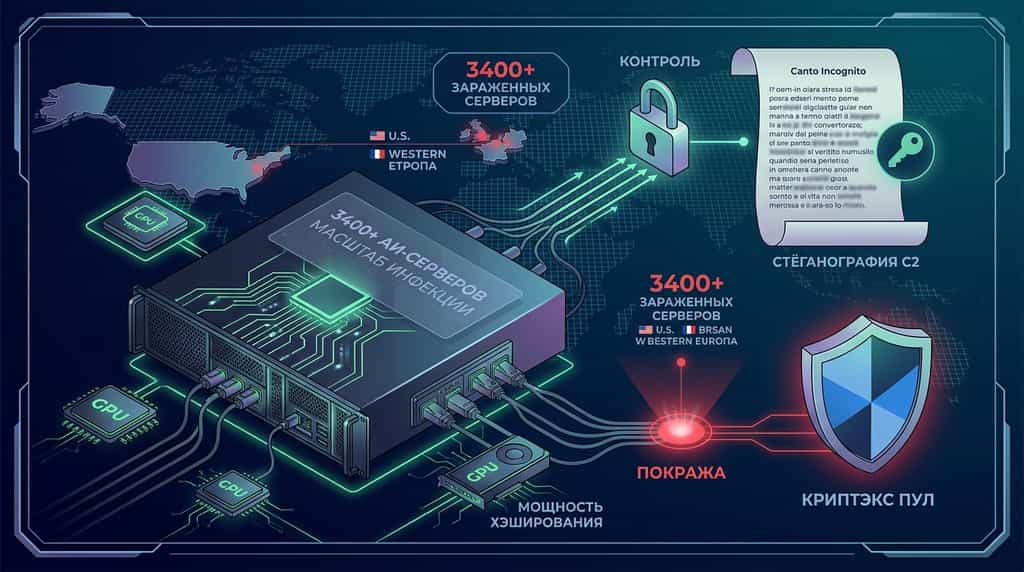
Higit sa 3,400 na eksposed na server ng artificial intelligence (AI) at Large Language Model (LLM) sa buong mundo ang na-compromise sa isang kumplikadong cryptojacking campaign na tinatawag na Canto Incognito. Ayon sa mga researcher sa cybersecurity mula sa Lumen Black Lotus Labs, ang mga masasamang actor ay nag-deploy ng isang bagong uri ng malware na tinatawag na PoeLLM upang i-install ang nakatago na XMRig at Iron mining software sa na-hijack na corporate infrastructure. Ang na-hijack na compute power ay tinuturuan sa Kryptex, isang kilalang Russian-language mining platform, upang makagawa ng hindi awtorisadong cryptocurrency na kita.
Nakakatangi ang kampanya ng pag-atake dahil sa advanced na mekanismo ng obfuskasyon ng Command and Control (C2). Sa halip na magbatay sa mga static IP address o pangalan ng domain, ang mga attacker ay nag-encode ng kanilang mga lokasyon ng C2 server sa loob ng mga steganographic na tula na ipinahayag sa isang pampublikong GitHub repository. Ang patuloy na banta ay nagpapakita ng lumalaking kahinaan ng mga eksposed na enterprise AI deployment at open-source utility software sa maselang malware na nag-uukol ng mga mapagkukunan.
Ano ang Canto Incognito Malware Attack sa Kryptex?
Ang Canto Incognito campaign ay isang targeted na cryptojacking operation na disenyo upang lihim na kunin ang mga high-performance enterprise server infrastructure para sa hindi pinahintulutang cryptocurrency mining. Aktibo noong Abril 2026, ang kampanya ay gumagamit ng open-source AI microservices at web utility tools bilang entry points upang makakuha ng initial access sa cloud at enterprise environments.
Pagkatapos makapasok sa network ng biktima, ang pangunahing malware payload, PoeLLM, ay nag-deploy ng tinalakay na crypto-mining software—lalo na ang XMRig para sa Monero (XMR) at espesyal na miner para sa Iron—upang gamitin ang CPU at GPU resources. Ang mga nakuha na reward ay ipinapadala sa mga account na naka-host sa Kryptex, isang kilalang Russian mining pool at automated crypto-payout service.
Mga pangunahing operasyonal na parameter ng kampanyang Canto Incognito ay kasama ang:
-
Sakop ng impeksyon: Higit sa 3,400 mga indibidwal na server ang na-compromise sa buong mundo, na may pinakamataas na pare-parehong bilang ng impeksyon na halos 2,200 mga server noong gitna ng Hunyo 2026.
-
Distribusyon sa Heograpiko: Ang mga pag-atake ay malakas na nakakonsentrado sa mga enterprise data center sa Estados Unidos at Kanlurang Europa.
-
Mga Layunin na Biktima: Ang mga napapalitan endpoint ay karamihan ay mga software na nakalabas sa internet kabilang ang LiteLLM (AI proxy layer), Gotenberg (serbisyong pagkakasunod-sunod ng dokumento), Gitea (paghahatid ng code repository), at Ivanti Sentry (mobile security gateway).
-
Botnet Propagation: Bukod sa crypto-mining, ang mga nasirang server ay binabawi bilang pangalawang node para suriin ang mas malawak na internet para sa mga hindi pinapagbutihing sistema, at palawakin ang kabuuang sakop ng botnet.
Paano ginagamit ng PoeLLM Malware ang mga tula sa GitHub para sa Command and Control (C2)?
Gagamit ang PoeLLM ng isang bagong, napakatibay na paraan ng paghahanap ng C2 na tinatawag na Poem-Based Steganographic IP Encoding. Ang mga tradisyonal na botnet ay nakasalalay sa hardcoded IP addresses o Dynamic Domain Name System (DDNS) infrastructure, na madaling i-block o i-sinkhole ng mga miyembro ng cybersecurity team. Sa kabaligtaran, itinatago ng Canto Incognito ang kanyang control infrastructure sa loob ng open-source code repositories.
Ang C2 operational cycle ay gumagana sa pamamagitan ng isang structured na apat-step na proseso:
-
Poetic Steganography: Ang mga aktor na nagdudulot ng banta ay gumawa ng isang pampublikong GitHub repository na may unang commit na narekord noong April 13, 2026. Sa loob nito, ipinahayag nila ang isang tula sa wikang Italian ("Canto Incognito" o "Unknown Song").
-
Dynamic Key Swapping: Kapag nag-migrate o nag-reassign ang mga attacker ang kanilang C2 infrastructure, binabago nila ang mga partikular na salita sa tula gamit ang mga regular na GitHub commits.
-
Pagsasalaysay sa Layunin: Pagkatapos ng pagsasagawa sa isang nakalabas na server, hinahango ng PoeLLM ang pinakabagong commit mula sa GitHub, binabasa ang teksto, at ginagamit ang isang algoritmicong pormula para sa pagkuha ng susi batay sa mga binago na salita upang makakuha ng operasyonal na IP address ng C2 server.
-
Katatagan laban sa pagtatanggal: Dahil ang GitHub ay isang legal na platform sa pag-unlad na ginagamit sa buong mundo, ang mga set ng patakaran sa firewall ay kadalasang hindi binabawal ang mga outbound na koneksyon sa mga endpoint ng repository ng GitHub, na nagpapahintulot sa malware na laktawan ang tradisyonal na mga hadlang sa network.
Ayon sa mga datos ng pag-aaral ng rekayasa sa cybersecurity mula sa Lumen Technologies, ang teknik na ito ng pagpapalabo ay nagiging mas mahirap na sundin at neutralisahin ang mga C2 channel para sa mga analista ng threat intelligence.
Bakit ang AI at LLM Infrastructure ang pangunahing layunin ng cryptojacking?
Ang enterprise artificial intelligence infrastructure ay nagtatampok ng isang napakataas na halaga bilang layunin para sa mga threat actor ng cryptojacking dahil sa napakalaking computational bandwidth at mga mahinang default security configurations. Habang mabilis na ipinapalabas ng mga kumpanya ang Large Language Models (LLMs) at mga suportang microservices, madalas na naiiwan ang security protocols sa bilis ng pag-unlad.
Ang mga tool sa pagmamahalaga ng AI tulad ng LiteLLM ay nagpapahintulot sa mga organisasyon na i-unify ang mga API call sa iba’t ibang model ng provider. Kapag inilabas ang mga serbisyo na ito nang direkta sa publikong internet nang walang tamang access control lists (ACLs) o mga hadlang sa pag-authenticate, ang mga attacker ay iskansin at papaunlarin ang mga bukas na port sa loob ng ilang minuto.
Dagdag pa rito, dahil ang mga workload ng AI ay kumakain ng malawakang processing power sa default, maaaring hindi agad makikilala ng mga system administrator ang mataas na CPU/GPU utilization na dulot ng mga background na XMRig o Iron mining process, na nagbibigay ng mas mahabang panahon sa mga attacker sa mga nasiraan na host machine.
Teknikal na Pagkukumpara: Mga Sukat ng Kampanya ng Canto Incognito
Upang masukat ang saklaw ng operasyon at profile ng panganib ng kampanyang Canto Incognito, ang mga pangunahing katangian na dokumentado ng mga researcher sa network security ay nakalista sa ibaba.
| Mekatika ng Kampanya | Mga Detalye at Teknikal na Mga Parametro | Antas ng Epekto |
| Pangunahing Payload | PoeLLM malware na nagde-deploy ng XMRig at Iron crypto miners | mataas |
| Mining Pool Target | Kryptex (serbisyong mina sa wikang Ruso) | Medium |
| Kabuuang Na-compromise na Mga Host | >3,400 na enterprise server sa buong mundo | mataas |
| Pinakamataas na Aktibong Imbestigasyon | ~2,200 mga server nang одночасно (Mid-June 2026) | mataas |
| C2 Obfuscation Method | GitHub steganography gamit ang dinamikong binabago na Italianong tula | Kritikal |
| Petsa ng Unang Pagkumpil | Abril 13, 2026 | Impormatibo |
| Layunin na Infrastraktura | LiteLLM, Gotenberg, Gitea, Ivanti Sentry enterprise tools | Kritikal |
| Mga Target na Rehiyon | Mga Estados Unidos at Kanlurang Europa | mataas |
| Pinagmulan ng Aktor | Italian-speaking cybercrime group (batay sa analisis ng trapiko) | Medium |
Paano Protektahan ang Enterprise Infrastructure Laban sa Cryptojacking Malware
Ang pagpigil sa PoeLLM at mga katulad na cryptojacking na banta ay nangangailangan ng isang proaktibong estratehiya sa depensa na nakatuon sa network visibility, vulnerability management, at infrastructure hardening. Ang mga organisasyon na nagde-deploy ng open-source AI microservices ay dapat mag-audit sa kanilang external attack surface nang sistematiko.
-
Ipinoprotektahan ang Exposed AI Services at Middleware
Huwag mag-deploy ng utility services tulad ng LiteLLM, Gotenberg, o Gitea nang direkta sa bukas na internet nang walang malakas na mga layer ng authentication. Ipapatupad ang mahigpit na Zero Trust Architecture (ZTA), i-isolate ang mga service sa loob ng virtual private clouds (VPCs), at ilagay ang mga administrative interface sa likod ng secure na Virtual Private Networks (VPNs) o Identity-Aware Proxies.
-
Ipatupad ang Outbound Network Egress Filtering
Iwasan ang outbound network traffic mula sa production AI servers. Ang production workloads ay kadalasang hindi kailangan ng walang hanggan na outbound HTTP/HTTPS access sa mga panlabas na platform para sa pag-host ng code tulad ng GitHub. Sa pamamagitan ng pag-filter sa egress traffic at pag-block sa mga hindi kilalang IP destinations, ang mga enterprise team ay maiiwasan ang malware mula sa pagkuha ng aktibong C2 addresses mula sa mga panlabas na repository.
-
I-monitor ang pagpapatakbo ng proseso at mga sistema metrics
I-deploy ang Endpoint Detection and Response (EDR) na mga solusyon upang suriin ang di-awtorisadong paglikha ng proseso. I-flag ang anumang di-awtorisadong pagpapalawak ng mga binary ng proseso na may kaugnayan sa
xmrig, iron-miner, o mga hindi kilalang background script na nagpapatakbo mula sa panandaliang sistemang direktoryo (tulad ng /tmp o /var/tmp).-
I-patch ang vulnerable na enterprise software
Regular na i-audit at i-patch ang mga network application na nakakonekta sa internet, kabilang ang Ivanti Sentry, mga code repository, at containerized microservices. Ang pagpapalit ng security patches nang maaga ay nagtatanggal ng mga kilalang remote code execution (RCE) na mga vector na ginagamit ng mga banta para sa initial access.
Labis sa mga Balita: Ano ang Kahulugan ng KuCoin 5.0 para sa Iyo
Mabilis ang paggalaw ng balita sa merkado — ngunit mahalaga rin kung saan mo ito ginagamit. Sa buwan ng Oktubre, ipinapakilala ng KuCoin ang KuCoin 5.0, na nagpapalit sa KuCoin sa isang bagong binuo na platform. Narito ang mga bagay na talagang nagbabago para sa iyo:
-
Isang account para sa lahat. Ang mga lumang platform ay naghihiwalay ang pera mo sa mga hiwalay na “spot,” “margin,” at “futures” account at inaasahan na maintindihan mo kung bakit. Ang unified account ng KuCoin 5.0 ay alisin ang lahat ng iyon — mag-deposit ng isang beses, at lahat ay nandito na (kasalukuyang available lamang sa mga VIP).
-
Mga stocks, indeks, at komodidad. Ang KuCoin 5.0 ay lumalawak sa labas ng crypto patungo sa mga global na merkado. Kapag nagpapahinga ang crypto at tumataas ang equities (o kaya naman ang kabaligtaran), maaari kang mag-rotate sa minuto kaysa magbukas ng brokerage account at maghintay ng ilang araw para sa fiat rails.
-
Mga aktibong sa totoong mundo (RWA). Tokenized na eksposur sa tradisyonal na aktibo tulad ng mga komodidad, direkta sa iyong crypto account. Isa sa mga pinakamabilis na umuunlad na sektor sa pandaigdigang finansya ay hindi na nakareserba para sa mga institusyon — ikaw ay makakapag-access dito mula sa parehong balanse na ginagamit mo para mag-trade.
-
Kita habang natututo. Hindi pa handa mag-trade? KCUSD ay nagpapakita ng araw-araw na kita na auto-compound sa iyong stablecoin. Ang pinakamaliit na stress na paraan upang gawing produktibo ang iyong idle deposit na may 4% yield.
-
Isang AI assistant na nasa simpleng wika. Magtanong, kumuha ng konteksto ng merkado, unawain kung ano ang iyong tinitingnan — nakabuilt sa platform, walang kailangang jargon.
-
Isang app na hindi nagdudulot ng pagkakalito. Mas mabilis, mas malinis, at mas konsistenteng—intuitibo agad mula sa unang pag-tap, hindi pagkatapos ng tutorial.
-
Safety na maaari mong i-check, hindi lang paniwalaan. Isang EU na entidad na may lisensya sa MiCAR, Proof of Reserves na maaari mong i-verify mismo, at internasyonal na sertipikadong seguridad (SOC 2 Type II, ISO 27001:2022).
Lumikha ng iyong account sa ilang minuto — at magsimula sa platform na gawa para sa kinabukasan ng crypto, hindi sa nakaraan nito.
Kongklusyon
Ang Canto Incognito malware campaign ay nagpapakita ng malaking pag-unlad sa estratehiya ng cybercrime, kung saan ang mga banta ay aktibong tumutok sa eksposed na AI at LLM server infrastructure upang gawin ang stealth cryptojacking. Sa pamamagitan ng pag-deploy ng PoeLLM malware at pagrout ng hijacked na hash power patungo sa Russian mining platform na Kryptex, nakakamit ng mga attacker ang kompromiso sa higit sa 3,400 na sistema sa United States at Western Europe.
Ang nagpapakilala sa kampanyang ito ay ang kanilang bagong mekanismo ng Command and Control (C2), na gumagamit ng steganographic na mga tula na nakahost sa GitHub upang dinamikong i-update ang mga IP address ng C2 server at iwasan ang mga standard na security block. Habang lumalago ang paggamit ng enterprise sa artificial intelligence at microservice architectures, mahalaga ang pagpapalakas ng public API endpoints, pagpapaliit sa outbound network egress, at pag-patch sa mga vulnerable na software tulad ng LiteLLM at Ivanti Sentry upang maiwasan ang pagmamalabis sa mga mapagkukunan.
Ang pag-navigate sa patuloy na umuunlad na larangan ng mga digital asset ay nangangailangan ng pagiging updated sa mga pag-unlad sa seguridad habang pinipili ang mga kumpiyansa at maaasahang platform para sa pag-trade at pag-iiwan ng mga asset. Patuloy na nakikibahagi ang KuCoin sa pagpapanatili ng mga pamantayan sa seguridad na nangunguna sa industriya, nagbibigay ng ligtas na kapaligiran sa mga global na user para sa pag-trade ng Bitcoin, Ethereum, at mga daan-daang crypto asset nang ligtas.
Madaling Tanong (FAQ)
Ano ang pangunahing layunin ng kampanya ng Canto Incognito malware?
Ang pangunahing layunin ng kampanyang Canto Incognito ay ang hindi awtorisadong cryptojacking, na nangangahulugan ng pag-hijack sa CPU at GPU processing power ng mga nasirang server upang muning cryptocurrency tulad ng Monero at Iron para sa pananalapi sa pamamagitan ng Kryptex mining platform.
Paano tinatanggal ng PoeLLM malware ang pagkilala sa seguridad?
Nag-e-evade ang PoeLLM sa paghahanap ng seguridad sa pamamagitan ng pagkuha ng mga IP address ng Command and Control (C2) mula sa mga steganographic na Italianong tula na nakapost sa isang pampublikong GitHub repository, at pagbabago ng mga pangunahing salita sa tula upang dinamikong kalkulahin ang mga bagong IP address nang walang pagkakabase sa tradisyonal na mga domain name o static IPs.
Ano ang mga software application na pangunahing tinutukoy ng Canto Incognito?
Layunin ng kampanya ang pangunahing mga aplikasyon at mikroservisyo ng negosyo na nakakonekta sa internet, kabilang ang LiteLLM (isang AI proxy tool), Gotenberg (isang document conversion engine), Gitea (isang self-hosted code repository service), at Ivanti Sentry (isang mobile network security gateway).
Ano ang Kryptex, at direkta bang na-hack ang platform sa pag-atake na ito?
Ang Kryptex ay isang Russian-language cryptocurrency mining platform at automated payout service; hindi ito na-hack, kundi ginamit bilang recipient ng mining pool kung saan direkta ng mga threat actor ang stolen hash power na nagmula sa compromised servers.
Paano makakatukoy ang mga network administrator kung ang isang AI server ay na-compromise ng PoeLLM?
Maaaring makatukoy ang mga administrator sa posibleng impeksyon sa pamamagitan ng pagsusuri sa hindi inaasahang pagtaas sa paggamit ng CPU/GPU, pagsisiyasat sa mga proseso ng sistema para sa mga hindi pinapayagang miner tulad ng XMRig, at pagmamasid sa outbound na network traffic para sa mga suspicious na koneksyon sa mga eksternal na code repositories o hindi veripikadong IP addresses.
Pahayag ng Pagkakaroon ng Pananagutan
Ang artikulong ito ay para sa mga layuning impormatibo lamang at hindi nagtataglay ng payo sa financial, legal, o pag-invest. Laging gawin ang iyong sariling pag-aaral bago mag-interact sa mga digital asset o makiisa sa pag-trade ng cryptocurrency sa anumang platform.
Disclaimer: AI technology ang ginamit sa pag-translate ng page na ito para sa convenience mo. Para sa pinaka-accurate na impormasyon, mag-refer sa original na English version.