

Binance Hack sa Oktubre 2026: Paano nag-exploit ang EIP-7702 upang mawalan ng milyon-milyon mula sa mga hot wallet
Panimula
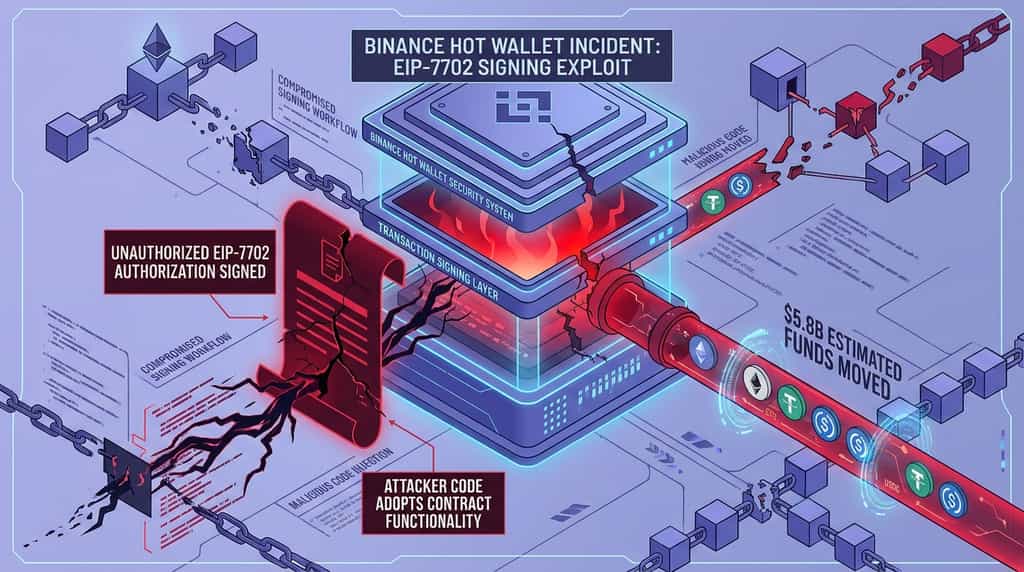
Isang malaking insidente sa seguridad na nangyari sa mga hot wallet ng Binance noong Oktubre 30, 2026, ay nagbukas ng mga tanong tungkol sa mga panganib ng EIP-7702, infrastraktura ng pag-sign ng transaksyon, at pagkakaayos ng seguridad sa iba’t ibang platform. Ang insidente ay nagsasangkot ng isang serye ng mga hiling sa pahintulot na EIP-7702 na ayon sa mga ulat ay nagbigay-daan sa hindi awtorisadong pag-transfer ng mga ari-arian mula sa mga wallet na kaugnay ng Binance. Ang mga maagang pagtataya sa chain ay naglalagay sa halaga ng mga ari-aring ilipat sa iba’t ibang network sa halos $5.8 bilyon, bagaman ang bilang na ito ay hindi dapat ikalito sa pinatotohanang net loss ng Binance.
Ipinakikita ng insidente ang isang mahalagang pagkakaiba: EIP-7702 ay isang tampok ng protokolo ng Ethereum na disenyo upang suportahan ang paggana ng smart-account, hindi isang vulnerabilidad na awtomatikong inilalabas ang bawat wallet na gumagamit nito. Ang nareport na pagkabigo ay tila naglalaman ng proseso ng pag-sign at pagpapahintulot. Sinabi ng Binance na sisiguro sila sa mga pagkawala, pansamantalang isinara ang pag-deposit at pag-withdraw, at nagsimula ng mga pagsusuri sa seguridad. Samantala, ang mga tagapaglabas ng stablecoin at mga miyembro ng blockchain ecosystem ay nagtake ng mga hakbang upang i-freeze o i-secure ang mga ari-arian na may kinalaman sa insidente.
Paano nangyari ang insidente ng Binance Hot Wallet noong Oktubre 2026?
Ang isinagawang pag-atake ay nagsasangkot ng hindi awtorisadong EIP-7702 na awtorisasyon na sinagip ng isang Binance hot wallet, na nagpapahintulot sa code na kontrolado ng attacker na magmagsimula ng mga pag-transfer ng mga ari-arian. Ang available na on-chain na analisis ay nagtuturo sa isang pagkabigo sa proseso ng pag-sign ng transaksyon, bagaman hindi pa naglabas ng huling teknikal na imbestigasyon ang Binance nang lumabas ang mga unang ulat.
Ayon sa analisis na ginawa ni Bitfish, co-founder ng Cobo, nagsimula ang insidente sa halos 4:20 a.m. UTC+8. Isang transaksyon na naglalaman ng 50 mga hiling sa pagpapahintulot ay na-broadcast sa-chain. Ang mga hiling ay sinignahan gamit ang private key na kaugnay sa Binance hot wallet. Ilang minuto pagkatapos, ang mga asset ay nagsimulang lumabas sa wallet sa mga batch.
Ang pag-aaral ay naglalarawan ng isang programa sa pagpapahintulot na may tiyak na pagkakaspecific: ito ay nakikilala ang isang tukoy na controller at nagpapatupad ng pag-transfer ng mga ari-arian. Ang 50 na kahilingan ay nagdala ng sequential transaction nonces, na nagpapahintulot sa pagpapahintulot na maging epektibo kapag tumutugma ang sequence sa kasalukuyang estado ng wallet. Ang ulat ay naglalarawan din ng dalawang test transaction na ginawa bago ang pangunahang operasyon, na nagmumungkahi na handa na ng attacker ang proseso ng pag-transfer.
Paano nagbigay-daan ang EIP-7702 sa mga hindi pinahintulutang pag-transfer?
Pinapahintulutan ng EIP-7702 ang isang externally owned account (EOA) na pansamantalang magamit ang smart-contract functionality sa pamamagitan ng pagpapahintulot sa isang tukoy na code address. Ang tampok na ito ay ipinakilala bilang bahagi ng Ethereum's Pectra upgrade at layunin upang suportahan ang mas fleksibong pag-uugali ng account, kabilang ang pinabuting wallet experiences at programmable transaction execution.
Sa ilalim ng EIP-7702, ang isang account ay nag-sign ng isang pahintulot na nagtatakda ng code na gagawin sa konteksto ng account. Maaari itong magbigay-daan sa mga punksyon tulad ng batched operations at mas kumplikadong transaction flows. Gayunpaman, ang pahintulot ay sensitibo sa seguridad: kung isinign ng isang user o wallet ang isang hindi inaasahang pahintulot, ang tatakdaang code ay maaaring makakuha ng kakayahang gawin ang mga aksyon na hindi inaasahan ng nag-sign.
Sa insidente ng Binance, ang nareport na pag-aalala ay hindi na ang EIP-7702 mismo ay nasira. Sa halip, ang available na analisis ay nagmungkahi na ang signing system ay maaaring nagbigay ng pahintulot sa isang hindi awtorisadong set ng mga kahilingan. Sinabi ni Ido Ben-Natan, CEO ng Blockaid, na maaaring nanggaling ang insidente mula sa isang na-compromise na signing system kaysa sa direkta pagkawala ng private key. Hindi pa pinatotohanan ng Binance ang eksaktong attack path sa cited na report.
Mahalaga ang pagkakaiba na ito. Maaari pang manatili ang private key sa pamamahala ng platform habang ang isang napapagod na signing workflow ay pinipilit na pahintulutan ang isang masasamang transaksyon. Dapat kaya ng mga pagsisiguro na mabigyan ng pagsusuri hindi lamang kung sino o ano ang nag-sign ng transaksyon, kundi kung ang destinasyon, sakop ng pahintulot, code, at layunin ng epekto ng transaksyon ay legitimo.
Gaano karami ang napadala?
Ang mga maagang pagtataya batay sa on-chain mga paggalaw ay naglalagay ng kabuuang halaga ng mga ari-arian na i-transfer sa maraming network sa halos $5.8 bilyon, ngunit ang amount na i-transfer ay hindi kinakailangang ang huling ekonomikong pagkawala. Ang presyo ng mga ari-arian ay nagbabago, maaaring ma-freeze ang ilang pag-transfer, at ang buong saklaw ng insidente ay nangangailangan ng kumpirmasyon mula sa Binance at sa mga kaugnay na mananaliksik.
Ipinakita ng parehong pagsusuri ni Bifish ang malalaking pag-transfer na kasama ang ETH, USDT, USDC, at iba pang mga token. Ibinigay din nito na ang mga ari-arian ay nailipat sa Ethereum at Tron, habang ang paggalaw ng isang hiwalay na Bitcoin wallet ay hindi pa nasumpungan kung kumonekta ito sa insidente o kung ito ay isang emergency transfer mula sa Binance. Mahalaga ang pagkakaiba na ang isang on-chain transfer ay hindi pa nagpapatotoo na ang ari-arian ay nasakop.
Pinakilala pa ng pagsusuri ang mabilis na pagpapalit bilang pagkikilos ng tagapag-atake upang ilipat ang mga ari-arian na maaaring mapigilan ng mga tagapaglabas ng stablecoin sa mga ari-arian na may iba’t ibang mga katangian ng kontrol. Siniguro na ipinigil ng Tether, Circle, at iba pang mga tagapaglabas ang ilang kaugnay na mga token habang nagpapatuloy ang pagtugon sa insidente. Dapat ituring ang mga maagang numero na ito bilang mga nagbabagong estima, hindi bilang final na audyt na pahayag ng pagkawala.
Paano nag-react ang Binance sa security incident?
Ang agad na tugon ng Binance ay kasama ang pagpapahinto sa mga pag-deposit at pag-withdraw, pagpapagawa ng mga pagsusuri sa seguridad, pagtata追踪 ng mga apektadong asset, at pagco-coordinate sa iba pang mga miyembro ng industriya. Ang exchange ay nagpahayag din na sisiguro na mabayaran ang mga pagkawala na nakakaugnay sa insidente, habang binigyang-diin na ligtas ang pera ng mga customer.
Ayon sa co-CEO ng Binance, Yi He, temporary na isinuspensyon ng Binance ang mga pag-deposit at pag-withdraw habang sinusuri ng kanilang mga koponan ang insidente, nagtatrabaho upang i-freeze ang kaugnay na mga asset, at nagkokoordinasyon sa mga awtoridad. Sabi ni Yi He, ang kumpanya ay tatanggap ng buong mga pagkawala dulot ng pag-atake at magpapalabas ng detalyadong pagsusuri ng insidente pagkatapos matapos ang imbestigasyon. Binigyan din niya ng payo ang mga user na magsuporta sa impormasyon mula sa opisyal na mga channel ng Binance.
Ang pansamantalang paghinto sa serbisyo ay isang pangangalagaan na hakbang sa seguridad. Ang pagpapahintulot sa mga pag-deposit at pag-withdraw sa panahon ng aktibong imbestigasyon ay makakatulong sa platform na suriin ang integridad ng wallet, pagsusuri sa mga sistema ng pag-sign ng transaksyon, at pagbabawas ng kakaibang kalagayan habang hinahanap ng mga team ang mga sospeksong pag-transfer. Maaari rin itong magdulot ng kawalan ng kahandaan sa mga gumagamit na kailangang ilipat ang kanilang mga asset, kaya mahalaga ang maagap at malinaw na komunikasyon.
Ano ang sinabi ng Binance tungkol sa mga pera ng mga customer?
Ipinahayag ng Binance na nanatiling ligtas ang mga pondo ng mga user at naaangkop nito ang mga pagkawala na resulta ng insidente. Ito ay isang pangako ng kompanya at kompensasyon, hindi isang palitan ng isang natapos na teknikal na imbestigasyon o isang independiyenteng veripikadong pagsusuri ng huling pagkawala.
Sinabi ni Yi He na ginagawa ng Binance ang mga pag-scan sa seguridad upang patunayan ang kaligtasan ng mga pondo ng mga user. Tinukoy din niya ang progreso na natamo ng iba pang mga tagapag-ugnay sa industriya sa pagpapahinga ng mga ari-arian na kaugnay sa insidente at humingi sa First Digital na tumulong sa pagkakakilanlan ng natitirang FDUSD sa pagtugon.
Ang pampublikong posisyon ng Binance ay may tatlong bahagi: protektahan ang balanse ng mga customer, imbestigahan ang pag-sign at mga sistema ng wallet, at mag-coordinate sa mga panlabas na partido upang kontrolin ang paggalaw ng mga apektadong asset. Sinabi ng kumpanya na magkakaroon sila ng mas detalyadong ulat pagkatapos makumpleto ang imbestigasyon. Hanggang sa ilabas ang ulat na iyon, ang eksaktong teknikal na sanhi at huling pampinansyal na epekto ay dapat ituring na hindi pa nalulutas.
Paano natugunan ng iba pang mga kripto na kumpanya at protokolo?
Nagresulta ang insidente sa isang pinagsamang tugon mula sa mga tagapaglabas ng stablecoin, mga koponan sa panganib ng DeFi, at mga miyembro ng blockchain ecosystem. Ang kanilang mga aksyon ay kasama ang pagpapahinga ng mga ari-arian, pagpapahigpit sa aktibidad sa mga merkado ng pagpapautang, at paglipat ng mga token na kaugnay ng mga apektadong address patungo sa kontroladong imbakan.
Bakit Ipinag-utos ng Aave ang Pagpapahinga ng mga Merkado?
Ang pagtugon sa panganib ng Aave ay nakatuon sa paglimita sa potensyal na eksposur sa pamamagitan ng kanyang mga merkado sa pagpapautang. Ayon sa mga ulat, ang LlamaRisk, Aave Labs, at iba pang mga kalahok ay nagsipagpasya na gamitin ang mga kontrol ng tagapag-ingat upang i-freeze ang isang malaking bilang ng mga merkado habang sinusubaybayan ang mga address ng attacker at ang mga kaugnay na price feeds.
Sinabi ng mga ulat na ang aksyon ay kinabibilangan ng 175 uri ng reserve sa 16 network sa Aave V3, pati na rin ang 117 reserve sa apat na spoke sa Aave V4. Ipinahayag ng Aave na ang mga merkado ay isasama sa pagpapakilala sa pahinga pagkatapos ma-stabilize ang paggalaw ng mga apektadong pondo at matukoy ang mga kaugnay na panganib.
Ang pagpapahinga ng mga merkado ay maaaring limitahan ang karagdagang pagpapautang at paghingi ng pautang na may kinalaman sa mga ari-arian na maaaring eksposed sa isang security incident. Ito ay isang pagsasakilos para sa pagkontrol sa panganib, hindi isang pahayag na ang bawat ari-arian o user na may kinalaman sa protokolo ay na-compromise. Ang pansamantalang pagtatakda ay maaaring makaapekto rin sa karaniwang mga user, kaya mahalaga ang pagmamasid at isang kontroladong proseso ng pagbukas muli.
Ano ang ginawa ng Arbitrum sa mga kaugnay na ari-arian?
Kinabukasan ng Security Council ng Arbitrum upang maprotektahan ang mga asset na kaugnay ng insidente na naka-hold sa Arbitrum One. Ayon sa ulat, hinila ng council ang 74,559,805 ARB at 8,425 ETH mula sa mga address na kaugnay ng insidente patungo sa isang intermediary holding wallet.
Sinabi ng Arbitrum na ang operasyon ay isinagawa pagkatapos ng teknikal na pagsusuri at pag-aaral ng mga responsibilidad sa seguridad at pamamahala ng network. Ang ulat ay nagpapakita na ang aksyon ay hindi nakaaapekto sa iba pang mga user o aplikasyon ng Arbitrum, at na ang mga asset ay maaaring ilipat muli lamang sa pamamagitan ng karagdagang aksyon ng Security Council o isang pagboto sa pamamahala ng Arbitrum DAO.
Ipapakita ng sagot na ito kung paano maaaring gamitin ng isang blockchain ecosystem ang pamamahala at mga mekanismo ng emergency security upang protektahan ang mga ari-arian sa isang partikular na insidente. Itinataguyod din nito ang mahahalagang tanong tungkol sa balanse sa pagitan ng mabilis na pag-intervenye, pagmamay-ari ng user, decentralization, at transparent na pamamahala. Dapat isaalang-alang ang ganitong mga aksyon sa konteksto ng mga pinalabas na patakaran ng protocol at sa kalagayan ng insidente.
Paano babayaran ng Binance ang mga user para sa mga pagkawala?
Sinabi ng Binance na sisiguro nila ang buong pananalapi sa mga pagkawala dulot ng insidente, ibig sabihin ay hindi mabubuhos ang balanse ng mga customer kung tutuparin ng kompanya ang kanilang pangako. Ang pahayag tungkol sa kompensasyon ay ginawa ni co-CEO Yi He noong Oktubre 30, kasabay ng pansamantalang paghinto sa pag-deposit at pag-withdraw.
Binans ay nagkomit na takpan ang lahat ng mga pagkawala na resulta ng insidente sa seguridad. Sinabi rin ng kumpanya na nagtatrabaho ito upang i-freeze ang mga kaugnay na asset at nagkakasundo sa mga awtoridad ng batas. Inaasahan ang isang buong pagsusuri ng insidente pagkatapos ng imbestigasyon.
May dalawang hiwalay na pananalapi na katanungan na dapat isaalang-alang. Ang una ay ang halaga ng mga ari-arian na isinapindot mula sa mga apektadong wallet. Ang mga maagang on-chain na estima ay naglalagay ng amount sa halos $5.8 bilyon sa iba’t ibang network. Ang pangalawa ay ang net loss pagkatapos isama ang mga frozen na ari-arian, mga narecover na pondo, at anumang ari-arian na nananatiling hindi ma-access ng attacker. Dapat hindi ito ituring na magkakapalitan.
Ang kakayahang mag-freeze ng mga ari-arian ay maaaring mabawasan ang huling financial impact, ngunit hindi ito awtomatikong nangangahulugan na bawat napapalitan na token ay nabalik na sa Binance. Maaaring manatili pa ang ilang ari-arian sa mga kontroladong wallet habang natatapos ng mga kaugnay na partido ang kanilang mga proseso. Ang pagkakasakripisyo ng Binance na takpan ang mga pagkawala ay mahalaga para sa pagprotekta sa mga customer, ngunit mahalaga rin ang huling reconciliation at detalye ng implementasyon.
Dapat sundin ng mga user ang opisyal na pahayag ng Binance para sa impormasyon tungkol sa pagpapagana muli ng serbisyo, balanse ng account, at huling ulat ng insidente. Huwag silang maniniwala sa di-opisyal na mensahe na nag-aangkin na nag-aalok ng kompensasyon, pagbabalik ng wallet, o espesyal na pag-verify ng account. Ang totoong proseso ng kompensasyon ay dapat ipahayag sa pamamagitan ng mga itinakdang channel ng platform.
Kongklusyon
Ang insidente sa seguridad ng Binance noong Oktubre 2026 ay ipinakita ang mga operasyonal na panganib na maaaring lumabas kapag ang mga sistema ng pag-sign ng transaksyon ay tumutugon sa mga makapangyarihang tampok ng pagpapahintulot sa wallet tulad ng EIP-7702. Ang maagang on-chain na analisis ay naglalarawan ng 50 mga hiling sa pagpapahintulot at malalaking paglipat ng mga asset mula sa mga hot wallet na kaugnay ng Binance. Gayunpaman, ang eksaktong landas ng pag-atake at ang huling net loss ay nananatiling subject sa imbestigasyon.
Isumbong ng Binance ang pagpapahinto sa pag-deposit at pag-withdraw, ang pagpapagawa ng mga pagsusuri sa kaligtasan, ang pagkoordinasyon sa mga panlabas na bahagi, at ang pagpapakilala na sasakop sa mga pagkawala. Ipinagpahinga ng mga tagapaglabas ng stablecoin ang kaugnay na mga asset, inilimitahan ng Aave ang aktibidad sa maraming mga merkado, at ini-move ng Security Council ng Arbitrum ang kaugnay na mga asset sa isang kontroladong wallet. Ipakita ng mga aksyong ito ang kahalagahan ng mabilis na koordinasyon sa buong ecosystem ng digital-asset.
Mas malawak na aral sa seguridad ay ang pagiging kailangan ng pagprotekta ng private key na suportahan ng transaction-level verification, mahigpit na mga kontrol sa awtorisasyon, independiyenteng pag-approve ng pag-sign, tuloy-tuloy na pagmamanman, at mga prosedurang nagsusuri sa pagtugon sa insidente. Ang EIP-7702 ay isang feature ng protokolo na may legal na mga gamit sa account abstraction, ngunit ang kanyang seguridad ay nakadepende kung paano ito isinasagawa ng mga wallet at aplikasyon. Ang mga exchange, developer, at mga user ay may papel lahat sa pagbabawas sa mga panganib na kaakibat ng mga lalong programmable na wallet.
Mga Karaniwang Tanong
1. Nagresulta ba ang insidente ng Binance noong Oktubre 2026 sa isang vulnerability sa EIP-7702 mismo?
Ang mga available na ulat ay nagtuturo sa posibleng pagkabigo sa proseso ng pag-sign ng transaksyon ng Binance kaysa sa nasumpungan na kahinaan sa EIP-7702 protocol. Hindi naglabas ng huling teknikal na imbestigasyon ang Binance sa mga sinipi na update, kaya ang eksaktong ugat ng problema ay hindi pa nasumpungan.
2. Ano ang EIP-7702 sa simpleng termino?
Ang EIP-7702 ay isang Ethereum improvement proposal na nagpapahintulot sa isang externally owned account na ipagkaloob ang pagpapatupad sa mga tukoy na smart-contract code sa pamamagitan ng isang sinagipan na awtorisasyon. Ito ay sumusuporta sa mas fleksibong wallet functionality, ngunit kailangang suriin nang mabuti ng mga user at platform ang code at mga pahintulot na kasali.
3. Sinabi ba ng Binance na magkakaroon sila ng kompensasyon sa mga naapektadong user?
Oo. Sinabi ni Binance co-CEO Yi He noong Oktubre 30, 2026, na sakop ng Binance ang lahat ng mga pagkawala na nagmula sa insidente. Sinabi rin ng kumpanya na sinusuri nito ang pangyayari at ipapalabas ang mas detalyadong pagsusuri pagkatapos ng imbestigasyon.
Disclaimer
Ang pangkalahatang impormasyon sa merkado na ito, maaaring mula sa mga third-party, komersyal, o sinponsor na pinagkukunan, ay ibinibigay lamang para sa pagtutuon at edukasyonal na layunin at hindi nagtataglay ng abiso sa pananalapi o pag-invest, tawag, paghingi, o janin. Kami ay nagtatanggi sa anumang pananagutan para sa kawastuhan, kumpletong impormasyon, katiyakan, at anumang nagresultang pagkawala. Ang pag-invest/trade ay may panganib; ang nakaraang performans ay hindi nagjamin ng mga resulta sa hinaharap. Dapat mag-ralat, magpasya nang maingat, at tanggapin ang buong pananagutan ang mga gumagamit. Para sa karagdagang detalye, mangyaring bisitahin ang Mga Tuntunin ng Paggamit at Pagpapahayag ng Panganib ng KuCoin.
Disclaimer: AI technology ang ginamit sa pag-translate ng page na ito para sa convenience mo. Para sa pinaka-accurate na impormasyon, mag-refer sa original na English version.