

Hininto ng Polymarket ang pagtatrabaho at mga operasyon ng relayer pagkatapos ng security breach mula sa third-party
Panimula
Decentralized applications ay nakasalalay sa malalaking panlabas na software dependencies, ngunit ang isang maliit na kahinaan sa supply chain ay maaaring panganibin ang milyon-milyong dolyar na mga asset ng mga user. Ipinagpapatigil ng Polymarket ang pagtrabaho at sinira ang mga operasyon ng relayer pagkatapos ng isang security breach na nagmula sa isang third-party service provider. Ayon sa mga pahayag ng platform at on-chain analytics, ang security incident ay nagresulta sa halos $2.65 milyon hanggang $2.7 milyon na hindi awtorisadong paglabas ng mga pondo ng user bago matuklasan at i-isolate ang vulnerability. Ipinapakita ng pangyayaring ito ang patuloy na mga istruktural na kahinaan na kaugnay ng mga integrasyon ng third-party software sa mga sektor ng decentralized finance at prediction market.
Ano ang nag-trigger sa pag-suspend ng pag-trade sa Polymarket at sa pag-halt ng relayer?
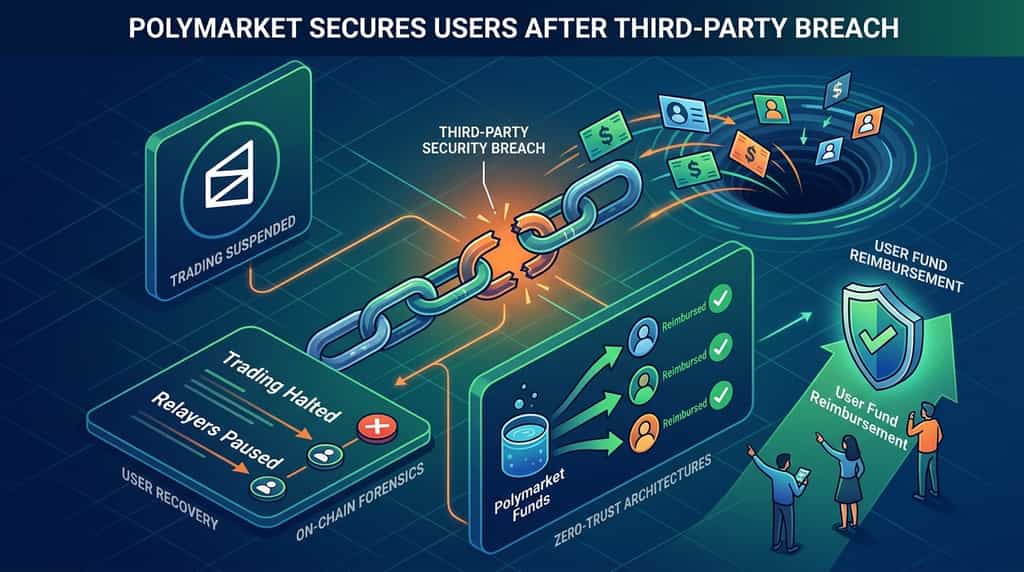
Ang pagpapahinto sa pagtrabaho at ang paghinto sa mga operasyon ng relayer ay na-trigger ng isang panlabas na kompromiso na kasangkot ang isang third-party na web monitoring at analytics provider, DebugBear. Ayon sa mga researcher ng blockchain security mula sa Hudson Rock at mga analytics firm tulad ng Arkham, isang masamang script ay inilagay sa pamamagitan ng third-party vector, na naglalayong targetin ang mga logged-in na user session at mag-redirect ng mga pondo patungo sa isang address na kinokontrol ng attacker.
Ang pag-atake ay nagkompromiso sa halos 710 user accounts, na nagbawas ng mga pondo bago isara ang trading activity. Bilang tugon sa paglabas, isinara agad ng Polymarket ang kanyang international exchange sa mode na “order cancellation only” at ipinigil ang mga operasyon ng relayer upang pigilan ang karagdagang hindi awtorisadong transaksyon. Kumpirmado ng mga operator ng platform na ang kahinaan ay isolado at naayos, at isinumite ang insidente sa mga awtoridad ng batas sa United Kingdom.
Paano nakakaapekto ang pag-compromise ng mga third-party vendor sa mga decentralized platform?
Ang mga kompromiso sa third-party vendor ay nakakaapekto sa mga decentralizing platform sa pamamagitan ng pagbubypass ng mga pangunahing layer ng seguridad ng smart contract sa pamamagitan ng mga nakakatiwalaan na frontend o monitoring channels. Habang ang mga pangunahing blockchain protocol at automated market makers ay madalas ay nananatiling kriptograpikong ligtas, ang mga karagdagang kasangkapan tulad ng analytics scripts, performance monitors, at customer support widgets ay may execution privileges sa loob ng browser environment ng user.
Kapag binaril ang isang vendor provider, makakagamit ang mga masasamang aktor ng mga tiwalaan na channel upang gamitin ang UI behavior, mag-inject ng mga payload na nag-aalis ng transaksyon, o mag-spoof ng pagpapayag. Ayon sa mga pagsusuri ng insidente mula sa mga provider ng blockchain intelligence, ang supply-chain vector na ito ay nagsisilbing isang lalong pinipili na metodolohiya para sa mga attacker na nagtatarget sa web3 interfaces, dahil ito ay nagpapahalaga sa tao at tiwala sa opisyal na domain names at operational scripts kaysa sa pagbubunyag ng mga pangunahing kriptograpikong primitive.
Ano ang mga agad na hakbang na ginagawa para sa pagpapabalik at kompensasyon ng gumagamit?
Ang pagpapalit at kompensasyon ng gumagamit ay buong pinagmumulan ng Polymarket, na nagpahayag na magbabayad sa lahat ng mga nagtrabaho na nasugatan sa pananakop. Pagkatapos ng pagpapahinga ng pag-atake, kinumpirma ng mga tagapagrepresenta ng platform na mababawi ang mga nasirang indibidwal, at isang bahagi ng mga nakuha na pondo—kabilang ang halos $750,000—ay matagumpay na pinigil o tinatayuan sa pamamagitan ng kolaboratibong on-chain forensics.
Ang mga trader na nagsubok na makapasok sa platform sa agwat pagkatapos ay nakaranas ng mga pagtigil lamang na patakaran na disenyo upang protektahan ang mga open position habang ang mga teknikal na koponan ay nag-audit ng konektadong infrastruktura.() Ang mga eksekutibo ng platform ay nagteklar na patuloy ang pakikipagtulungan sa mga internasyonal na ahensya ng batas at mga espesyalisadong kumpanya sa pagsubaybay ng blockchain upang makuha ang natitirang paggalaw ng mga ari-arian.
Paano nakakaapekto ang insidente na ito sa mas malawak na ecosystem ng prediction market?
Ang mas malawak na ecosystem ng prediction market ay nakakaranas ng mas malakas na pagmamasid sa pagpapamahala ng software dependency at pagpili ng vendor matapos ang paulit-ulit na pangyayari sa seguridad. Ang prediction markets ay nag-aagos ng malaking likwididad, lalo na sa panahon ng mga mataas na pagkakaugnay na geopolitical at makroekonomikong pangyayari, na ginagawa itong mataas na halagang layunin para sa mga kumplikadong banta.
Ang mga institusyonal na participant at retail traders ay nag-evaluate ng panganib ng platform batay sa nakaraang katatagan at epektibong pagtugon sa insidente. Tinitiyak ng mga analista ng industriya na habang ang mabilis na pagbabayad ay nagpapababa sa pansamantalang pinsalang pampinansyal, ang paulit-ulit na mga vulnerability sa frontend o sa antas ng vendor ay nangangailangan ng isang struktural na pagbabago patungo sa mga arkitekturang zero-trust, mahigpit na Content Security Policies (CSP), at decentralized code-integrity verifications.
Ano ang mga panukalang pangangalaga na maaaring gawin ng mga Web3 protocol laban sa mga pag-atake sa supply chain?
Maaaring ipagtanggol ang mga web3 protocol laban sa mga serbisyo ng supply chain sa pamamagitan ng pagpapatupad ng mga mahigpit na Content Security Policies (CSP), cryptographic subresource integrity (SRI) hashes, at decentralized frontend verification methods. Ang pagtitiwala sa mga third-party JavaScript bundles nang walang localized sandboxing ay gumagawa ng bukas na daan para sa mga injection vectors.
Sa pamamagitan ng pagsasakatuparan ng mga mahigpit na hangganan sa pagpapatupad ng script, patuloy na pagsusuri sa mga panlabas na software dependency, at paglipat ng mahalagang operational logic mula sa mga vulnerable na web-hosted na monitoring tools, ang mga development team ay maaaring malaki pang mabawasan ang eksposur sa mga paglabag mula sa mga vendor sa ibaba. Ang mga integrasyon ng hardware wallet at mga prompt para sa transaction simulation ay nagbibigay din ng mahalagang huling linya ng depensa, na nag-aalala sa mga user kapag nagkakaroon ng hindi inaasahang pagbabago sa parameter habang nag-iinteract sa contract.
Pagsisiguro ng Iyong Mga Digital Asset sa Mga Volatile na Merkado
Habang patuloy na lumalawak at nakakakuha ng malaking ekonomikong halaga ang blockchain ecosystem—ayon sa mga ulat ng industriya, ang pagkakaroon ng pakikilahok mula sa mga institusyon ay nagdudulot ng malaking paglago sa kita sa blockchain infrastructure—ang pagpapanatili ng matibay na pagkakasiguro ng kaligtasan ay napakahalaga. Anuman ang paglalakbay sa mga prediction market, decentralized exchange, o lending protocols, ang mga gumagamit ay dapat gamitin ang hardware security keys, patakbuhin nang regular ang mga hindi kailangang token approvals, at manatiling alerto laban sa biglaang platform maintenance o emergency freezes. Ang pagpapanatili ng impormasyon tungkol sa mga sistemikong panganib mula sa mga vendor ay nagpapahintulot sa mga kalahok na makilahok sa mga bagong crypto sector habang proaktibong pinag-aaralan ang kanilang exposure sa counterparty.
Kongklusyon
Ang pansamantalang paghinto sa pag-trade at mga operasyon ng relayer sa Polymarket ay nagpapakita ng patuloy na mga vulnerability na inherent sa modernong web3 supply chains at mga integrasyon ng third-party software. Habang ang mabilis na teknikal na tugon, pagpapahinga ng mga asset, at komprehensibong pangako ng pagbabayad muli ng mga operator ng platform ay nakatulong na mapabawasan ang epekto sa mga apektadong trader, ang insidente ay isang mahalagang paalala sa mga panganib na dulot ng mga panlabas na pagkakasalig. Habang ang mga decentralized prediction markets ay lumalago at tarhagang mas mataas na volumen ng likuididad, ang pagtatatag ng masusing pag-audit ng vendor at mga arkitekturang frontend na zero-trust ay mahalaga upang protektahan ang kapital ng user at mapanatili ang tiwala sa merkado.
Madalit na Tanong
Napektuhan ba ng security breach sa Polymarket ang mga gumagamit sa platform ng U.S.?
Hindi, ang security incident at ang susunod na pagbabawal sa pagtrabaho ay nakaaapekto lamang sa international platform, habang ang hiwalay na istruktura ng U.S. platform ay nanatiling ganap na walang epekto.
Ilang kabuuang pera ng mga user ang tinanggap sa panahon ng security incident?
Ipinagpalagay ng mga kumpanya ng on-chain forensics at analytics na humigit-kumulang $2.65 milyon hanggang $2.7 milyon sa mga pondo ng mga user ang inilipat nang walang pahintulot bago isara ang pagtinda.
Ano ang nagdulot ng pagpapalaganap ng masasamang code sa platform?
Nagmula ang vulnerability sa isang pagkakasira sa isang third-party website monitoring at performance provider, ang DebugBear, na nagbigay-daan sa isang hindi awtorisadong script na mag-target sa mga user session.
Makakatanggap ba ang mga naapektadong user ng buong kompensasyon sa pananalapi?
Oo, kinumpirma ng Polymarket na buong babayaran ng platform ang lahat ng mga trader na naapektuhan ng hindi awtorisadong pag-transfer ng pera.
Ano ang "cancel-only" mode sa isang cryptocurrency exchange?
Ang cancel-only mode ay isang emergency operational state kung saan ang mga user ay makakakansela ng mga umiiral na open order o position, ngunit bawal silang maglagay ng bagong trade o magbukas ng bagong position.
Disclaimer
Ang pangkalahatang impormasyon sa merkado na ito, maaaring mula sa mga third-party, komersyal, o sinponsor na pinagmulan, ay ibinibigay lamang para sa refrensya at edukasyonal na layunin at hindi nagtataglay ng abiso sa pampinansya o pag-invest, alok, paghingi, o jamin. Kami ay nagtatanggi sa anumang pananagutan para sa kawastuhan, kakaibang kumpleto, reliability, at anumang nagresultang pagkawala. Ang pag-invest/trade ay may panganib; ang nakaraang performance ay hindi nagjamin ng mga resulta sa hinaharap. Dapat mag-pananaliksik, magpasya nang maingat, at tanggapin ang buong pananagutan ang mga gumagamit. Para sa karagdagang detalye, mangyaring bisitahin ang Mga Tuntunin ng Paggamit at Pagpapahayag ng Panganib ng KuCoin.
Disclaimer: AI technology ang ginamit sa pag-translate ng page na ito para sa convenience mo. Para sa pinaka-accurate na impormasyon, mag-refer sa original na English version.