

Polymarket 因第三方安全漏洞而停止交易與中繼器運營
介紹
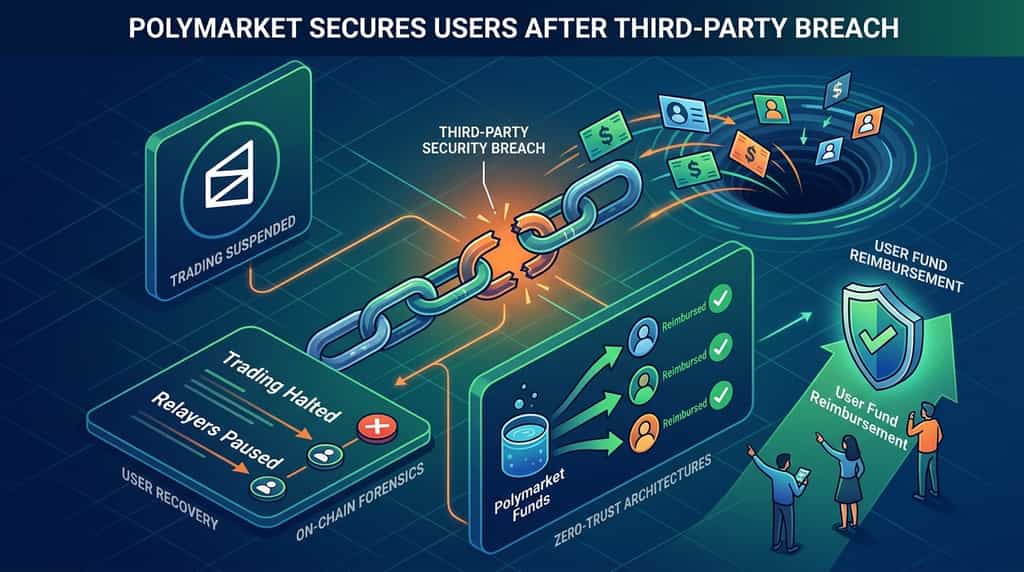
去中心化應用嚴重依賴外部軟體依賴項,但供應鏈中的單一薄弱環節可能危及數百萬美元的用戶資產。Polymarket 近期因來自第三方服務提供商的安全漏洞而暫停交易並停止中繼器運作。根據平台披露和鏈上分析,此安全事件在漏洞被識別和隔離前,導致約 265 萬至 270 萬美元的未授權用戶資金外流。此事件突顯了去中心化金融和預測市場領域中第三方軟體整合所存在的持續性結構性漏洞。
什麼觸發了 Polymarket 的交易暫停和中繼器中止?
交易暫停和中繼器操作中止是由於第三方網頁監控與分析供應商 DebugBear 遭受外部入侵所引發。根據來自 Hudson Rock 的區塊鏈安全研究人員以及 Arkham 等分析公司的報告,惡意腳本透過第三方向量注入,針對已登入的使用者會話,並將資金轉向攻擊者控制的地址。
此次攻擊導致約 710 個用戶帳戶受影響,在交易活動被鎖定前資金已被盜取。為應對此次洩密,Polymarket 立即將其國際交易所設為「僅可取消訂單」模式,並暫停中繼器運作,以防止進一步未經授權的交易。平台運營方確認該漏洞已被隔離並修復,此事件已移交英國執法部門處理。
第三方供應商被入侵如何影響去中心化平台?
第三方供應商的漏洞會透過受信任的前端或監控通道,繞過去中心化平台的核心智能合約安全層。儘管底層的區塊鏈協議和自動做市商通常仍保持密碼學安全,但輔助工具如分析腳本、效能監控器和客戶支援小工具,卻在使用者的瀏覽器環境中擁有執行權限。
當供應商遭入侵時,惡意行為者可利用這些可信通道來修改使用者介面行為、注入耗盡交易的負載,或偽造授權。根據區塊鏈智慧提供商的事件審查,此供應鏈向量正成為攻擊者針對 Web3 介面日益偏好的方法,因為它利用了人們對官方網域名稱和運作腳本的信任,而非破解底層的加密原語。
用戶恢復與補償的即時步驟是什麼?
用戶恢復與賠償將由 Polymarket 全額承擔,該平台已承諾賠償所有在安全漏洞期間遭受損失的交易者。在控制住漏洞後,平台代表確認受影響的用戶將獲得全額賠償,且通過協作式的鏈上法證分析,成功凍結或追蹤了部分被盜資金,包括約 $750,000。
交易者在事件發生後立即嘗試存取平台時,遇到了僅限取消的限制,旨在保護開倉部位,同時工程團隊審計相關基礎設施。()平台高層強調,與國際執法機構及專業區塊鏈追蹤公司合作仍在積極進行中,以追回剩餘的資產流動。
此事件如何影響更廣泛的預測市場生態?
隨著多次安全事件的發生,更廣泛的預測市場生態系統在軟體依賴管理與供應商篩選方面面臨更嚴格的審查。預測市場在高參與度的地緣政治和宏觀經濟事件週期中聚集了大量流動性,使其成為複雜威脅行為者的重要目標。
機構參與者與零售交易者均根據平台的歷史韌性與事件應對效率來評估平台風險。行業分析師指出,儘管迅速賠償能減輕即時財務損失,但反覆出現的前端或供應商層級漏洞,要求必須轉向零信任架構、嚴格的內容安全策略(CSP)以及去中心化的程式碼完整性驗證。
Web3 協議可以採取哪些防禦措施來應對供應鏈攻擊?
Web3 協議可以透過實施嚴格的內容安全策略(CSP)、加密子資源完整性(SRI)雜湊值以及去中心化的前端驗證方法,來防禦供應鏈攻擊。在沒有本地化沙箱的情況下依賴第三方 JavaScript 套件,會為注入向量敞開大門。
透過嚴格執行腳本執行邊界、持續審計外部軟體依賴,並將關鍵運營邏輯遷移至不受漏洞影響的網頁託管監控工具之外,開發團隊可大幅降低因下游供應商遭入侵而產生的風險。硬體錢包整合與交易模擬提示亦提供關鍵的最後防線,在合約互動期間出現意外參數變更時提醒用戶。
在波動市場中保障您的數碼資產
隨著區塊鏈生態系統持續擴張並捕捉重大經濟價值——根據行業報告,機構參與推動了區塊鏈基礎設施的收入顯著增長——保持強大的安全規範至關重要。無論是參與預測市場、去中心化交易所還是借貸協議,用戶都應使用硬體安全密鑰、定期撤銷不必要的代幣授權,並對平台突然的維護或緊急凍結保持警覺。了解系統性供應商風險,有助於參與者在積極管理交易對手風險的同時,參與新興的加密貨幣領域。
結論
Polymarket 上交易與中繼操作的臨時中止,突顯了現代 Web3 供應鏈和第三方軟體整合所固有的持續性漏洞。儘管平台運營方迅速的技術回應、資產凍結以及全面賠償承諾有助於減輕受影響交易者的損失,但此事件仍為外部依賴所帶來的風險提供了重要警示。隨著去中心化預測市場的成熟並吸引更高流動性資金,建立嚴格的供應商審計與零信任前端架構,將對於保障用戶資本與維持市場信心至關重要。
常見問題
Polymarket 的安全漏洞是否影響了美國平台的用戶?
不,此次安全事件及隨後的交易限制僅影響了國際平台,而結構獨立的美國平台完全未受影響。
在安全事件期間,共有多少用戶資金被盜取?
鏈上法證與分析公司估計,在交易停止前,約有 265 萬至 270 萬美元的用戶資金被未經授權轉移。
平台上的惡意程式碼注入是由什麼原因造成的?
該漏洞源於第三方網站監控與效能供應商 DebugBear 遭到入侵,導致未經授權的腳本針對用戶會話。
受影響的用戶會獲得完整的財務賠償嗎?
是的,Polymarket 已公開確認,所有受未授權資金轉帳影響的交易者將由平台完全賠償。
什麼是加密貨幣交易所的「僅限取消」模式?
僅限取消模式是一種緊急運營狀態,用戶可取消現有的當前委託或持倉,但無法下單或開立新持倉。
免責聲明
免責聲明: 本頁面經由 AI 技術翻譯,旨在方便您的閱讀。欲獲取最準確資訊,請以原始英文版本為準。