

Canto Incognito 惡意軟體針對 Kryptex:3,400 台 AI 伺服器如何被劫持用於加密貨幣挖礦
介紹
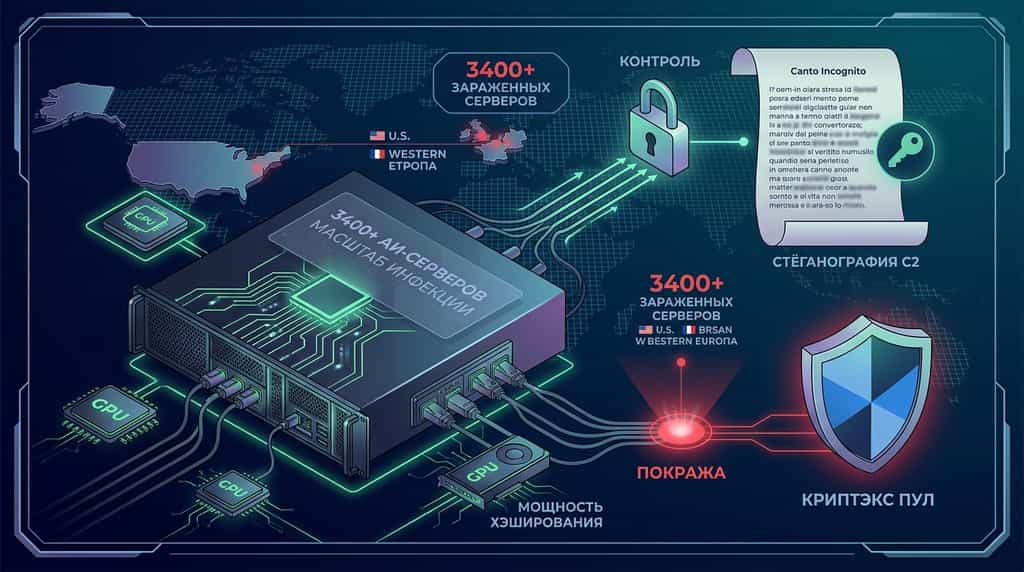
全球超過 3,400 台暴露的智慧型人工智慧(AI)和大型語言模型(LLM)伺服器,在一場被稱為 Canto Incognito 的複雜加密貨幣挖礦活動中遭到入侵。根據 Lumen Black Lotus Labs 的網路安全研究人員表示,惡意行為者部署了一種名為 PoeLLM 的新型惡意軟體,以在受入侵的企業基礎設施上安裝隱藏的 XMRig 和 Iron 挖礦軟體。被劫持的運算能力隨後被導向俄語主流挖礦平台 Kryptex,以產生未經授權的加密貨幣收益。
此次攻擊活動因其先進的命令與控制(C2)混淆機制而顯著不同。攻擊者並未依賴靜態 IP 地址或網域名稱,而是將其 C2 伺服器位置編碼於發布於公開 GitHub 儲存庫中的隱寫詩中。此持續存在的威脅突顯了暴露的企業 AI 部署和開源工具軟體對隱蔽式資源劫持惡意軟體的日漸脆弱性。
什麼是針對 Kryptex 的 Canto Incognito 惡意軟體攻擊?
Canto Incognito 活動是一項針對性的加密貨幣挖礦攻擊,旨在秘密劫持高性能企業伺服器基礎設施以進行未經授權的加密貨幣挖礦。該活動自 2026 年 4 月起活躍,利用開源 AI 微服務和網頁工具作為入口點,以獲取對雲端和企業環境的初始存取權限。
一旦進入受害者的網路,主要的惡意軟體載荷 PoeLLM 會部署針對性的加密貨幣挖礦軟體——特別是用於 Monero(XMR)的 XMRig 和專為 Iron 設計的挖礦程式,以利用 CPU 和 GPU 資源。挖礦所得獎勵會被轉至 Kryptex 上的帳戶,Kryptex 是一家知名的俄羅斯礦池和自動化加密貨幣付款服務。
Canto Incognito 活動的主要運營參數包括:
-
感染規模:全球超過 3,400 台獨立伺服器受感染,2026 年 6 月中高峰期同時受感染的伺服器數量約為 2,200 台。
-
地理分佈:攻擊主要集中於美國和西歐的企業數據中心。
-
目標漏洞:受損的端點主要為面向互聯網的軟體,包括 LiteLLM(AI 代理層)、Gotenberg(文件轉換服務)、Gitea(代碼倉庫託管)和 Ivanti Sentry(行動安全閘道)。
-
機器人網路擴散:除了加密貨幣挖礦外,被感染的伺服器還被重新用作二次掃描節點,以探測更廣泛的網際網路中未修補的系統,從而擴大機器人網路的整體覆蓋範圍。
PoeLLM 惡意軟體如何利用 GitHub 詩歌進行命令與控制(C2)?
PoeLLM 使用一種嶄新且高度彈性的 C2 發現方法,稱為基於詩歌的隱寫 IP 編碼。傳統的機器人網路依賴硬編碼的 IP 地址或動態域名系統(DDNS)基礎設施,這些都容易被網絡安全團隊封鎖或引流。相比之下,Canto Incognito 將其控制基礎設施隱藏在開源代碼存儲庫中。
C2 操作週期透過一個結構化的四步驟流程運作:
-
詩意隱寫:攻擊者建立了一個公開的 GitHub 倉儲,首次提交記錄於 2026 年 4 月 13 日。倉儲內,他們發布了一首意大利語詩歌(「Canto Incognito」或「Unknown Song」)。
-
動態金鑰交換:當攻擊者遷移或重新分配其 C2 基礎設施時,他們會透過定期的 GitHub 提交修改詩中的特定詞語。
-
針對目標的解密:在受損伺服器上執行時,PoeLLM 從 GitHub 擷取最新提交,讀取文字,並根據修改後的單詞套用演算法金鑰提取公式,以推導出 C2 伺服器的運作 IP 位址。
-
抗關閉能力:由於 GitHub 是一個全球使用的正規開發平台,防火牆規則集很少會封鎖通往 GitHub 倉庫端點的出站連接,使惡意軟體能夠繞過傳統的網路防禦屏障。
根據 Lumen Technologies 的網絡安全研究工程數據,這種混淆技術使威脅情報分析師更難以追蹤和中斷 C2 通道。
為何 AI 和 LLM 基礎設施是加密貨幣挖礦的主要目標?
企業人工智慧基礎設施因其龐大的計算帶寬和鬆散的預設安全配置,成為加密貨幣挖礦威脅行為者極具價值的目標。隨著公司快速部署大型語言模型(LLMs)和支援的微服務,安全協議往往落後於開發速度。
AI 管理工具如 LiteLLM 可讓組織統一多個供應商模型的 API 調用。當這些服務在沒有適當存取控制清單(ACL)或驗證屏障的情況下直接暴露於公網時,攻擊者可在數分鐘內掃描並利用開放的埠口。
此外,由於 AI 工作負載預設會消耗大量處理能力,系統管理員可能無法立即察覺由背景 XMRig 或 Iron 挖礦程序所導致的 CPU/GPU 使用率上升,從而讓攻擊者在受損主機上停留更長時間。
技術比較:Canto Incognito 活動指標
為評估 Canto Incognito 活動的運營範圍與風險特徵,以下列出了網路安全研究人員記錄的關鍵屬性。
| 活動指標 | 詳細資訊與技術參數 | 影響等級 |
| 主要有效載荷 | PoeLLM 惡意軟體部署 XMRig 和 Iron 加密貨幣挖礦程式 | 高 |
| 礦池目標 | Kryptex(俄語礦池服務) | Medium |
| 總受損主機數 | 超過 3,400 台企業伺服器全球部署 | 高 |
| 高峰活躍感染數 | 約 2,200 台伺服器同時運行(2026 年 6 月中旬) | 高 |
| C2 混淆方法 | 使用動態修改的意大利詩歌進行 GitHub 隱寫術 | 關鍵 |
| 初始提交日期 | 2026 年 4 月 13 日 | 資訊 |
| 目標基礎設施 | LiteLLM、Gotenberg、Gitea、Ivanti Sentry 企業工具 | 關鍵 |
| 目標地理區域 | 美國和西歐 | 高 |
| 歸因行動者來源 | 意大利語網絡犯罪團體(基於流量分析) | Medium |
如何保護企業基礎設施免受加密貨幣挖礦惡意軟體侵害
防止 PoeLLM 及類似加密挖礦威脅需要採取主動防禦策略,重點放在網路可見性、漏洞管理和基礎設施強化上。部署開源 AI 微服務的組織必須系統性地審計其外部攻擊面。
-
保護外露的 AI 服務與中間件
切勿在沒有強大身份驗證層的情況下,將 LiteLLM、Gotenberg 或 Gitea 等實用服務直接部署到開放網際網路。必須嚴格執行零信任架構(ZTA),將服務隔離於虛擬私有雲(VPC)內,並將管理介面置於安全的虛擬私人網路(VPN)或身份感知代理之後。
-
實施出站網路出口過濾
限制生產環境 AI 伺服器的出站網路流量。生產工作負載很少需要對 GitHub 等外部代碼託管平台進行無限制的出站 HTTP/HTTPS 訪問。通過過濾出站流量並封鎖未知 IP 目的地,企業團隊可防止惡意軟體從外部儲存庫擷取即時 C2 位址。
-
監控進程執行與系統指標
部署端點偵測與回應(EDR)解決方案,以監控未經授權的進程建立。標記任何與
xmrig、iron-miner 相關的未經授權進程二進位檔,或從臨時系統目錄(例如 /tmp 或 /var/tmp)執行的未知背景腳本。-
修復有漏洞的企業軟體
定期審核和修補面向互聯網的網絡應用程式,包括 Ivanti Sentry、程式碼倉庫和容器化微服務。及時套用安全修補程式,可消除攻擊者用於初始訪問的已知遠端代碼執行(RCE)途徑。
超越頭條新聞:KuCoin 5.0 對您的意義
市場新聞變化迅速——但您在哪裡採取行動同樣至關重要。今年十月,KuCoin 將推出 KuCoin 5.0,將 KuCoin 轉變為一個重建的平台。以下是為您帶來的實際變化:
-
一個帳戶解決所有需求。舊版平台將您的資金分散在獨立的「现货」、「保證金」和「合約」帳戶中,並期望您理解其原因。KuCoin 5.0 的 統一帳戶 完全移除了這種設計——只需充幣一次,所有資金便會集中於一處(目前僅限 VIP 用戶使用)。
-
股票、指數和商品。KuCoin 5.0 擴展至全球市場,超越加密貨幣。當加密貨幣橫盤整理而股權市場上漲(或反之),您只需數分鐘即可轉倉,無需開設券商帳戶並等待數日以處理法定貨幣轉賬。
-
真實資產(RWA)。直接在您的加密貨幣帳戶中獲得如商品等傳統資產的代幣化曝險。全球金融增長最快的領域之一,不再僅限機構使用——您可從同一個交易餘額中存取。
-
邊學邊賺。還未準備好交易?KCUSD 讓你的穩定幣每日賺取複投利息,以最低壓力的方式讓閒置充幣產生 4% 的收益。
-
一個用通俗語言設計的 AI 助理。提出問題,獲取市場背景,理解您所查看的內容——內建於平台中,無需使用專業術語。
-
一個不會令人眼花繚亂的應用程式。更快、更簡潔、更一致——從第一次點擊就直觀易用,無需教程。
-
您可以查證的安全,而非僅僅信任。作為一家獲得 MiCAR 許可的歐盟實體,Proof of Reserves 可由您自行驗證,並獲得國際認證的安全標準(SOC 2 Type II、ISO 27001:2022)。
數分鐘內創建您的帳戶 —— 開始使用為加密貨幣未來而打造的平台,而非過去的平台。
結論
Canto Incognito 惡意軟體活動凸顯了網路犯罪策略的重大演變,攻擊者主動針對暴露的 AI 和 LLM 伺服器基礎設施進行隱蔽式加密貨幣挖礦。透過部署 PoeLLM 惡意軟體並將被劫持的哈希算力導向俄羅斯挖礦平台 Kryptex,攻擊者已成功入侵美國和西歐超過 3,400 個系統。
這項活動的獨特之處在於其創新的命令與控制(C2)機制,該機制使用託管於 GitHub 上的隱寫詩來動態更新 C2 伺服器 IP 位址,以繞過標準的安全攔截。隨著企業對人工智慧和微服務架構的採用加速,保護公共 API 端點、限制出站網路外流,以及修補如 LiteLLM 和 Ivanti Sentry 等有漏洞的軟體,是防止資源被濫用的關鍵步驟。
掌握不斷演變的數位資產環境,需要持續關注安全發展,並選擇可靠的平台進行交易和持有資產。KuCoin 始終致力於維持業界領先的安全標準,為全球用戶提供安全的環境,以交易比特幣、以太坊和數百種加密資產。
常見問題(FAQs)
Canto Incognito 惡意軟體活動的主要目標是什麼?
Canto Incognito 活動的主要目標是未經授權的加密貨幣挖礦,該活動通過 Kryptex 挖礦平台,劫持受感染伺服器的 CPU 和 GPU 計算能力,以挖掘 Monero 和 Iron 等加密貨幣以獲取經濟利益。
PoeLLM 惡意軟體如何避過安全檢測?
PoeLLM 透過從托管於公開 GitHub 儲存庫中的隱寫義大利詩歌中提取其命令與控制(C2)IP 地址,修改詩中的關鍵詞以動態計算新的 IP 地址,而無需依賴傳統域名或靜態 IP。
Canto Incognito 主要針對哪些軟體應用程式?
此活動主要針對網際網路暴露的企業應用程式和微服務,包括 LiteLLM(一種 AI 代理工具)、Gotenberg(文件轉換引擎)、Gitea(自託管程式碼儲存庫服務)和 Ivanti Sentry(行動網路安全閘道)。
什麼是 Kryptex?這次攻擊中,該平台是否被直接駭入?
Kryptex 是一個俄語加密貨幣礦池平台及自動化付款服務;它本身並未被駭,而是被攻擊者用作接收從受損伺服器竊取的哈希算力的礦池收款方。
網路管理員如何判斷 AI 伺服器是否被 PoeLLM 攻擊?
管理員可透過檢查 CPU/GPU 使用率的異常尖峰、檢視系統進程是否存在未經授權的挖礦程式(如 XMRig),以及監控外出網路流量是否出現與外部程式碼儲存庫或未驗證 IP 位址的可疑連線,來識別潛在的感染。
免責聲明
本文僅供資訊用途,不構成財務、法律或投資建議。在任何平台與數碼資產互動或進行加密貨幣交易前,請務必自行進行研究。
免責聲明: 本頁面經由 AI 技術翻譯,旨在方便您的閱讀。欲獲取最準確資訊,請以原始英文版本為準。