

為何 2026 年加密貨幣駭客攻擊可能造成 85 億美元損失?ARK 分析師指出安全風險日益增加
介紹
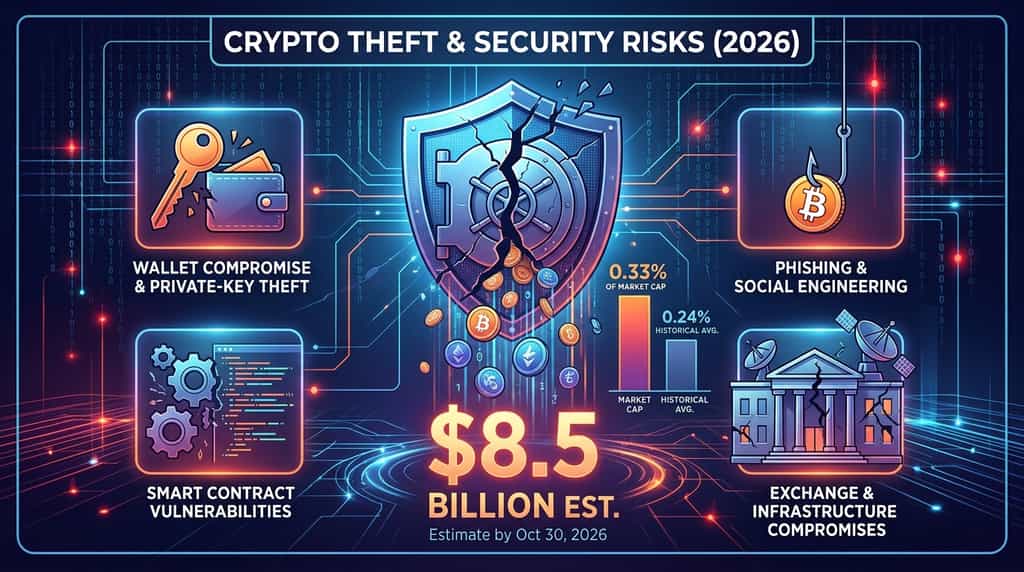
2026 年,加密貨幣盜竊已成為主要的安全隱憂。ARK Invest 的數碼資產研究主管 Lorenzo Valente 評估,截至 2026 年 10 月 30 日,約有 85 億美元的加密貨幣被盜。這一數字約佔當年加密貨幣平均市值的 0.33%,凸顯了數碼資產行業內安全失敗的財務規模。
這項估計也引出了一個重要問題:為何加密貨幣盜竊會造成如此巨大的損失?最近的事件揭示了交易所、錢包和區塊鏈協議的哪些漏洞?
重點摘要
85 億美元是分析師對截至 2026 年 10 月 30 日被盜加密貨幣的估計數字,而非業界標準化的總計。儘管如此,它仍突顯了加密貨幣領域所面臨的安全風險規模。
-
市場價值的顯著份額:估計損失約等於 2026 年加密貨幣總市值的 0.33%。
-
高於歷史平均值:瓦倫特表示,自2018年以來,年度損失平均約為加密貨幣市值的0.24%。
-
錢包遭入侵的損失尤其嚴重:CertiK 記錄 2026 年上半年因錢包遭入侵造成的損失約為 4.445 億美元。
-
多種攻擊方法仍具相關性:釣魚、私鑰竊取、智能合約漏洞和基礎設施被入侵持續使數碼資產面臨風險。
-
安全是整個生態系統的共同責任:交易所、協議開發者、託管方和個體用戶都需要有效的防護措施。
2026 年有多少加密貨幣被盜?
根據 Lorenzo Valente 2026 年 11 月的貼文,截至 2026 年 10 月 30 日,約有 85 億美元的加密資產被盜。Valente 將此數字與加密市場的平均市值進行比較,估計盜竊金額佔該市值的 0.33%。他還引用了自 2018 年以來的歷史年均值約為 0.24%。
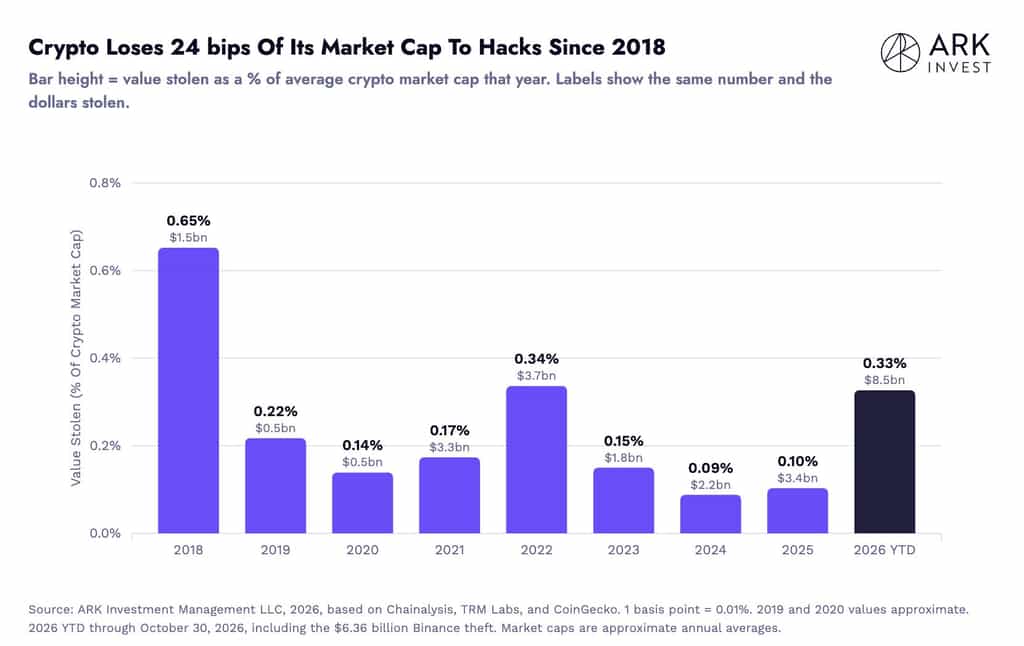
該比較表明,與市場總體規模相比,加密貨幣盜竊已成為一個重要的財務風險來源。然而,85 億美元的數字應視為分析師的估計值,而非獨立審計的行業共識。不同的安全研究人員追蹤不同類別的事件,其總數未必可以直接比較。
根據背景資料,CertiK 於 2026 年 7 月 6 日發布的 Hack3D H1 2026 報告 記錄了今年上半年 344 起 Web3 安全事件造成的損失約為 13.16 億美元。在扣除凍結或退回的資金後,調整後的損失約為 12 億美元。
該報告還指出,在此期間,錢包遭入侵是最具財務破壞性的類別。這些數據為安全事件的規模提供了額外證據,但CertiK的Web3事件數據集不應被視為Valente全年估計的直接細分。
2026 年加密貨幣盜竊的主要原因有哪些?
加密貨幣盜竊並非由單一漏洞驅動。最近的安全研究指出多個反覆出現的攻擊向量,包括被入侵的錢包、釣魚攻擊、軟體漏洞以及運營基礎設施的弱點。
1. 錢包遭入侵與私鑰盜竊
錢包遭入侵是 CertiK 2026 年上半年報告中損失最嚴重的類別,共計 33 起事件,損失約 $444.5 百萬。
私鑰是一種加密憑證,允許使用者授權來自區塊鏈地址的交易。如果攻擊者取得私鑰的控制權,或入侵負責簽署交易的系統,他們可能在未經所有者授權的情況下轉帳資產。
此風險影響個別持有者和大型機構。交易所和託管機構管理大量數位資產,因此其密鑰儲存、簽署流程和存取權限是關鍵的安全控制措施。
2. 魚叉式釣魚與社交工程
釣魚攻擊利用人類行為來獲取帳戶憑證、恢復短語或交易授權。攻擊者可能冒充交易所、錢包提供商、項目團隊或其他可信實體,誘導用戶洩露敏感資訊。
CertiK 記錄到 2026 年上半年共發生 63 起網絡釣魚事件,相關損失約為 3.663 億美元。事件數量同比減少 52.3%,但報告的損失僅下降 10.8%。這表明,即使攻擊次數減少,針對高價值帳戶的攻擊仍可能造成重大損失。
用戶應對意外的登入請求、可疑連結、未經要求的軟體下載以及製造緊迫感的訊息保持警惕。看似合法的網站或通訊並不必然代表該請求是真實的。
3. 智能合約漏洞
智能合約可在區塊鏈網絡上自動化交易和其他功能,但其程式碼中的漏洞可能導致資金遭受利用。
CertiK 記錄到 2026 年上半年 204 起事件中,因程式碼漏洞導致的損失約為 1.516 億美元。此類別在報告所列的攻擊類型中事件數量最多。
常見的弱點包括錯誤的存取權限、交易邏輯缺陷,以及不同合約之間互動的漏洞。獨立審計、形式化驗證和漏洞懸賞計劃有助於識別這些問題,但任何審計都無法保證已部署的合約完全安全。
4. 交易所與基礎設施遭入侵
加密貨幣平台所面臨的風險不僅限於區塊鏈代碼和個別錢包的安全性。其基礎設施包括員工設備、管理帳戶、內部應用程式、API、提現系統和錢包簽署流程。
此基礎設施的某一部分遭到入侵,可能使攻擊者獲得存取控制或授權資產轉帳系統的權限。因此,運營安全、特權存取管理、員工意識與持續監控是交易所防護的關鍵環節。
更廣泛的含義是,保障數碼資產的安全不僅僅是將資金存入冷錢包,還必須保護參與授權交易的系統和人員。
KuCoin 如何應對平台與資產安全?
KuCoin 說明了一個多層次的安全架構,涵蓋使用者帳戶、錢包、資料、應用程式和平台運營。其 Security Center 描述了多項旨在保護使用者與平台基礎設施的措施。
這些包括多重身份驗證、實名認證、防釣魚保護、裝置安全、提現保障、錢包安全、資料加密、API保護、防火牆、DDoS保護、資產暴露掃描以及24/7安全運營。平台還描述了安全教育計劃,包括培訓、演練和用戶警報。
KuCoin 額外發布 備兌證明資訊,讓用戶可審查所報告的備兌比率及平台的備兌驗證流程。備兌證明可幫助用戶評估所披露的鏈上資產是否足以覆蓋特定快照時的用戶餘額,但無法保證免受網絡攻擊、運營失敗或其他任何形式的平台風險。
這些措施體現了交易所安全的幾個重要組成部分,但單一的控制措施無法消除所有威脅。帳戶保護、錢包管理、基礎設施安全、備用金透明度和事件響應必須協同運作。
結論
洛倫佐·瓦倫特估計,截至2026年10月30日,約有85億美元的加密貨幣被盜,凸顯了數位資產行業持續面臨的安全挑戰。儘管這一數字並非業界標準化的總計,但安全公司進行的獨立研究也記錄了因錢包被入侵、釣魚攻擊和代碼漏洞造成的重大損失。
根本問題比單一駭客事件更廣泛。加密貨幣平台和協議依賴於涉及私鑰、智能合約、用戶帳戶和運營基礎設施的互聯系統。這些領域中的任何弱點都可能導致大量數碼資產暴露。
對於交易所而言,堅實的安全措施需要分層控制、持續監控、限制存取權限以及透明的資產報告。對於個別用戶而言,保護登入憑證和驗證交易仍至關重要。KuCoin 發布的安全框架和備付金證明披露,提供了有關其部分措施的資訊,同時也說明了為何平台安全應透過多個維度而非單一指標來評估。
常見問題
1. 2026 年被盜的加密貨幣有多少?
ARK 投資的 Lorenzo Valente 評估,截至 2026 年 10 月 30 日,約有 85 億美元的加密貨幣被盜。該估計值約佔該年加密貨幣平均市值的 0.33%。
2. 這些損失佔加密貨幣市值的百分比是多少?
瓦倫特估計,85 億美元的損失約等於 2026 年加密貨幣市場資本總額的 0.33%。他還引用了自 2018 年以來歷史年度平均值約為 0.24%。
3. 最常見的加密貨幣攻擊類型有哪些?
主要攻擊類別包括錢包被入侵、私鑰盜取、釣魚攻擊、社交工程、智能合約漏洞以及交易所基礎設施被入侵。這些攻擊的頻率和財務影響因報告期和研究方法而異。
免責聲明
免責聲明: 本頁面經由 AI 技術翻譯,旨在方便您的閱讀。欲獲取最準確資訊,請以原始英文版本為準。