

2026'da Kripto Haksız Erişimler Neden 8,5 Milyar Dolarlık Maliyete Neden Olabilir? ARK Analisti Artan Güvenlik Risklerini Vurguluyor
Giriş
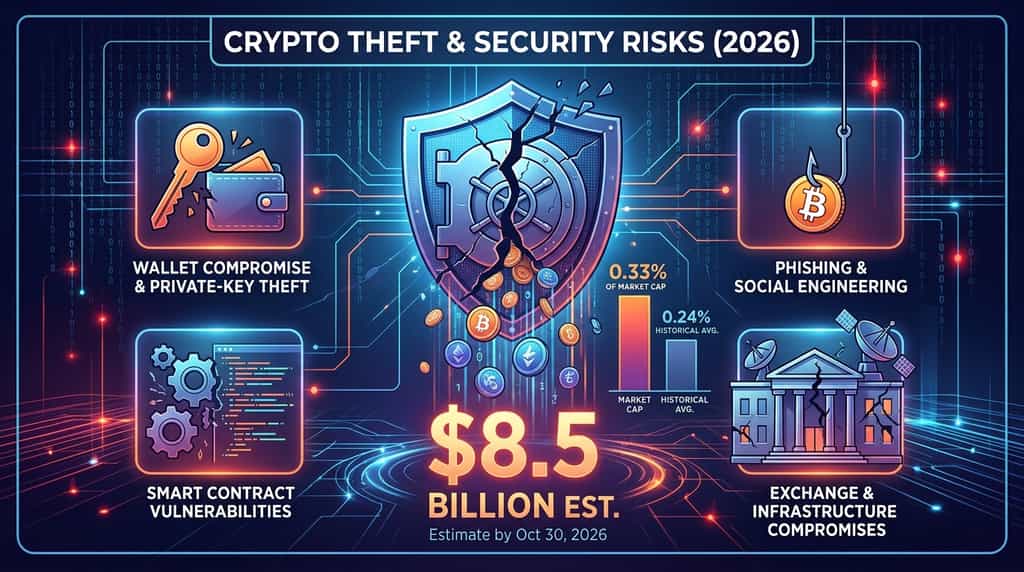
Kripto para çalma, 2026 yılında önemli bir güvenlik endişesi haline geldi. ARK Invest'te dijital varlıklar araştırması lideri Lorenzo Valente, 30 Ekim 2026 itibarıyla yaklaşık 8,5 milyar dolarlık kripto paranın çalındığını tahmin etti. Bu rakam, yılın ortalama kripto piyasa değeri yaklaşık %0,33'ünü temsil ediyor ve dijital varlıklar endüstrisindeki güvenlik başarısızlıklarının finansal boyutunu vurguluyor.
Tahmin aynı zamanda önemli bir soruyu da gündeme getiriyor: Kripto hırsızlıkları neden bu kadar büyük kayıplara yol açıyor ve son olaylar, borsaların, cüzdanların ve blok zinciri protokollerinin zayıf noktaları hakkında ne ortaya koyuyor?
Ana Çıkarımlar
8,5 milyar dolarlık rakam, 2026 yılına kadar olan dönemde çalınan kripto para miktarına dair bir analist tahminidir—standartlaştırılmış bir endüstri geneli toplam değildir. Bununla birlikte, kripto sektörüne yönelik güvenlik risklerinin ölçeğini vurgulamaktadır.
-
Piyasa değeri açısından önemli bir pay: Tahmini kayıplar, 2026 yılında ortalama kripto piyasa değerinin yaklaşık %0,33'üne eşitti.
-
Tarihsel ortalamadan yukarı: Valente, 2018'den beri yıllık kayıpların kripto piyasa değerinin yaklaşık %0,24'ünü ortalamış olduğunu söyledi.
-
Cüzdan ihlalleri özellikle maliyetlidir: CertiK, 2026'nın ilk yarısında cüzdan ihlallerinden yaklaşık 444,5 milyon dolarlık kayıplar kaydetti.
-
Çeşitli saldırı yöntemleri hâlâ geçerli kalıyor: Fisih, özel anahtar çalma, akıllı sözleşme açıkları ve altyapı ihlalleri dijital varlıkları sürekli tehdit altına alıyor.
-
Güvenlik, tüm ekosistem için bir sorumluluktur: Borsalar, protokol geliştiricileri, saklayıcılar ve bireysel kullanıcılar etkili koruma önlemlerine ihtiyaç duyar.
2026'da kaç kripto para çalındı?
Lorenzo Valente'nin Kasım 2026 tarihli gönderisine göre, 30 Ekim 2026 tarihine kadar yaklaşık 8,5 milyar dolar değerinde kripto varlıklar çalınmıştı. Valente, bu miktarı kripto piyasasının ortalama piyasa değerine kıyaslayarak, çalıntıların bu değerin %0,33'ünü temsil ettiğini tahmin etti. Ayrıca 2018'den beri yıllık ortalama %0,24 olduğunu da belirtti.
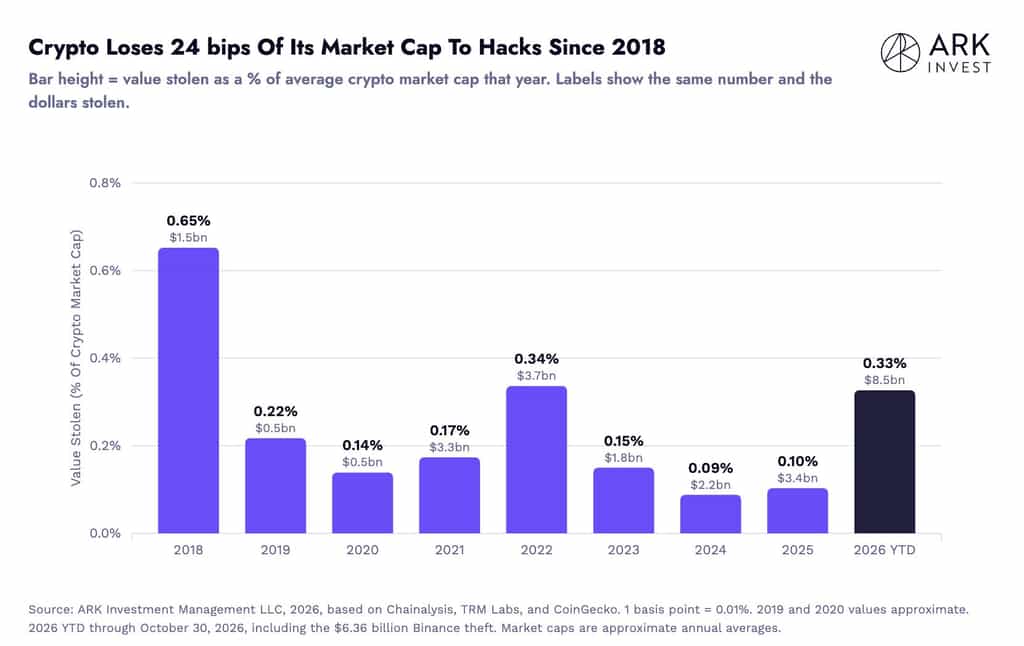
Karşılaştırma, kripto hırsızlığının piyasanın toplam boyutuna göre önemli bir finansal risk kaynağı haline geldiğini gösteriyor. Ancak 8,5 milyar dolarlık rakam, bağımsız bir denetim temelinde oluşturulan bir endüstri konsensüsü değil, atfedilmiş bir analist tahmini olarak değerlendirilmelidir. Farklı güvenlik araştırmacıları farklı olay kategorilerini takip ediyor ve toplamları doğrudan karşılaştırılabilir olmayabilir.
Bağlam olarak, CertiK'in 6 Temmuz 2026 tarihinde yayımladığı Hack3D H1 2026 raporu, yılın ilk yarısında 344 Web3 güvenlik olayında yaklaşık 1,316 milyar dolarlık kayıplar kaydetti. Dondurulan veya geri verilen fonlar dikkate alındığında, düzeltilmiş kayıplar yaklaşık 1,2 milyar dolardı.
Rapor, döneme ait en büyük mali hasara neden olan kategori olarak cüzdanın ele geçirilmesini de belirledi. Bu rakamlar, güvenlik olaylarının ölçeğine dair ek kanıtlar sunar; ancak CertiK'in Web3 olay veri kümesi, Valente'in yıllık tahmininin doğrudan bir ayrıştırılması olarak değerlendirilmemelidir.
2026'da Kripto Para Çalınmasının Ana Nedenleri Nelerdir?
Kripto hırsızlığı tek bir zafiyetten kaynaklanmaz. Son güvenlik araştırmaları, compromised cüzdanlar, phishing, yazılım zafiyetleri ve operasyonel altyapıdaki zayıflıklar dahil olmak üzere tekrarlayan saldırı vektörlerine işaret etmektedir.
1. Cüzdan İhlali ve Özel Anahtar Çalınması
CertiK'in 2026 Yılı 1. Yarıyıl Raporu'nda cüzdan kompromu, 33 olayda yaklaşık 444,5 milyon dolarlık kayba neden olan en büyük kayıp kategorisi oldu.
Bir özel anahtar, bir blok zinciri adresinden işlemler yapmayı sağlayan kriptografik kimlik bilgisidir. Saldırganlar bir özel anahtara erişir veya işlemler imzalamaktan sorumlu sistemleri ihlal ederse, sahibin izni olmadan varlıkları transfer edebilir.
Risk, bireysel sahipleri ve büyük kurumları etkiler. Borsalar ve koruyucular, ana depolama, imzalama prosedürleri ve erişim izinlerinin kritik güvenlik kontrolleri olduğu büyük dijital varlık tutarlarını yönetir.
2. Kimlik Avı ve Sosyal Mühendislik
Fishing saldırıları, hesap kimlik bilgilerini, kurtarma ifadelerini veya işlem onaylarını elde etmek için insan davranışından yararlanır. Saldırganlar, kullanıcıları hassas bilgileri açığa çıkarmaya ikna etmek için borsaları, cüzdan sağlayıcıları, proje ekiplerini veya diğer güvenilir varlıkları taklit edebilir.
CertiK, 2026 birinci yarısında 63 olayda yaklaşık 366,3 milyon dolarlık phisingle ilgili kayıplar kaydetti. Olay sayısı, bir önceki yıla göre %52,3 azaldı, ancak bildirilen kayıplar sadece %10,8 düştü. Bu, özellikle yüksek değerli hesaplar hedef alındığında, daha az sayıda saldırı bile büyük kayıplara neden olabileceğini göstermektedir.
Kullanıcılar, beklenmedik oturum açma isteklerine, şüpheli bağlantılara, istenmeyen yazılım indirmelere ve yapay aciliyet yaratan mesajlara dikkat etmelidir. Görünüşte legítim bir web sitesi veya iletişim, bir isteğin gerçek olduğunu garanti etmez.
3. Akıllı Sözleşme Zafiyetleri
Akıllı sözleşmeler, blok zinciri ağlarında işlemler ve diğer fonksiyonları otomatikleştirir, ancak kodlarındaki hatalar fondların istismara açılmasına neden olabilir.
CertiK, 2026 birinci yarısında 204 olayla ilgili yaklaşık 151,6 milyon dolarlık kayıplar kaydetti. Bu kategori, raporunda listelenen saldırı türleri arasında en yüksek olay sayısına sahipti.
Sık karşılaşılan zayıflıklar arasında yanlış erişim izinleri, hatalı işlem mantığı ve farklı sözleşmeler arasındaki etkileşimlerdeki açıklar bulunur. Bağımsız denetimler, resmi doğrulama ve hata avı programları bu sorunları tespit etmeye yardımcı olabilir, ancak hiçbir denetim, dağıtılmış bir sözleşmenin tamamen güvenli olduğunu garanti edemez.
4. Borsa ve Altyapı Kompromaları
Kripto platformları, blok zinciri kodu ve bireysel cüzdan güvenliğinin ötesindeki risklerle de karşı karşıyadır. Altyapıları, çalışan cihazlarını, yönetici hesaplarını, dahili uygulamalarını, API'lerini, çekim sistemlerini ve cüzdan imzalama süreçlerini içerir.
Bu altyapının bir kısmının güvenliğinin bozulması, saldırganlara varlık transferlerini kontrol eden veya izin veren sistemlere erişim sağlayabilir. Bu nedenle operasyonel güvenlik, yetkili erişim yönetimi, çalışan bilinçlendirmesi ve sürekli izleme, borsa korumasının temel unsurlarıdır.
Daha geniş etki, dijital varlıkları korumanın fonları soğuk cüzdanlarda saklamaktan daha fazlasını gerektirdiğini gösterir. İşlemleri onaylayan sistemler ve kişiler de korunmalıdır.
KuCoin, platform ve varlık güvenliğini nasıl sağlar?
KuCoin, kullanıcı hesaplarını, cüzdanlarını, verilerini, uygulamalarını ve platform operasyonlarını kapsayan çok katmanlı bir güvenlik çerçevesi tanımlar. Güvenlik Merkezi , kullanıcıları ve platform altyapısını korumak için tasarlanmış birkaç önlemi açıklar.
Bunlar çok faktörlü kimlik doğrulama, kimlik doğrulama, phishing koruması, cihaz güvenliği, çekim korumaları, cüzdan güvenliği, veri şifreleme, API koruması, güvenlik duvarları, DDoS koruması, varlık maruziyeti taraması ve 24/7 güvenlik operasyonlarını içerir. Platform ayrıca eğitim, egzersizler ve kullanıcı uyarıları dahil olmak üzere güvenlik eğitimi girişimlerini de tanımlar.
KuCoin, kullanıcıların bildirilen rezerv oranlarını ve platformun rezerv doğrulama sürecini incelemesine olanak tanıyan Rezerv Kanıtı bilgilerini ek olarak yayınlamaktadır. Rezerv Kanıtı, kullanıcıların belirli bir anlık görüntüde açıklanan zincir üstü varlıkların bildirilen kullanıcı bakiyelerini kapsayıp kapsamadığını değerlendirmesine yardımcı olabilir. Ancak, bu, siber saldırılar, operasyonel arızalar veya platformun diğer tüm risk türlerine karşı koruma sağlamaz.
Bu önlemler, bir borsa güvenliğinin birkaç önemli bileşenini gösterir, ancak tek bir kontrol tüm tehditleri ortadan kaldıramaz. Hesap koruma, cüzdan yönetimi, altyapı güvenliği, rezerv şeffaflığı ve olay yanıtı birlikte çalışmalıdır.
Sonuç
Lorenzo Valente'nin 30 Ekim 2026 itibarıyla yaklaşık 8,5 milyar dolarlık kripto para çalındığını tahmin etmesi, dijital varlık sektörünün karşılaştığı sürekli güvenlik zorluklarını vurgulamaktadır. Bu rakam, endüstri genelinde standartlaştırılmış bir toplam olmasa da, güvenlik firmalarının bağımsız araştırmaları, cüzdanların ele geçirilmesi, phising ve kod zafiyetlerinden önemli kayıpların gerçekleştiğini belgelemektedir.
Temel sorun, bireysel hile olaylarından daha geniştir. Kripto para platformları ve protokolleri, özel anahtarlar, akıllı sözleşmeler, kullanıcı hesapları ve operasyonel altyapıları içeren birbirine bağlı sistemlere dayanır. Bu alanların herhangi birindeki bir zayıflık, önemli miktarda dijital varlığı ortaya çıkarabilir.
Borsalar için, güçlü güvenlik, katmanlı kontroller, sürekli izleme, sınırlı erişim ve şeffaf varlık raporlamasını gerektirir. Bireysel kullanıcılar için kimlik bilgilerini korumak ve işlemlerini doğrulamak önemini korumaya devam eder. KuCoin'in yayımladığı güvenlik çerçevesi ve Varlık Kanıtı açıklamaları, uyguladığı bazı önlemler hakkında bilgi sağlar ve aynı zamanda platform güvenliğinin tek bir metrik yerine çok boyutlu bir şekilde değerlendirilmesi gerektiğini gösterir.
SSS
2026 yılında kaç kripto para çalındı?
ARK Invest'ten Lorenzo Valente, 30 Ekim 2026'e kadar yaklaşık 8,5 milyar dolar değerinde kripto para çalındığını tahmin etti. Bu tahmin, yılın ortalama kripto piyasa değerinin yaklaşık %0,33'ünü temsil ediyordu.
2. Kayıplar, kripto piyasa kapitalizasyonunun yüzde kaçını temsil ediyordu?
Valente, 8,5 milyar dolarlık kayıpların 2026 ortalaması crypto piyasa değeri yaklaşık %0,33'üne eşit olduğunu tahmin etti. 2018'den beri yaklaşık %0,24'lük yıllık ortalama da belirtti.
3. Kripto para saldırılarının en yaygın türleri nelerdir?
Ana saldırı kategorileri arasında cüzdanın ele geçirilmesi, özel anahtar çalınması, phishing, sosyal mühendislik, akıllı sözleşme açıkları ve borsa altyapısının ele geçirilmesi yer alır. Bu saldırıların sıklığı ve finansal etkisi raporlama dönemleri ve araştırma yöntemleri arasında değişiklik gösterir.
Sorumluluk Reddi
Bu genel piyasa bilgisi, üçüncü taraf, ticari veya sponsor kaynaklardan olabilir; yalnızca referans ve eğitim amaçlı sağlanmıştır ve finansal veya yatırım tavsiyesi, teklif, teşvik veya garanti oluşturmaz. Bunun doğruluğu, eksiksizliği, güvenilirliği ve bunun sonucunda ortaya çıkan kayıplar için sorumluluk kabul etmiyoruz. Yatırımlar/alışverişler risklidir; geçmiş performans, gelecekteki sonuçları garanti etmez. Kullanıcılar araştırmalı, dikkatli bir şekilde değerlendirme yapmalı ve tam sorumluluğu üstlenmelidir. Daha fazla bilgi için lütfen KuCoin’in Kullanım Koşulları ve İlgi Risk Açıklaması’ni inceleyin.
Sorumluluk Reddi: Bu sayfa, kolaylığınız için AI teknolojisi kullanılarak çevrilmiştir. En doğru bilgi için orijinal İngilizce versiyona bakınız.