

Ethereum, kuantum güvenliğine yolculuğunu nasıl hızlandırıyor?
Giriş
Kuantum hesaplamanın hızlı ilerlemesi, blok zinciri ağlarını koruyan genel anahtar kriptografisi de dahil olmak üzere geleneksel kriptografik sistemlere teorik uzun vadeli bir tehdit sunmaktadır. Son zamanlarda, Ethereum ortak kurucusu Vitalik Buterin, Ethereum ağı için kuantum direncine ulaşmanın daha hızlı ve daha sade bir yoluna yönelik güçlü bir iyimserlik göstererek görüşünü önemli ölçüde değiştirdi. Bu değişim, mevcut eliptik eğri kriptografisini kırabilecek ölçeğe ulaşmadan önce kullanıcı fonlarını ve akıllı sözleşmeleri koruyabilecek yeni önerilen kriptografik ve mimari ayarlar üzerine odaklanmaktadır.
Ana Çıkarımlar
Vitalik Buterin, son zamanlarda daha verimli kriptografik prensipler ve protokol yükseltme yollarına yönelik yapılan araştırmalarla, Ethereum'un kuantum dirençli kriptografiye geçişini hızlandırmaya yönelik artan bir iyimser tutum benimsedi.
-
Temel Değişim: Son kriptografik araştırmalar, ethereum'ın kuantum güvenli yapılarla geçişinin daha hızlı ve daha az operasyonel darboğazla gerçekleştirilebileceğini göstermektedir.
-
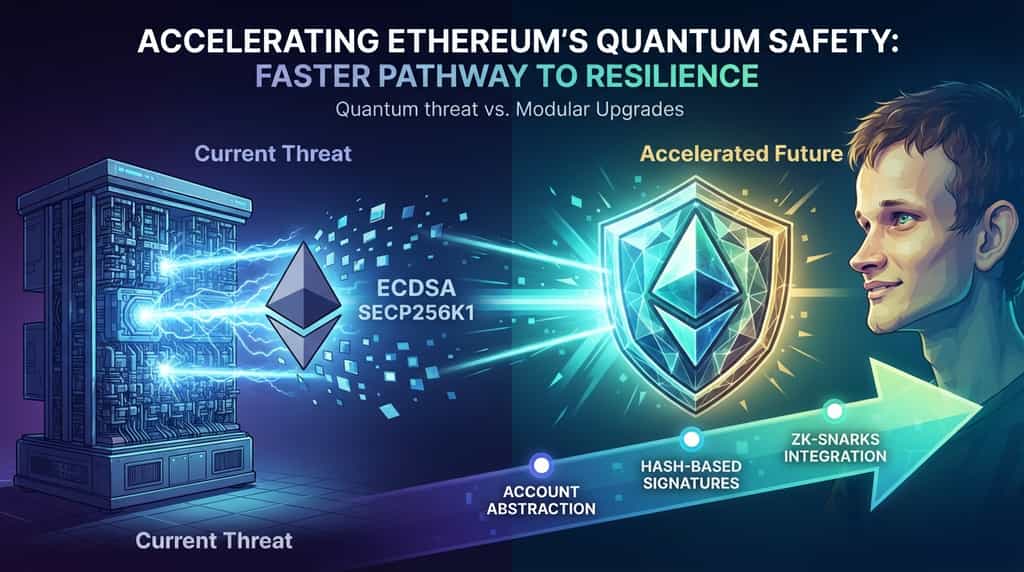
Tehdit Modeli: Kuantum bilgisayarlar, özellikle standart eliptik eğri imzalarından (ECDSA gibi) türetilen kriptografik karma değerleri ve özel anahtarları tersine çevirebilen Shor algoritması gibi algoritmalar aracılığıyla risk oluşturur.
-
Önerilen Çözümler: Ağ, kuantum dirençli kriptografik yükseltmelerin yükünü en aza indiren durumsuzluk, hash tabanlı imzalar ve gelişmiş sıfır bilgi kanıtı toplayıcıları araştırıyor.
-
Zaman Çizelgesi Etkisi: Tam bir aktarım, kapsamlı testler ve çatallanmalar gerektirirken, yeni modüler uygulama stratejileri kullanıcı hesaplarını geleneksel yükseltme projeksiyonlarından yıllar öncesinden koruyabilir.
Blok zinciri ağları için kuantum direnci neden acil?
Blok zincirleri, kullanıcı fonlarını korumak, işlemler doğrulamak ve özel anahtarın yalnızca hak sahibinin bir transferi yetkilendirebilmesini sağlamak için asimetrik kriptografiye dayanır. Şu anda Ethereum gibi standart ağlar, işlem imzalamak için ECDSA (Elliptik Eğri Dijital İmza Algoritması) secp256k1 kullanır. Bu kriptografik temeller, klasik bilgisayarlara karşı hesaplama açısından güvenli olsa da, yeterli qubit ölçeğine ve hata düzeltme yeteneklerine sahip, Shor algoritmasını çalıştıran kuantum bilgisayarlarına karşı savunmasızdır.
Yeterince gelişmiş bir kuantum bilgisayarı, genel olarak ortaya çıkarılmış bir genel anahtardan özel anahtarı çıkarabilir. Blok zinciri adresleri, genellikle dışa doğru işlemler sırasında genel anahtarları ortaya çıkarır ya da tarihsel defter durumlarında açıkça kalır; bu nedenle korumasız bir ağ, defterde kritik bir comprimizasyonla karşı karşıya kalır. Sonuç olarak, temel geliştiriciler ve araştırmacılar, kuantum donanımı kriptografik olarak önemli aşamalara ulaşmadan önce protokolü koruyacak yükseltme yolları bulmaya öncelik vermiştir.
Vitalik Buterin'in Kuantum Zaman Çizgileri Üzerine Görüşünde Ne Değişti?
Tarihsel olarak, büyük bir akıllı sözleşme platformunu kuantum dirençli algoritmalarla geçirmek, onlarca yıl süren bir mühendislik engeli olarak görülüyordu. Kuantum sonrası kriptografi (PQC) alternatifleri—örneğin, ızgara tabanlı veya durumlu hash tabanlı imza şemaları—geleneksel olarak büyük imza boyutları, yüksek doğrulama gaz maliyetleri ve blok zinciri durumunu şişirebilecek karmaşık anahtar yönetimi gereksinimleriyle karşılaşıyordu.
Son teorik atılımlar ve modüler protokol tasarımları bu bakış açısını değiştirdi. Kısa sıfır bilgi kanıtları, STARK tabanlı birikimleyiciler ve optimize edilmiş hash tabanlı imza çerçeveleri üzerine yapılan araştırmalar, ethereum'un kuantum güvenli yükseltmeleri artımlı olarak entegre edebileceğini gösteriyor. Yerel protokol bileşenleri ve hesap-soyutlama katmanları aracılığıyla, geliştiriciler, verimliliği veya merkeziyetsizliği zedelemeksizin, savunmasız imza şemalarını yavaşça ortadan kaldırabilir.
Ethereum, kuantum güvenli yükseltmeleri nasıl uygulayacak?
Ethereum ölçeğindeki bir merkeziyetsiz ağı yükseltmek, dikkatli koordinasyon, geriye doğru uyumluluk planlaması ve çok yıllık test aşamaları gerektirir. Geçiş stratejisi birkaç temel sütuna dayanır:
-
Hesap Soyutlaması (ERC-4337): Akıllı sözleşme cüzdanlarının yaygınlaşmasıyla kullanıcılar, temel konsensüs katmanını hemen değiştirmeden güvenlik modellerini yerel ECDSA anahtarlarından kuantum dirençli imza doğrulayıcılara geçirebilir.
-
Hash tabanlı imzalar: SPHINCS+ veya XMSS gibi algoritmalar, sayı teorisi varsayımlarına değil, hash fonksiyonlarına dayalı güçlü güvenlik garantileri sunar, ancak imza boyutlarını optimize etmek hala aktif bir araştırma alanıdır.
-
Sıfır Bilgi Kanıtı Entegrasyonu: ZK-rollup katmanları ve yerel protokol kanıtlayıcıları, kuantum sonrası doğrulama matematiğiyle ilişkili hesaplama yükünden temel katmanı korumak için karmaşık kriptografik kanıtları çevrimdışı olarak toplu olarak işlemeye ve doğrulamaya olanak tanır.
Aşağıdaki tablo, kuantum sonrası geçiş için değerlendirilen temel kriptografik yaklaşımları özetlemektedir:
| Kriptografik Temel | Güvenlik Temeli | Ana Avantajlar | Ana Dezavantajlar |
| ECDSA (Mevcut) | Eliptik eğriler | Hızlı, kompakt imzalar | Kuantum donanımında Shor algoritmasına karşı savunmasız |
| Kafes Tabanlı Kripto | En Kısa Vektör Problemi | Hız ve boyutun iyi dengesi | Karmaşık matematiksel varsayımlar, daha yeni güvenlik geçmişine sahip |
| Hash Tabanlı İmzalar | Hash fonksiyonu güvenliği | Minimum kriptografik varsayımlar | Büyük imza boyutları, katı durum yönetimi gereksinimleri |
Geliştiriciler ve Kullanıcılar İçin Pratik Sonuçlar Nelerdir?
Günlük katılımcılar ve dağıtılmış uygulama (dApp) geliştiricileri için, kuantum güvenliğine geçiş muhtemelen protokol güncellemeleri ve cüzdan yazılımı güncellemeleri aracılığıyla arka planda gerçekleşecektir. Kullanıcılar, hesap soyutlama çerçeveleri sayesinde ilk gün el ile fonlarını yeniden yapılandırmak zorunda kalmayacaktır.
Ancak akıllı sözleşme geliştiricileri, uzun vadeli protokol yükseltmelerinin gaz ekonomisini, imza doğrulama opcode'larını ve veri erişilebilirlik yapılarını nasıl etkilediğine dikkat etmelidir. Ethereum, daha gelişmiş kriptografik temelleri entegre ettikçe, sıfır bilgi uygulamaları ve güvenli anahtar yönetimi için araçlar gelişmeye devam edecek ve ticari piyasada ortaya çıkmadan çok önce geleceğin hesaplama tehditlerine karşı sağlam koruma sağlayacaktır.
Sonuç
Ethereum'un kuantum güvenliği yol haritasının hızlanması, blok zinciri mühendisliğinde kritik bir dönüm noktasıdır. Daha önce uzak ve çözülemeyen bir ölçeklendirme ve kriptografik engel olarak görülen bu durum, artık modüler protokol tasarımı, hesap soyutlaması ve verimli sıfır bilgi mimarisi aracılığıyla ele alınmaktadır. Kuantum zafiyetini öngörerek karşılamak suretiyle ağ, uzun vadeli dayanıklılığı sağlamak amacıyla kullanıcı varlıklarının ve merkeziyetsiz altyapının gelecekteki teknolojik paradigmalar karşısında korunmasını hedeflemektedir.
SSS
Kuantum bilgisayarlar ethereum'a gerçekçi bir tehdit oluşturduğunda?
Çoğu kriptografi uzmanı ve kuantum fizikçisi, 256-bit eliptik eğri kriptografisini kırabilecek bir kuantum bilgisayarının hâlâ yıllar veya on yıllar ötede olduğunu tahmin ediyor. Ancak geçişin uzun zaman aldığını göz önünde bulundurarak öngörücü planlama zaten devam ediyor.
Normal kullanıcılar, fonlarını korumak için bir işlem yapmak zorunda mı kalacak?
Önerilen çoğu yükseltme yolunda, cüzdan sağlayıcılar ve hesap soyutlama standartları geçiş mekaniklerini yönetecektir. Kullanıcılar, kuantum dirençli imza doğrulama donanımlı akıllı sözleşme hesaplarına cüzdan ayarlarını güncellemeye veya fonlarını taşıtmaya yönlendirilecektir.
Post-kuantum kriptografik imzalar neden daha zor işlenir?
Kuantum sonrası alternatifler, geleneksel eliptik eğri şemalarına kıyasla genellikle açık anahtarlar ve imzalar için çok daha büyük veri boyutları gerektirir. Bu, depolama gereksinimlerini, ağ bant genişliği tüketimini ve blok zinciri üzerindeki doğrulama gaz maliyetlerini artırır.
Diğer blok zinciri ağları da kuantum güvenliği için hazırlanıyor mu?
Evet, birden fazla layer-1 protokolü ve araştırma grubu, Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) post-kuantum kriptografi standartlarını aktif olarak izliyor ve modüler yükseltme çerçeveleriyle deneyler yapıyor.
Bu yükseltme, mevcut akıllı sözleşmeleri bozma riski taşır mı?
Temel protokol geliştiricileri, mevcut merkeziyetsiz uygulamaları bozmadan yükseltmeler tasarlar ve belirli protokol düzeyindeki değişiklikler her zaman ana ağ dağıtımından önce titizlikle test ağı simülasyonlarından geçirilir.
Sorumluluk Reddi
Bu genel piyasa bilgisi, üçüncü taraf, ticari veya sponsor kaynaklardan olabilir ve yalnızca referans ve eğitim amaçlı sağlanmıştır; finansal veya yatırım tavsiyesi, teklif, teşvik veya garanti oluşturmaz. Bunun doğruluğu, tamamlanması, güvenilirliği ve bunun sonucunda ortaya çıkan herhangi bir kayıp için sorumluluk kabul etmiyoruz. Yatırımlar/alışverişler risklidir; geçmiş performans, gelecekteki sonuçları garanti etmez. Kullanıcılar araştırmalı, dikkatli karar vermeli ve tam sorumluluğu üstlenmelidir. Daha fazla bilgi için lütfen KuCoin’in Kullanım Koşulları ve İşlem Risk Açıklaması’na bakın.
Sorumluluk Reddi: Bu sayfa, kolaylığınız için AI teknolojisi kullanılarak çevrilmiştir. En doğru bilgi için orijinal İngilizce versiyona bakınız.