

Canto Incognito Malware, Kryptex'i Hedef Aldı: 3.400 AI Sunucusu Kripto Kazıma İçin Ele Geçirildi
Giriş
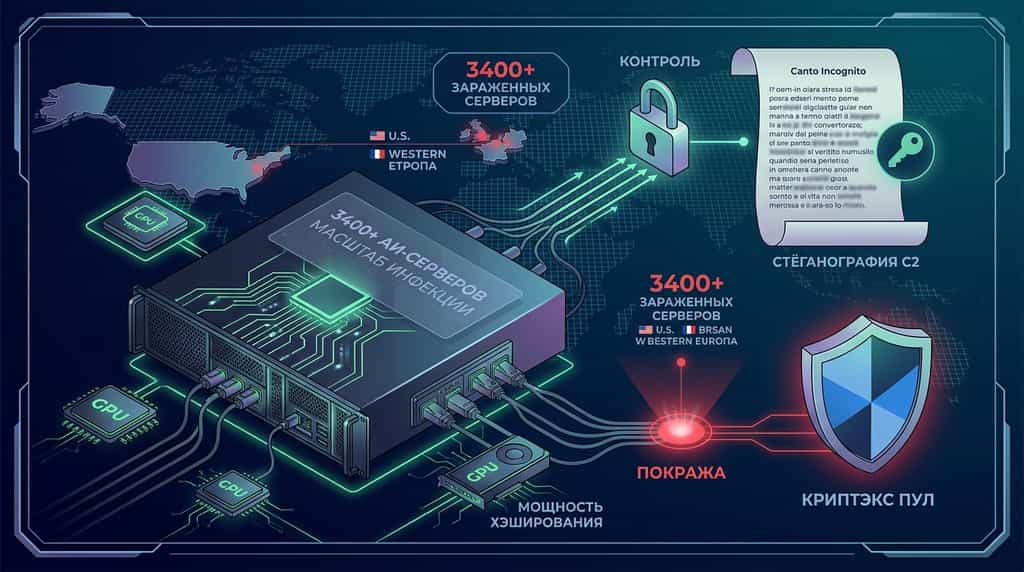
Küresel olarak 3.400’den fazla açığa çıkmış yapay zeka (AI) ve Büyük Dil Modeli (LLM) sunucusu, Canto Incognito olarak adlandırılan karmaşık bir kripto kazıma kampanyasıyla ele geçirildi. Lumen Black Lotus Labs’taki siber güvenlik araştırmacılarına göre, kötü niyetli aktörler, ele geçirilmiş kurumsal altyapılara gizli XMRig ve Iron madencilik yazılımları yüklemek için PoeLLM adlı yeni bir malware türü yaydı. Ele geçirilen hesaplama gücü, yetkisiz kripto para geliri elde etmek için önde gelen Rusça madencilik platformu olan Kryptex’e yönlendirildi.
Saldırı kampanyası, gelişmiş Bir Komut ve Kontrol (C2) gizleme mekanizması nedeniyle dikkat çekiyor. Saldırganlar, statik IP adresleri veya alan adları yerine, C2 sunucu konumlarını genel bir GitHub deposunda yayınlanan stejanoğrafik şiirler içinde kodladı. Bu devam eden tehdit, açıkta bırakılmış kurumsal AI dağıtımlarının ve açık kaynaklı yardımcı yazılımların gizli kaynak ele geçirme kötü amaçlı yazılımlarına karşı artan zafiyetini vurguluyor.
Kryptex Üzerindeki Canto Incognito Malware Saldırısı Nedir?
Canto Incognito kampanyası, yetkisiz kripto para madenciliği için yüksek performanslı kurumsal sunucu altyapısını gizlice ele geçirmeyi amaçlayan hedefli bir cryptojacking operasyonudur. Nisan 2026'dan beri aktif olan bu kampanya, bulut ve kurumsal ortamlara ilk erişimi sağlamak için açık kaynaklı AI mikroservislerini ve web yardımcı araçlarını giriş noktaları olarak kullanır.
Bir kurban ağına girdikten sonra, ana zararlı yazılım yükü PoeLLM, Monero (XMR) için özel olarak XMRig ve Iron için özel madenci yazılımlarını dağıtarak CPU ve GPU kaynaklarını kullanır. Madenlenen ödüller, ünlü Rus madencilik havuzu ve otomatik kripto ödeme hizmeti Kryptex'te barındırılan hesaplara yönlendirilir.
Canto Incognito kampanyasının ana operasyonel parametreleri şunlardır:
-
Bulaşma Ölçeği: Dünya çapında 3.400'den fazla bireysel sunucu tehlikeye girdi ve 2026 yılının ortasında yaklaşık 2.200 sunucunun aynı anda bulaşması yaşandı.
-
Coğrafi Dağılım: Saldırılar, Birleşik Devletler ve Batı Avrupa'daki kurumsal veri merkezleri boyunca yoğunlaşmıştır.
-
Hedeflenen Güvenlik Açıkları: Kompromiz edilmiş uç noktalar, çoğunlukla LiteLLM (Yapay Zeka proxy katmanı), Gotenberg (belge dönüştürme hizmeti), Gitea (kod deposu barındırma) ve Ivanti Sentry (mobil güvenlik ağ geçidi) gibi internete açık yazılımlardan oluşmaktadır.
-
Botnet Yayılımı: Kripto madenciliğinin yanı sıra, enfekte edilen sunucular, daha geniş internet üzerinde onarılmamış sistemleri taramak için ikincil tarama düğümleri olarak yeniden kullanılır ve botnet’in genel alanını genişletir.
PoeLLM Malware, komut ve kontrol (C2) için GitHub şiirlerini nasıl kullanır?
PoeLLM, Poem-Based Steganographic IP Encoding adlı yenilikçi ve yüksek dirençli bir C2 keşif yöntemi kullanır. Geleneksel bot ağları, siber güvenlik ekiplerinin kolayca engelleyebileceği veya yönlendirebileceği sabit IP adresleri veya Dinamik Alan Adı Sistemi (DDNS) altyapısına dayanır. Buna karşılık, Canto Incognito, kontrol altyapısını açık kaynak kod deposlarına gizler.
C2 operasyon döngüsü, yapılandırılmış dört adımlı bir süreç aracılığıyla işler:
-
Poetik Steganografi: Saldırganlar, 13 Nisan 2026 tarihinde ilk commitle bir GitHub deposu oluşturdu. İçinde İtalyanca bir şiir ("Canto Incognito" veya "Bilinmeyen Şarkı") yayınladılar.
-
Dinamik Anahtar Değiştirme: Saldırganlar, C2 altyapısını taşıdığında veya yeniden atadığında, şiire özgü kelimeleri düzenli GitHub commitleği ile değiştirir.
-
Hedefte Şifre Çözme: Bir compromised sunucuda yürütüldüğünde, PoeLLM GitHub'dan en son commitleyi getirir, metni okur ve değiştirilen kelimelere dayalı bir algoritmik anahtar çıkarma formülü uygulayarak C2 sunucusunun operasyonel IP adresini türetir.
-
Kapatmalara Karşı Direnç: GitHub, küresel olarak kullanılan legít bir geliştirme platformu olduğundan, güvenlik duvarı kuralları nadiren GitHub deposu uç noktalarına yönelik dış bağlantıları engeller; bu da kötü amaçlı yazılımın geleneksel ağ savunma engellerini atlamasını sağlar.
Lumen Technologies'ten gelen siber güvenlik araştırma mühendisliği verilerine göre, bu gizleme tekniği, tehdit istihbaratı analistleri için C2 kanallarını izlemeyi ve nötralize etmeyi önemli ölçüde daha zor hale getiriyor.
AI ve LLM altyapısı neden kriptojacking için birincil hedefler?
Kurumsal yapay zeka altyapısı, büyük hesaplama bant genişliği ve gevşek varsayılan güvenlik yapılandırmaları nedeniyle kriptodöviz kazıcılık tehdit aktörleri için exceptionally yüksek değerli bir hedeftir. Şirketler hızlı bir şekilde Büyük Dil Modellerini (LLM'ler) ve destekleyici mikroservisleri dağıttıkça, güvenlik protokolleri genellikle geliştirme hızının gerisinde kalır.
LiteLLM gibi AI yönetim araçları, kuruluşların birden fazla sağlayıcı modeli boyunca API çağrılarını birleştirmesine olanak tanır. Bu hizmetler, uygun erişim kontrol listeleri (ACL) veya kimlik doğrulama engelleri olmadan doğrudan genel internete açıldığında, saldırganlar açık portları dakikalar içinde tarar ve sömürür.
Ayrıca, AI iş yükleri varsayılan olarak yoğun işlem gücü tüketdiğinden, sistem yöneticileri arka planda çalışan XMRig veya Iron madencilik süreçlerinin neden olduğu artan CPU/GPU kullanımını hemen fark edemeyebilir ve bu da saldırganların işgal edilen ana makinelere uzun süre kalmasına olanak tanır.
Teknik Karşılaştırma: Canto Gizlilik Kampanyası Metrikleri
Canto Incognito kampanyasının operasyonel kapsamını ve risk profili değerlendirmek için ağ güvenliği araştırmacıları tarafından belgelenen ana özellikler aşağıda sunulmaktadır.
| Kampanya Metriği | Ayrıntılar ve Teknik Parametreler | Etki Seviyesi |
| Birincil Yük | PoeLLM, XMRig ve Iron kripto madencilerini dağıtıyor | Yüksek |
| Madencilik Havuzu Hedefi | Kryptex (Rusça madencilik hizmeti) | Medium |
| Toplam Kompromiz Edilmiş Ana Bilgisayar | Dünya çapında 3.400 kurumsal sunucu | Yüksek |
| En Yüksek Aktif Enfeksiyonlar | Aynı anda ~2.200 sunucu (Haziran 2026 ortaları) | Yüksek |
| C2 Gölleme Yöntemi | Dinamik olarak değiştirilen İtalyan şiirini kullanan GitHub steganografi | Kritik |
| İlk Taahhüt Tarihi | 13 Nisan 2026 | Bilgilendirme |
| Hedef Altyapı | LiteLLM, Gotenberg, Gitea, Ivanti Sentry kurumsal araçları | Kritik |
| Hedef Coğrafi Bölgeler | Birleşik Devletler ve Batı Avrupa | Yüksek |
| Atfedilen Aktör Kökeni | İtalyanca konuşan siber suç grubu (trafik analizine göre) | Medium |
Kripto Kazı Malware'inden Kurumsal Altyapıyı Koruma
PoeLLM ve benzeri kriptojacking tehditlerini önlemek, ağ görünürlüğü, zafiyet yönetimi ve altyapı sertleştirme üzerine odaklanan proaktif bir savunma stratejisi gerektirir. Açık kaynaklı AI mikroservisleri kullanan kurumlar, dış saldırı yüzeylerini sistematik olarak denetlemelidir.
-
Güvenli Olmayan AI Hizmetlerini ve Ara Yazılımı Koruyun
LiteLLM, Gotenberg veya Gitea gibi yardımcı hizmetleri, güçlü bir kimlik doğrulama katmanı olmadan doğrudan açık internete dağıtmayın. Katı bir Sıfır Güven Mimarisi (ZTA) uygulayın, hizmetleri sanal özel bulutlar (VPC) içinde yalıtın ve yönetim arayüzlerini güvenli Sanal Özel Ağlar (VPN) veya Kimlik-Bilinçli Vekillerin arkasında konumlandırın.
-
Dışa doğru ağ çıkış filtrelemesini uygulayın
Üretim AI sunucularından giden ağ trafiğini kısıtlayın. Üretim iş yükleri, GitHub gibi dış kod barındırma platformlarına sınırsız HTTP/HTTPS erişimi nadiren gerektirir. Giden trafiği filtreleyerek ve bilinmeyen IP hedeflerini engelleyerek kurumsal takımlar, kötü amaçlı yazılımların dış depolardan canlı C2 adreslerini çekmesini önler.
-
İşlem Çalıştırmasını ve Sistem Metriklerini İzleyin
Yetkisiz işlem oluşturma için Endpoint Detection and Response (EDR) çözümlerini dağıtın.
xmrig, iron-miner ile ilgili yetkisiz işlem ikili dosyalarının veya geçici sistem dizinlerinden (örneğin /tmp veya /var/tmp) çalışan bilinmeyen arka plan betiklerinin oluşturulmasını işaretleyin.-
Zafiyetli Kurumsal Yazılımı Düzeltin
İnternete açık ağ uygulamalarını, Ivanti Sentry, kod depolarını ve konteynerleştirilmiş mikroservisleri düzenli olarak denetleyin ve düzeltmeler uygulayın. Güvenlik düzeltmelerini hızla uygulamak, saldırganların ilk erişim için kullandığı bilinen uzaktan kod yürütme (RCE) vektörlerini ortadan kaldırır.
Başlıkları Aşmak: KuCoin 5.0 Sizin İçin Ne Anlama Geliyor
Piyasa haberleri hızlı ilerliyor — ancak bunu nerede uyguladığınız da aynı derecede önemli. Bu Ekim'de KuCoin, KuCoin 5.0'ı hayata geçirerek KuCoin'i yeniden inşa edilmiş bir platforma dönüştürüyor. Sizin için gerçekten ne değişiyor:
-
Her şey için bir hesap. Eski platformlar paranızı ayrı "spot", "marjin" ve "vadeli" hesaplar arasında böler ve nedenini anlamak beklerdi. KuCoin 5.0'ın birleşik hesabı bunu tamamen ortadan kaldırıyor — bir kez yatırma yapın, her şey orada olacak (şu anda yalnızca VIP'lere açık).
-
Hisse senetleri, endeksler ve mallar. KuCoin 5.0, kripto dışına küresel piyasalara genişliyor. Kripto yatayda hareket ederken hisse senedi piyasaları yükseliyorsa (veya tam tersi), fiat sistemleri için broker hesabı açıp günlerce beklemek yerine dakikalar içinde geçiş yapın.
-
Gerçek dünya varlıkları (RWA). Komoditiler gibi geleneksel varlıklara tokenleştirilmiş maruziyet, tamamen kripto hesabınızda. Küresel finansın en hızlı büyüyen segmentlerinden biri artık kurumlar için ayrılmış değil — aynı bakiyenizden erişebilirsiniz.
-
Öğrenirken kazanın. Hâlâ işlem yapmaya hazır değil misiniz? KCUSD, stablecoin’lerinizin günlük otomatik bileşik faiz kazanmasını sağlar. Durgun yatırmanızı %4 getiriyle çalıştırmanın en hafif stresli yolu.
-
Dilbilgisi gerektirmeyen, platforma entegre edilmiş bir yapay zeka asistanı. Sorular sorun, piyasa bağlamını öğrenin, ne görüyorsanız anlayın.
-
Sizi aşırı yüklemeyen bir uygulama. Daha hızlı, daha temiz ve tutarlı — ilk dokunuşta intuitive, bir eğitimden sonra değil.
-
Güvenlik, sadece güvenmekle kalmaz, kontrol edebilirsiniz. MiCAR lisanslı bir AB kurumu, Varlık Kanıtı'nı kendiniz doğrulayabilir ve uluslararası olarak sertifikalı güvenlik (SOC 2 Type II, ISO 27001:2022).
Hesabınızı dakikalar içinde oluşturun — kripto nun nereye gittiği değil, nereye gideceği için tasarlanan platformda başlayın.
Sonuç
Canto Incognito kötü amaçlı yazılımı, tehdit aktörlerinin gizli kripto kazıma gerçekleştirmek için maruz bırakılmış AI ve LLM sunucu altyapısını hedef aldıkları siber suç stratejisinde önemli bir gelişmeyi vurgulamaktadır. PoeLLM kötü amaçlı yazılımını dağıtarak ve ele geçirdikleri hash gücünü Rus madencilik platformu Kryptex'e yönlendirerek, saldırganlar ABD ve Batı Avrupa'da 3.400'den fazla sistemi başarıyla tehlikeye atmıştır.
Bu kampanyayı farklı kılan, GitHub üzerinde barındırılan gizli şiirler kullanarak C2 sunucu IP adreslerini dinamik olarak güncelleyen ve standart güvenlik engellerini atlamayı sağlayan yenilikçi Komut ve Kontrol (C2) mekanizmasıdır. Yapay zeka ve mikroservis mimarilerinin kurumsal benimsenmesi hızla arttıkça, genel API uç noktalarını güvence altına almak, dışa doğru ağ çıkışını kısıtlamak ve LiteLLM ile Ivanti Sentry gibi açıklayıcı yazılımları güncellemek, kaynak istismarını önlemek için kritik adımlardır.
Değişen dijital varlık ortamında dolaşmak, güvenli alım satım ve varlık saklama için güvenilir platformlar seçerken güvenlik gelişmelerinden haberdar kalmayı gerektirir. KuCoin, bitcoin, ethereum ve yüzlerce kripto varlığı güvenli bir şekilde işlem yapmak için küresel kullanıcılarına sektörün öncü güvenlik standartlarını korumaya devam etmektedir.
Sıkça Sorulan Sorular (SSS)
Canto Incognito kötü amaçlı yazılım kampanyasının ana hedefi nedir?
Canto Incognito kampanyasının ana amacı, Kryptex madencilik platformu aracılığıyla Monero ve Iron gibi kripto paraları kazanmak için enfekte sunucuların CPU ve GPU işleme gücünü ele geçiren yetkisiz kripto madenciliğidir.
PoeLLM kötü amaçlı yazılımı güvenlik tespitini nasıl kaçırır?
PoeLLM, komut ve kontrol (C2) IP adreslerini, genel bir GitHub deposunda barındırılan gizli İtalyan şiirlerden alarak güvenlik tespitlerini kaçırıyor; şiirdeki anahtar kelimeleri değiştirerek geleneksel domain adları veya statik IP'lerden bağımsız olarak dinamik olarak yeni IP adresleri hesaplıyor.
Canto Incognito, öncelikle hangi yazılım uygulamalarını hedef almaktadır?
Kampanya, özellikle LiteLLM (bir AI proxy aracı), Gotenberg (bir belge dönüştürme motoru), Gitea (bir kendi sunucuda barındırılan kod deposu hizmeti) ve Ivanti Sentry (bir mobil ağ güvenlik geçidi) dahil olmak üzere internete açık kurumsal uygulamaları ve mikroservisleri hedef almaktadır.
Kryptex nedir ve bu saldırıda platform doğrudan ele geçirildi mi?
Kryptex, Rusça bir kripto para madencilik platformu ve otomatik ödeme hizmetidir; kendi olarak hacklenmemiş, ancak tehdit aktörlerinin, işgal edilmiş sunuculardan üretilen çalınmış hash gücüne yönlendirdiği madencilik havuzu alıcısı olarak kullanılmıştır.
Ağ yöneticileri, bir AI sunucusunun PoeLLM tarafından ele geçirilip edilmediğini nasıl belirleyebilir?
Yöneticiler, CPU/GPU kullanımında beklenmedik artışları kontrol ederek, sistem süreçlerinde XMRig gibi yetkisiz madenci yazılımlarını inceleyerek ve dış kod deposlarına veya doğrulanmamış IP adreslerine yönelik şüpheli bağlantılar için dış ağ trafiğini izleyerek potansiyel enfeksiyonları tespit edebilir.
Sorumluluk Reddi
Bu makale yalnızca bilgilendirme amaçlıdır ve finansal, yasal veya yatırım tavsiyesi oluşturmaz. Herhangi bir platformda dijital varlıklarla etkileşimde bulunmadan veya kripto para alım satımı yapmadan önce her zaman kendi araştırmanızı yapın.
Sorumluluk Reddi: Bu sayfa, kolaylığınız için AI teknolojisi kullanılarak çevrilmiştir. En doğru bilgi için orijinal İngilizce versiyona bakınız.