

Ekim 2026'da Binance Saldırısı: EIP-7702 İstismarı, Sıcak Cüzdanlardan Milyarlarca Doları Boşalttı
Giriş
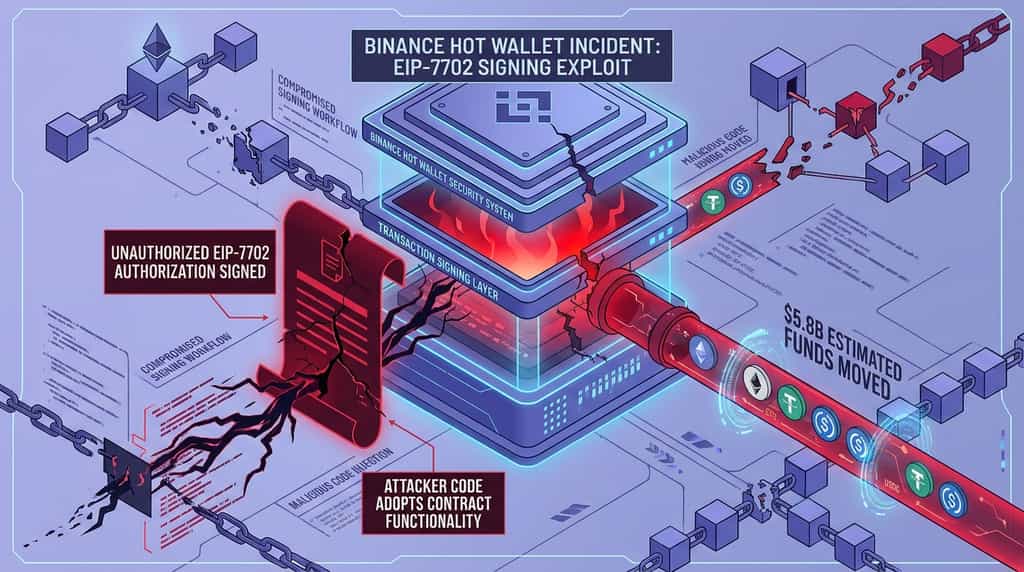
30 Ekim 2026 tarihinde Binance sıcak cüzdanları ile ilgili büyük bir güvenlik olayı, EIP-7702, işlem imzalama altyapısı ve çapraz platform güvenlik koordinasyonu riskleri hakkında sorular uyandırdı. Olay, Binance ile bağlantılı cüzdanlardan yetkisiz varlık transferlerini mümkün kılan bir dizi EIP-7702 yetkilendirme isteğini içeriyordu. Zincir üstü erken tahminlere göre, birkaç ağ boyunca aktarılan varlıkların değeri yaklaşık 5,8 milyar dolar olarak değerlendirildi, ancak bu rakam Binance'in onaylanan net kaybıyla karıştırılmamalıdır.
Olay, önemli bir ayrımı vurgulamaktadır: EIP-7702, her bir cüzdanı otomatik olarak maruz bırakan bir zafiyet değil, akıllı hesap işlevselliğini desteklemek için tasarlanmış bir ethereum protokol özelliğidir. Bildirilen hata, imzalama ve yetkilendirme süreciyle ilgili görünmektedir. Binance, kayıpları karşılayacağını, yatırma ve çekimleri geçici olarak durduracağını ve güvenlik kontrollerine başladığını açıkladı. Bu arada, stablecoin çıkarıcıları ve blok zinciri ekosistemi katılımcıları, olayla ilişkili varlıkları dondurma veya güvenli hale getirme adımları attı.
Ekim 2026 Binance Sıcak Cüzdan Olayı Nasıl Oluştu?
Raporlanan saldırı, Binance sıcak cüzdanı tarafından imzalanmış yetkisiz EIP-7702 yetkilendirmelerini içermekte ve saldırganın kontrolündeki kodun varlıkların transferini başlatmasına izin vermektedir. Mevcut zincirüstü analizler, işlem imzalama sürecinde bir hata olduğunu göstermektedir, ancak Binance ilk raporlar ortaya çıktığında nihai teknik araştırmasını yayınlamamıştı.
Bitfish'in yaptığı analize göre, olay UTC+8 saat diliminde yaklaşık 04:20'de başladı. 50 yetki isteği içeren bir işlem zincir üzerine yayınlandı. Bu istekler, Binance sıcak cüzdanıyla ilişkili özel anahtar kullanılarak imzalandı. Birkaç dakika sonra, varlıklar toplu olarak cüzdan dışına aktarılmaya başlandı.
Yapılan analiz, dar bir işlevi olan bir yetkilendirme programını tanımladı: bu program, belirli bir denetleyiciyi tanıdı ve varlık transferlerini gerçekleştirdi. 50 istek, sıralı işlem nonceleri taşıyordu ve bu yetkilendirmeler, sıranın cüzdanın mevcut durumuyla eşleştiğinde etkin hale geliyordu. Rapor, ana işlem öncesinde gerçekleştirilen iki test işleminden de bahsediyor ve saldırganın transfer sürecini önceden hazırladığını gösteriyor.
EIP-7702, yetkisiz transferleri nasıl etkinleştirdi?
EIP-7702, dışarıdan sahip olan bir hesabı (EOA), belirli bir kod adresini yetkilendirerek geçici olarak akıllı sözleşme işlevlerini benimsemeyi sağlar. Bu özellik, Ethereum'un Pectra yükseltmesi kapsamında tanıtılmış olup, daha esnek hesap davranışlarını, özellikle cüzdan deneyimlerini ve programlanabilir işlem yürütmesini desteklemeyi amaçlar.
EIP-7702 kapsamında bir hesap, hesabın bağlamında yürütülecek kodu belirten bir yetki imzalar. Bu, toplu işlemler ve daha karmaşık işlem akışları gibi işlevleri etkinleştirebilir. Ancak bu yetki güvenlik açısından hassastır: kullanıcı veya cüzdan, amaçlanmayan bir yetki imzalarsa, belirtilen kod, imzalayanın niyet etmediği eylemleri gerçekleştirmeye yetki kazanabilir.
Binance olayında, EIP-7702'nin kendisinin kırıldığını söyleyen bir endişe değil, mevcut analizlerin imzalama sisteminin yetkisiz bir dizi isteği onaylayabileceğini öne sürdüğü belirtildi. Blockaid CEO'su Ido Ben-Natan, olayın doğrudan özel anahtarın çalınmasından ziyade bir zarar görmüş imzalama sisteminden kaynaklanabileceğini söyledi. Binance, alıntılanan raporda belirtilen saldırı yolunu doğrulamadı.
Bu ayrım önemlidir. Bir özel anahtar, platformun kontrolünde kalırken, bir compromis edilmiş imzalama iş akışı, zararlı bir işlemi onaylamak için manipüle edilebilir. Bu nedenle güvenlik kontrolleri, bir işlemin kim veya ne tarafından imzalandığını değil, aynı zamanda işlemin hedefini, yetki kapsamını, kodunu ve amaçlanan etkisini de legimit olduğunu doğrulamalıdır.
Ne kadar aktarıldı?
Zincir içi hareketlere dayalı erken tahminler, birden fazla ağ üzerinden transfer edilen varlıkların toplam değerinin yaklaşık 5,8 milyar dolar olduğunu gösteriyor, ancak transfer edilen miktar mutlaka nihai ekonomik kayıp anlamına gelmez. Varlık fiyatları dalgalanır, bazı transferler dondurulabilir ve olayın tam kapsamlı boyutu Binance ve ilgili araştırmacılar tarafından doğrulanmalıdır.
Aynı Bifish analizi, ETH, USDT, USDC ve diğer tokenleri içeren büyük transferleri tanımladı. Ayrıca varlıkların Ethereum ve Tron arasında taşındığını raporladı, ancak ayrı bir bitcoin cüzdan hareketinin olayla bağlantılı olup olmadığı ya da Binance tarafından acil bir transfer mi olduğu konusunda doğrulanmamıştır. Bu ayrım önemlidir, çünkü zincir üzerindeki bir transfer yalnızca bir varlığın çalındığını kanıtlamaz.
Analiz, saldırganın varlıklarını, stablecoin çıkarıcıları tarafından dondurulma potansiyeli olan varlıklardan, farklı kontrol özelliklerine sahip varlıklara aktarmaya çalışırken hızlı dönüşüm faaliyetlerini de açıkladı. Tether, Circle ve diğer çıkarıcılar, olaya yanıt gelişirken bazı ilgili tokenleri dondurdu. Bu erken rakamlar, nihai denetlenmiş kayıp beyanı olarak değil, gelişmekte olan tahminler olarak değerlendirilmelidir.
Binance güvenlik olayına nasıl tepki verdi?
Binance'in hemen tepkisi, yatırma ve çekimleri askıya almayı, güvenlik kontrolleri gerçekleştirmeyi, etkilenen varlıkları izlemeyi ve diğer sektör katılımcılarıyla koordinasyon kurmayı içermiştir. Borsa, olaya atfedilen kayıpları karşılayacağını belirtirken, müşteri fonlarının güvenli kaldığını vurgulamıştır.
Binance ortak CEO'su Yi He'ye göre, Binance olayı araştırmak, ilgili varlıkları dondurmak ve güvenlik güçleriyle koordinasyon sağlamak amacıyla yatırma ve çekim işlemlerini geçici olarak durdurdu. Yi He, şirketin saldırı nedeniyle oluşan tüm kayıpları üstleneceğini ve araştırmanın tamamlanmasının ardından ayrıntılı bir olay incelemesi yayınlayacağını söyledi. Ayrıca kullanıcıların Binance'in resmi kanallarından gelen bilgilere dayanmalarını önerdi.
Geçici hizmet durdurulması, önleyici bir güvenlik önlemiydi. Aktif bir soruşturma sırasında yatırma ve çekimleri kısıtlamak, platformun cüzdan bütünlüğünü değerlendirmesine, işlem imzalama sistemlerini incelemesine ve ekiplerin şüpheli transferleri izlerken belirsizliği azaltmasına yardımcı olabilir. Aynı zamanda varlıkları taşımaya ihtiyaç duyan kullanıcılar için rahatsızlık yaratabilir, bu nedenle zamanında ve açık iletişim önemlidir.
Binance Müşteri Fonları Hakkında Ne Söyledi?
Binance, kullanıcı fonlarının güvenli kaldığını ve olaydan kaynaklanan kayıpları karşılayacağını açıkladı. Bu, tamamlanmış bir teknik incelemeye veya nihai kayıpın bağımsız olarak doğrulanmış bir muhasebesine bir alternatif olmayan, bir şirket güvencesi ve tazminat taahhüdüydü.
Yi He, Binance'in kullanıcı fonlarının güvenliğini doğrulamak için güvenlik taramaları gerçekleştirdiğini söyledi. Aynı zamanda olayla ilişkili varlıkları dondurma konusunda diğer sektör katılımcılarının kaydettiği ilerlemeleri belirtti ve yanıt çabalarında tanımlanan kalan FDUSD'lerle ilgili First Digital'den yardım istediydi.
Binance'in kamuoyu pozisyonu dolayısıyla üç bölümden oluşuyordu: müşteri bakiyelerini korumak, imzalama ve cüzdan sistemlerini incelemek ve etkilenen varlıkların hareketini kontrol altına almak için dış taraflarla koordinasyon sağlamak. Şirket, incelemenin tamamlanmasının ardından daha kapsamlı bir açıklama sunacağını söyledi. Bu rapor yayınlanana kadar, tam teknik neden ve nihai finansal etki çözülmemiş olarak kabul edilmelidir.
Diğer kripto şirketleri ve protokoller nasıl tepki verdi?
Olay, stablecoin çıkarıcıları, DeFi risk ekipleri ve blok zinciri ekosistem katılımcıları tarafından koordine bir tepkiye neden oldu. Aldıkları önlemler arasında varlıkları dondurma, kira piyasalarında faaliyetleri kısıtlama ve etkilenen adreslerle ilişkili tokenleri kontrollü depolamaya taşıma yer aldı.
Aave, Piyasaları Neden Dondurdu?
Aave'nin risk tepkisi, kredi pazarları aracılığıyla potansiyel maruziyeti sınırlamaya odaklandı. Raporlara göre, LlamaRisk, Aave Labs ve diğer katılımcılar, saldırganın adreslerini ve ilgili fiyat akışlarını izlerken, bir dizi pazarı dondurmak için koruyucu kontrolleri kullandı.
Raporlar, eylemin Aave V3'te 16 ağ üzerinde 175 rezerv türünü ve Aave V4'te dört tekerlek üzerinde 117 rezervi kapsadığını belirtti. Aave, etkilenen fonların hareketi kararlılaştıktan ve ilgili riskler değerlendirildikten sonra pazarların aşamalı olarak yeniden açılması için değerlendirileceğini belirtti.
Piyasaların dondurulması, güvenlik olayına maruz kalabilecek varlıklarla ilgili ek kira ve kredi faaliyetlerini sınırlayabilir. Bu, protokole bağlı her varlığın veya kullanıcının tehlikeye girdiğini ilan etmek yerine bir risk kontrol önlemidir. Geçici kısıtlamalar, normal kullanıcıları da etkileyebilir; bu nedenle izleme ve kontrollü yeniden açma süreci önemlidir.
Arbitrum İlgili Varlıklarla Ne Yaptı?
Arbitrum Güvenlik Konseyi, olayla ilişkili ve Arbitrum One üzerinde tutulan varlıkları güvence altına almak için eyleme geçti. Raporuna göre, konsey, olayla bağlantılı adreslerden 74.559.805 ARB ve 8.425 ETH'yi bir ara tutma cüzdanına taşıdı.
Arbitrum, operasyonun teknik inceleme ve ağın güvenlik ile yönetimsel sorumlulukları dikkate alınarak gerçekleştirildiğini belirtti. Rapor, eylemin diğer Arbitrum kullanıcılarını veya uygulamalarını etkilemediğini ve varlıkların yalnızca ek bir Güvenlik Konseyi eylemi veya Arbitrum DAO yönetimsel oylaması yoluyla tekrar taşınabileceğini ifade etti.
Bu yanıt, bir blok zinciri ekosisteminin belirli bir olayda varlıkları korumak için yönetim ve acil güvenlik mekanizmalarını nasıl kullanabileceğini göstermektedir. Aynı zamanda hızlı müdahale, kullanıcı mülkiyeti, merkeziyetsizlik ve şeffaf yönetim arasında denge kurma konusunda önemli sorular ortaya çıkarmaktadır. Bu tür eylemler, protokolün yayınlanmış kuralları ve olayın durumu bağlamında değerlendirilmelidir.
Binance, kayıplar için kullanıcıları nasıl tazmin edecektir?
Binance, olayın neden olduğu tüm finansal kayıpları üstleneceğini açıkladı, bu da şirketin taahhütünü yerine getirmesi durumunda etkilenen müşteri bakiyelerinin eksikliği karşılamak zorunda kalmayacağını anlamına geliyor. Tazminat açıklaması, yatırma ve çekimlerin geçici olarak durdurulduğu 30 Ekim'de ortak CEO Yi He tarafından yapıldı.
Binance, güvenlik olayından kaynaklanan tüm kayıpları karşılamayı taahhüt etti. Şirket, ilgili varlıkları dondurma çalışmalarında bulunduğunu ve güvenlik güçleriyle iş birliği yaptığını da belirtti. Tam bir olay incelemesi, araştırmanın tamamlanmasından sonra bekleniyordu.
İki ayrı finansal sorun dikkate alınmalıdır. İlk sorun, etkilenen cüzdanlardan aktarılan varlıkların değeridir. İlk zincir içi tahminler, miktarın birkaç ağda yaklaşık 5,8 milyar dolar olduğunu göstermektedir. İkinci sorun, dondurulan varlıklar, geri kazanılan fonlar ve saldırganın erişemeyeceği herhangi bir varlık dikkate alınarak hesaplanan net kayıptır. Bu rakamlar birbirinin yerine kullanılmamalıdır.
Varlıkları dondurma yeteneği, nihai finansal etkiyi azaltabilir, ancak her aktarılan tokenin otomatik olarak Binance'e geri dönmediği anlamına gelmez. Bazı varlıklar, ilgili taraflar prosedürlerini tamamlayana kadar kontrollü cüzdanlarda kalabilir. Bu nedenle Binance'in kayıpları karşılamaya yönelik taahhüdü, müşteri koruması açısından önemlidir, ancak nihai uzlaşma ve uygulama detayları kritik öneme sahiptir.
Kullanıcılar, hizmetin yeniden başlatılması, hesap bakiyeleri ve nihai olay raporu hakkında bilgi almak için Binance'in resmi duyurularını takip etmelidir. Tazminat, cüzdan kurtarma veya özel hesap doğrulama teklif eden resmi olmayan mesajlara güvenmemelidir. Gerçek bir tazminat süreci, platformun kurumsal kanalları aracılığıyla duyurulmalıdır.
Sonuç
Ekim 2026 Binance güvenlik olayı, işlem imzalama sistemlerinin EIP-7702 gibi güçlü cüzdan yetkilendirme özelliklerleriyle etkileşime girdiğinde ortaya çıkabilecek operasyonel riskleri ortaya koydu. Erken zincir içi analizler, Binance ile ilişkili sıcak cüzdanlardan 50 yetkilendirme isteği ve büyük varlık transferlerini tanımladı. Ancak kesin saldırı yolu ve nihai net kayıp hâlâ araştırmanın konusu kaldı.
Binance, yatırma ve çekimleri askıya alarak, güvenlik kontrolleri gerçekleştirdi, dış taraflarla koordinasyon sağladı ve kayıpları karşılamayı taahhüt etti. Stablecoin çıkarıcıları ilgili varlıkları dondurdu, Aave birçok piyasada faaliyetleri kısıtladı ve Arbitrum'un Güvenlik Konseyi ilgili varlıkları kontrol altındaki bir cüzdana taşıdı. Bu eylemler, dijital varlık ekosistemi boyunca hızlı koordinasyonun önemini gösterdi.
Daha geniş güvenlik dersi, özel anahtar korumanın, işlem düzeyi doğrulama, katı yetki kontrolleri, bağımsız imza onayı, sürekli izleme ve test edilmiş olay yanıtlama prosedürleri tarafından desteklenmesi gerektiğidir. EIP-7702, meşru hesap soyutlama kullanım senaryolarına sahip bir protokol özelliğidir, ancak güvenliği cüzdanların ve uygulamaların bunu nasıl uyguladığına bağlıdır. Borsalar, geliştiriciler ve kullanıcılar, giderek daha programlanabilir cüzdanlarla ilişkili riskleri azaltmada rol oynar.
SSS
1. Binance'in Ekim 2026 olayı, EIP-7702'de bir zafiyetten kaynaklandı mı?
Mevcut raporlar, EIP-7702 protokolünde kesin bir hata yerine Binance'in işlem imzalama sürecinde olası bir başarısızlığa işaret etti. Binance, atıfta bulunan güncellemelerde nihai bir teknik araştırmayı yayınlamadı, bu nedenle kesin kök neden doğrulanamadı.
2. EIP-7702 basitçe nedir?
EIP-7702, harici olarak sahip olduğu bir hesabın, imzalı bir yetkilendirme yoluyla belirli akıllı sözleşme kodlarına yürütme yetkisi vermesini sağlayan bir Ethereum geliştirme önerisidir. Daha esnek cüzdan işlevselliğini destekler, ancak kullanıcılar ve platformlar dahil olan kodu ve izinleri dikkatle doğrulamalıdır.
3. Binance, etkilenen kullanıcıları tazmin edeceğini söyledi mi?
Evet. Binance ortak CEO'su Yi He, 30 Ekim 2026 tarihinde, olaydan kaynaklanan tüm kayıpları Binance'in karşılayacağını söyledi. Şirket, olayı araştırdığını ve araştırmanın ardından daha kapsamlı bir inceleme yayınlamayı planladığını da belirtti.
Sorumluluk Reddi
Bu genel piyasa bilgisi, üçüncü şahısların, ticari veya sponsorlu kaynaklardan olabilir; yalnızca referans ve eğitim amaçlı sağlanmıştır ve finansal veya yatırım tavsiyesi, teklif, teşvik veya garanti oluşturmaz. Bunun doğruluğu, eksiksizliği, güvenilirliği ve bunun sonucunda ortaya çıkan kayıplar için sorumluluk kabul etmiyoruz. Yatırımlar/alışverişler risklidir; geçmiş performans, gelecekteki sonuçları garanti etmez. Kullanıcılar araştırmalı, dikkatli bir şekilde değerlendirme yapmalı ve tam sorumluluğu üstlenmelidir. Daha fazla bilgi için lütfen KuCoin’in Kullanım Koşulları ve İşlem Risk Açıklaması’na bakın.
Sorumluluk Reddi: Bu sayfa, kolaylığınız için AI teknolojisi kullanılarak çevrilmiştir. En doğru bilgi için orijinal İngilizce versiyona bakınız.