

Polymarket, Üçüncü Parti Güvenlik İhlalinden Sonra Alım Satımı ve İletici İşlemlerini Durduruyor
Giriş
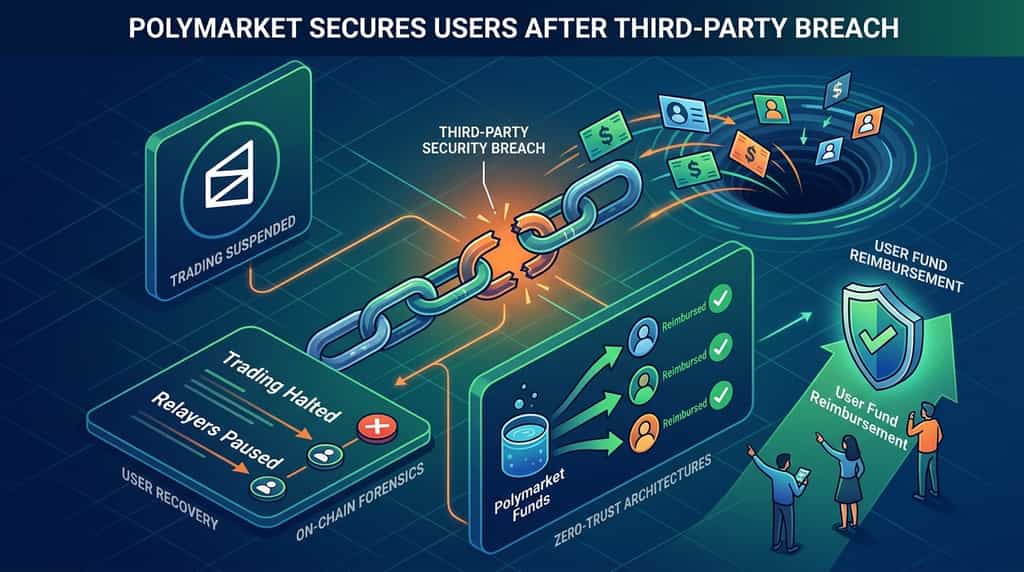
Merkeziyetsiz uygulamalar, dışarıdan yazılım bağımlılıklarına büyük ölçüde dayanır; ancak tedarik zincirindeki tek bir zayıf bağlantı, milyonlarca dolarlık kullanıcı varlıklarını tehlikeye atabilir. Polymarket, üçüncü taraf bir hizmet sağlayıcıdan kaynaklanan bir güvenlik ihlalinden sonra işlemi askıya aldı ve relayer işlemlerini durdurdu. Platform açıklamalarına ve zincir içi analitiklere göre, güvenlik olayı, zafiyetin tespit edilip izole edilmesinden önce yaklaşık 2,65 milyon ila 2,7 milyon dolarlık yetkisiz kullanıcı fon çıkışı yaşanmasına neden oldu. Bu olay, merkeziyetsiz finans ve tahmin piyasaları sektörlerindeki üçüncü taraf yazılım entegrasyonlarıyla ilişkili sürekli yapısal zafiyetleri vurgulamaktadır.
Polymarket İşlem Durdurma ve Relayer Durdurma Nedenini Tetikledi?
İşlem durdurma ve relayer operasyonlarının durdurulması, üçüncü taraf bir web izleme ve analiz sağlayıcısı olan DebugBear ile ilgili bir dış ihlal nedeniyle tetiklendi. Hudson Rock'dan blok zinciri güvenlik araştırmacıları ve Arkham gibi analiz firmalarına göre, üçüncü taraf vektör aracılığıyla bir zararlı komut dosyası enjekte edildi ve oturum açmış kullanıcıların oturumlarını hedef alarak fonları bir saldırganın kontrolündeki adrese yönlendirdi.
Saldırı, yaklaşık 710 kullanıcı hesabını compromete ederek, alım satım aktivitesi kilitlenmeden önce fonları boşalttı. Bu ihlale yanıt olarak, Polymarket hemen uluslararası borsasını "sadece sipariş iptali" moduna aldı ve daha fazla yetkisiz işlemi önlemek için relayer işlemlerini durdurdu. Platform operatörleri, kusurun izole edildiğini ve düzeltildiğini doğruladı; olay ardından Birleşik Krallık'taki yasal yetkililere bildirildi.
Üçüncü Parti Sağlayıcı Kompromaları, Merkeziyetsiz Platformları Nasıl Etkiler?
Üçüncü taraf sağlayıcı ihlalleri, güvenilen ön uç veya izleme kanalları aracılığıyla temel akıllı sözleşme güvenlik katmanlarını atlayarak dezentralize platformları etkiler. Temel blok zinciri protokolleri ve otomatik piyasa yapıcılar genellikle kriptografik olarak güvenli kalırken, analiz betikleri, performans izleyicileri ve müşteri desteği widget'ları gibi yardımcı araçlar, kullanıcının tarayıcı ortamında yürütme yetkilerine sahiptir.
Bir tedarikçi ihlal edildiğinde, kötü niyetli aktörler, kullanıcı arayüzü davranışını değiştirmek, işlemi boşaltan yükleri enjekte etmek veya onayları sahtelemek için bu güvenilen kanalları silah olarak kullanabilir. Blok zinciri akıllılık sağlayıcılarından gelen olay incelemelerine göre, bu tedarik zinciri vektörü, web3 arayüzlerini hedefleyen saldırganlar için giderek daha çok tercih edilen bir yöntem haline gelmektedir, çünkü temel kriptografik temelleri kırmak yerine, resmi alan adları ve operasyonel betiklerdeki insan güvenini kullanır.
Kullanıcı Kurtarma ve Tazminat İçin Hemen Alınan Adımlar Nelerdir?
Kullanıcı kurtarma ve tazminat, güvenlik ihlali sırasında kayıplar yaşayan tüm etkilenen traderları geri ödemeyi taahhüt eden Polymarket tarafından tamamen finanse edilecektir. İhlalin kontrol altına alınmasının ardından platform temsilcileri, etkilenen bireylerin tamamen tazmin edileceğini ve çalınan fonların bir kısmının—including yaklaşık 750.000 dolar—ortak zincir içi forensik çalışmaları sayesinde başarıyla dondurulduğunu veya izlendiğini doğruladı.
Platforma hemen ardından erişmeye çalışan trader'lar, mühendislik ekibinin bağlı altyapıyı denetlemesi sırasında açık pozisyonları korumak amacıyla yalnızca iptal kısıtlamaları ile karşılaştı.() Platform yöneticileri, kalan varlık akışlarını geri kazanmak için uluslararası yasal uygulama kurumları ve özel blok zinciri izleme firmalarıyla iş birliğinin devam ettiğini vurguladı.
Bu olay, daha geniş tahmin piyasası ekosistemini nasıl etkiliyor?
Daha geniş tahmin piyasası ekosistemi, tekrarlanan güvenlik olayları nedeniyle yazılım bağımlılığı yönetimi ve tedarikçi seçimi konularında artan denetim altındadır. Tahmin piyasaları, özellikle yüksek katılım gösteren coğrafi politik ve makroekonomik olay döngüleri sırasında önemli likidite toplar ve bu da onları sofistike tehdit aktörleri için yüksek değerli hedefler haline getirir.
Kurumsal katılımcılar ve bireysel traderlar, platform riskini geçmişteki direnç ve olay yanıtı verimliliğine göre değerlendirir. Sektör analistleri, hızlı iade işlemlerinin doğrudan finansal zararı hafiflettiğini, ancak tekrarlayan ön uç veya tedarikçi düzeyi açıklıklarının sıfır güvence mimarilerine, katı İçerik Güvenlik Politikalarına (CSP) ve merkeziyetsiz kod bütünlüğü doğrulamalarına doğru yapısal bir dönüşüm talep ettiğini belirtmektedir.
Web3 protokolleri, tedarik zinciri saldırılarına karşı hangi savunma önlemlerini alabilir?
Web3 protokolleri, sıkı İçerik Güvenlik Politikaları (CSP), kriptografik alt kaynak bütünlüğü (SRI) karmaşıkları ve merkeziyetsiz ön uç doğrulama yöntemleri uygulayarak tedarik zinciri saldırılarına karşı savunma sağlayabilir. Yerel sandboxlama olmadan üçüncü taraf JavaScript paketlerine güvenmek, enjeksiyon vektörleri için açık bir kapı oluşturur.
Sert script yürütme sınırları uygulayarak, dış yazılım bağımlılıklarını sürekli denetleyerek ve kritik operasyonel mantığı güvensiz web-de barındırılan izleme araçlarından uzaklaştırarak, geliştirme ekibleri alt zincir tedarikçi ihlallerine maruz kalma riskini büyük ölçüde azaltabilir. Donanım cüzdan entegrasyonları ve işlem simülasyonu uyarıları, sözleşme etkileşimleri sırasında beklenmedik parametre değişiklikleri olduğunda kullanıcıları uyaran kritik son savunma hatları sağlar.
Değişken Piyasalarda Dijital Varlıklarınızı Güvence Altına Alın
Blok zinciri ekosistemi, endüstri raporlarına göre blok zinciri altyapısında kurumsal katılımın büyük gelir büyümesine yol açarak genişlemeye ve önemli ekonomik değer yakalamaya devam ederken, güçlü güvenlik uygulamalarını korumak hayati öneme sahiptir. Tahmin piyasaları, merkeziyetsiz borsalar veya kredi protokolleri arasında hareket ederken, kullanıcılar donanım güvenlik anahtarlarını kullanmalı, gerekli olmayan token onaylarını düzenli olarak iptal etmeli ve ani platform bakımı veya acil dondurma işlemlerine karşı dikkatli olmalıdır. Sistemik tedarikçi riskleri hakkında bilgilendirilmek, katılımcıların ortak karşı risklerini öngörerek ortaya çıkan kripto sektörleriyle etkileşime girmesini sağlar.
Sonuç
Polymarket'te işlem ve relayer işlemlerinin geçici olarak askıya alınması, modern web3 tedarik zincirlerinde ve üçüncü taraf yazılım entegrasyonlarında var olan sürekli zayıflıkları vurgulamaktadır. Platform operatörlerinin hızlı teknik tepkisi, varlıkların dondurulması ve etkilenen trader'lar için kapsamlı iade taahhüdü, olası zararları azaltmaya yardımcı olsa da, bu olay, dış bağımlılıkların getirdiği riskler konusunda önemli bir hatırlatıcıdır. Merkeziyetsiz tahmin pazarları olgunlaştıkça ve daha yüksek likidite hacimleri çekmeye başladıkça, kullanıcı sermayesini korumak ve piyasa güvenini sürdürmek için titiz tedarikçi denetimi ve sıfır güvence ön uç mimarileri kurmak esas önem taşımaktadır.
Sıkça Sorulan Sorular
Polymarket güvenlik ihlali, ABD platformundaki kullanıcıları etkiledi mi?
Hayır, güvenlik olayı ve bunu izleyen işlem kısıtlamaları yalnızca uluslararası platformu etkiledi, ayrı yapılandırılmış ABD platformu tamamen etkilenmedi.
Güvenlik olayı sırasında toplam kullanıcı fonları ne kadar çekildi?
Sistem içi forensik ve analiz firmaları, işlem durdurulmadan önce kullanıcı fonlarının yaklaşık 2,65 milyon ila 2,7 milyon dolarının yetkisiz şekilde taşındığını tahmin etti.
Platforma zararlı kod enjeksiyonu neden oldu?
Zafiyet, üçüncü taraf bir web sitesi izleme ve performans sağlayıcısı olan DebugBear’deki bir ihlalden kaynaklanmıştır ve bu ihlal, yetkisiz bir betik tarafından kullanıcı oturumlarına yönelik saldırıya izin vermiştir.
Etkilenen kullanıcılar tam mali tazminat alacak mı?
Evet, Polymarket, yetkisiz para transferlerinden etkilenen tüm trader'ların platform tarafından tamamen telafi edileceğini kamuoyuyla paylaştı.
Bir kripto para borsasında "cancel-only" modu nedir?
Sadece iptal modu, kullanıcıların mevcut açık emirleri veya pozisyonları iptal edebildiği, ancak yeni işlemler yerleştirmeye veya yeni pozisyonlar açmaya engellendiği acil bir operasyonel durumdur.
Sorumluluk Reddi
Bu genel piyasa bilgisi, üçüncü şahısların, ticari veya sponsorlu kaynaklardan olabilir ve yalnızca referans ve eğitim amaçlı sağlanmıştır; finansal veya yatırım tavsiyesi, teklif, teşvik veya garanti oluşturmaz. Doğruluğu, tamamlanmışlığı, güvenilirliği ve bunlardan kaynaklanan herhangi bir kayıp için sorumluluk kabul etmiyoruz. Yatırımlar/alışverişler risklidir; geçmiş performans, gelecekteki sonuçları garanti etmez. Kullanıcılar araştırma yapmalı, dikkatli bir şekilde değerlendirme yapmalı ve tam sorumluluğu üstlenmelidir. Daha fazla bilgi için lütfen KuCoin’in Kullanım Koşulları ve İşlem Risk Açıklaması’na bakın.
Sorumluluk Reddi: Bu sayfa, kolaylığınız için AI teknolojisi kullanılarak çevrilmiştir. En doğru bilgi için orijinal İngilizce versiyona bakınız.