

Bagaimana Ethereum Mempercepat Jadualnya Ke Keselamatan Kuantum?
Pengenalan
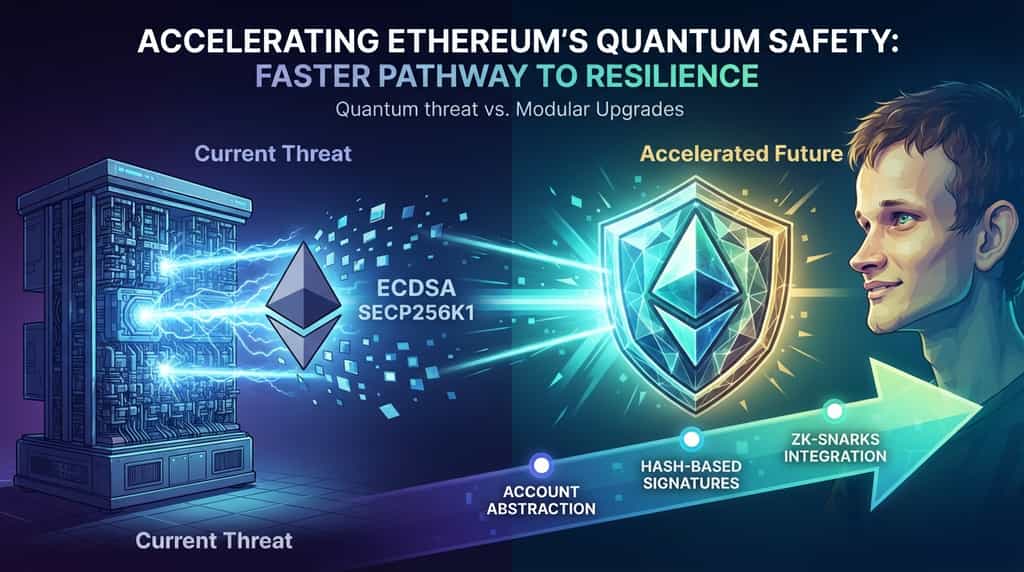
Pemajuan pantas komputasi kuantum membawa ancaman jangka panjang teori terhadap sistem kriptografi tradisional, termasuk kriptografi kunci awam yang mengamankan rangkaian blok rantai. Baru-baru ini, rakan penubuh Ethereum, Vitalik Buterin, mengubah pandangannya secara signifikan, mengungkapkan optimisme yang kuat terhadap laluan yang lebih pantas dan lebih ringkas untuk mencapai ketahanan kuantum untuk rangkaian Ethereum. Perubahan ini berpusat pada penyesuaian kriptografi dan arsitektur yang dicadangkan baharu yang boleh melindungi dana pengguna dan kontrak pintar jauh sebelum peranti kuantum mencapai skala yang mampu memecahkan kriptografi lengkung eliptik semasa.
Poin Utama
Vitalik Buterin telah mengambil sikap yang semakin optimis terhadap percepatan peralihan ethereum kepada kriptografi tahan kuantum, didorong oleh penyelidikan terkini mengenai primitif kriptografi yang lebih cekap dan laluan peningkatan protokol.
-
Pergeseran Utama: Penyelidikan kriptografi terkini menunjukkan bahawa pemindahan Ethereum kepada struktur yang selamat daripada kuantum mungkin dicapai jauh lebih pantas dan dengan lebih sedikit halangan operasi daripada anggaran sebelumnya.
-
Model Ancaman: Komputer kuantum membawa risiko terutama melalui algoritma seperti algoritma Shor, yang boleh membalikkan hash kriptografi dan kunci peribadi yang diperoleh daripada tanda tangan lengkung eliptik piawai (seperti ECDSA).
-
Penyelesaian yang dicadangkan: Rangkaian ini sedang mengkaji ketiadaan keadaan, tanda tangan berdasarkan hash, dan pengumpul bukti tanpa pengetahuan canggih yang meminimumkan beban peningkatan kriptografi tahan kuantum.
-
Kesan Tarikh Masa: Walaupun migrasi penuh memerlukan pengujian ketat dan cabang keras, strategi pelaksanaan modular baharu boleh melindungi akaun pengguna bertahun-tahun sebelum jangkaan peningkatan warisan.
Mengapakah Ketahanan Kuantum Mendesak untuk Rangkaian Blok Rantai?
Blok rantai bergantung pada kriptografi asimetrik untuk mengamankan dana pengguna, mengesahkan transaksi, dan memastikan bahawa hanya pemilik kunci peribadi yang sah yang boleh mengesahkan pindah. Rangkaian piawai seperti ethereum semasa ini menggunakan ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 untuk menandatangani transaksi. Walaupun selamat secara komputasi terhadap komputer klasik, primitif kriptografi ini rentan terhadap komputer kuantum dengan skala qubit dan kemampuan koreksi ralat yang mencukupi yang menjalankan algoritma Shor.
Komputer kuantum yang cukup maju boleh menurunkan kunci peribadi daripada kunci awam yang dipaparkan secara awam. Oleh kerana alamat blok rantai sering memaparkan kunci awal semasa transaksi keluaran—atau mengekalkannya terbuka dalam keadaan buku besar sejarah—jaringan yang tidak dilindungi akan menghadapi kompromi buku besar yang bencana. Akibatnya, pembangun dan penyelidik utama telah memprioritaskan mencari laluan peningkatan yang melindungi protokol sebelum peranti kuantum mencapai pencapaian yang berkaitan dengan kriptografi.
Apa yang Berubah dalam Perspektif Vitalik Buterin Mengenai Garis Masa Kuantum?
Secara sejarah, peralihan platform kontrak pintar utama kepada algoritma yang tahan kuantum dipandang sebagai halangan kejuruteraan yang memakan masa berpuluh-puluh tahun. Alternatif kriptografi pasca-kuantum (PQC)—seperti skema tandatangan berdasarkan kisi atau berdasarkan hash berkeadaan—tradisionalnya mengalami saiz tandatangan yang besar, kos gas pengesahan yang tinggi, dan keperluan pengurusan kunci yang kompleks yang boleh memperbesarkan keadaan blok rantai.
Terobosan teori terkini dan reka bentuk protokol modular telah mengubah pandangan ini. Penelitian terhadap bukti tanpa pengetahuan ringkas, akumulator berbasis STARK, dan kerangka kerja tanda tangan berbasis hash yang dioptimasi menunjukkan bahawa ethereum boleh menyerap peningkatan yang selamat daripada kuantum secara berperingkat. Alih-alih memaksa satu pindaian kriptografi menyeluruh dan sukar di seluruh rangkaian sekaligus, pembangun boleh melaksanakan komponen protokol tempatan dan lapisan abstraksi akaun yang secara beransur-ansur menggantikan skema tanda tangan yang rentan tanpa merosakkan throughput atau desentralisasi.
Bagaimana Ethereum akan melaksanakan peningkatan yang selamat daripada kuantum?
Mengupas jaringan terdesentralisasi berskala ethereum memerlukan koordinasi yang cermat, perancangan kompatibilitas terbalik, dan fasa pengujian bertahun-tahun. Strategi peralihan bergantung kepada beberapa tiang asas:
-
Abstraksi Akaun (ERC-4337): Dengan menjadikan dompet kontrak pintar sebagai arus utama, pengguna akhirnya boleh berpindah model keselamatan mereka dari kunci ECDSA asli kepada pengesah tanda tangan yang tahan kuantum tanpa mengubah lapisan konsensus utama pada masa ini.
-
Tandatangan Berasaskan Hash: Algoritma seperti SPHINCS+ atau XMSS menawarkan jaminan keselamatan yang kuat berdasarkan fungsi hash berbanding anggapan teori nombor, walaupun mengoptimumkan saiz tandatangan mereka masih merupakan bidang penyelidikan aktif.
-
Pengintegrasian Bukti Tanpa Pengetahuan: Lapisan ZK-rollup dan pembuktian protokol asli dapat mengumpulkan dan mengesahkan bukti kriptografi yang kompleks di luar rantai, melindungi lapisan asas daripada beban pengiraan yang berkaitan dengan matematik pengesahan pasca-kuantum.
Jadual berikut meringkaskan pendekatan kriptografi utama yang sedang dievaluasi untuk migrasi pasca-kuantum:
| Primitif Kriptografi | Asas Keselamatan | Kelebihan Utama | Kekurangan Utama |
| ECDSA (Semasa) | Lengkung eliptik | Tandatangan pantas dan ringkas | Mudah diserang oleh algoritma Shor pada peranti kuantum |
| Kripto Berasaskan Kisi | Masalah Vektor Paling Pendek | Keseimbangan yang baik antara kelajuan dan saiz | Anggapan matematik yang kompleks, rekod keselamatan yang lebih baharu |
| Tandatangan Berdasarkan Hash | Keselamatan fungsi hash | Anggapan kriptografi minimum | Saiz tanda tangan yang besar, keperluan pengurusan keadaan yang ketat |
Apakah Impak Amali kepada Pembangun dan Pengguna?
Untuk peserta harian dan pembangun aplikasi terdesentralisasi (dapp), peralihan kepada keselamatan kuantum kemungkinan berlaku di belakang layar melalui peningkatan protokol dan kemas kini perisian dompet. Pengguna tidak perlu secara manual membina semula dana mereka pada hari pertama, kerana kerangka abstraksi akaun akan memudahkan laluan migrasi yang lancar.
Namun, pembangun kontrak pintar perlu sentiasa memperhatikan bagaimana peningkatan protokol jangka panjang mempengaruhi ekonomi gas, opcode pengesahan tanda tangan, dan struktur ketersediaan data. Seiring Ethereum mengintegrasikan primitif kriptografi yang lebih canggih, alat untuk aplikasi zero-knowledge dan pengurusan kunci selamat akan terus matang, memberikan perlindungan kukuh terhadap ancaman komputasi masa depan jauh sebelum ia muncul di pasaran komersial.
Kesimpulan
Pempercepatan peta jalan Ethereum menuju keselamatan kuantum menandakan titik balik penting dalam kejuruteraan blok rantai. Apa yang dahulu dianggap sebagai halangan penskalaan dan kriptografi yang jauh dan sukar kini sedang ditangani melalui reka bentuk protokol modular, abstraksi akaun, dan arsitektur zero-knowledge yang cekap. Dengan menghadapi kerentanan kuantum secara proaktif, rangkaian ini bertujuan untuk menjamin ketahanan jangka panjang, memastikan bahawa aset pengguna dan infrastruktur terdesentralisasi kekal dilindungi terhadap paradigma teknologi masa depan.
Soalan Lazim
Kapankah komputer kuantum akan menimbulkan ancaman yang realistik terhadap ethereum?
Kebanyakan kriptografer dan fizikus kuantum menganggarkan bahawa komputer kuantum yang mampu memecahkan kriptografi lengkung eliptik 256-bit masih berada beberapa tahun atau dekad lagi. Walau bagaimanapun, kerana proses migrasi memerlukan masa yang panjang, perancangan proaktif sudah sedang dijalankan.
Adakah pengguna biasa perlu mengambil tindakan untuk melindungi dana mereka?
Dalam kebanyakan laluan peningkatan yang dicadangkan, penyedia dompet dan piawaian abstraksi akaun akan menangani mekanik peralihan. Pengguna kemungkinan akan diminta untuk mengemas kini tetapan dompet atau memindahkan dana ke akaun kontrak pintar yang dilengkapi dengan pengesahan tanda tangan yang tahan kuantum.
Mengapa tanda tangan kriptografi pasca-kuantum lebih sukar diproses?
Alternatif pasca-kuantum biasanya memerlukan saiz data yang jauh lebih besar untuk kunci awam dan tanda tangan berbanding skema lengkung eliptik tradisional. Ini meningkatkan keperluan penyimpanan, penggunaan bandwidth rangkaian, dan kos gas pengesahan di blok rantai.
Adakah rangkaian blok rantai lain juga bersiap untuk keselamatan kuantum?
Ya, beberapa protokol lapisan-1 dan kumpulan penyelidik sedang memantau piawaian kriptografi pasca-kuantum Institut Piawaian dan Teknologi Kebangsaan (NIST) serta menguji kerangka kerja pemutakhiran modular.
Adakah peningkatan ini membawa risiko merosakkan kontrak pintar yang sedia ada?
Pembangun protokol inti mereka pembaikian dengan mempertimbangkan kekompatibelan undur yang ketat atau jadual migrasi bertahap untuk mencegah gangguan kepada aplikasi terdesentralisasi yang sedia ada, walaupun perubahan pada aras protokol tertentu sentiasa mengalami simulasi rangkaian percubaan yang teliti sebelum pelaksanaan rangkaian utama.
Penafian
Maklumat pasaran umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau disponsori, diberikan semata-mata untuk rujukan dan tujuan pendidikan dan tidak merupakan nasihat kewangan atau pelaburan, tawaran, ajakan, atau jaminan. Kami menafikan tanggungjawab atas ketepatan, kelengkapan, kebolehpercayaan, dan sebarang kerugian yang timbul. Pelaburan/dagangan berisiko; prestasi lepas tidak menjamin keputusan masa depan. Pengguna harus menyelidik, menilai dengan bijak, dan mengambil tanggungjawab penuh. Untuk butiran lanjut, sila rujuk Terma Penggunaan dan Pendedahan Risiko KuCoin.
Penafian: Halaman ini telah diterjemahkan dengan menggunakan teknologi AI untuk keselesaan anda. Untuk mendapatkan maklumat yang paling tepat, rujuk kepada versi bahasa Inggeris asal.