

Pencurian Binance pada Oktober 2026: Bagaimana Eksploit EIP-7702 Mengosongkan Miliaran Dari Dompet Panas
Pengenalan
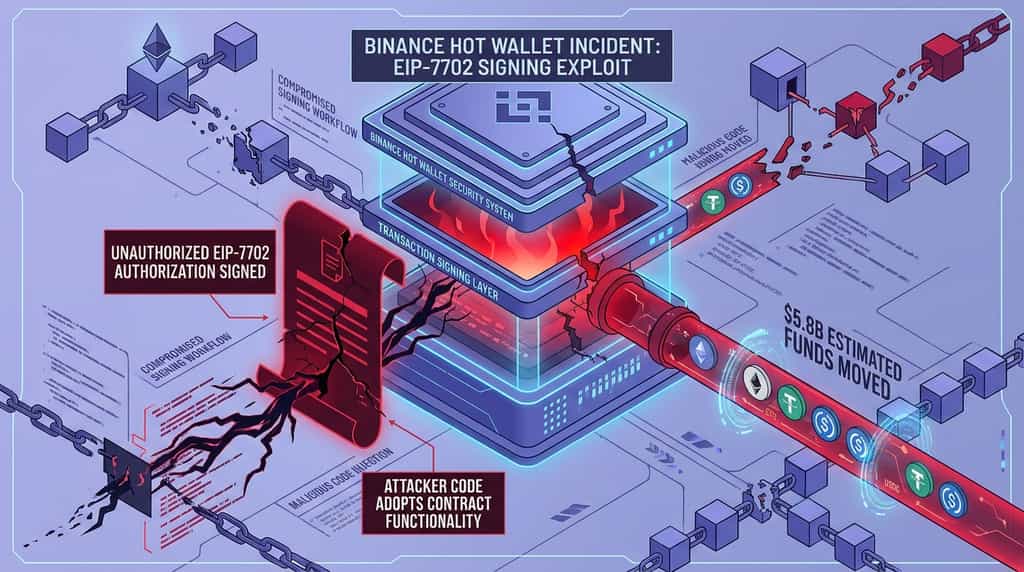
Insiden keselamatan besar yang melibatkan dompet panas Binance pada 30 Oktober 2026 telah menimbulkan pertanyaan mengenai risiko EIP-7702, infrastruktur penandatanganan transaksi, dan koordinasi keselamatan antar platform. Insiden ini melibatkan serangkaian permintaan otorisasi EIP-7702 yang dilaporkan membolehkan pindah aset tanpa kebenaran dari dompet yang terkait dengan Binance. Anggaran awal di rantai menempatkan nilai aset yang dipindahkan merentas beberapa rangkaian pada kira-kira $5.8 bilion, walaupun angka ini tidak boleh disamakan dengan kerugian bersih yang disahkan oleh Binance.
Insiden ini menonjolkan perbezaan penting: EIP-7702 adalah ciri protokol ethereum yang direka untuk menyokong fungsi akaun pintar, bukan kerentanan yang secara automatik memaparkan setiap dompet yang menggunakannya. Kegagalan yang dilaporkan kelihatan melibatkan proses penandatanganan dan pengesahan. Binance mengatakan ia akan menanggung kerugian, sementara menghentikan deposit dan penarikan, serta memulakan pemeriksaan keselamatan. Sementara itu, penerbit koin stabil dan peserta ekosistem blok rantai mengambil langkah-langkah untuk membekukan atau mengamankan aset yang berkaitan dengan insiden tersebut.
Bagaimana Insiden Dompet Panas Binance Oktober 2026 Berlaku?
Serangan yang dilaporkan melibatkan autorisasi EIP-7702 yang tidak sah yang ditandatangani oleh dompet panas Binance, membenarkan kod yang dikendalikan penyerang untuk memulakan pemindahan aset. Analisis atas rantai yang tersedia menunjukkan kegagalan dalam proses penandatanganan transaksi, walaupun Binance belum menerbitkan penyelidikan teknikal terakhir apabila laporan awal muncul.
Menurut analisis yang dibuat oleh Bitfish, salah seorang pengetua Cobo, insiden ini bermula pada kira-kira 4:20 a.m. UTC+8. Satu transaksi yang mengandungi 50 permintaan autorisasi telah disiarkan di atas rantai. Permintaan tersebut ditandatangani menggunakan kunci peribadi yang berkaitan dengan dompet panas Binance. Beberapa minit kemudian, aset bermula berpindah keluar dari dompet secara berperingkat.
Analisis tersebut menggambarkan program autorisasi dengan fungsi yang ditentukan secara sempit: ia mengenali pengawal yang ditetapkan dan melaksanakan pindahan aset. 50 permintaan membawa nonce transaksi secara berurutan, membolehkan autorisasi berkesan apabila urutan sepadan dengan keadaan semasa dompet. Laporan itu juga menggambarkan dua transaksi ujian yang dijalankan sebelum operasi utama, menunjukkan bahawa penyerang telah bersiap sedia proses pindahan terlebih dahulu.
Bagaimanakah EIP-7702 membolehkan pindahan yang tidak dibenarkan?
EIP-7702 membenarkan akaun yang dimiliki luaran (EOA) untuk sementara waktu mengambil fungsi kontrak pintar dengan mengesahkan alamat kod yang ditetapkan. Ciri ini diperkenalkan sebagai sebahagian daripada pembaruan Pectra Ethereum dan bertujuan untuk menyokong tingkah laku akaun yang lebih fleksibel, termasuk pengalaman dompet yang lebih baik dan pelaksanaan transaksi yang boleh diprogramkan.
Di bawah EIP-7702, akaun menandatangani otorisasi yang menentukan kod untuk dilaksanakan dalam konteks akaun tersebut. Ini boleh membolehkan fungsi seperti operasi berkelompok dan aliran transaksi yang lebih canggih. Namun, otorisasi ini adalah sensitif dari segi keselamatan: jika pengguna atau dompet menandatangani otorisasi yang tidak disengajakan, kod yang ditentukan mungkin mendapat keupayaan untuk melakukan tindakan yang tidak dimaksudkan oleh penandatangan.
Dalam insiden Binance, kebimbangan yang dilaporkan bukanlah EIP-7702 itu sendiri telah dilanggar. Sebaliknya, analisis yang tersedia menunjukkan bahawa sistem tanda tangan mungkin telah mengesahkan satu set permintaan yang tidak sah. CEO Blockaid, Ido Ben-Natan, mengatakan insiden itu mungkin berasal daripada sistem tanda tangan yang telah disusupi, bukan pencurian langsung kunci peribadi. Binance belum mengesahkan laluan serangan yang tepat dalam laporan yang dirujuk.
Perbezaan ini penting. Kunci peribadi boleh kekal di bawah kuasa platform sementara alur penandatanganan yang telah disusupi dimanipulasikan untuk menyetujui transaksi jahat. Kawalan keselamatan oleh itu perlu mengesahkan bukan sahaja siapa atau apa yang menandatangani transaksi, tetapi juga sama ada destinasi transaksi, lingkung kebenaran, kod, dan kesan yang dimaksudkan adalah sah.
Berapakah jumlah yang dipindahkan?
Anggaran awal berdasarkan pergerakan di rantai menempatkan nilai total aset yang dipindahkan merentas beberapa rangkaian pada kira-kira $5.8 bilion, tetapi jumlah yang dipindahkan tidak semestinya kerugian ekonomi akhir. Harga aset berfluktuasi, beberapa pindahan mungkin dibekukan, dan lingkup penuh insiden ini memerlukan pengesahan daripada Binance dan penyiasat yang berkaitan.
Analisis Bifish yang sama menggambarkan pindahan besar yang melibatkan ETH, USDT, USDC, dan token lainnya. Ia juga melaporkan bahawa aset dipindahkan merentas Ethereum dan Tron, sementara pergerakan dompet bitcoin yang berasingan masih tidak disahkan sama ada ia berkaitan dengan insiden tersebut atau mewakili pindahan kecemasan oleh Binance. Perbezaan ini penting kerana pindahan di atas rantai sahaja tidak membuktikan bahawa aset telah dicuri.
Analisis itu juga menggambarkan aktiviti pertukaran pantas apabila penyerang cuba memindahkan aset yang berpotensi dibekukan oleh penerbit koin stabil kepada aset dengan ciri kawalan yang berbeza. Tether, Circle, dan penerbit lain dilaporkan membekukan beberapa token berkaitan semasa tindakan respons insiden berlangsung. Angka awal ini harus dianggap sebagai anggaran yang sedang berkembang, bukan pernyataan kerugian akhir yang diaudit.
Bagaimana Binance menanggapi insiden keselamatan tersebut?
Tindakan segera Binance termasuk menghentikan deposit dan penarikan, menjalankan pemeriksaan keselamatan, melacak aset yang terjejas, dan berkoordinasi dengan peserta industri lain. Bursa juga menyatakan bahawa ia akan menanggung kerugian yang disebabkan oleh insiden tersebut, sambil menekankan bahawa dana pelanggan masih selamat.
Menurut Binance co-CEO Yi He, Binance sementara menghentikan deposit dan penarikan sambil pasukannya menyelidiki insiden tersebut, berusaha membekukan aset terkait, dan berkoordinasi dengan pihak berwajib. Yi He mengatakan syarikat akan menanggung semua kerugian yang disebabkan oleh serangan tersebut dan akan menerbitkan ulasan insiden terperinci selepas penyelidikan selesai. Dia juga menasihati pengguna untuk mengandalkan maklumat daripada saluran rasmi Binance.
Penangguhan perkhidmatan sementara adalah langkah berjaga-jaga keselamatan. Membatasi deposit dan penarikan semasa penyiasatan aktif boleh membantu platform menilai integriti dompet, mengkaji sistem penandatanganan transaksi, dan mengurangkan ketidakpastian sambil pasukan menelusuri pindahan mencurigakan. Ia juga boleh menyebabkan ketidakselesaan kepada pengguna yang perlu memindahkan aset, yang menjadikan komunikasi yang tepat waktu dan jelas penting.
Apa yang Dikatakan Binance Mengenai Dana Pelanggan?
Binance menyatakan bahawa dana pengguna tetap selamat dan ia akan menanggung kerugian yang timbul daripada insiden tersebut. Ini adalah jaminan dan komitmen kompensasi syarikat, bukan pengganti bagi penyiasatan teknikal yang selesai atau perhitungan kerugian akhir yang disahkan secara bebas.
Yi He mengatakan Binance sedang menjalankan pemeriksaan keselamatan untuk mengesahkan keselamatan dana pengguna. Dia juga merujuk kepada kemajuan yang dicapai oleh peserta industri lain dalam membekukan aset yang berkaitan dengan insiden tersebut dan meminta First Digital untuk membantu dengan FDUSD yang masih tinggal dalam usaha respons.
Kedudukan awam Binance oleh itu mempunyai tiga bahagian: melindungi balans pelanggan, menyiasat sistem penandatanganan dan dompet, serta mengkoordinasikan dengan pihak luar untuk mengawal pergerakan aset yang terjejas. Syarikat tersebut mengatakan ia akan memberikan perincian yang lebih lengkap apabila penyiasatan selesai. Sehingga laporan itu diterbitkan, punca teknikal tepat dan kesan kewangan akhir harus dianggap belum diselesaikan.
Bagaimana Syarikat dan Protokol Kripto Lain Bereaksi?
Kejadian tersebut mendorong tindakan terkoordinasi daripada penerbit koin stabil, pasukan risiko DeFi, dan peserta ekosistem blok rantai. Tindakan mereka termasuk membekukan aset, menghadkan aktiviti di pasaran pinjaman, dan memindahkan token yang berkaitan dengan alamat yang terkesan ke dalam penyimpanan yang dikawal.
Mengapakah Aave membekukan pasaran?
Tindakan respons risiko Aave berfokus pada membatasi eksposur potensial melalui pasaran pinjamanannya. Menurut laporan, LlamaRisk, Aave Labs, dan peserta lain memutuskan untuk menggunakan kawalan penjaga untuk membekukan sejumlah besar pasaran sambil memantau alamat penyerang dan feed harga yang berkaitan.
Laporan-laporan tersebut menyatakan tindakan tersebut merangkumi 175 jenis simpanan di 16 rangkaian pada Aave V3, serta 117 simpanan di empat jari-jari dalam Aave V4. Aave menunjukkan bahawa pasaran akan dipertimbangkan untuk dibuka semula secara berperingkat selepas dana yang terkesan telah stabil dan risiko yang berkaitan telah dinilai.
Pembekuan pasaran boleh membatasi aktiviti meminjam dan meminjam tambahan yang melibatkan aset yang mungkin terjejas akibat insiden keselamatan. Ia adalah langkah mengawal risiko, bukan pengumuman bahawa setiap aset atau pengguna yang terkait dengan protokol telah diserang. Sekatan sementara juga boleh mempengaruhi pengguna biasa, itulah sebabnya pemantauan dan proses pembukaan semula yang terkawal adalah penting.
Apa yang Dilakukan Arbitrum Terhadap Aset-Aset Terkait?
Majlis Keselamatan Arbitrum mengambil tindakan untuk mengamankan aset-aset yang berkaitan dengan insiden tersebut yang dipegang di Arbitrum One. Menurut laporan, majlis tersebut berpindah 74,559,805 ARB dan 8,425 ETH daripada alamat-alamat yang dikaitkan dengan insiden tersebut ke dalam dompet sementara.
Arbitrum menyatakan operasi tersebut dijalankan selepas tinjauan teknikal dan pertimbangan terhadap tanggungjawab keselamatan dan tata kelola rangkaian. Laporan itu menyatakan tindakan tersebut tidak memberi kesan kepada pengguna atau aplikasi Arbitrum lain, dan aset-aset tersebut hanya boleh dipindahkan semula melalui tindakan Majlis Keselamatan lanjut atau undian tata kelola Arbitrum DAO.
Tanggapan ini menggambarkan bagaimana sebuah ekosistem blok rantai mungkin menggunakan mekanisme tata kelola dan keselamatan kecemasan untuk melindungi aset dalam insiden tertentu. Ia juga menimbulkan soalan-soalan penting mengenai keseimbangan antara intervensi pantas, kepemilikan pengguna, desentralisasi, dan tata kelola yang telus. Tindakan sedemikian harus dinilai dalam konteks peraturan yang diterbitkan protokol dan keadaan insiden tersebut.
Bagaimanakah Binance akan memberikan kompensasi kepada pengguna atas kerugian tersebut?
Binance mengatakan ia akan menanggung semua kerugian kewangan yang disebabkan oleh insiden tersebut, bermakna keseimbangan pelanggan yang terkesan tidak akan menanggung kekurangan jika komitmen syarikat dipenuhi. Pernyataan kompensasi dibuat oleh co-CEO Yi He pada 30 Oktober, bersamaan dengan penangguhan sementara deposit dan penarikan.
Binance berkomitmen untuk menanggung semua kerugian yang timbul akibat insiden keselamatan. Syarikat juga mengatakan ia sedang bekerja untuk membekukan aset-aset berkaitan dan bekerjasama dengan pihak berkuasa. Sebuah tinjauan penuh terhadap insiden dijangka selepas penyiasatan.
Terdapat dua soalan kewangan yang berasingan untuk dipertimbangkan. Yang pertama ialah nilai aset yang dipindahkan daripada dompet yang terkesan. Anggaran awal di rantai meletakkan jumlah itu pada kira-kira $5.8 bilion merentas beberapa rangkaian. Yang kedua ialah kerugian bersih selepas mengambil kira aset yang dibekukan, dana yang dipulihkan, dan sebarang aset yang masih tidak dapat diakses oleh penyerang. Angka-angka ini tidak boleh dianggap sebagai saling boleh tukar.
Kemampuan untuk membekukan aset mungkin mengurangi kesan kewangan akhir, tetapi ia tidak secara automatik bermakna bahawa setiap token yang dipindahkan telah dikembalikan ke Binance. Sesetengah aset mungkin masih berada dalam dompet yang dikawal sambil pihak-pihak berkenaan menyelesaikan prosedur mereka. Komitmen Binance untuk menanggung kerugian oleh itu penting untuk perlindungan pelanggan, tetapi butiran pernyataan akhir dan pelaksanaan adalah penting.
Pengguna harus mengikuti pengumuman rasmi Binance untuk maklumat mengenai pemulihan perkhidmatan, keseimbangan akaun, dan laporan insiden terakhir. Mereka tidak seharusnya bergantung kepada mesej tidak rasmi yang mengklaim menawarkan kompensasi, pemulihan dompet, atau pengesahan akaun khas. Proses kompensasi yang sah seharusnya disampaikan melalui saluran yang telah ditetapkan oleh platform.
Kesimpulan
Insiden keselamatan Binance Oktober 2026 mengungkap risiko operasi yang boleh timbul apabila sistem penandatanganan transaksi berinteraksi dengan ciri autorisasi dompet yang kuat seperti EIP-7702. Analisis awal di rantai menggambarkan 50 permintaan autorisasi dan pindahan aset besar dari dompet panas yang berkaitan dengan Binance. Walau bagaimanapun, laluan serangan yang tepat dan kerugian bersih akhir masih tunduk kepada penyiasatan.
Binance menanggapi dengan menghentikan deposit dan penarikan, menjalankan pemeriksaan keselamatan, berkoordinasi dengan pihak luar, dan berkomitmen untuk menanggung kerugian tersebut. Penerbit koin stabil membekukan aset terkait, Aave membatasi aktiviti di pelbagai pasaran, dan Majlis Keselamatan Arbitrum memindahkan aset terkait ke dalam dompet yang dikawal. Tindakan-tindakan ini menunjukkan kepentingan koordinasi pantas di seluruh ekosistem aset digital.
Pelajaran keselamatan yang lebih luas ialah bahawa perlindungan kunci peribadi mesti disokong oleh pengesahan pada peringkat transaksi, kawalan kebenaran yang ketat, persetujuan penandatanganan bebas, pemantauan berterusan, dan prosedur respons insiden yang telah diuji. EIP-7702 ialah ciri protokol dengan kes-kes penggunaan abstraksi akaun yang sah, tetapi keselamatannya bergantung pada cara dompet dan aplikasi melaksanakannya. Bursa, pembangun, dan pengguna semuanya mempunyai peranan dalam mengurangkan risiko yang berkaitan dengan dompet yang semakin boleh diprogramkan.
Soalan Lazim
1. Adakah insiden Binance Oktober 2026 disebabkan oleh kerentanan dalam EIP-7702 itu sendiri?
Laporan yang tersedia menunjukkan kemungkinan kegagalan dalam proses penandatanganan transaksi Binance, bukan kelemahan yang telah dikonfirmasi dalam protokol EIP-7702. Binance tidak menerbitkan penyelidikan teknis akhir dalam kemas kini yang dirujuk, jadi punca utama yang tepat masih belum dikonfirmasi.
2. Apakah EIP-7702 dalam istilah mudah?
EIP-7702 ialah cadangan peningkatan Ethereum yang membenarkan akaun yang dimiliki luaran untuk mendelegasikan pelaksanaan kepada kod kontrak pintar yang ditetapkan melalui autorisasi yang ditandatangani. Ia menyokong fungsi dompet yang lebih fleksibel, tetapi pengguna dan platform mesti mengesahkan kod dan kebenaran yang terlibat dengan teliti.
3. Adakah Binance mengatakan bahawa ia akan memberikan ganti rugi kepada pengguna yang terkesan?
Ya. Binance co-CEO Yi He mengatakan pada 30 Oktober 2026 bahawa Binance akan menanggung semua kerugian yang timbul daripada insiden tersebut. Syarikat itu juga mengatakan ia sedang menyiasat peristiwa tersebut dan akan menerbitkan ulasan yang lebih lengkap selepas penyiasatan.
Penafian
Maklumat pasaran umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau disponsori, disediakan semata-mata untuk rujukan dan tujuan pendidikan dan tidak merupakan nasihat kewangan atau pelaburan, tawaran, ajakan, atau jaminan. Kami menolak tanggungjawab atas ketepatan, kelengkapan, kebolehpercayaan, dan sebarang kerugian yang timbul. Pelaburan/dagangan adalah berisiko; prestasi lepas tidak menjamin keputusan masa depan. Pengguna harus menyelidik, menilai dengan bijak, dan mengambil tanggungjawab penuh. Untuk butiran lanjut, sila rujuk Terma Penggunaan dan Pendedahan Risiko KuCoin.
Penafian: Halaman ini telah diterjemahkan dengan menggunakan teknologi AI untuk keselesaan anda. Untuk mendapatkan maklumat yang paling tepat, rujuk kepada versi bahasa Inggeris asal.