

Perisian jahat Canto Incognito menyerang Kryptex: Bagaimana 3,400 pelayan AI dirampas untuk cryptojacking
Pengenalan
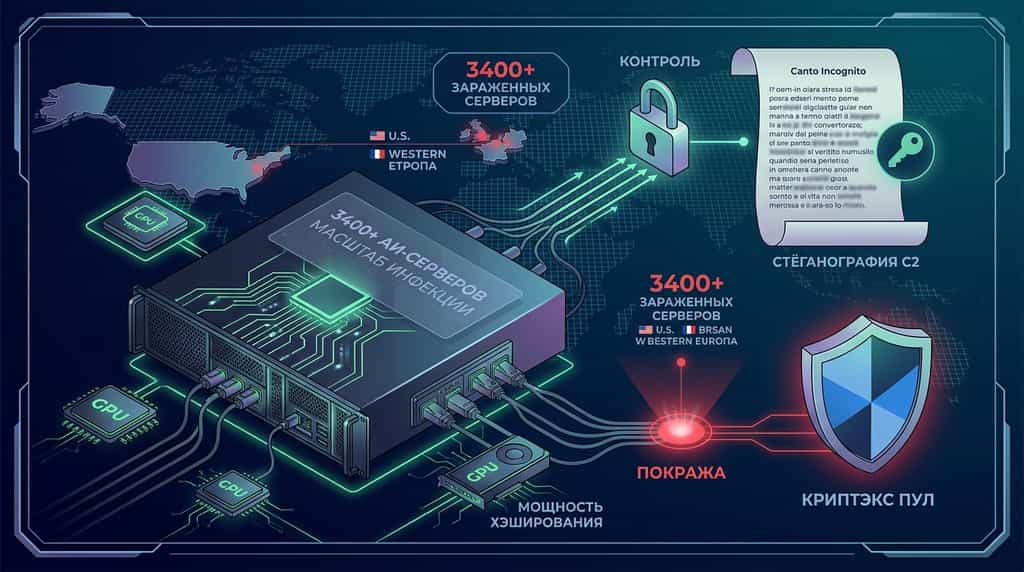
Lebih daripada 3,400 pelayan kecerdasan buatan (AI) dan Model Bahasa Besar (LLM) yang terdedah secara global telah diserang dalam kampanye cryptojacking yang canggih bernama Canto Incognito. Menurut penyelidik keselamatan siber di Lumen Black Lotus Labs, pelaku jahat telah menghantar strain perisian jahat baharu yang dikenali sebagai PoeLLM untuk memasang perisian penambangan XMRig dan Iron yang tersembunyi di infrastruktur korporat yang telah direbut. Kuasa pengiraan yang dirampas kemudian diarahkan ke Kryptex, sebuah platform penambangan berbahasa Rusia yang terkemuka, untuk menghasilkan pendapatan mata wang kripto tanpa kebenaran.
Kampanye serangan ini menonjol kerana mekanisme penyamaran Command and Control (C2) yang canggih. Alih-alih bergantung pada alamat IP statik atau nama domain, penyerang mengenkod lokasi server C2 mereka dalam puisi steganografi yang diterbitkan di repositori GitHub awam. Ancaman berterusan ini menonjolkan kerentanan semakin meningkat terhadap penyebaran AI perusahaan yang terbuka dan perisian utiliti sumber terbuka terhadap malware pencurian sumber yang halus.
Apa Itu Serangan Malware Canto Incognito terhadap Kryptex?
Kempen Canto Incognito ialah operasi cryptojacking yang ditargetkan yang direka untuk merampas infrastruktur pelayan perniagaan berkuasa tinggi secara sembunyi-sembunyi untuk penambangan mata wang kripto yang tidak sah. Aktif sejak April 2026, kempen ini memanfaatkan mikroperkhidmatan AI sumber terbuka dan alat utiliti web sebagai titik masuk untuk mendapatkan akses awal kepada persekitaran awan dan perniagaan.
Setelah berada di dalam rangkaian mangsa, beban utama malware, PoeLLM, menghantar perisian perlombongan kripto yang disesuaikan—khususnya XMRig untuk Monero (XMR) dan penambang khas untuk Iron—untuk memanfaatkan sumber daya CPU dan GPU. Hadiah yang dilombongkan dihantar ke akaun yang dihoskan di Kryptex, sebuah kolam perlombongan Rusia yang terkenal dan perkhidmatan pembayaran kripto automatik.
Parameter operasi utama kampanye Canto Incognito termasuk:
-
Skala Jangkitan: Lebih daripada 3,400 pelayan individu terjejas di seluruh dunia, dengan jumlah jangkitan serentak tertinggi kira-kira 2,200 pelayan pada pertengahan Jun 2026.
-
Agihan Geografi: Serangan sangat berkumpul di pusat data perusahaan di Amerika Syarikat dan Eropah Barat.
-
Kerentanan Target: Endpoints yang dibajak sebahagian besarnya terdiri daripada perisian yang terbuka ke internet termasuk LiteLLM (lapisan proxy AI), Gotenberg (perkhidmatan penukaran dokumen), Gitea (hosting repositori kod), dan Ivanti Sentry (gateway keselamatan mudah alih).
-
Penyebaran Botnet: Selain penambangan kripto, pelayan yang terinfeksi digunakan semula sebagai nod pengimbas sekunder untuk mengimbas internet yang lebih luas bagi mencari sistem yang belum diperbaharui, memperluas keseluruhan jejak botnet.
Bagaimana PoeLLM Malware Menggunakan Puisi GitHub untuk Kawalan dan Pengawasan (C2)?
PoeLLM menggunakan kaedah penemuan C2 yang baru dan sangat tahan lama, dipanggil Kod IP Steganografi Berasaskan Poem. Botnet tradisional bergantung pada alamat IP yang ditetapkan atau infrastruktur Dynamic Domain Name System (DDNS), yang boleh dengan mudah diblokir atau disinkholekan oleh ahli pasukan keselamatan siber. Sebaliknya, Canto Incognito menyembunyikan infrastruktur kawalannya di dalam repositori kod sumber terbuka.
Siklus operasi C2 berfungsi melalui proses empat langkah yang terstruktur:
-
Steganografi Puitis: Pelaku ancaman mencipta repositori GitHub awam dengan komit pertama yang dicatat pada 13 April 2026. Di dalamnya, mereka menerbitkan sebuah puisi berbahasa Itali ("Canto Incognito" atau "Lagu Tidak Diketahui").
-
Pertukaran Kunci Dinamik: Apabila penyerang berpindah atau menetapkan semula infrastruktur C2 mereka, mereka mengubah perkataan tertentu dalam puisi tersebut melalui komit GitHub biasa.
-
Pendekripsi pada Sasaran: Semasa dijalankan pada pelayan yang telah diserang, PoeLLM mengambil komit terkini daripada GitHub, membaca teks, dan mengaplikasikan formula ekstraksi kunci algoritma berdasarkan perkataan yang diubah untuk mendapatkan alamat IP operasi pelayan C2.
-
Ketahanan terhadap penutupan: Kerana GitHub adalah platform pembangunan sah yang digunakan secara global, set peraturan firewall jarang menghalang sambungan keluar ke endpoint repositori GitHub, membolehkan malware melintasi rintangan pertahanan rangkaian tradisional.
Menurut data kejuruteraan penyelidikan keselamatan siber dari Lumen Technologies, teknik pengaburan ini menjadikan pemantauan dan penetrangan saluran C2 jauh lebih mencabar kepada analis kecerdasan ancaman.
Mengapakah Infrastruktur AI dan LLM menjadi sasaran utama cryptojacking?
Infrastruktur kecerdasan buatan perusahaan merupakan sasaran bernilai sangat tinggi bagi pelaku ancaman cryptojacking disebabkan oleh bandwidth komputasi yang besar dan konfigurasi keselamatan lalai yang longgar. Semasa syarikat-syarikat dengan cepat melancarkan Model Bahasa Besar (LLMs) dan mikroperkhidmatan penyokong, protokol keselamatan sering tertinggal di belakang kelajuan pembangunan.
Alat pengurusan AI seperti LiteLLM membolehkan organisasi menyatukan panggilan API merentas model penyedia pelbagai. Apabila perkhidmatan ini diakses secara langsung ke internet awam tanpa senarai kawalan akses (ACL) atau halangan autentikasi yang sesuai, penyerang memindai dan mengeksploitasi port terbuka dalam beberapa minit.
Selain itu, kerana beban AI mengkonsumsi kuasa pemprosesan yang luas secara lalai, pentadbir sistem mungkin tidak segera mengenali peningkatan penggunaan CPU/GPU yang disebabkan oleh proses penambangan XMRig atau Iron latar belakang, memberikan penyerang masa tinggal yang lebih panjang pada mesin hos yang telah diserang.
Perbandingan Teknikal: Metrik Kampanye Canto Incognito
Untuk menilai lingkup operasi dan profil risiko kampanye Canto Incognito, ciri-ciri utama yang didokumenkan oleh penyelidik keselamatan rangkaian diringkaskan di bawah.
| Metrik Kampanye | Butiran & Parameter Teknikal | Tahap Kesan |
| Muatan Utama | Perisai PoeLLM yang menyebarkan penambang XMRig dan Iron | Tinggi |
| Sasaran Kolam Perlombongan | Kryptex (perkhidmatan penambangan berbahasa Rusia) | Medium |
| Jumlah Host yang Dikompromikan | >3,400 pelayan perusahaan secara global | Tinggi |
| Puncak Infeksi Aktif | ~2,200 pelayan secara serentak (Pertengahan Jun 2026) | Tinggi |
| Kaedah Penyamaran C2 | Steganografi GitHub menggunakan puisi Itali yang dimodifikasi secara dinamik | Kritikal |
| Tarikh Komit Awal | 13 April 2026 | Maklumat |
| Infrastruktur Sasaran | Alat perusahaan LiteLLM, Gotenberg, Gitea, Ivanti Sentry | Kritikal |
| Wilayah Geografi Sasaran | Amerika Syarikat dan Eropah Barat | Tinggi |
| Asal Pelaku yang Dikaitkan | Kumpulan jenayah siber berbahasa Itali (berdasarkan analisis trafik) | Medium |
Bagaimana untuk Melindungi Infrastruktur Enterpris daripada Perisian Jahat Cryptojacking
Mencegah ancaman cryptojacking seperti PoeLLM memerlukan strategi pertahanan proaktif yang berfokus pada visibilitas rangkaian, pengurusan kerentanan, dan penguatan infrastruktur. Organisasi yang menggubal perkhidmatan mikro AI sumber terbuka mesti mengaudit permukaan serangan luar mereka secara sistematik.
-
Lindungi Perkhidmatan AI yang Terdedah dan Middleware
Jangan pernah menghantar perkhidmatan utiliti seperti LiteLLM, Gotenberg, atau Gitea secara langsung ke internet terbuka tanpa lapisan autentikasi yang kukuh. Tegakkan Arkitektur Zero Trust (ZTA) yang ketat, pisahkan perkhidmatan di dalam awan peribadi maya (VPC), dan letakkan antaramuka pentadbiran di belakang Rangkaian Pribadi Maya (VPN) atau Proxy Sedar Identiti yang selamat.
-
Laksanakan Penyaringan Egress Rangkaian Keluar
Pembatasan trafik keluar rangkaian daripada pelayan AI pengeluaran. Beban pengeluaran jarang memerlukan akses HTTP/HTTPS tanpa sekatan ke platform hosting kod luar seperti GitHub. Dengan menyaring trafik keluar dan menghalang destinasi IP yang tidak diketahui, pasukan perusahaan mencegah malware menarik alamat C2 secara langsung daripada repositori luar.
-
Memantau Pelaksanaan Proses dan Metrik Sistem
Deploy penyelesaian Endpoint Detection and Response (EDR) untuk memantau penciptaan proses yang tidak sah. Tandakan sebarang pemulaan binari proses yang tidak sah yang berkaitan dengan
xmrig, iron-miner, atau skrip latar belakang yang tidak dikenali yang dijalankan dari direktori sementara sistem (seperti /tmp atau /var/tmp).-
Tamatkan Perisian Enterpise yang Rentan
Lakukan audit dan tampal aplikasi rangkaian yang terdedah ke internet secara berkala, termasuk Ivanti Sentry, repositori kod, dan mikroperkhidmatan yang dikandungkan. Penerapan tampalan keselamatan dengan segera menghilangkan vektor eksekusi kod jauh (RCE) yang diketahui dimanfaatkan oleh pelaku ancaman untuk akses awal.
Di Luar Berita Utama: Apa yang Dimaksud KuCoin 5.0 Bagi Anda
Berita pasaran bergerak pantas — tetapi tempat anda bertindak atasnya sama pentingnya. Pada Oktober ini, KuCoin melancarkan KuCoin 5.0, mengubah KuCoin menjadi platform yang dibina semula. Inilah apa yang sebenarnya berubah untuk anda:
-
Satu akaun untuk segala-galanya. Platform lama memisahkan dana anda ke dalam akaun "spot", "margin", dan "niaga hadapan" yang berasingan dan mengharapkan anda memahami sebabnya. Akaun Bersepadu KuCoin 5.0 menghilangkan semua itu — deposit sekali sahaja, dan semuanya akan tersedia secara langsung (hanya tersedia untuk VIP pada masa ini).
-
Saham, indeks, dan komoditi. KuCoin 5.0 mengembangkan diri melampaui kripto ke pasaran global. Apabila kripto bergerak mendatar dan ekuitas naik (atau sebaliknya), anda boleh berpindah dalam minit, bukannya membuka akaun broker dan menunggu berhari-hari untuk saluran fiat.
-
Aset dunia nyata (RWA). Paparan yang ditokenkan terhadap aset tradisional seperti komoditi, tepat di dalam akaun kripto anda. Salah satu segmen yang tumbuh paling pantas dalam kewangan global kini tidak lagi diperuntukkan khas untuk institusi — anda boleh mengaksesnya daripada baki yang sama yang anda gunakan untuk dagang.
-
Hasilkan sambil belajar. Belum bersedia untuk berdagang? KCUSD membolehkan koin stabil anda menghasilkan faedah harian yang auto-kompaun. Cara paling tenang untuk menjadikan deposit tidak aktif anda bekerja dengan pulangan 4%.
-
Pembantu AI dalam bahasa yang mudah. Tanya soalan, dapatkan konteks pasaran, fahami apa yang anda lihat — terintegrasi ke dalam platform, tidak diperlukan istilah teknikal.
-
Sebuah aplikasi yang tidak membanjiri. Lebih pantas, lebih bersih, dan konsisten — intuitif sejak sentuhan pertama, bukan selepas tutorial.
-
Keselamatan yang boleh anda semak, bukan sekadar dipercayai. Entiti EU berlesen MiCAR, Proof of Reserves yang boleh anda semak sendiri, dan keselamatan bersijil antarabangsa (SOC 2 Type II, ISO 27001:2022).
Cipta akaun anda dalam beberapa minit — dan mula di platform yang dibina untuk masa depan kripto, bukan tempat ia bermula.
Kesimpulan
Kampanye malware Canto Incognito menonjolkan evolusi besar dalam strategi kejahatan siber, di mana pelaku ancaman secara aktif menargetkan infrastruktur pelayan AI dan LLM yang terbuka untuk melakukan cryptojacking secara sembunyi-sembunyi. Dengan menghantar malware PoeLLM dan mengalihkan kuasa hash yang dirampas ke platform penambangan Rusia Kryptex, para penyerang telah berjaya mengompromikan lebih daripada 3,400 sistem di seluruh Amerika Syarikat dan Eropah Barat.
Yang menjadikan kampanye ini berbeza ialah mekanisme Command and Control (C2) yang baru, yang menggunakan puisi steganografi yang dihoskan di GitHub untuk mengemas kini alamat IP server C2 secara dinamik dan mengelakkan blok keselamatan biasa. Seiring dengan pantasnya pengambilan kecerdasan buatan dan arsitektur mikroservis oleh perusahaan, mengamankan endpoint API awam, membatasi keluaran rangkaian, serta memperbaiki perisian rentan seperti LiteLLM dan Ivanti Sentry adalah langkah penting untuk mencegah eksploitasi sumber.
Meneroka landskap aset digital yang terus berkembang memerlukan kekalkan maklumat mengenai perkembangan keselamatan sambil memilih platform yang boleh dipercayai untuk perdagangan dan penyimpanan aset. KuCoin terus berkomitmen untuk mengekalkan piawaian keselamatan terkemuka industri, menyediakan persekitaran selamat kepada pengguna global untuk memperdagangkan bitcoin, ethereum, dan ratusan aset kripto dengan selamat.
Soalan Lazim (FAQ)
Apakah matlamat utama kampanye malware Canto Incognito?
Matlamat utama kampanye Canto Incognito ialah cryptojacking tanpa kebenaran, yang melibatkan perampasan kuasa pemprosesan CPU dan GPU dari pelayan yang terjejas untuk menambang kripto seperti Monero dan Iron demi keuntungan kewangan melalui platform penambangan Kryptex.
Bagaimana malware PoeLLM mengelakkan pengesanan keselamatan?
PoeLLM mengelakkan pengesanan keselamatan dengan mengambil alamat IP Command and Control (C2) daripada puisi Itali steganografi yang dihoskan di repositori GitHub awam, mengubah kata kunci dalam puisi tersebut untuk mengira secara dinamik alamat IP baru tanpa bergantung kepada nama domain tradisional atau alamat IP statik.
Aplikasi perisian mana yang terutamanya menjadi sasaran Canto Incognito?
Kempen ini terutama menargetkan aplikasi perusahaan dan mikroperkhidmatan yang terdedah ke internet, termasuk LiteLLM (alat proxy AI), Gotenberg (enjin penukaran dokumen), Gitea (perkhidmatan repositori kod sendiri), dan Ivanti Sentry (gateway keselamatan rangkaian mudah alih).
Apa itu Kryptex, dan adakah platform ini dihakimi secara langsung dalam serangan ini?
Kryptex adalah platform perlombongan mata wang kripto dan perkhidmatan pembayaran automatik berbahasa Rusia; ia sendiri tidak diserang, tetapi digunakan sebagai penerima kolam perlombongan di mana pelaku ancaman mengarahkan kuasa hash yang dicuri daripada pelayan yang telah disusupi.
Bagaimana pentadbir rangkaian boleh menentukan jika pelayan AI telah diserang oleh PoeLLM?
Pentadbir boleh mengenal pasti jangkitan berpotensi dengan memeriksa lonjakan tak dijangka dalam penggunaan CPU/GPU, menginspeksi proses sistem untuk penambang tidak sah seperti XMRig, dan memantau trafik rangkaian keluaran untuk sambungan mencurigakan ke repositori kod luar atau alamat IP yang tidak disahkan.
Penafian
Artikel ini hanya untuk tujuan maklumat dan tidak merupakan nasihat kewangan, undang-undang, atau pelaburan. Sentiasa lakukan penyelidikan anda sendiri sebelum berinteraksi dengan aset digital atau terlibat dalam perniagaan mata wang kripto di mana-mana platform.
Penafian: Halaman ini telah diterjemahkan dengan menggunakan teknologi AI untuk keselesaan anda. Untuk mendapatkan maklumat yang paling tepat, rujuk kepada versi bahasa Inggeris asal.