

Mengapa Pencurian Kripto Boleh Menyebabkan Kos $8.5 Bilion Pada 2026? Analis ARK Menonjolkan Risiko Keselamatan yang Meningkat
Pengenalan
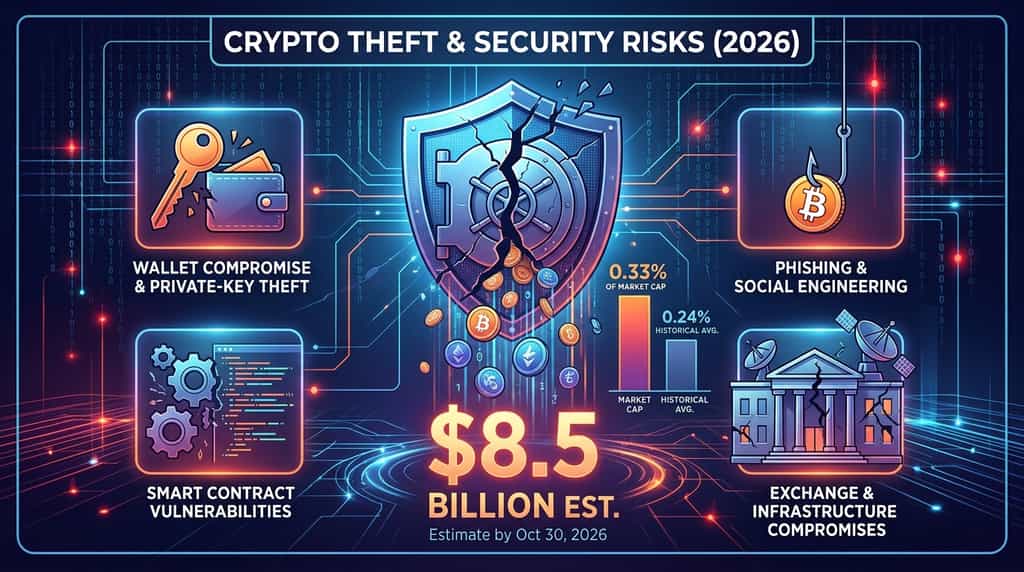
Pencurian mata wang kripto telah menjadi kebimbangan keselamatan utama pada 2026. Lorenzo Valente, pemimpin penyelidikan aset digital di ARK Invest, menganggarkan bahawa kira-kira $8.5 bilion mata wang kripto telah dicuri sehingga 30 Oktober 2026. Angka ini mewakili sekitar 0.33% dari kapitalisasi pasaran mata wang kripto purata tahun ini, menunjukkan skala kewangan kegagalan keselamatan di seluruh industri aset digital.
Anggaran itu juga menimbulkan soalan penting: mengapa pencurian kripto menghasilkan kerugian yang begitu besar, dan apakah insiden terkini mengungkapkan kerentanan bursa, dompet, dan protokol blok rantai?
Poin Utama
Angka $8.5 bilion adalah anggaran analis bagi mata wang kripto yang dicuri sehingga 30 Oktober 2026—bukan jumlah seragam seluruh industri. Ia tetap menonjolkan skala risiko keselamatan yang dihadapi sektor kripto.
-
Bahagian yang signifikan daripada nilai pasaran: Kerugian yang dianggarkan sama dengan kira-kira 0.33% daripada kapitalisasi pasaran kripto purata pada 2026.
-
Di atas purata sejarah: Valente mengatakan kerugian tahunan rata-rata sekitar 0,24% dari kapitalisasi pasaran kripto sejak 2018.
-
Kompromi dompet adalah sangat mahal: CertiK merekodkan kira-kira $444.5 juta kerugian akibat kompromi dompet pada H1 2026.
-
Pelbagai kaedah serangan masih relevan: Fising, pencurian kunci peribadi, kerentanan kontrak pintar, dan kompromi infrastruktur terus mengekspos aset digital.
-
Keselamatan adalah tanggungjawab seluruh ekosistem: Bursa, pembangun protokol, penjaga aset, dan pengguna individu semuanya memerlukan langkah-langkah perlindungan yang berkesan.
Berapakah jumlah mata wang kripto yang telah dicuri pada tahun 2026?
Menurut pos Lorenzo Valente pada November 2026, sebanyak kira-kira $8.5 bilion aset kripto telah dicuri sehingga 30 Oktober 2026. Valente membandingkan ini dengan kapitalisasi pasaran purata pasaran kripto, menganggarkan bahawa pencurian mewakili 0.33% daripada nilai tersebut. Beliau juga mengutip purata tahunan sejarah kira-kira 0.24% sejak 2018.
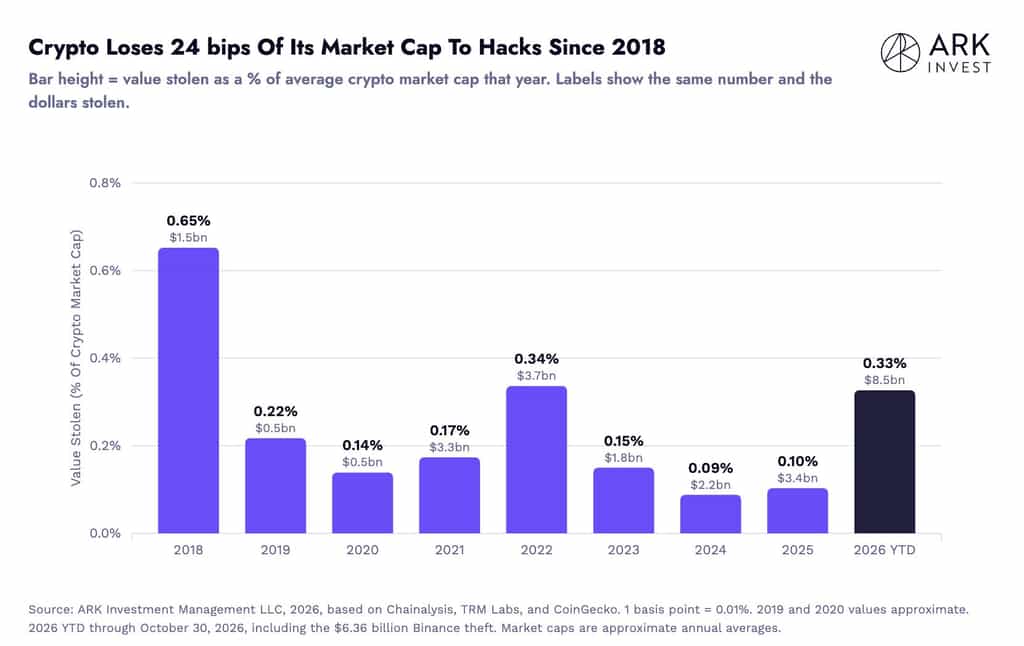
Perbandingan ini menunjukkan bahawa pencurian kripto telah menjadi sumber risiko kewangan yang besar berbanding saiz keseluruhan pasaran. Walau bagaimanapun, angka $8.5 bilion harus dianggap sebagai anggaran analis yang diberikan, bukan konsensus industri yang diaudit secara bebas. Penyelidik keselamatan yang berbeza mengesan kategori insiden yang berbeza, dan jumlah mereka tidak semestinya boleh dibandingkan secara langsung.
Sebagai konteks, laporan Hack3D H1 2026 dari CertiK, yang diterbitkan pada 6 Julai 2026, mencatatkan kerugian sebanyak kira-kira $1,316 bilion melalui 344 insiden keselamatan Web3 semasa separuh pertama tahun tersebut. Selepas mengira dana yang dibekukan atau dipulangkan, kerugian yang disesuaikan adalah kira-kira $1,2 bilion.
Laporan tersebut juga mengenal pasti kompromi dompet sebagai kategori yang paling merosakkan dari segi kewangan semasa tempoh tersebut. Angka-angka ini memberikan bukti tambahan mengenai skala insiden keselamatan, walaupun set data insiden Web3 CertiK tidak boleh dianggap sebagai penguraian langsung kepada anggaran tahunan penuh Valente.
Apakah Punca-Punca Utama Pencurian Kripto pada 2026?
Pencurian kripto tidak didorong oleh satu kerentanan sahaja. Penyelidikan keselamatan terkini menunjukkan beberapa vektor serangan yang berulang, termasuk dompet yang telah disusupi, phising, kerentanan perisian, dan kelemahan dalam infrastruktur operasi.
1. Kompromi Dompet dan Pencurian Kunci Peribadi
Pengompromisan dompet merupakan kategori kerugian terbesar dalam laporan CertiK H1 2026, menyumbang kira-kira $444.5 juta merangkumi 33 insiden.
Kunci peribadi ialah kredensial kriptografi yang membenarkan seseorang mengesahkan transaksi daripada alamat blok rantai. Jika penyerang memperoleh kawalan atas kunci peribadi atau menggugat sistem yang bertanggungjawab untuk menandatangani transaksi, mereka mungkin mampu memindahkan aset tanpa kebenaran pemilik.
Risiko ini mempengaruhi kedua-dua pemegang individu dan organisasi besar. Bursa dan pihak penyimpanan menguruskan kepemilikan aset digital yang besar, menjadikan penyimpanan kunci, prosedur penandatanganan, dan kebenaran akses mereka sebagai kawalan keselamatan yang penting.
2. Phishing dan Kejuruteraan Sosial
Serangan phishing memanfaatkan tingkah laku manusia untuk mendapatkan kredensial akaun, frasa pemulihan, atau persetujuan transaksi. Penyerang mungkin menyamar sebagai bursa, penyedia dompet, pasukan projek, atau entiti terpercaya lain untuk meyakinkan pengguna mengungkapkan maklumat sensitif.
CertiK merekodkan kerugian berhubung pemalsuan sebanyak kira-kira $366.3 juta melalui 63 insiden semasa H1 2026. Jumlah insiden menurun sebanyak 52.3% dari tahun ke tahun, manakala kerugian yang dilaporkan hanya turun sebanyak 10.8%. Ini menunjukkan bahawa jumlah serangan yang lebih sedikit masih boleh menghasilkan kerugian yang besar, terutamanya apabila akaun bernilai tinggi menjadi sasaran.
Pengguna harus berhati-hati terhadap permintaan log masuk yang tidak dijangka, pautan mencurigakan, muat turun perisian yang tidak diminta, dan mesej yang mencipta kegentingan buatan. Laman web atau komunikasi yang kelihatan sah tidak semestinya menjamin bahawa permintaan tersebut adalah autentik.
3. Kerentanan Kontrak Pintar
Kontrak pintar mengautomatikan transaksi dan fungsi lain pada rangkaian blok rantai, tetapi kelemahan dalam kodnya boleh mengekspos dana kepada eksploitasi.
CertiK merekodkan kerugian sebanyak kira-kira $151.6 juta yang berkaitan dengan kerentanan kod merentas 204 insiden pada H1 2026. Kategori ini mempunyai jumlah insiden tertinggi di antara jenis serangan yang disenaraikan dalam laporannya.
Kelemahan umum termasuk kebenaran keizinan akses yang salah, logik transaksi yang cacat, dan kerentanan dalam interaksi antara kontrak yang berbeza. Audit bebas, pengesahan formal, dan program bounty ralat boleh membantu mengenal pasti isu-isu ini, tetapi tiada audit yang menjamin bahawa kontrak yang dilancarkan adalah sepenuhnya selamat.
4. Pencurian Bursa dan Infrastruktur
Platform kripto juga menghadapi risiko selain kod blok rantai dan keselamatan dompet individu. Infrastruktur mereka termasuk peranti pekerja, akaun pentadbir, aplikasi dalaman, API, sistem penarikan, dan proses penandatanganan dompet.
Kompromi terhadap satu bahagian infrastruktur ini boleh memberikan akses kepada penyerang ke sistem yang mengawal atau mengesahkan pindahan aset. Ini menjadikan keselamatan operasi, pengurusan akses istimewa, kesedaran pekerja, dan pemantauan berterusan sebagai bahagian penting dalam perlindungan bursa.
Implikasi yang lebih luas ialah bahawa keselamatan aset digital memerlukan lebih daripada penyimpanan dana dalam dompet sejuk. Sistem dan individu yang terlibat dalam mengesahkan transaksi juga perlu dilindungi.
Bagaimana KuCoin Mendekati Keselamatan Platform dan Aset?
KuCoin menggariskan kerangka keselamatan berlapis yang merangkumi akaun pengguna, dompet, data, aplikasi, dan operasi platform. Ia Security Center menggambarkan beberapa langkah yang direka untuk melindungi pengguna dan infrastruktur platform.
Ini termasuk autentikasi berfaktor banyak, pengesahan identiti, perlindungan anti-fishing, keselamatan peranti, langkah-langkah keselamatan penarikan, keselamatan dompet, enkripsi data, perlindungan API, firewall, perlindungan DDoS, pemindaian paparan aset, dan operasi keselamatan 24/7. Platfom ini juga menggambarkan inisiatif pendidikan keselamatan, termasuk latihan, latihan, dan amaran pengguna.
KuCoin juga menerbitkan maklumat Bukti Simpanan, yang membolehkan pengguna mengkaji nisbah simpanan yang dilaporkan dan proses pengesahan simpanan platform. Bukti Simpanan boleh membantu pengguna menilai sama ada aset on-chain yang diumumkan mencukupi untuk menutupi keseimbangan pengguna yang dilaporkan pada satu titik gambar snap tertentu. Namun, ia tidak menjamin perlindungan terhadap serangan siber, kegagalan operasi, atau setiap bentuk risiko platform lainnya.
Langkah-langkah ini menggambarkan beberapa komponen penting keselamatan bursa, tetapi tiada satu kawalan pun yang boleh menghilangkan semua ancaman. Perlindungan akaun, pengurusan dompet, keselamatan infrastruktur, transparansi simpanan, dan tindakan balas insiden mesti bekerja bersama.
Kesimpulan
Anggaran Lorenzo Valente bahawa kira-kira $8.5 bilion mata wang kripto telah dicuri sehingga 30 Oktober 2026, menonjolkan cabaran keselamatan yang berterusan yang dihadapi oleh industri aset digital. Walaupun angka ini bukan jumlah piawai seluruh industri, penyelidikan bebas daripada syarikat keselamatan juga mendokumentasikan kerugian besar akibat kompromi dompet, penipuan phishing, dan kerentanan kod.
Masalah asasnya lebih luas daripada insiden perompakan individu. Platform dan protokol mata wang kripto bergantung kepada sistem saling berkaitan yang melibatkan kunci peribadi, kontrak pintar, akaun pengguna, dan infrastruktur operasi. Kelemahan di mana-mana bidang ini boleh mendedahkan jumlah aset digital yang signifikan.
Bagi bursa, keselamatan yang kukuh memerlukan kawalan bertingkat, pemantauan berterusan, akses terhad, dan pelaporan aset yang telus. Bagi pengguna individu, melindungi kredensial dan mengesahkan transaksi tetap penting. Kerangka keselamatan yang diterbitkan KuCoin dan pengungkapan Bukti Simpanan memberikan maklumat mengenai beberapa langkah yang digunakan, sambil juga menggambarkan mengapa keselamatan platform harus dinilai melalui pelbagai dimensi dan bukan satu metrik semata-mata.
Soalan Lazim
1. Berapa banyak mata wang kripto yang dicuri pada 2026?
Lorenzo Valente daripada ARK Invest menganggarkan bahawa sebanyak $8.5 bilion mata wang kripto telah dicuri sehingga 30 Oktober 2026. Anggaran itu mewakili sekitar 0.33% daripada kapitalisasi pasaran kripto purata bagi tahun tersebut.
2. Peratusan kapitalisasi pasaran kripto apakah yang diwakili oleh kerugian tersebut?
Valente menganggarkan bahawa kerugian sebanyak $8.5 bilion bersamaan dengan kira-kira 0.33% dari kapitalisasi pasaran kripto purata tahun 2026. Beliau juga merujuk kepada purata tahunan sejarah kira-kira 0.24% sejak 2018.
3. Apakah jenis-jenis serangan mata wang kripto yang paling biasa?
Kategori serangan utama termasuk kompromi dompet, pencurian kunci peribadi, penipuan phising, kejuruteraan sosial, kerentanan kontrak pintar, dan kompromi infrastruktur bursa. Kekerapan dan kesan kewangan mereka berbeza mengikut tempoh pelaporan dan metodologi penyelidikan.
Penafian
Maklumat pasaran umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau disponsori, disediakan semata-mata untuk rujukan dan tujuan pendidikan dan tidak merupakan nasihat kewangan atau pelaburan, tawaran, ajakan, atau jaminan. Kami menolak tanggungjawab atas ketepatan, kelengkapan, kebolehpercayaan, dan sebarang kerugian yang timbul. Pelaburan/dagangan adalah berisiko; prestasi lepas tidak menjamin keputusan masa depan. Pengguna harus menyelidik, menilai dengan bijak, dan mengambil tanggungjawab penuh. Untuk butiran lanjut, sila rujuk Terma Penggunaan dan Pendedahan Risiko KuCoin.
Penafian: Halaman ini telah diterjemahkan dengan menggunakan teknologi AI untuk keselesaan anda. Untuk mendapatkan maklumat yang paling tepat, rujuk kepada versi bahasa Inggeris asal.