

Comment Ethereum accélère-t-il son calendrier vers la sécurité quantique ?
Introduction
L'avancement rapide de l'informatique quantique représente une menace théorique à long terme pour les systèmes cryptographiques traditionnels, y compris la cryptographie à clé publique qui sécurise les réseaux blockchain. Récemment, le cofondateur de Ethereum, Vitalik Buterin, a considérablement modifié sa position, exprimant un optimisme fort concernant un chemin plus rapide et plus simplifié pour atteindre la résistance quantique pour le réseau Ethereum. Ce changement repose sur de nouvelles propositions de ajustements cryptographiques et architecturaux qui pourraient protéger les fonds des utilisateurs et les contrats intelligents bien avant que le matériel quantique n'atteigne une échelle capable de casser la cryptographie actuelle à courbe elliptique.
Points clés
Vitalik Buterin a adopté une position de plus en plus optimiste concernant l'accélération de la transition d'Ethereum vers une cryptographie résistante aux ordinateurs quantiques, motivée par des recherches récentes sur des primitives cryptographiques plus efficaces et des voies de mise à niveau du protocole.
-
Le changement fondamental : Des recherches cryptographiques récentes suggèrent que le passage d'Ethereum à des structures résistantes aux ordinateurs quantiques pourrait être réalisé beaucoup plus rapidement et avec moins de goulets d'étranglement opérationnels que ce qui était précédemment estimé.
-
Le modèle de menace : les ordinateurs quantiques représentent un risque principalement grâce à des algorithmes comme l'algorithme de Shor, qui peuvent inverser les hachages cryptographiques et les clés privées dérivées des signatures courbes elliptiques standards (telles que ECDSA).
-
Solutions proposées : Le réseau explore l'absence d'état, les signatures à base de hachage et des agrégateurs avancés de preuves à divulgation nulle de connaissance qui minimisent la surcharge des mises à niveau cryptographiques résistantes aux ordinateurs quantiques.
-
Impact sur le calendrier : Bien qu'une migration complète nécessite des tests rigoureux et des forks, de nouvelles stratégies d'implémentation modulaire pourraient protéger les comptes utilisateurs des années avant les prévisions de mise à niveau des systèmes hérités.
Pourquoi la résistance quantique est-elle urgente pour les réseaux blockchain ?
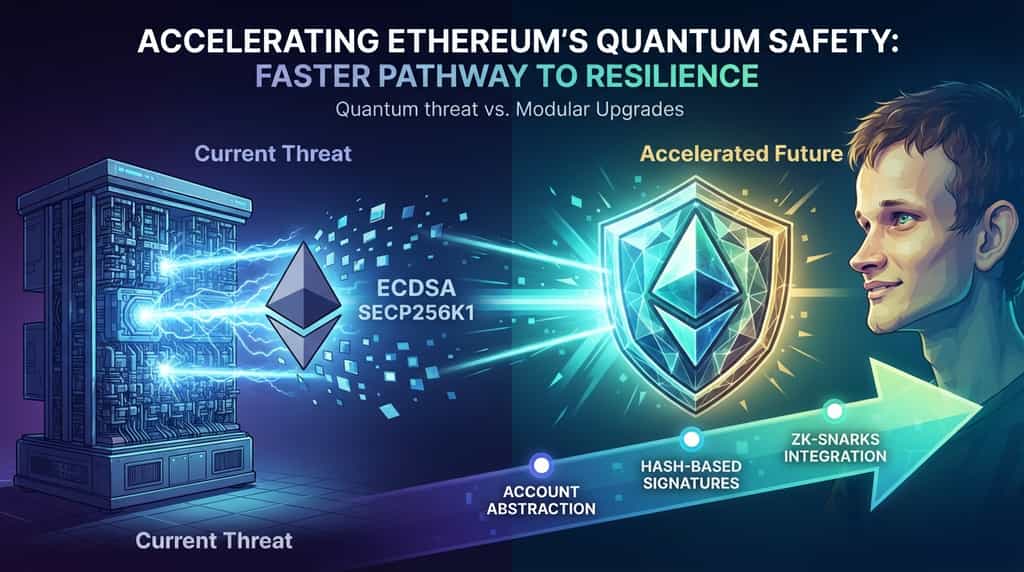
Les blockchains reposent sur la cryptographie asymétrique pour sécuriser les fonds des utilisateurs, valider les transactions et garantir que seul le propriétaire légitime d'une clé privée peut autoriser un transfert. Les réseaux standards comme Ethereum utilisent actuellement ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 pour la signature des transactions. Bien que cryptographiquement sécurisés contre les ordinateurs classiques, ces primitives cryptographiques sont vulnérables aux ordinateurs quantiques disposant d'une échelle suffisante de qubits et de capacités de correction d'erreurs exécutant l'algorithme de Shor.
Un ordinateur quantique suffisamment avancé pourrait dériver une clé privée à partir d'une clé publique exposée publiquement. Étant donné que les adresses blockchain révèlent souvent les clés publiques lors des transactions sortantes — ou les conservent exposées dans les états historiques du registre — un réseau non protégé ferait face à une compromission catastrophique du registre. Par conséquent, les développeurs et chercheurs principaux ont priorisé la recherche de voies de mise à niveau qui isolent le protocole avant que le matériel quantique n'atteigne des jalons cryptographiquement pertinents.
Qu'est-ce qui a changé dans la perspective de Vitalik Buterin sur les chronologies quantiques ?
Historiquement, le passage d'une plateforme majeure de contrats intelligents à des algorithmes résistants à l'ordinateur quantique était considéré comme un défi d'ingénierie de plusieurs décennies. Les alternatives à la cryptographie post-quantique (PQC) — telles que les schémas de signatures basés sur les réseaux ou à état basés sur des fonctions de hachage — souffraient traditionnellement de tailles de signatures énormes, de coûts de vérification en gaz élevés et de exigences complexes de gestion des clés qui pourraient alourdir l'état de la blockchain.
Des percées théoriques récentes et des conceptions de protocoles modulaires ont modifié cette perspective. Les recherches sur les preuves à divulgation nulle de connaissance succinctes, les accumulateurs basés sur STARK et les cadres de signatures optimisés à base de hachage indiquent qu’Ethereum peut intégrer des mises à jour résistantes aux ordinateurs quantiques de manière incrémentielle. Au lieu d’imposer une refonte cryptographique globale et encombrante en une seule fois, les développeurs peuvent déployer des composants de protocole localisés et des couches d’abstraction de compte qui remplacent progressivement les schémas de signature vulnérables sans compromettre le débit ou la décentralisation.
Comment Ethereum mettra-t-il en œuvre des mises à jour résistantes aux ordinateurs quantiques ?
Mettre à niveau un réseau décentralisé à l'échelle d'Ethereum nécessite une coordination soigneuse, une planification de la compatibilité descendante et des phases de test sur plusieurs années. La stratégie de transition repose sur plusieurs piliers fondamentaux :
-
Abstraction de compte (ERC-4337) : En rendant les wallets à contrat intelligent accessibles au grand public, les utilisateurs pourront éventuellement passer de leurs modèles de sécurité basés sur des clés ECDSA natives à des vérificateurs de signatures résistants à l'ordinateur quantique, sans modifier immédiatement la couche de consensus principale.
-
Signatures basées sur les fonctions de hachage : des algorithmes comme SPHINCS+ ou XMSS offrent des garanties de sécurité robustes fondées sur des fonctions de hachage plutôt que sur des hypothèses théoriques des nombres, bien que l'optimisation de la taille de leurs signatures reste un domaine de recherche actif.
-
Intégration de la preuve à divulgation nulle de connaissance : les couches ZK-rollup et les proveurs natifs du protocole peuvent regrouper et vérifier des preuves cryptographiques complexes hors chaîne, protégeant la couche de base de la charge computationnelle associée aux calculs de vérification post-quantique.
Le tableau suivant résume les principales approches cryptographiques en cours d'évaluation pour la migration post-quantique :
| Primitif cryptographique | Base de sécurité | Principaux avantages | Principaux inconvénients |
| ECDSA (actuel) | Courbes elliptiques | Signatures rapides et compactes | Vulnérable à l'algorithme de Shor sur du matériel quantique |
| Crypto basée sur les réseaux de treillis | Problème du vecteur le plus court | Bon équilibre entre vitesse et taille | Hypothèses mathématiques complexes, historique de sécurité plus récent |
| Signatures basées sur le hachage | Sécurité de la fonction de hachage | Hypothèses cryptographiques minimales | Tailles de signature importantes, exigences strictes de gestion d'état |
Quelles sont les implications pratiques pour les développeurs et les utilisateurs ?
Pour les participants quotidiens et les développeurs de dapp, le passage à la sécurité quantique se fera probablement en arrière-plan grâce à des mises à jour de protocole et à des mises à jour du logiciel wallet. Les utilisateurs n'auront pas nécessairement besoin de restructurer manuellement leurs fonds dès le premier jour, car les cadres d'abstraction de compte faciliteront des chemins de migration transparents.
Cependant, les développeurs de contrats intelligents doivent rester attentifs à la manière dont les mises à jour de protocole à long terme affectent l'économie du gaz, les opcodes de vérification de signature et les structures de disponibilité des données. Alors qu'Ethereum intègre des primitives cryptographiques plus avancées, les outils pour les applications à preuve nulle de connaissance et la gestion sécurisée des clés continueront de s'affiner, offrant une protection robuste contre les menaces computationnelles futures bien avant qu'elles ne se matérialisent sur le marché commercial.
Conclusion
L'accélération de la feuille de route d'Ethereum vers la sécurité quantique marque un tournant essentiel dans l'ingénierie de la blockchain. Ce qui était autrefois perçu comme un obstacle lointain et insurmontable en matière de mise à l'échelle et de cryptographie est désormais abordé grâce à une conception modulaire du protocole, à l'abstraction de compte et à une architecture efficace de preuves à connaissance nulle. En abordant proactivement la vulnérabilité quantique, le réseau vise à garantir une résilience à long terme, en assurant que les actifs des utilisateurs et l'infrastructure décentralisée restent protégés contre les futurs paradigmes technologiques.
FAQ
Quand les ordinateurs quantiques représenteront-ils une menace réaliste pour ethereum ?
La plupart des cryptographes et physiciens quantiques estiment qu'un ordinateur quantique capable de casser la cryptographie courbe elliptique 256 bits est encore à des années ou des décennies de distance. Toutefois, comme la migration prend beaucoup de temps, une planification proactive est déjà en cours.
Les utilisateurs ordinaires devront-ils prendre des mesures pour protéger leurs fonds ?
Dans la plupart des chemins de mise à niveau proposés, les fournisseurs de wallets et les normes d'abstraction de compte géreront les mécanismes de transition. Les utilisateurs seront probablement invités à mettre à jour les paramètres de leur wallet ou à migrer leurs fonds vers des comptes de contrat intelligent équipés d'une vérification de signature résistante aux ordinateurs quantiques.
Pourquoi les signatures cryptographiques post-quantiques sont-elles plus difficiles à traiter ?
Les alternatives post-quantum nécessitent généralement des tailles de données beaucoup plus importantes pour les clés publiques et les signatures par rapport aux schémas traditionnels basés sur les courbes elliptiques. Cela augmente les besoins en stockage, la consommation de bande passante réseau et les coûts de gaz de vérification sur la blockchain.
D'autres réseaux blockchain préparent-ils également une sécurité quantique ?
Oui, plusieurs protocoles de couche 1 et groupes de recherche surveillent activement les normes de cryptographie post-quantique de l'Institut national des normes et de la technologie (NIST) et expérimentent avec des cadres de mise à niveau modulaires.
Cette mise à jour présente-elle un risque de rupture des contrats intelligents existants ?
Les développeurs du protocole principal conçoivent les mises à jour en tenant compte d'une compatibilité arrière stricte ou de calendriers de migration en phases afin d'éviter de rompre les applications décentralisées existantes, bien que les modifications spécifiques au niveau du protocole fassent toujours l'objet de simulations rigoureuses sur testnet avant le déploiement sur mainnet.
Avertissement
Ces informations générales sur le marché, provenant éventuellement de sources tierces, commerciales ou sponsorisées, sont fournies à titre de référence et éducatif uniquement et ne constituent ni un conseil financier ni un conseil en investissement, ni une offre, une sollicitation ou une garantie. Nous déclinons toute responsabilité quant à leur exactitude, complétude, fiabilité et aux pertes résultantes. Les investissements/le trading comportent des risques ; les performances passées ne garantissent pas les résultats futurs. Les utilisateurs doivent effectuer leurs propres recherches, juger avec prudence et assumer pleine responsabilité. Pour plus de détails, veuillez consulter les Conditions d'utilisation et Divulgation des risques de KuCoin.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.