

Exploitation de Gonka Bridge expliquée : comment une attaque par clé BLS a vidé 1,05 M $ et créé 22 millions de WGNK
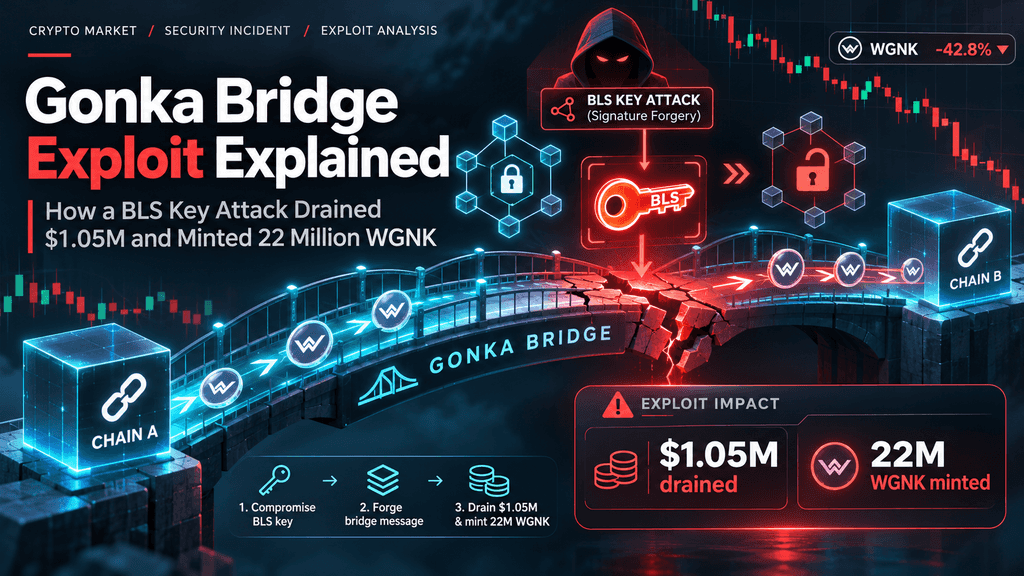
Le pont Ethereum de Gonka a été exploité le 18 novembre 2026, après qu’un attaquant ait enregistré une nouvelle clé de groupe BLS d’époque, puis utilisé le pont pour retirer les réserves de stablecoin et créer 22 millions de jetons Wrapped Gonka (WGNK). La société de sécurité blockchain Blockaid, citée dans le rapport de The Defiant, a initialement estimé une valeur réalisée d’environ 1,05 million de dollars à travers environ cinq transactions. Des transferts Ethereum vérifiés séparément montrent que 884 150,87 USDT et 647,74 USDC ont quitté le pont. L’incident soulève des questions plus larges sur la sécurité des signatures des validateurs, la garantie des jetons enveloppés et les risques liés à l’infrastructure interchaînes.
Points clés
-
Blockaid a signalé une exploitation du pont Ethereum Gonka le 18 novembre, estimant une valeur réalisée d'environ 1,05 million de dollars au moment de son alerte.
-
Les rapports sur la chaîne ont identifié des retraits d'environ 884 151 USDT et 648 USDC, ainsi que la création de 22 millions de WGNK.
-
Le pont de Gonka utilise une clé de groupe BLS basée sur des époques pour autoriser les retraits et la création de WGNK ; la raison exacte pour laquelle la nouvelle clé a été acceptée reste non résolue.
-
L'émission de WGNK non garanti peut rompre le lien entre l'offre emballée et le GNK natif déposé en dépôt, créant des risques de rachat et de liquidité.
-
Gonka a déclaré que ses services de consensus et d'inférence ont continué à fonctionner, tout en invitant les utilisateurs à éviter la passerelle et WGNK ; la compensation reste une décision de la communauté.
Qu'est-ce qui s'est passé lors de l'exploitation du pont Ethereum Gonka ?
L'incident a ciblé la passerelle Ethereum de Gonka, et non la couche de base d'Ethereum. Le 18 novembre, Blockaid a signalé qu'un attaquant avait changé la clé de groupe BLS de l'époque de la passerelle, vidé les réserves restantes de stablecoin et émis du WGNK sans couverture correspondante. L'alerte initiale de la société de sécurité estimait la valeur réalisée à travers environ cinq transactions à environ 1,05 million de dollars. Ce chiffre doit être considéré comme une estimation préliminaire de l'incident, et non comme un montant final réconcilié.
Les montants sur chaîne identifiés séparément par TraceFast et rapportés par The Defiant étaient de 884 150,87 USDT et 647,74 USDC, soit une valeur nominale combinée d'environ 884 799 $ si les deux stablecoins sont évalués à un dollar chacun. La même enquête a identifié la création de 22 millions de WGNK. Ces chiffres décrivent différentes parties de l'événement : les transferts de stablecoins représentent des actifs retirés du pont, tandis que 22 millions correspond à une quantité de jetons, et non à une perte supplémentaire en dollars. Les rapports disponibles ne permettent pas de réconcilier entièrement la différence entre le flux sortant de stablecoins et l'estimation de 1,05 million de dollars de Blockaid ; par conséquent, ces deux chiffres ne doivent pas être additionnés ni présentés comme interchangeables.
L'incident est important car le pont détenait des actifs cross-chain et servait de contrat ERC-20 Ethereum pour WGNK. Une défaillance de son mécanisme d'autorisation a donc affecté les actifs de réserve et l'émission de jetons. Il met également en évidence que la sécurité cross-chain dépend de plus que la blockchain de destination : les utilisateurs s'appuient sur les validateurs, les procédures de signature, la logique des contrats et la comptabilité précise entre les réseaux.
Qu'est-ce que Gonka et comment fonctionne son pont Ethereum ?
Gonka est un réseau décentralisé de calcul IA qui relie les développeurs ayant besoin d'inférence de modèle ou d'autres services de calcul à des hôtes fournissant une capacité GPU. GNK est le jeton natif du réseau. La passerelle Ethereum permet aux utilisateurs de transférer des actifs pris en charge entre Gonka et Ethereum, y compris de représenter le GNK natif sur Ethereum sous forme de Wrapped Gonka, ou WGNK. La documentation de la passerelle Ethereum du projet indique que le contrat de passerelle et le jeton WGNK ERC-20 sont le même contrat Ethereum, déployé à
0x972a7a92d92796a98801a8818bcf91f1648f2f68.Pour transférer du GNK natif vers Ethereum, le processus documenté verrouille le GNK dans un compte séquestre sur Gonka et génère une signature BLS autorisant la création du WGNK correspondant. Lorsque le WGNK est renvoyé, la passerelle le brûle ; après que le consensus de Gonka a reconnu la brûlure, le GNK correspondant est libéré du séquestre. Ce mécanisme vise à maintenir l'offre de WGNK sur Ethereum en alignement avec le GNK natif détenu sur Gonka.
Le pont gère également les actifs ERC-20 tels que USDT et USDC. Un dépôt en ethereum est verrouillé dans le contrat ; les superviseurs de Gonka le surveillent, et après la finalité de l'ethereum ainsi que la confirmation par des superviseurs représentant plus de 50 % du pouvoir de vote, le réseau émet une représentation enveloppée sur Gonka. Pour un transfert de retour, l'actif enveloppé est brûlé et une signature BLS valide autorise la libération de l'ERC-20 original. Les soldes stablecoin du pont sont donc des réserves nécessaires pour finaliser les retraits des utilisateurs ayant précédemment transféré des actifs entre chaînes.
Comment le groupe de clés BLS est-il devenu central à l'attaque ?
BLS (Boneh–Lynn–Shacham) est un schéma de signature numérique qui prend en charge l'agrégation de signatures, ce qui le rend utile lorsque plusieurs participants autorisent une opération. Dans la conception documentée de Gonka, l'ensemble des validateurs produit une signature de groupe que Ethereum vérifie à l'aide de la clé publique de groupe BLS de l'époque actuelle. Une signature valide sous la clé enregistrée autorise le contrat à libérer des actifs ou à émettre des WGNK.
La documentation du pont de Gonka décrit une séquence de mise à jour quotidienne des clés. À chaque changement d'époque, le réseau génère une nouvelle clé de groupe et la signe avec la clé de l'époque précédente. Une transaction enregistre la nouvelle clé sur Ethereum, où le contrat est conçu pour n'accepter que la clé suivante dans la séquence, signée par sa prédécesseuse. Cela crée une chaîne ininterrompue jusqu'à la clé originale. Quiconque peut soumettre la transaction de mise à jour en utilisant les données publiques requises. Par conséquent, un wallet ordinaire soumettant la transaction ne prouve pas en soi une contournement d'autorisation ; la question essentielle est de savoir si la clé et la signature soumises étaient valides selon les règles prévues.
La séquence sur chaîne rapportée par The Defiant montre qu'une transaction d'enregistrement de clé a réussi vers 13 h 00 min 59 s, heure de l'Est, le 18 novembre. Les retraits ultérieurs de stablecoin et la création de WGNK ont utilisé le même identifiant d'époque. Blockaid a décrit cet événement comme une rotation de la clé de groupe BLS de l'époque. Toutefois, les preuves publiques disponibles ne permettent pas encore d'établir comment l'attaquant a obtenu la capacité d'enregistrer la clé, pourquoi le contrat l'a acceptée, ou si la cause racine impliquait une compromission de clé, une validation de signature, un défaut d'implémentation ou un autre problème. Il serait donc prématuré d'affirmer que l'algorithme cryptographique BLS lui-même a été rompu ou que les clés privées des validateurs Gonka ont été définitivement volées.
Cette distinction est importante car BLS n'est qu'un composant d'un système plus vaste incluant la génération de clés, la participation des validateurs, la vérification des signatures, la séquence des époques et l'exécution des contrats. Une exploitation peut survenir au niveau de l'intégration de ces composants sans rompre l'algorithme cryptographique sous-jacent. Une analyse post-mortem doit identifier quelle partie de cette chaîne a échoué.
Comment l'attaquant a-t-il vidé les fonds et émis 22 millions de WGNK ?
Les investigateurs de la blockchain ont tracé l'activité jusqu'à une adresse Ethereum identifiée par Blockaid comme l'exploiteur présumé. TraceFast a rapporté que cette adresse a reçu 0,05 ETH plus tôt le 18 novembre, puis a interagi avec le pont Gonka. À environ 13h01 HE, le pont a transféré 884 150,87 USDT et 647,74 USDC à cette adresse. Environ une minute plus tard, la même adresse a reçu 22 millions de WGNK nouvellement créés. La transaction d'enregistrement de la clé a immédiatement précédé ces opérations, reliant la séquence observée au changement de clé de groupe.
| Événement sur chaîne | Détail signalé |
| Inscription clé | Nouvelle clé de groupe d'époque enregistrée vers 13h00:59 HE |
| Retraits de stablecoin | 884 150,87 USDT et 647,74 USDC |
| Création de WGNK | 22 millions de jetons créés vers 13h02 HE |
| Action ultérieure sur le jeton | Environ 13 millions de WGNK ultérieurement brûlés |
| Alerte de sécurité initiale | Blockaid a estimé environ 1,05 million de dollars sur environ cinq transactions |
TraceFast a également indiqué que l'USDT a été échangé via un routage lié à Uniswap et qu'environ 606,7 ETH ont ensuite été transférés vers une autre adresse. Un échange ne constitue pas une preuve de retrait en monnaie fiduciaire, et un transfert ne permet pas d'identifier le contrôleur du wallet ni le bénéficiaire final. L'adresse a également brûlé environ 13 millions de WGNK, mais un brûlage sur Ethereum seul ne prouve pas que les GNK correspondants ont été libérés du dépôt de Gonka.
Pourquoi le WGNK non garanti crée-t-il des risques pour les détenteurs de jetons ?
Un token enveloppé est conçu pour représenter un actif détenu ou verrouillé ailleurs. Dans ce cas, WGNK est destiné à représenter le GNK natif verrouillé dans un dépôt chez Gonka. Si la passerelle émet des WGNK sans verrouiller un GNK correspondant, l'offre totale du token enveloppé peut dépasser les actifs disponibles pour soutenir le rachat. Cela ne signifie pas automatiquement que chaque token WGNK est devenu sans valeur, mais il crée une incertitude quant à la possibilité de racheter tous les tokens en circulation pour le montant attendu de GNK natif.
La distinction entre le retrait de stablecoin et l'émission non garantie est importante. Le retrait de USDT et USDC a réduit les réserves détenues par la passerelle pour les utilisateurs déplaçant ces actifs entre Ethereum et Gonka. L'émission de 22 millions de WGNK a créé un problème séparé de l'offre et de la garantie pour les détenteurs du jeton natif emballé. Les deux effets peuvent miner la confiance dans différentes parties de la passerelle : l'un affecte la disponibilité des réserves sous-jacentes ERC-20, tandis que l'autre affecte la relation entre l'offre de WGNK et les GNK en dépôt.
Lorsque la capacité de soutien ou de rachat est incertaine, les détenteurs peuvent vendre ou retirer leur liquidité. Cela peut élargir les écarts, réduire la profondeur du marché et éloigner les prix des DEX de la valeur attendue de l'actif sous-jacent. Les fournisseurs de liquidité peuvent subir des pertes supplémentaires dues à des pools déséquilibrés. L'exposition individuelle dépend des holdings en jetons, du moment d'acquisition et de tout plan éventuel de récupération ou de compensation. Il est donc inexact de supposer que chaque détenteur de WGNK a subi la même perte ou que chaque jeton en circulation n'était pas soutenu.
Comment Gonka a-t-il réagi à l'exploit ?
Dans une réponse rapportée par TokenPost le 18 novembre, Gonka a déclaré que l'incident n'a pas affecté le consensus du réseau et que ses services réseau et d'inférence ont continué de fonctionner normalement. Le projet a exhorté les utilisateurs à ne pas interagir avec ou trader WGNK, ni utiliser le pont Ethereum jusqu'à nouvel ordre. Il a également conseillé aux fournisseurs de liquidité de retirer WGNK des pools sur Uniswap et autres échanges décentralisés. Gonka a indiqué que la question de savoir si les détenteurs de WGNK recevraient une compensation serait décidée par la communauté.
L'Explorateur du réseau Gonka.gg a ensuite affiché un avis indiquant que les transferts via le pont WGNK étaient suspendus tandis que l'équipe centrale enquêtait sur une activité suspecte. Il s'agit d'une mesure de containment significative, mais la suspension seule ne résout pas les questions en suspens concernant le mécanisme d'enregistrement des clés, les passifs restants du pont, le montant de WGNK non garanti, ou la récupération des actifs retirés. Au 19 novembre, les rapports publics examinés ne fournissaient pas de post-mortem technique complet, un chiffre final de perte réconcilié, ni un calendrier de compensation confirmé.
Le réseau AI plus large de Gonka serait resté opérationnel. La cible était son pont Ethereum et le contrat de jeton associé, et non la consensus Ethereum ni nécessairement le réseau de calcul principal. Toutefois, la fonctionnalité des services d'inférence ne garantit pas que les dépôts, retraits ou remboursements de WGNK via le pont soient sûrs à reprendre.
Que révèle cet incident sur la sécurité des ponts cross-chain ?
L'exploitation de Gonka illustre pourquoi les passerelles cross-chain sont difficiles à sécuriser. Une passerelle doit vérifier les événements sur une chaîne, les communiquer à une autre, et s'assurer que les actifs sont libérés ou créés uniquement lorsque le dépôt, le verrouillage ou la brûlure correspondante a réellement eu lieu. Sa sécurité dépend de plusieurs couches : le comportement des validateurs, la gestion des clés de signature, la vérification des signatures, l'implémentation des contrats intelligents, la surveillance des transactions et la relation comptable entre les actifs sur différents réseaux. Une faiblesse dans une seule couche peut affecter les actifs détenus par la passerelle.
La documentation officielle de Gonka indique que son pont Ethereum a été audité par CertiK. Cela constitue un contexte pertinent, mais un audit ne garantit pas contre chaque exploit. Les audits examinent un code, des hypothèses et un périmètre précis à un moment donné ; ils ne couvrent pas automatiquement tous les processus opérationnels, les procédures de gestion des clés, les déploiements ultérieurs ou les interactions avec le réseau en direct. La présence d'un audit ne signifie pas non plus que la vulnérabilité exploitée dans cet incident a été précédemment identifiée ou omise. Un examen significatif doit comparer le code audité avec le contrat déployé et investiguer le processus de signature ayant autorisé les transactions concernées.
Pour les opérateurs de ponts, cet incident souligne la nécessité d'une gestion sécurisée des clés seuil, d'une validation stricte des mises à jour d'époque, d'une surveillance des mintages et retraits de réserves inhabituels, de limites ou de délais pour les opérations sensibles, ainsi que de contrôles d'urgence. Les utilisateurs doivent évaluer non seulement la liquidité du marché d'un token, mais aussi son mécanisme de rachat et le pont qui le prend en charge.
Que doivent surveiller les utilisateurs et les investisseurs ensuite ?
Les prochaines évolutions à suivre sont un post-mortem technique et un plan de récupération. Une enquête crédible doit expliquer pourquoi la nouvelle clé de groupe a été acceptée, si l'infrastructure de validateur ou de signature a été compromise, quelles fonctions de contrat ont été utilisées, et quelles mesures de sécurité seront modifiées. Un compte rendu séparé doit réconcilier les réserves de la passerelle, l'offre de WGNK avec les GNK en dépôt, l'état des 22 millions de jetons nouvellement créés, et tout actif récupérable.
Les utilisateurs doivent surveiller les annonces concernant la réouverture du pont, le rachat de WGNK et tout processus de compensation. Jusqu'à ce que le projet confirme que l'autorisation a été réparée et que les garanties soient réconciliées, le pont et WGNK doivent être considérés comme étant sous alerte incident. Les prix du marché, les brûlures de jetons ou un statut de contrat apparemment normal ne prouvent pas que les garanties et les rachats ont été rétablis.
Conclusion
L'exploitation de Gonka montre comment un défaut d'autorisation du pont peut affecter à la fois les actifs de réserve et la fourniture de tokens enveloppés. Les retraits signalés de stablecoins et la création de 22 millions de WGNK ont mis en lumière l'importance de signatures de validateurs fiables, de mises à jour sécurisées des clés d'époque et de la comptabilisation vérifiable des garanties. Bien que Gonka ait déclaré que ses services réseau principaux continuaient de fonctionner, le pont et le WGNK nécessitent un processus de récupération séparé. Cet incident rappelle que la sécurité interchaîne dépend de l'ensemble du système derrière un pont — et non seulement du contrat intelligent ou de la blockchain sur laquelle il opère.
FAQ
Combien a été perdu dans l'exploitation du pont Gonka ?
Blockaid a initialement estimé une valeur réalisée d'environ 1,05 million de dollars. Des transferts vérifiés séparément ont identifié environ 884 151 USDT et 648 USDC retirés du pont. La perte nette finale n'a pas été entièrement réconciliée dans les rapports examinés.
Qu'est-ce que WGNK ?
WGNK est la représentation Ethereum ERC-20 du GNK natif de Gonka. Selon le design du pont documenté, le GNK est verrouillé en dépôt sur Gonka avant que le WGNK correspondant soit émis sur Ethereum.
Qu'est-ce qu'une clé de groupe BLS ?
Une clé de groupe BLS est une clé publique utilisée pour vérifier les signatures produites via un processus de signature de groupe. La passerelle de Gonka utilise des clés de groupe basées sur des époques pour valider l'autorisation des retraits et de la création de WGNK.
Ethereum lui-même a-t-il été piraté ?
Aucune preuve dans les rapports examinés n'indique que la couche de base d'Ethereum ait été compromise. L'incident ciblait le contrat de pont d'Ethereum de Gonka et son processus d'autorisation.
La passerelle Gonka est-elle sûre à utiliser maintenant ?
Gonka a exhorté les utilisateurs à ne pas utiliser le pont ni échanger WGNK, et l'explorateur Gonka.gg affichait un avis indiquant que les transferts via le pont WGNK étaient suspendus pendant que l'équipe menait son investigation. Les utilisateurs doivent attendre une mise à jour explicite du projet et une restauration vérifiée avant d'interagir avec les services concernés.
Avertissement : Ces informations générales sur le marché, provenant éventuellement de sources tierces, commerciales ou sponsorisées, sont fournies à titre de référence et éducatif uniquement et ne constituent ni un conseil financier ni un conseil en investissement, ni une offre, une sollicitation ou une garantie. Nous déclinons toute responsabilité quant à son exactitude, sa complétude, sa fiabilité et tout préjudice en résultant. Les investissements/le trading comportent des risques ; les performances passées ne garantissent pas les résultats futurs. Les utilisateurs doivent effectuer leurs propres recherches, juger avec prudence et assumer pleine responsabilité. Pour plus de détails, veuillez consulter KuCoin’s Terms of Use et Risk Disclosure.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.