

Le malware Canto Incognito cible Kryptex : comment 3 400 serveurs AI ont été piratés pour du crypto-minage
Introduction
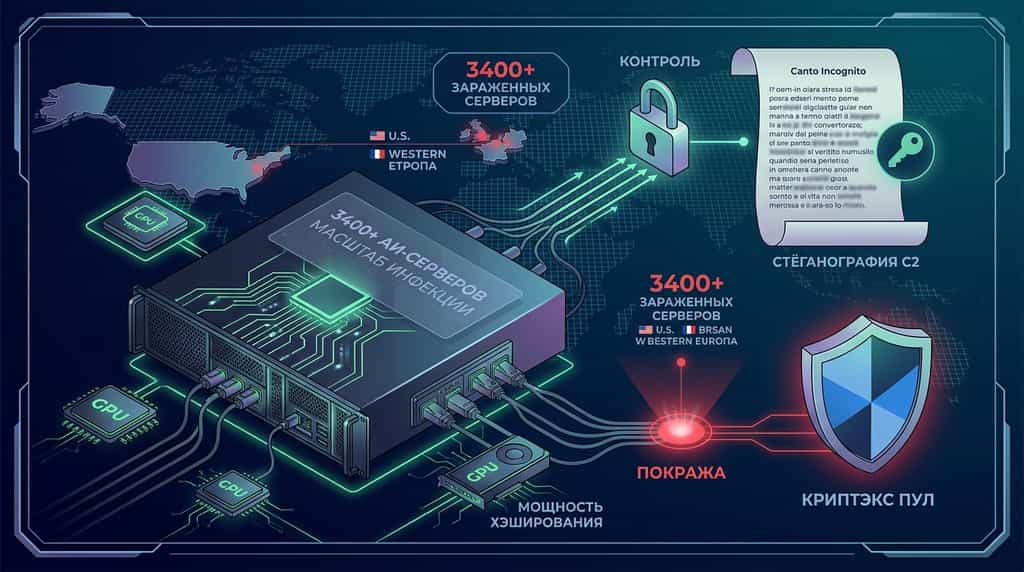
Plus de 3 400 serveurs d'intelligence artificielle (IA) et de modèles linguistiques à grande échelle (LLM) à l'échelle mondiale ont été compromis dans une campagne de cryptojacking sophistiquée baptisée Canto Incognito. Selon les chercheurs en cybersécurité de Lumen Black Lotus Labs, des acteurs malveillants ont déployé un nouveau strain de malware connu sous le nom de PoeLLM pour installer des logiciels de minage cachés XMRig et Iron sur l'infrastructure corporative compromise. La puissance de calcul détournée a ensuite été dirigée vers Kryptex, une plateforme de minage largement utilisée en langue russe, afin de générer des revenus en cryptomonnaie non autorisés.
La campagne d'attaque se distingue par son mécanisme avancé d'obfuscation du commandement et du contrôle (C2). Au lieu de s'appuyer sur des adresses IP ou des noms de domaine statiques, les attaquants ont codé les emplacements de leurs serveurs C2 dans des poèmes stéganographiques publiés sur un dépôt GitHub public. Cette menace persistante met en lumière la vulnérabilité croissante des déploiements d'IA d'entreprise exposés et des logiciels utilitaires open source face à des malwares discrets de prise en charge de ressources.
Quelle est l'attaque du malware Canto Incognito sur Kryptex ?
La campagne Canto Incognito est une opération de cryptojacking ciblée conçue pour s'emparer discrètement d'infrastructures serveur entrepris à haute performance aux fins de minage de cryptomonnaies non autorisé. Active depuis avril 2026, la campagne utilise des microservices AI open-source et des outils utilitaires web comme points d'entrée pour obtenir un accès initial aux environnements cloud et entrepris.
Une fois à l'intérieur du réseau de la victime, la charge utile principale du malware, PoeLLM, déploie un logiciel de minage sur mesure — spécifiquement XMRig pour Monero (XMR) et des mineurs spécialisés pour Iron — afin d'utiliser les ressources CPU et GPU. Les récompenses extraites sont acheminées vers des comptes hébergés sur Kryptex, un pool de minage russe bien connu et un service automatisé de paiement en crypto-monnaies.
Les paramètres opérationnels clés de la campagne Canto Incognito incluent :
-
Échelle de l'infection : Plus de 3 400 serveurs individuels compromis dans le monde entier, avec un pic de 2 200 serveurs simultanément infectés au milieu de juin 2026.
-
Répartition géographique : Les attaques sont fortement concentrées sur les centres de données d'entreprise aux États-Unis et en Europe occidentale.
-
Vulnérabilités ciblées : Les points d’accès compromis comprennent principalement des logiciels exposés à Internet, notamment LiteLLM (couche proxy IA), Gotenberg (service de conversion de documents), Gitea (hébergement de dépôts de code) et Ivanti Sentry (passerelle de sécurité mobile).
-
Propagation de botnet : En plus de la minage de crypto-monnaies, les serveurs infectés sont réutilisés comme nœuds de balayage secondaires pour sonder l’ensemble d’Internet à la recherche de systèmes non corrigés, élargissant ainsi l’empreinte globale du botnet.
Comment le malware PoeLLM utilise-t-il les poèmes GitHub pour la commande et le contrôle (C2) ?
PoeLLM utilise une méthode de découverte C2 novatrice et hautement résistante appelée Codage IP stéganographique basé sur le poème. Les botnets traditionnels s'appuient sur des adresses IP codées en dur ou sur une infrastructure de système de noms de domaine dynamique (DDNS), que les équipes de cybersécurité peuvent facilement bloquer ou sinkhole. En revanche, Canto Incognito cache son infrastructure de contrôle au sein de dépôts de code open source.
Le cycle opérationnel C2 fonctionne via un processus structuré en quatre étapes :
-
Stéganographie poétique : les acteurs malveillants ont créé un dépôt GitHub public avec un commit initial enregistré le 13 avril 2026. À l'intérieur, ils ont publié un poème en italien ("Canto Incognito" ou "Unknown Song").
-
Échange dynamique de clés : Lorsque les attaquants migrent ou réaffectent leur infrastructure C2, ils modifient des mots spécifiques du poème via des commits réguliers sur GitHub.
-
Décryptage ciblé : À l'exécution sur un serveur compromis, PoeLLM récupère le dernier commit depuis GitHub, lit le texte et applique une formule d'extraction de clé algorithmique basée sur les mots modifiés pour dériver l'adresse IP du serveur C2.
-
Résilience face aux suppressions : Étant donné que GitHub est une plateforme de développement légale utilisée dans le monde entier, les ensembles de règles de pare-feu bloquent rarement les connexions sortantes vers les points de terminaison des dépôts GitHub, permettant ainsi au malware de contourner les barrières de défense réseau traditionnelles.
Selon les données de recherche en cybersécurité de Lumen Technologies, cette technique d'obfuscation rend le suivi et la neutralisation des canaux C2 considérablement plus difficiles pour les analystes de renseignement sur les menaces.
Pourquoi les infrastructures IA et LLM sont-elles des cibles privilégiées pour le cryptojacking ?
L'infrastructure d'intelligence artificielle d'entreprise représente une cible d'une valeur exceptionnellement élevée pour les acteurs de menaces de cryptojacking en raison de sa puissance de calcul massive et de ses configurations de sécurité par défaut peu sécurisées. Alors que les entreprises déployent rapidement des modèles linguistiques de grande taille (LLMs) et des microservices associés, les protocoles de sécurité restent souvent en retard par rapport à la vitesse de développement.
Les outils de gestion IA comme LiteLLM permettent aux organisations d'unifier les appels API à travers plusieurs modèles de fournisseurs. Lorsque ces services sont exposés directement sur Internet sans listes de contrôle d'accès (ACL) ni barrières d'authentification appropriées, les attaquants analysent et exploitent les ports ouverts en quelques minutes.
De plus, comme les charges de travail IA consomment par défaut une grande puissance de traitement, les administrateurs système peuvent ne pas reconnaître immédiatement l'augmentation de l'utilisation du CPU/GPU causée par les processus de minage XMRig ou Iron en arrière-plan, ce qui accorde aux attaquants un temps de séjour prolongé sur les machines hôtes compromises.
Comparaison technique : Métriques de la campagne Canto Incognito
Pour évaluer le périmètre opérationnel et le profil de risque de la campagne Canto Incognito, les attributs clés documentés par des chercheurs en sécurité réseau sont présentés ci-dessous.
| Métrique de campagne | Détails et paramètres techniques | Niveau d'impact |
| Charge principale | Malware PoeLLM déployant les mineurs XMRig et Iron | Élevé |
| Cible du pool de minage | Kryptex (service de minage en russe) | Medium |
| Nombre total d'hôtes compromis | >3 400 serveurs d'entreprise dans le monde | Élevé |
| Pic d'infections actives | ~2 200 serveurs simultanément (mi-juin 2026) | Élevé |
| Méthode d'obfuscation C2 | Stéganographie sur GitHub à l'aide de poésie italienne modifiée dynamiquement | Critique |
| Date du premier commit | 13 avril 2026 | Informationnel |
| Infrastructure cible | LiteLLM, Gotenberg, Gitea, outils d'entreprise Ivanti Sentry | Critique |
| Régions géographiques cibles | États-Unis et Europe occidentale | Élevé |
| Origine de l'acteur attribué | Groupe de cybercriminalité italien (selon l'analyse du trafic) | Medium |
Comment protéger l'infrastructure entreprise contre les logiciels malveillants de cryptojacking
Prévenir les menaces de cryptojacking telles que PoeLLM nécessite une stratégie de défense proactive axée sur la visibilité réseau, la gestion des vulnérabilités et le renforcement de l’infrastructure. Les organisations déployant des microservices AI open-source doivent auditer systématiquement leur surface d’attaque externe.
-
Sécurisez les services et le middleware exposés à l'IA
Ne déployez jamais des services utilitaires comme LiteLLM, Gotenberg ou Gitea directement sur internet ouvert sans couches d'authentification robustes. Appliquez une architecture Zero Trust (ZTA) stricte, isolez les services au sein de nuages privés virtuels (VPC) et placez les interfaces d'administration derrière des réseaux privés virtuels (VPN) sécurisés ou des proxies conscients de l'identité.
-
Mettre en œuvre le filtrage des sorties réseau
Restreignez le trafic réseau sortant des serveurs AI de production. Les charges de travail de production nécessitent rarement un accès HTTP/HTTPS non filtré aux plateformes d'hébergement de code externes comme GitHub. En filtrant le trafic sortant et en bloquant les destinations IP inconnues, les équipes enterprise empêchent les logiciels malveillants de récupérer en temps réel les adresses C2 à partir de dépôts externes.
-
Surveiller l'exécution des processus et les métriques système
Déployez des solutions de détection et de réponse aux points d’extrémité (EDR) pour surveiller la création de processus non autorisés. Signalez toute création non autorisée de binaires de processus liés à
xmrig, iron-miner ou tout script d’arrière-plan inconnu s’exécutant à partir de répertoires temporaires système (tels que /tmp ou /var/tmp).-
Corriger les logiciels d'entreprise vulnérables
Audit et appliquez régulièrement des correctifs aux applications réseau exposées à Internet, notamment Ivanti Sentry, les dépôts de code et les microservices conteneurisés. L’application rapide des correctifs de sécurité élimine les vecteurs d’exécution de code à distance (RCE) connus exploités par les acteurs malveillants pour accéder initialement aux systèmes.
Au-delà des titres : ce que KuCoin 5.0 signifie pour vous
Les actualités du marché évoluent rapidement — mais où vous agissez dessus compte tout autant. Ce octobre, KuCoin lance KuCoin 5.0, transformant KuCoin en une plateforme entièrement重构. Voici ce qui change réellement pour vous :
-
Un seul compte pour tout. Les anciennes plateformes répartissaient votre argent entre des comptes séparés « spot », « marge » et « futures » et s'attendaient à ce que vous compreniez pourquoi. Le compte unifié de KuCoin 5.0 élimine complètement cela — déposez une fois, et tout est simplement disponible (actuellement uniquement disponible pour les VIP).
-
Actions, indices et matières premières. KuCoin 5.0 s'étend au-delà du crypto vers les marchés mondiaux. Lorsque le crypto stagne et que les actions progressent (ou l'inverse), vous effectuez une rotation en quelques minutes au lieu d'ouvrir un compte de courtage et d'attendre des jours pour les voies monétaires.
-
Actifs du monde réel (RWA). Une exposition tokenisée à des actifs traditionnels comme les matières premières, directement dans votre compte crypto. L’un des segments à la croissance la plus rapide de la finance mondiale n’est plus réservé aux institutions — vous y accédez depuis le même solde que celui que vous utilisez pour trader.
-
Gagnez tout en apprenant. Pas prêt à trader ? KCUSD permet à vos stablecoins de générer des intérêts quotidiens, avec un auto-compound. La manière la moins stressante de faire travailler vos dépôts inactifs pour un rendement de 4 %.
-
Un assistant IA en langage simple. Posez des questions, obtenez du contexte sur le marché, comprenez ce que vous voyez — intégré à la plateforme, aucun jargon requis.
-
Une application qui ne submerge pas. Plus rapide, plus propre et cohérente — intuitive dès le premier toucher, sans besoin de tutoriel.
-
Sécurité que vous pouvez vérifier, et non simplement confier. Une entité européenne autorisée MiCAR, Proof of Reserves que vous pouvez vérifier vous-même, et une sécurité certifiée au niveau international (SOC 2 Type II, ISO 27001:2022).
Créez votre compte en quelques minutes — et commencez sur la plateforme conçue pour où va la crypto, pas où elle en est venue.
Conclusion
La campagne de malware Canto Incognito met en lumière une évolution majeure de la stratégie du cybercrime, où les acteurs malveillants ciblent activement les infrastructures de serveurs AI et LLM exposées pour effectuer du cryptojacking furtif. En déployant le malware PoeLLM et en redirigeant la puissance de hachage piratée vers la plateforme minière russe Kryptex, les attaquants ont réussi à compromettre plus de 3 400 systèmes aux États-Unis et en Europe occidentale.
Ce qui distingue cette campagne, c’est son mécanisme de commandement et de contrôle (C2) novateur, qui utilise des poèmes stéganographiques hébergés sur GitHub pour mettre à jour dynamiquement les adresses IP des serveurs C2 et contourner les blocages de sécurité standards. Alors que l’adoption enterprise de l’intelligence artificielle et des architectures microservices s’accélère, sécuriser les points de terminaison API publics, restreindre les sorties réseau et corriger les logiciels vulnérables comme LiteLLM et Ivanti Sentry sont des étapes essentielles pour prévenir l’exploitation des ressources.
Naviguer le paysage en évolution des actifs numériques nécessite de rester informé sur les évolutions en matière de sécurité tout en choisissant des plateformes fiables pour négocier et détenir des actifs. KuCoin reste engagé à maintenir des normes de sécurité de pointe, offrant aux utilisateurs du monde entier un environnement sécurisé pour négocier le bitcoin, l'ethereum et des centaines de crypto-actifs en toute sécurité.
Questions fréquemment posées (FAQ)
Quel est l'objectif principal de la campagne de malware Canto Incognito ?
L'objectif principal de la campagne Canto Incognito est le cryptojacking non autorisé, qui consiste à s'emparer de la puissance de traitement du CPU et du GPU des serveurs infectés pour miner des cryptomonnaies telles que Monero et Iron afin d'obtenir un gain financier via la plateforme de minage Kryptex.
Comment le malware PoeLLM contourne-t-il la détection de sécurité ?
PoeLLM évite la détection de sécurité en récupérant ses adresses IP Command and Control (C2) à partir de poèmes italiens stéganographiques hébergés sur un dépôt GitHub public, en modifiant des mots clés du poème pour calculer dynamiquement de nouvelles adresses IP sans recourir à des noms de domaine traditionnels ou à des IPs statiques.
Quelles applications logicielles sont principalement ciblées par Canto Incognito ?
La campagne cible principalement les applications et microservices d'entreprise exposés à Internet, notamment LiteLLM (un outil proxy IA), Gotenberg (un moteur de conversion de documents), Gitea (un service de dépôt de code auto-hébergé) et Ivanti Sentry (une passerelle de sécurité de réseau mobile).
Qu'est-ce que Kryptex, et la plateforme a-t-elle été directement piratée lors de cette attaque ?
Kryptex est une plateforme de minage de cryptomonnaies et un service de paiement automatisé en langue russe ; elle n'a pas été piratée elle-même, mais a été utilisée comme destinataire du pool de minage où les acteurs malveillants ont dirigé la puissance de hachage volée générée à partir de serveurs compromis.
Comment les administrateurs réseau peuvent-ils déterminer si un serveur IA est compromis par PoeLLM ?
Les administrateurs peuvent identifier les infections potentielles en vérifiant les pics inattendus d'utilisation du CPU/GPU, en examinant les processus système à la recherche de mineurs non autorisés comme XMRig, et en surveillant le trafic réseau sortant pour détecter des connexions suspectes vers des dépôts de code externes ou des adresses IP non vérifiées.
Avertissement
Cet article a uniquement une finalité informative et ne constitue pas un conseil financier, juridique ou en matière d'investissement. Effectuez toujours vos propres recherches avant d'interagir avec des actifs numériques ou de participer à du trading de cryptomonnaies sur toute plateforme.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.