

Pourquoi les piratages de crypto-monnaies pourraient coûter 8,5 milliards de dollars en 2026 ? L'analyste d'ARK met en lumière les risques de sécurité croissants
Introduction
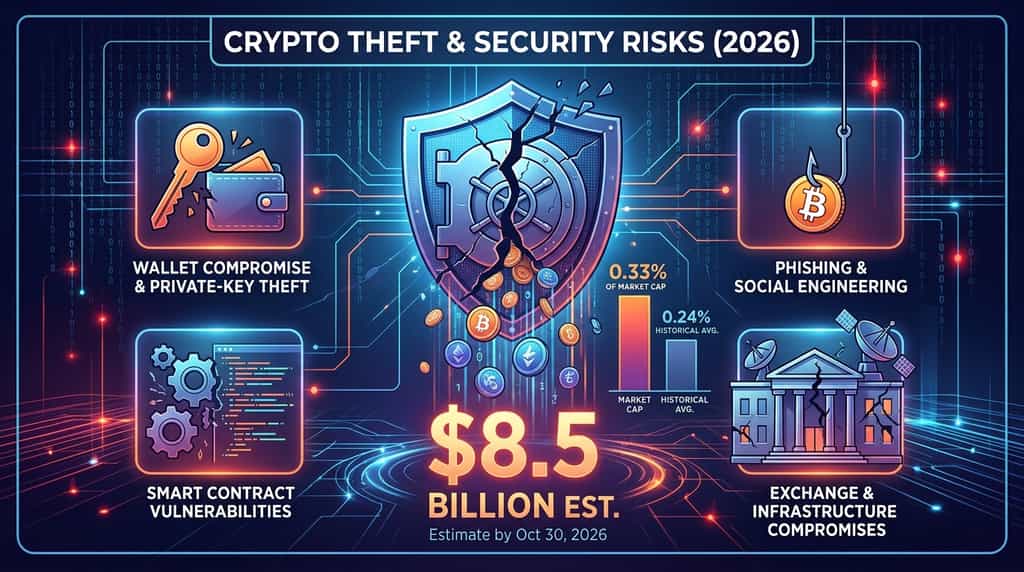
Le vol de cryptomonnaies est devenu une préoccupation majeure en matière de sécurité en 2026. Lorenzo Valente, chef de la recherche sur les actifs numériques chez ARK Invest, a estimé qu'environ 8,5 milliards de dollars en cryptomonnaies avaient été volés au 30 octobre 2026. Ce chiffre représente environ 0,33 % de la capitalisation boursière moyenne des cryptomonnaies pour l'année, mettant en lumière l'ampleur financière des défaillances de sécurité dans l'industrie des actifs numériques.
L'estimation soulève également une question importante : pourquoi les vols de crypto-monnaies génèrent-ils des pertes aussi importantes, et que révèlent les incidents récents sur les vulnérabilités des plateformes d'échange, des wallets et des protocoles blockchain ?
Principaux points à retenir
Le chiffre de 8,5 milliards de dollars est une estimation d'analyste des cryptomonnaies volées jusqu'au 30 octobre 2026 — et non un total standardisé à l'échelle de l'industrie. Il met néanmoins en lumière l'ampleur des risques de sécurité auxquels le secteur des cryptomonnaies est confronté.
-
Une part significative de la valeur marchande : les pertes estimées équivalaient à environ 0,33 % de la capitalisation boursière moyenne du crypto-marché en 2026.
-
Au-dessus de la moyenne historique : Valente a déclaré que les pertes annuelles avaient atteint en moyenne environ 0,24 % de la capitalisation du marché des cryptomonnaies depuis 2018.
-
La compromission du wallet est particulièrement coûteuse : CertiK a enregistré environ 444,5 millions de dollars de pertes dues à des compromissions de wallet au T1 2026.
-
De multiples méthodes d’attaque restent pertinentes : le phishing, le vol de clés privées, les vulnérabilités des contrats intelligents et les compromissions d’infrastructure continuent d’exposer les actifs numériques.
-
La sécurité est une responsabilité à l'échelle de l'écosystème : les plateformes d'échange, les développeurs de protocoles, les custodians et les utilisateurs individuels ont tous besoin de mesures de protection efficaces.
Combien de cryptomonnaies ont été volées en 2026 ?
Selon le post de Lorenzo Valente de novembre 2026, environ 8,5 milliards de dollars en crypto-actifs avaient été volés jusqu'au 30 octobre 2026. Valente a comparé ce montant à la capitalisation boursière moyenne du marché des crypto-actifs, estimant que les vols représentaient 0,33 % de cette valeur. Il a également cité une moyenne annuelle historique d'environ 0,24 % depuis 2018.
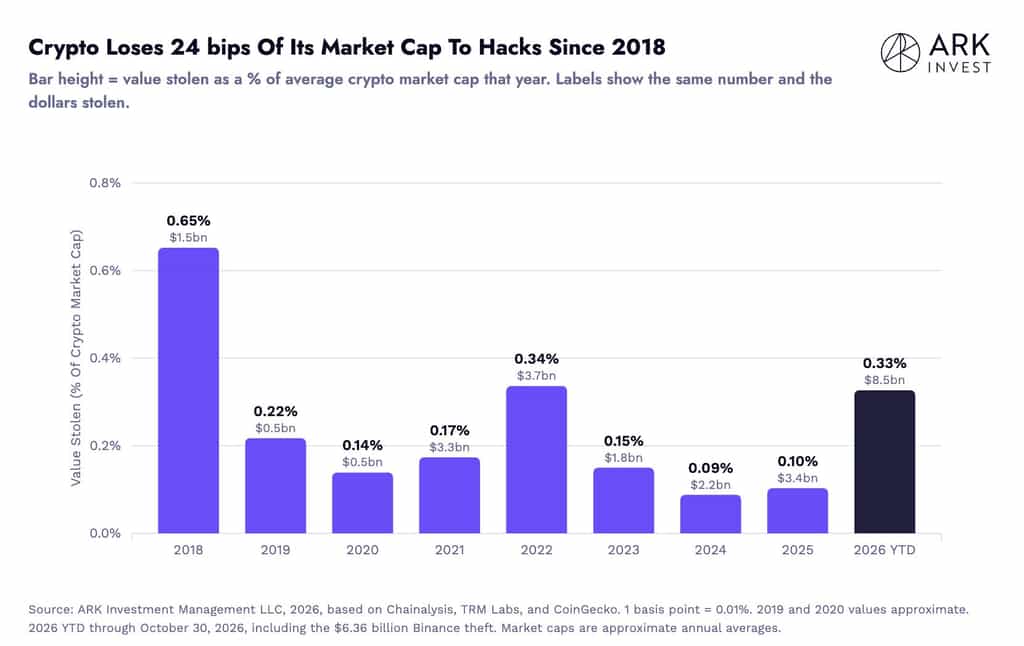
La comparaison suggère que le vol de crypto-monnaies est devenu une source importante de risque financier par rapport à la taille globale du marché. Toutefois, le chiffre de 8,5 milliards de dollars doit être considéré comme une estimation d'analyste attribuée, et non comme un consensus industriel vérifié indépendamment. Différents chercheurs en sécurité suivent différentes catégories d'incidents, et leurs totaux ne sont pas nécessairement directement comparables.
Pour contexte, le rapport Hack3D H1 2026 de CertiK, publié le 6 juillet 2026, a enregistré environ 1,316 milliard de dollars de pertes à travers 344 incidents de sécurité Web3 au cours du premier semestre. Après prise en compte des fonds gelés ou restitués, les pertes ajustées s'élèvent à environ 1,2 milliard de dollars.
Le rapport a également identifié la compromission de wallet comme la catégorie la plus dommageable sur le plan financier pendant la période. Ces chiffres apportent des preuves supplémentaires de l'ampleur des incidents de sécurité, bien que l'ensemble de données sur les incidents Web3 de CertiK ne doit pas être considéré comme une répartition directe de l'estimation annuelle de Valente.
Quelles sont les principales causes de vol de crypto-monnaies en 2026 ?
Le vol de crypto-monnaies n'est pas causé par une seule vulnérabilité. Les recherches récentes en matière de sécurité pointent vers plusieurs vecteurs d'attaque récurrents, notamment les wallets compromis, le phishing, les vulnérabilités logicielles et les faiblesses de l'infrastructure opérationnelle.
1. Compromission du wallet et vol de la clé privée
La compromission de wallet a été la catégorie de pertes la plus importante dans le rapport de CertiK pour le H1 2026, représentant environ 444,5 millions de dollars sur 33 incidents.
Une clé privée est l'identifiant cryptographique qui permet à quelqu'un d'autoriser des transactions à partir d'une adresse blockchain. Si des attaquants obtiennent le contrôle de la clé privée ou compromettent les systèmes responsables de la signature des transactions, ils pourraient être en mesure de transférer des actifs sans l'autorisation du propriétaire.
Le risque touche à la fois les détenteurs individuels et les grandes organisations. Les plateformes d'échange et les custodians gèrent des avoirs numériques considérables, ce qui fait de leur stockage des clés, de leurs procédures de signature et de leurs permissions d'accès des contrôles de sécurité essentiels.
2. Hameçonnage et ingénierie sociale
Les attaques d'hameçonnage exploitent le comportement humain pour obtenir les identifiants de compte, les phrases de récupération ou les autorisations de transaction. Les attaquants peuvent se faire passer pour des plateformes d'échange, des fournisseurs de wallets, des équipes de projets ou d'autres entités de confiance afin de convaincre les utilisateurs de divulguer des informations sensibles.
CertiK a enregistré environ 366,3 millions de dollars de pertes liées au phishing à travers 63 incidents au cours du H1 2026. Le nombre d'incidents a diminué de 52,3 % par rapport à l'année précédente, tandis que les pertes déclarées n'ont baissé que de 10,8 %. Cela indique qu'un nombre réduit d'attaques peut encore générer des pertes importantes, notamment lorsqu'il s'agit de cibler des comptes à haute valeur.
Les utilisateurs doivent faire preuve de prudence face aux demandes de connexion inattendues, aux liens suspects, aux téléchargements de logiciels non sollicités et aux messages créant une urgence artificielle. Un site web ou une communication qui semblent légitimes ne garantissent pas nécessairement l'authenticité de la demande.
3. Vulnérabilités des contrats intelligents
Les contrats intelligents automatisent les transactions et d'autres fonctions sur les réseaux blockchain, mais des défauts dans leur code peuvent exposer les fonds à des exploitations.
CertiK a enregistré environ 151,6 millions de dollars de pertes liées à des vulnérabilités de code à travers 204 incidents au T1 2026. Cette catégorie a compté le plus grand nombre d'incidents parmi les types d'attaques mentionnés dans son rapport.
Les faiblesses courantes incluent des autorisations d'accès incorrectes, une logique de transaction défectueuse et des vulnérabilités dans les interactions entre différents contrats. Des audits indépendants, une vérification formelle et des programmes de récompenses pour la détection de bogues peuvent aider à identifier ces problèmes, mais aucun audit ne peut garantir qu'un contrat déployé est complètement sécurisé.
4. Compromis de la plateforme d'échange et de l'infrastructure
Les plateformes crypto font également face à des risques au-delà du code blockchain et de la sécurité des wallets individuels. Leur infrastructure comprend les appareils des employés, les comptes administratifs, les applications internes, les API, les systèmes de retrait et les processus de signature des wallets.
Une compromission d'une partie de cette infrastructure peut permettre aux attaquants d'accéder à des systèmes qui contrôlent ou autorisent les transferts d'actifs. Cela rend la sécurité opérationnelle, la gestion des accès privilégiés, la sensibilisation des employés et la surveillance continue des éléments essentiels de la protection de la plateforme d'échange.
L'implication plus large est que la sécurisation des actifs numériques exige bien plus que le stockage des fonds dans des portefeuilles froids. Les systèmes et les personnes impliqués dans l'autorisation des transactions doivent également être protégés.
Comment KuCoin aborde-t-il la sécurité de la plateforme et des actifs ?
KuCoin présente un cadre de sécurité multicouche couvrant les comptes utilisateurs, les wallets, les données, les applications et les opérations de la plateforme. Son Security Center décrit plusieurs mesures conçues pour protéger les utilisateurs et l'infrastructure de la plateforme.
Ces mesures incluent l'authentification multifactorielle, la vérification d'identité, des protections contre le phishing, la sécurité des appareils, des garanties de retrait, la sécurité du wallet, le chiffrement des données, la protection des API, les pare-feu, la protection contre les attaques DDoS, la numérisation de l'exposition des actifs et des opérations de sécurité 24/7. La plateforme décrit également des initiatives d'éducation à la sécurité, notamment des formations, des exercices et des alertes aux utilisateurs.
KuCoin publie en outre les informations sur la preuve de réserves, ce qui permet aux utilisateurs de vérifier les ratios de réserves déclarés et le processus de vérification des réserves de la plateforme. La preuve de réserves peut aider les utilisateurs à évaluer si les actifs sur chaîne déclarés couvrent les soldes utilisateurs déclarés à un instant donné. Toutefois, elle ne garantit pas une protection contre les cyberattaques, les défaillances opérationnelles ou tout autre type de risque lié à la plateforme.
Ces mesures illustrent plusieurs composantes importantes de la sécurité de la plateforme d'échange, mais aucun contrôle unique ne peut éliminer toutes les menaces. La protection des comptes, la gestion des wallets, la sécurité de l'infrastructure, la transparence des réserves et la réponse aux incidents doivent fonctionner ensemble.
Conclusion
L'estimation de Lorenzo Valente selon laquelle environ 8,5 milliards de dollars en cryptomonnaies ont été volés au 30 octobre 2026 met en lumière les défis de sécurité persistants auxquels fait face l'industrie des actifs numériques. Bien que ce chiffre ne constitue pas un total standardisé à l'échelle de l'industrie, des recherches indépendantes menées par des sociétés de sécurité documentent également des pertes importantes dues à la compromission de wallets, au phishing et à des vulnérabilités de code.
Le problème sous-jacent est plus vaste que les incidents de piratage individuels. Les plateformes et protocoles de cryptomonnaies dépendent de systèmes interconnectés impliquant des clés privées, des contrats intelligents, des comptes utilisateurs et une infrastructure opérationnelle. Une faiblesse dans l’un de ces domaines peut exposer des montants significatifs d’actifs numériques.
Pour les plateformes d'échange, une sécurité robuste exige des contrôles en couches, une surveillance continue, un accès restreint et un reporting transparent des actifs. Pour les utilisateurs individuels, la protection des identifiants et la vérification des transactions restent essentielles. Le cadre de sécurité publié par KuCoin et les divulgations de Preuve de Réserves fournissent des informations sur certaines des mesures qu'elle applique, tout en illustrant pourquoi la sécurité de la plateforme doit être évaluée à travers plusieurs dimensions et non pas à l'aide d'un seul indicateur.
FAQ
1. Quelle quantité de cryptomonnaie a été volée en 2026 ?
Lorenzo Valente d'ARK Invest a estimé qu'environ 8,5 milliards de dollars en cryptomonnaies avaient été volés jusqu'au 30 octobre 2026. Cette estimation représentait environ 0,33 % de la capitalisation boursière moyenne des cryptomonnaies pour l'année.
2. Quel pourcentage de la capitalisation boursière du crypto-marché les pertes représentaient-elles ?
Valente a estimé que les pertes de 8,5 milliards de dollars équivalaient à environ 0,33 % de la capitalisation boursière moyenne du marché crypto en 2026. Il a également cité une moyenne annuelle historique d'environ 0,24 % depuis 2018.
3. Quels sont les types d’attaques les plus courants contre les cryptomonnaies ?
Les principales catégories d'attaques incluent la compromission de wallet, le vol de clés privées, le phishing, l'ingénierie sociale, les vulnérabilités de contrat intelligent et les compromissions de l'infrastructure de plateforme d'échange. Leur fréquence et leur impact financier varient selon les périodes de rapport et les méthodologies de recherche.
Avertissement
Ces informations générales sur le marché, provenant éventuellement de sources tierces, commerciales ou sponsorisées, sont fournies à titre de référence et éducatif uniquement et ne constituent ni un conseil financier ou en investissement, ni une offre, une sollicitation ni une garantie. Nous déclinons toute responsabilité quant à leur exactitude, intégralité, fiabilité et aux pertes résultantes. Les investissements/le trading comportent des risques ; les performances passées ne garantissent pas les résultats futurs. Les utilisateurs doivent effectuer leurs propres recherches, juger avec prudence et assumer pleine responsabilité. Pour plus de détails, veuillez consulter les Conditions d'utilisation et les Divulgations de risque de KuCoin.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.