

Aptos lance un mempool chiffré pour protéger les utilisateurs contre les attaques MEV
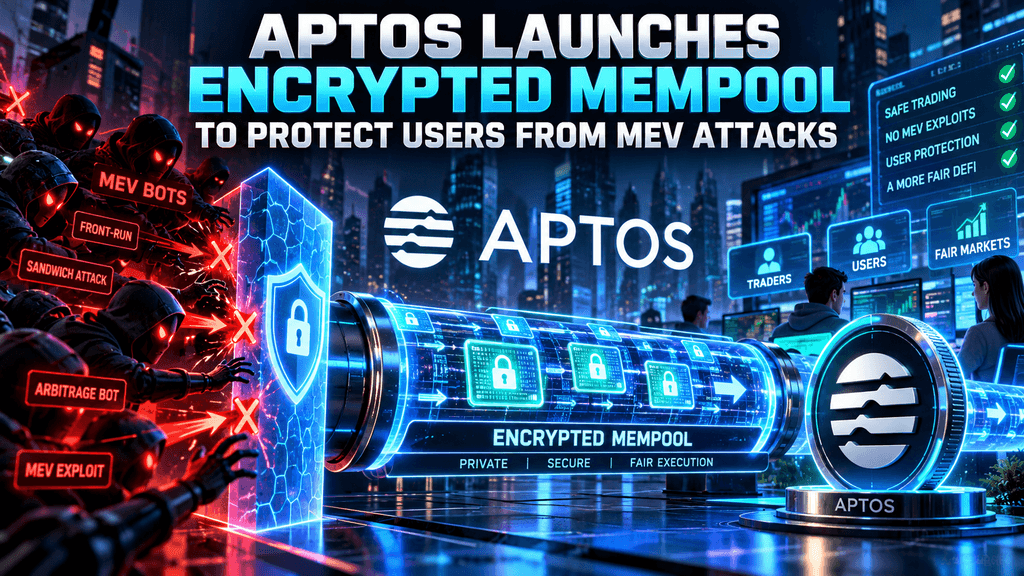
Aptos active un mempool chiffré pour limiter les exploitations MEV
Le 12 octobre 2026, le Aptos network a activé officiellement une fonctionnalité facultative appelée Encrypted Mempool sur son mainnet. Cette fonctionnalité innovante permet aux wallets et applications compatibles de chiffrer l'appel de fonction d'une transaction ainsi que ses arguments directement sur l'appareil de l'utilisateur avant soumission. En conséquence, les validateurs peuvent ordonner le bloc sans avoir accès à ces détails spécifiques. Une fois le consensus atteint et l'ordre finalisé, les mêmes validateurs travaillent ensemble pour déchiffrer collectivement les charges utiles afin de les exécuter. Il est important de noter que les adresses d'expéditeur et les informations de frais de gaz restent visibles tout au long du processus. Cette fonctionnalité, spécifiée dans l'AIP-144 et soumise à un examen approfondi par ZKSecurity, cible spécifiquement les pratiques liées à la valeur maximale extraisible, telles que le frontrunning et les attaques par sandwich, qui ont précédemment extrait des dizaines de millions de dollars aux traders opérant sur d'autres réseaux blockchain.
En intégrant directement le chiffrement par seuil dans le mécanisme de consensus AptosBFT et en n'exigeant aucun intermédiaire supplémentaire de confiance, le Mempool Chiffré offre aux institutions, aux traders et aux agents IA une option native au protocole qui limite efficacement les fuites d'informations avant exécution. Cela est réalisé tout en préservant les hypothèses de sécurité existantes du réseau et en maintenant une finalité inférieure à la seconde pour les transactions. Cette avancée représente une étape majeure dans l'amélioration de la vie privée et de la sécurité des utilisateurs au sein de l'écosystème Aptos, en garantissant que les détails sensibles des transactions sont protégés contre les acteurs malveillants susceptibles de les exploiter.
Comment le chiffrement du charge utile côté client empêche la visibilité avant exécution sur Aptos
Lorsqu’un utilisateur choisit l’option chiffrée, un wallet de support ou le SDK TypeScript récupère la clé de chiffrement de l’époque actuelle générée par l’ensemble des validateurs. Le client chiffre uniquement la charge utile de la transaction, la fonction Move appelée et ses arguments, avant que la transaction n’entre dans le mempool. Le leader de bloc propose un ordre tout en restant complètement aveugle à ces contenus. Une fois que la majorité pondérée par le staking atteint un consensus sur le bloc, les validateurs reconstruisent une clé de déchiffrement à partir de leurs parts et déchiffrent l’ensemble du lot. Étant donné que le déchiffrement exige le même seuil de deux tiers de staking honnête déjà requis pour la production de blocs, aucun validateur unique ni aucune coalition minoritaire ne peut lire une transaction chiffrée en attente avant son déchiffrement. La documentation officielle et l’annonce du réseau confirment que les contrats intelligents Move existants n’ont besoin d’aucune modification ; la couche de chiffrement est entièrement externe à la logique d’exécution.
Dans les benchmarks à 50 nœuds, la latence ajoutée a été mesurée à environ 20 millisecondes par bloc par rapport à l'implémentation de production AptosBFT. Étant donné que les blocs Aptos sont déjà finalisés en moins d'une seconde, la surcharge reste une petite fraction de la latence totale. Les transactions chiffrées présentent actuellement un prix minimum de 200 octas par unité de gaz, soit deux fois le minimum de base du réseau, auxquels s'ajoutent 375 unités de gaz supplémentaires pour l'étape de déchiffrement. Les utilisateurs échangent donc une légère augmentation de coût contre la confidentialité du contenu pendant la fenêtre critique de commande. Petra Wallet est devenu le premier à intégrer directement cette option dans le flux de signature, tandis que la plateforme de futures perpétuels Decibel a déclaré qu'elle acheminerait les ordres via cette fonctionnalité afin de garder les grandes positions privées jusqu'à leur exécution. La conception laisse délibérément les données d'expéditeur et de frais publiques afin que la chaîne reste entièrement auditables après finalisation.
Le décryptage pondéré par la mise en staking seuil conserve les hypothèses de confiance identiques à celles du consensus
Le chiffrement par seuil classique aurait exigé que les validateurs génèrent et diffusent des déchiffrements partiels pour chaque transaction chiffrée individuelle, engendrant des coûts de communication et de calcul linéaires par rapport au nombre de charges utiles protégées. Les chercheurs d’Aptos ont plutôt développé un schéma de chiffrement par seuil groupé dans lequel un seul condensé de taille constante et une clé de déchiffrement de taille constante servent l’ensemble du bloc, quel que soit le nombre de transactions chiffrées qu’il contient. Chaque validateur dérive une part de clé de déchiffrement de 48 octets uniquement après que le bloc ait déjà été confirmé par les votes de consensus, puis diffuse cette part. La reconstruction se produit hors du chemin critique autant que possible grâce à un fort pipeline. Ce schéma permet donc au réseau d’atteindre son objectif de plus de 1 000 transactions par seconde pour le trafic chiffré au lancement.
Étant donné que les mêmes validateurs qui produisent les blocs détiennent également les parts de déchiffrement, le système n'introduit aucun comité externe de gestion de clés, aucun constructeur de confiance et aucune enclave matérielle. Des travaux académiques publiés en 2025 ont démontré des attaques pratiques d'extraction contre les environnements d'exécution fiables de génération actuelle à des coûts matériels inférieurs à mille dollars ; la conception d'Aptos contourne simplement cette catégorie de risque. Une cérémonie de configuration initiale de confiance fournit les paramètres que chaque validateur doit charger, après quoi les clés d'époque sont générées sur la chaîne via un protocole de partage secret vérifiable publiquement. Un examen indépendant réalisé par ZKSecurity a couvert la construction du chiffrement et la logique de gestion des clés. Le résultat est une confidentialité des charges utiles fondée exactement sur les mêmes hypothèses économiques et cryptographiques que les utilisateurs acceptent déjà lorsqu'ils effectuent des transactions sur Aptos.
La surcharge de latence mesurée reste faible par rapport à la finalité sous-seconde
Les résultats du benchmark publiés avec l'activation du mainnet ont montré que le pipeline complet de chiffrement et de déchiffrement ajoutait environ 20 millisecondes par bloc dans un environnement de test comportant 50 nœuds. Les estimations antérieures dans l'AIP-144 prévoyaient moins de 10 millisecondes ; la valeur mesurée est plus élevée, mais reste modeste par rapport au temps normal de finalité du réseau, inférieur à une seconde. La nature à taille constante du condensé et de la clé de déchiffrement signifie que le volume de communication ne croît pas avec le nombre de transactions chiffrées dans un bloc. Les étapes de précalcul pendant les rounds de vote réduisent davantage le travail qui doit être effectué après le consensus. Pour la plupart des transferts de détail, l'augmentation absolue du coût est faible ; pour les grandes commandes institutionnelles ou algorithmiques, la protection contre l'adverse selection peut l'emporter sur le prix minimal du gaz plus élevé.
Les observateurs du réseau continuent de voir les adresses d'expéditeur et les niveaux de frais, de sorte que les signaux de congestion et la surveillance de base du mempool restent intacts. La conception évite donc de transformer le mempool en un pool entièrement sombre, tout en supprimant les données précises de fonction et d'argument nécessaires aux bots de sandwich. Le soutien précoce des wallets par Petra et l'intégration prévue par Decibel indiquent que la fonctionnalité est déjà disponible pour un sous-ensemble significatif d'utilisateurs sans exiger que toutes les applications soient mises à jour simultanément. Les objectifs de débit restent supérieurs à 1 000 transactions chiffrées par seconde, préservant la position d'Aptos en tant qu'environnement d'exécution à haute performance, même lorsque une part importante du trafic choisit le chiffrement.
Comment les différentes approches de protection MEV établissent la confiance
Les systèmes de production qui tentent de masquer les transactions en attente se divisent en quatre grandes catégories. Les solutions de type trusted-builder et private-RPC, telles que Flashbots Protect, acheminent les transactions en clair vers un seul opérateur qui peut toujours les lire et potentiellement les réordonner. Les conceptions basées sur TEE, y compris certains systèmes NEAR confidential-intent, font confiance à l’intégrité des enclaves matérielles et de l’ensemble autorisé qui les exploite. Les approches externes à comité de seuil, exemplifiées par l’intégration de Shutter dans Gnosis Chain, introduisent un ensemble distinct de keypers dont l’honnêteté est indépendante des validateurs de la chaîne elle-même. Le chiffrement natif du protocole d’Aptos ne nécessite que l’ensemble existant de validateurs.
La distinction est essentielle : toute compromission d'un constructeur de confiance, d'un enclave ou d'un comité externe élargit la surface d'attaque au-delà des hypothèses de consensus que les utilisateurs acceptent déjà. Des recherches récentes ont montré que les TEE actuelles peuvent être attaquées avec des ressources relativement modestes, renforçant ainsi la valeur de rester à l'intérieur du modèle de sécurité natif. En rendant le chiffrement un choix facultatif et par transaction plutôt qu'un changement obligatoire à l'échelle du réseau, Aptos évite également d'imposer des coûts plus élevés aux utilisateurs qui n'ont pas besoin de cette protection. L'approche occupe donc un point distinct sur le spectre de confiance tout en restant entièrement compatible avec les pipelines de consensus et d'exécution existants de la chaîne.
La tarification du gaz et le calcul supplémentaire reflètent le coût de la confidentialité
Les transactions chiffrées doivent respecter un prix minimal de 200 octas par unité de gaz, soit le double du minimum réseau habituel, et consommer 375 unités de gaz supplémentaires pour l'étape de déchiffrement. Ces paramètres figurent dans la documentation officielle des développeurs et ont été réitérés dans plusieurs rapports de lancement. Ce seuil plus élevé remplit deux objectifs : il compense les validateurs pour le travail cryptographique supplémentaire et dissuade les utilisations frivoles du chemin plus coûteux. Pour les transferts de détail de faible montant, l'augmentation absolue des frais reste modeste ; pour les grands échanges ou les flux de commandes institutionnelles, l'impact proportionnel est secondaire par rapport à la réduction du risque d'adverse selection.
Le trafic non chiffré normal est facturé au tarif de base inférieur, car la fonctionnalité est strictement opt-in. Ainsi, la conception crée un marché pour la confidentialité, au lieu d'imposer un coût uniforme à tous les utilisateurs. Les premiers adoptants peuvent calculer la différence de frais par rapport à l'ampleur des pertes par sandwich observées sur d'autres réseaux. Avec le temps, la satisfaction des utilisateurs concernant le choix du chiffrement s'améliorera probablement davantage en raison de la concurrence entre les wallets et les applications, ce qui pourrait réduire la friction effective pour opter à la protection.
Petra Wallet et Decibel offrent les premiers chemins d'accès pratiques
L'extension de navigateur de Petra est devenue le premier wallet à présenter le chiffrement comme un simple basculement dans le flux de signature. Les utilisateurs peuvent chiffrer n'importe quelle transaction en attente d'un seul choix au moment de la signature. Le SDK TypeScript Aptos version 7.0.0 et ultérieure récupère automatiquement la clé d'époque actuelle, effectue le chiffrement côté client et soumet la charge utile protégée ; les développeurs n'ont donc pas besoin de modifier les contrats Move existants. Decibel, une plateforme d'échange de futures perpétuels construite sur Aptos, a déclaré publiquement qu'elle acheminera les ordres via le mempool chiffré afin que les grandes positions restent privées jusqu'à l'exécution.
Ces premières intégrations démontrent que la fonctionnalité est déjà utilisable par les traders individuels et les plateformes spécialisées. D'autres wallets et applications peuvent adopter le même chemin SDK sans nécessiter de mises à niveau au niveau du protocole. Le déploiement progressif permet au réseau de collecter des données de performance en conditions réelles, tout en conservant les mêmes hypothèses de sécurité pour la cryptographie de base que pour le consensus ordinaire. Pour les traders qui suivent les données actuelles du marché Aptos, la disponibilité de la protection des charges utiles sur une chaîne à haut débit ajoute une nouvelle dimension à la stratégie d'exécution des ordres.
Les pertes dues aux attaques par sandwich soulignent l'importance de la protection contre l'MEV
Des analyses indépendantes ont quantifié le coût des transactions en attente visibles sur d'autres réseaux. L'analyse de Cointelegraph des données d'EigenPhi estime que les attaques de sandwich ont extrait environ 60 millions de dollars des traders Ethereum au cours des douze mois se terminant en octobre 2025. Bitquery a identifié près de 6,9 millions d'attaques de sandwich sur Solana sur une période de onze mois, affectant environ 2,2 millions de wallets et générant 29,7 millions de dollars pour les bots avant les coûts de trading. Ces chiffres illustrent l'incitation économique que les mempools publics créent pour les chercheurs sophistiqués. En supprimant les données de fonction et d'argument avant la fixation de la commande, le Mempool Chiffré d'Aptos élimine la principale source d'information exploitée par ces bots.
La protection n'est pas absolue ; les adresses d'envoi et les frais restent visibles, mais elle augmente la difficulté de construire des sandwiches rentables contre le flux protégé. Les institutions qui soumettent régulièrement de gros ordres et les agents IA qui exécutent des stratégies systématiques en tirent le plus directement profit. Cette fonctionnalité répond donc à un problème documenté, persistant depuis plusieurs années, et non à un risque théorique.
Intégration avec la pile de confidentialité Aptos complète trois couches
Le mempool chiffré constitue la troisième couche de la pile de confidentialité en évolution d'Aptos. Les comptes sans clé permettent aux utilisateurs de créer et de contrôler des adresses avec des fournisseurs d'identité familiers sans lier publiquement ces identités sur la chaîne. Confidential APT, déjà disponible sur le mainnet, chiffre les soldes et les montants de transfert tout en laissant les adresses visibles et en vérifiant la correction à l'aide de preuves à divulgation nulle de connaissance. La fonctionnalité mempool cache désormais l'intention de transaction jusqu'après la commande.
Ensemble, les trois options permettent aux utilisateurs de choisir la combinaison d'identité, de solde et de confidentialité d'intention adaptée à chaque interaction. Les communications officielles ont décrit la disponibilité simultanée des trois comme « trois couches de confidentialité ». Chaque couche étant activable indépendamment, le réseau conserve une transparence totale pour les utilisateurs qui le préfèrent, tout en offrant une confidentialité progressive à ceux qui en ont besoin. La conception modulaire évite d'imposer un seul modèle de confidentialité à chaque application ou trader.
Conception native au protocole évite les dépendances externes acceptées par d'autres chaînes
De nombreux systèmes de protection contre les MEV introduisent de nouvelles parties de confiance. Les relais de flux d'ordres privés et les constructeurs de confiance voient encore les transactions en clair. Les solutions basées sur les TEE dépendent de l'intégrité du matériel, que des recherches récentes ont montré pouvant être compromises. Les comités externes de keyper opèrent en dehors de la sécurité économique native de la chaîne. Le choix d'Aptos de garder le déchiffrement au sein de l'ensemble existant des validateurs élimine ces dépendances supplémentaires. La même majorité pondérée par le staking qui finalise les blocs reconstruit également la clé de déchiffrement.
Par conséquent, un attaquant qui souhaite lire les transactions en attente chiffrées avant leur confirmation doit déjà être en mesure de compromettre le consensus lui-même, une attaque qui menacerait l'ensemble du réseau indépendamment de la fonctionnalité mempool. Cette alignement des incitations distingue cette conception des solutions ajoutées ultérieurement et réduit la surface d'attaque que les équipes de sécurité doivent surveiller. Cette approche simplifie également la maintenance à long terme : les mises à jour du schéma de chiffrement peuvent suivre le même chemin de gouvernance et de déploiement que les autres modifications du protocole principal.
Parcours d'adoption pour les institutions et les agents algorithmiques
Les grands traders et les systèmes automatisés sont les utilisateurs principaux visés. Les institutions qui acheminaient auparavant leurs flux sensibles via des RPC privés ou des plateformes hors chaîne disposent désormais d'une alternative native sur chaîne qui ne nécessite pas de faire confiance à un opérateur externe. Les agents IA exécutant des stratégies à haute fréquence ou de grande taille peuvent chiffrer chaque transaction sans modifier leur logique fondamentale, car le SDK gère de manière transparente la récupération des clés et le chiffrement.
L'utilisation prévue de Decibel pour les ordres perpétuels constitue un exemple précoce d'adoption au niveau de la plateforme. À mesure que davantage d'applications intégreront cette fonctionnalité, la part de flux protégé devrait augmenter, réduisant davantage les informations disponibles pour les chercheurs opportunistes. Les outils de surveillance qui suivent Aptos related market metrics et l'activité du réseau continueront d'afficher les données publiques d'expéditeur et de frais, préservant une observabilité de base tandis que la charge utile sensible reste masquée jusqu'à la finalité. Le caractère facultatif garantit que les transactions à faible valeur ou non sensibles n'ont pas à supporter le prix minimal du gaz plus élevé.
Examen de sécurité et prise en charge des fondements cryptographiques pour une utilisation en production
La mise en œuvre a fait l'objet d'un examen de sécurité indépendant réalisé par ZKSecurity, axé sur le schéma de chiffrement et les composants de gestion des clés. La construction de chiffrement par lots et à seuil sous-jacente est décrite dans un article soumis à ACM CCS. Les clés d'époque sont générées via un protocole de partage secret vérifiable publiquement, et une configuration initiale unique fournit les paramètres nécessaires. Les parts de déchiffrement sont libérées uniquement après que le consensus a déjà verrouillé l'ordre des blocs, empêchant toute révélation prématurée même par un leader malveillant.
Ces choix de conception réduisent collectivement le risque que la fonctionnalité de confidentialité devienne elle-même un nouvel vecteur d'attaque. Étant donné que les données de transaction sont entièrement enregistrées sur la chaîne après déchiffrement et exécution, les auditeurs et les indexeurs conservent une visibilité historique complète. La combinaison d'une revue formelle, de primitives cryptographiques à taille constante et d'une alignement avec les hypothèses de consensus existantes positionne cette fonctionnalité pour une utilisation en production durable, plutôt qu'un déploiement expérimental.
Context du marché et évolution du prix du token autour du lancement
L'activation du mainnet s'est produite dans un contexte de volatilité plus large du marché. APT a été négocié à environ 0,94 dollar le 12 octobre, avant de chuter d'environ 11 % au cours des 24 heures suivantes pour atteindre des niveaux aux alentours de 0,80 dollar, selon des rapports contemporains. Les séances ultérieures ont connu de nouvelles fluctuations, avec des prix dans la fourchette moyenne de 0,70 dollar mi-octobre. Le mouvement des prix reflétait les conditions générales du marché plutôt qu'une réaction directe à la fonction elle-même ; aucune affirmation causale ne peut être étayée par les données disponibles.
Le lancement ajoute néanmoins une capacité concrète qui distingue Aptos pour les utilisateurs qui privilégient la qualité d'exécution sur des trades volumineux ou sensibles. Les traders évaluant le réseau peuvent désormais intégrer la confidentialité des charges utiles dans leur évaluation d'Aptos en tant que lieu de négociation, en complément de ses caractéristiques de performance existantes.
Perspective future du flux de commandes sur chaîne et de la conception des plateformes
À mesure que plus de volume migre vers des chemins chiffrés, l'asymétrie d'information qui a historiquement favorisé les chercheurs sophistiqués devrait diminuer pour les transactions protégées. Les plateformes qui acheminent les flux sensibles via cette fonctionnalité peuvent faire valoir une réduction du risque d'adverse selection comme avantage concurrentiel. Les développeurs créant de nouvelles applications de trading peuvent considérer le chiffrement comme une option standard plutôt qu'une dépendance externe.
La pile de confidentialité modulaire, l'identité, les soldes et désormais l'intention, offrent aux concepteurs d'applications un contrôle plus fin sur la surface de confidentialité présentée aux utilisateurs finaux. Étant donné que la cryptographie est intégrée au niveau du protocole, les améliorations futures du schéma de chiffrement par lot ou du processus de génération de clés peuvent être déployées via des mises à jour réseau ordinaires. Le résultat est une base durable pour des marchés sur chaîne plus privés, sans sacrifier l'auditabilité et les performances qui définissent l'environnement Aptos.
🔥 Au-delà des titres : ce que KuCoin 5.0 signifie pour vous
Les actualités du marché évoluent rapidement — mais où vous agissez dessus compte tout autant. Ce octobre, KuCoin lance KuCoin 5.0, transformant KuCoin en une plateforme entièrement重构. Voici ce qui change réellement pour vous :
-
Un seul compte pour tout. Les anciennes plateformes répartissaient votre argent entre des comptes séparés « spot », « marge » et « futures » et s’attendaient à ce que vous compreniez pourquoi. Le compte unifié de KuCoin 5.0 élimine complètement cela — déposez une fois, et tout est simplement disponible (actuellement uniquement disponible pour les VIP).
-
Actions, indices et matières premières. KuCoin 5.0 s'étend au-delà du crypto vers les marchés mondiaux. Lorsque le crypto stagne et que les actions progressent (ou l'inverse), vous effectuez une rotation en quelques minutes au lieu d'ouvrir un compte de courtage et d'attendre des jours pour les voies monétaires.
-
Actifs du monde réel (RWA). Une exposition tokenisée à des actifs traditionnels comme les matières premières, directement dans votre compte crypto. L’un des segments à la croissance la plus rapide de la finance mondiale n’est plus réservé aux institutions — vous y accédez depuis le même solde que celui que vous utilisez pour trader.
-
Gagnez tout en apprenant. Pas prêt à trader ? KCUSD permet à vos stablecoins de générer des intérêts quotidiens, avec un auto-compound. La méthode la moins stressante pour faire travailler vos dépôts inactifs avec un rendement de 4 %.
-
Un assistant IA en langage simple. Posez des questions, obtenez du contexte sur le marché, comprenez ce que vous voyez — intégré à la plateforme, aucun jargon requis.
-
Une application qui ne submerge pas. Plus rapide, plus propre et cohérente — intuitive dès le premier toucher, sans besoin de tutoriel.
-
Sécurité que vous pouvez vérifier, et non simplement confier. Une entité européenne autorisée MiCAR, Proof of Reserves que vous pouvez vérifier vous-même, et une sécurité certifiée au niveau international (SOC 2 Type II, ISO 27001:2022).
Créez votre compte en quelques minutes — et commencez sur la plateforme conçue pour où va la crypto, pas où elle en est venue.
FAQ
Que reste-t-il visible lorsqu'une transaction utilise le Mempool chiffré ?
Les adresses d'envoi et les champs de frais de gaz restent publics dès la soumission. Seule la charge utile, la fonction spécifique appelée et ses arguments sont chiffrés jusqu'à la finalisation de l'ordre des blocs. Une fois le déchiffrement et l'exécution terminés, les données complètes de la transaction sont enregistrées sur la chaîne de la manière habituelle, préservant la traçabilité à long terme.
La fonction protège-t-elle contre toutes les formes de MEV ?
Il augmente principalement la difficulté des attaques de frontrunning et de sandwich qui reposent sur la lecture de la fonction et des arguments des transactions en attente. Les autres formes d'extraction de valeur qui dépendent uniquement de l'identité de l'expéditeur, des niveaux de frais ou des changements d'état après exécution sont hors du périmètre actuel. La conception se concentre sur les schémas les plus courants et nuisibles qui exploitent la visibilité avant exécution.
Combien coûte une transaction chiffrée supplémentaire ?
Les transactions chiffrées doivent payer un minimum de 200 octas par unité de gaz, soit deux fois le minimum habituel du réseau, et consomment 375 unités de gaz supplémentaires pour l'étape de déchiffrement. Les utilisateurs sont donc confrontés à des frais absolus plus élevés, mais cette différence est facultative et ne s'applique qu'aux transactions qu'ils choisissent de protéger.
L’prise en charge du wallet est-elle requise ?
Oui. Le client doit chiffrer la charge utile avant soumission. Petra Wallet propose déjà cette option dans son flux de signature. Les applications et autres wallets peuvent adopter cette même fonctionnalité via le SDK TypeScript d'Aptos à partir de la version 7.0.0. Les contrats Move existants ne nécessitent aucune modification.
Que se passe-t-il si le déchiffrement échoue ?
Le protocole prévoit un traitement défini en cas d'échec de déchiffrement. Étant donné que la reconstruction nécessite une majorité pondérée par le staking, un échec impliquerait un problème sérieux au niveau du consensus, et non une erreur cryptographique isolée. Les données de transaction sont conçues pour être récupérées sous les mêmes hypothèses d'honnêteté qui sécurisent les blocs ordinaires.
Les validateurs ou un leader peuvent-ils toujours censurer les transactions chiffrées ?
Un leader peut toujours choisir quelles transactions chiffrées inclure dans une proposition, tout comme pour les transactions ordinaires. Toutefois, comme le leader ne peut pas lire le contenu utile, la décision ne peut pas être basée sur le contenu économique de la transaction. La censure dépendant de l'observation de la fonction ou des arguments est donc empêchée.
Avertissement : Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement. Les investissements dans les cryptomonnaies comportent des risques. Veuillez effectuer vos propres recherches (DYOR).
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.