

Polymarket suspend les opérations de trading et de relais suite à une violation de sécurité par un tiers
Introduction
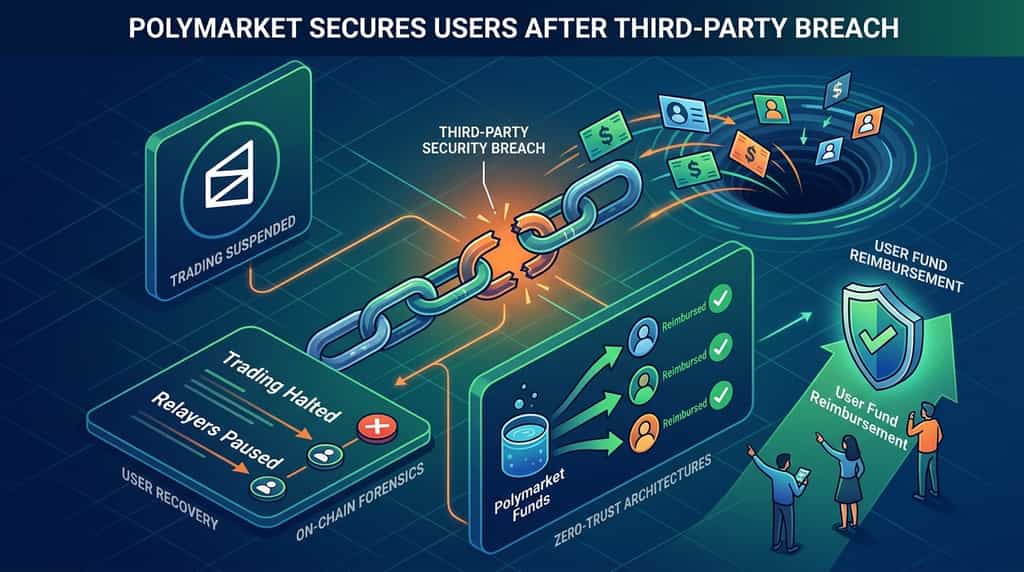
Les applications décentralisées dépendent fortement de dépendances logicielles externes, mais un seul maillon faible dans la chaîne d'approvisionnement peut compromettre des millions de dollars dactifs utilisateurs. Polymarket a récemment suspendu le trading et arrêté les opérations de relayer suite à une violation de sécurité originaire d'un fournisseur de services tiers. Selon les divulgations de la plateforme et les analyses sur chaîne, l'incident de sécurité a entraîné des sorties non autorisées de fonds utilisateurs d'environ 2,65 à 2,7 millions de dollars avant que la vulnérabilité ne soit identifiée et isolée. Cet événement met en lumière les vulnérabilités structurelles persistantes liées aux intégrations logicielles tierces dans les secteurs de la finance décentralisée et des marchés de prévision.
Qu'est-ce qui a déclenché la suspension du trading sur Polymarket et l'arrêt du relayer ?
La suspension des opérations de trading et l'arrêt des activités du relayer ont été déclenchés par une compromission externe impliquant un fournisseur tiers de surveillance et d'analyse web, DebugBear. Selon des chercheurs en sécurité blockchain de Hudson Rock et des sociétés d'analyse telles qu'Arkham, un script malveillant a été injecté via ce vecteur tiers, ciblant les sessions des utilisateurs connectés et redirigeant les fonds vers une adresse contrôlée par l'attaquant.
L'attaque a compromis environ 710 comptes utilisateurs, vidant les fonds avant que les activités de trading ne soient bloquées. En réponse à cette violation, Polymarket a immédiatement placé sa plateforme d'échange internationale en mode « annulation de commandes uniquement » et a suspendu les opérations des relais pour empêcher de nouvelles transactions non autorisées. Les responsables de la plateforme ont confirmé que la faille était isolée et corrigée, et que l'incident a été ultérieurement transmis aux autorités judiciaires du Royaume-Uni.
Comment les compromissions des fournisseurs tiers affectent-elles les plateformes décentralisées ?
Les compromissions de fournisseurs tiers affectent les plateformes décentralisées en contournant les couches de sécurité des contrats intelligents principaux via des canaux frontaux ou de surveillance de confiance. Bien que les protocoles blockchain sous-jacents et les market makers automatisés restent souvent cryptographiquement sécurisés, les outils auxiliaires tels que les scripts d'analyse, les moniteurs de performance et les widgets d'assistance client possèdent des privilèges d'exécution dans l'environnement du navigateur de l'utilisateur.
Lorsqu'un fournisseur de vendeur est compromis, des acteurs malveillants peuvent exploiter ces canaux de confiance pour modifier le comportement de l'interface utilisateur, injecter des charges utiles drainant les transactions ou falsifier les autorisations. Selon les analyses d'incidents réalisées par des fournisseurs d'intelligence blockchain, ce vecteur de chaîne d'approvisionnement représente une méthodologie de plus en plus privilégiée par les attaquants ciblant les interfaces web3, car il exploite la confiance humaine envers les noms de domaine officiels et les scripts opérationnels, plutôt que de contourner les primitives cryptographiques sous-jacentes.
Quelles sont les étapes immédiates prises pour la récupération et la compensation des utilisateurs ?
La récupération des utilisateurs et l'indemnisation seront entièrement financées par Polymarket, qui s'est engagé à rembourser tous les traders concernés ayant subi des pertes lors de la violation de sécurité. Après la containment de l'exploit, les représentants de la plateforme ont confirmé que les personnes affectées seront intégralement indemnisées, et une partie des fonds volés — notamment environ 750 000 $ — a été réussie à geler ou à suivre grâce à une forensic collaborative sur chaîne.
Les traders ayant tenté d'accéder à la plateforme juste après l'incident ont rencontré des restrictions en mode uniquement annulation, conçues pour protéger les positions ouvertes tandis que les équipes techniques auditaient l'infrastructure connectée.() Les dirigeants de la plateforme ont souligné que la coopération avec les agences internationales d'application de la loi et des entreprises spécialisées en traçage de blockchain reste active afin de récupérer les flux d'actifs restants.
Comment cet incident affecte-t-il l'écosystème plus large des marchés de prévision ?
L'écosystème plus large des marchés de prévision fait l'objet d'une surveillance accrue concernant la gestion des dépendances logicielles et la sélection des fournisseurs suite à des incidents de sécurité répétés. Les marchés de prévision regroupent une liquidité importante, notamment pendant les cycles d'événements géopolitiques et macroéconomiques à forte implication, ce qui en fait des cibles de choix pour des acteurs de menaces sophistiqués.
Les participants institutionnels et les traders de détail évaluent le risque de la plateforme en fonction de sa résilience historique et de l'efficacité de sa réponse aux incidents. Les analystes du secteur soulignent que, bien que les remboursements rapides atténuent les dommages financiers immédiats, les vulnérabilités répétées au niveau de l'interface ou des fournisseurs exigent un changement structurel vers des architectures zero-trust, des politiques de sécurité des contenus (CSP) strictes et des vérifications décentralisées de l'intégrité du code.
Quelles mesures défensives les protocoles Web3 peuvent-ils mettre en œuvre contre les attaques de chaîne d'approvisionnement ?
Les protocoles Web3 peuvent se défendre contre les attaques de chaîne d'approvisionnement en mettant en œuvre des politiques de sécurité de contenu (CSP) strictes, des hachages d'intégrité des sous-ressources cryptographiques (SRI) et des méthodes de vérification décentralisée du frontend. S'appuyer sur des bundles JavaScript tiers sans sandboxing localisé ouvre la porte à des vecteurs d'injection.
En imposant des limites strictes à l'exécution des scripts, en auditant continuellement les dépendances logicielles externes et en déplaçant la logique opérationnelle critique loin des outils de surveillance hébergés sur le web vulnérables, les équipes de développement peuvent réduire considérablement l'exposition aux violations des fournisseurs en aval. Les intégrations de portefeuilles matériels et les invites de simulation de transaction fournissent également des lignes de défense finales essentielles, en alertant les utilisateurs lorsqu'une modification inattendue des paramètres se produit pendant les interactions avec le contrat.
Sécuriser vos actifs numériques sur des marchés volatils
Alors que l'écosystème blockchain continue de s'étendre et de capter une valeur économique significative — avec la participation institutionnelle entraînant une croissance substantielle des revenus à travers l'infrastructure blockchain, selon les rapports de l'industrie — maintenir une hygiène de sécurité robuste est primordial. Que ce soit en naviguant sur les marchés de prévision, les échanges décentralisés ou les protocoles de prêt, les utilisateurs doivent utiliser des clés de sécurité matérielles, révoquer régulièrement les autorisations de jetons inutiles et rester vigilants face aux maintenances soudaines de la plateforme ou aux gelés d'urgence. Rester informé sur les risques systémiques des fournisseurs permet aux participants de s'engager dans les secteurs crypto émergents tout en gérant proactivement leur exposition aux contreparties.
Conclusion
La suspension temporaire des opérations de trading et de relais sur Polymarket souligne les vulnérabilités persistantes inhérentes aux chaînes d'approvisionnement web3 modernes et aux intégrations de logiciels tiers. Bien que la réponse technique rapide, le gel des actifs et l'engagement de remboursement complet des opérateurs de la plateforme aient aidé à atténuer les conséquences pour les traders concernés, cet incident constitue un rappel essentiel des risques posés par les dépendances externes. Alors que les marchés de prévisions décentralisés mûrissent et attirent des volumes de liquidité plus élevés, mettre en place une audit rigoureux des fournisseurs et des architectures frontend en mode zero-trust sera essentiel pour protéger le capital des utilisateurs et maintenir la confiance du marché.
FAQ
La violation de la sécurité de Polymarket a-t-elle affecté les utilisateurs de la plateforme américaine ?
Non, l’incident de sécurité et les restrictions de trading subséquentes ont exclusivement affecté la plateforme internationale, tandis que la plateforme américaine, structurée séparément, est restée entièrement inchangée.
Quel montant total de fonds utilisateurs a été volé lors de l'incident de sécurité ?
Les entreprises de forensic et d'analyse sur chaîne ont estimé qu'environ 2,65 à 2,7 millions de dollars de fonds utilisateurs ont été transférés sans autorisation avant l'arrêt des échanges.
Qu'est-ce qui a causé l'injection de code malveillant sur la plateforme ?
La vulnérabilité provient d'une compromission d'un fournisseur tiers de surveillance et de performance de site web, DebugBear, qui a permis à un script non autorisé de cibler les sessions utilisateur.
Les utilisateurs concernés recevront-ils une compensation financière complète ?
Oui, Polymarket a publiquement confirmé que tous les traders impactés par les transferts de fonds non autorisés seront intégralement remboursés par la plateforme.
Qu'est-ce que le mode « cancel-only » sur une plateforme d'échange de cryptomonnaies ?
Le mode uniquement annulation est un état opérationnel d'urgence où les utilisateurs peuvent annuler leurs ordres Open ou positions existants, mais sont empêchés de passer de nouveaux ordres ou d'ouvrir de nouvelles positions.
Avertissement
Ces informations générales sur le marché, provenant éventuellement de sources tierces, commerciales ou sponsorisées, sont fournies à titre de référence et éducatif uniquement et ne constituent ni un conseil financier ni un conseil en investissement, ni une offre, une sollicitation ou une garantie. Nous déclinons toute responsabilité quant à son exactitude, intégralité, fiabilité et aux pertes résultantes. Les investissements/le trading comportent des risques ; les performances passées ne garantissent pas les résultats futurs. Les utilisateurs doivent effectuer leurs propres recherches, juger avec prudence et assumer pleine responsabilité. Pour plus de détails, veuillez consulter les Conditions d'utilisation et les Divulgation des risques de KuCoin.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.