

Piratage de Binance en octobre 2026 : Comment une exploitation EIP-7702 a vidé des milliards de dollars des wallets chauds
Introduction
Un incident de sécurité majeur impliquant les hot wallets de Binance le 30 octobre 2026 a soulevé des questions sur les risques liés à EIP-7702, à l'infrastructure de signature de transactions et à la coordination de la sécurité entre plateformes. L'incident a impliqué une série de demandes d'autorisation EIP-7702 qui auraient permis des transferts d'actifs non autorisés depuis des wallets liés à Binance. Les premières estimations sur la chaîne placent la valeur des actifs transférés sur plusieurs réseaux à environ 5,8 milliards de dollars, bien que ce chiffre ne doit pas être confondu avec la perte nette confirmée de Binance.
L'incident met en lumière une distinction importante : EIP-7702 est une fonctionnalité du protocole Ethereum conçue pour prendre en charge la fonctionnalité de compte intelligent, et non une vulnérabilité qui expose automatiquement chaque wallet l'utilisant. L'échec signalé semble avoir impliqué le processus de signature et d'autorisation. Binance a déclaré qu'elle couvrirait les pertes, suspendu temporairement les dépôts et retraits, et lancé des vérifications de sécurité. Entre-temps, les émetteurs de stablecoins et les participants à l'écosystème blockchain ont pris des mesures pour geler ou sécuriser les actifs liés à l'incident.
Comment l'incident du wallet chaud de Binance d'octobre 2026 s'est-il produit ?
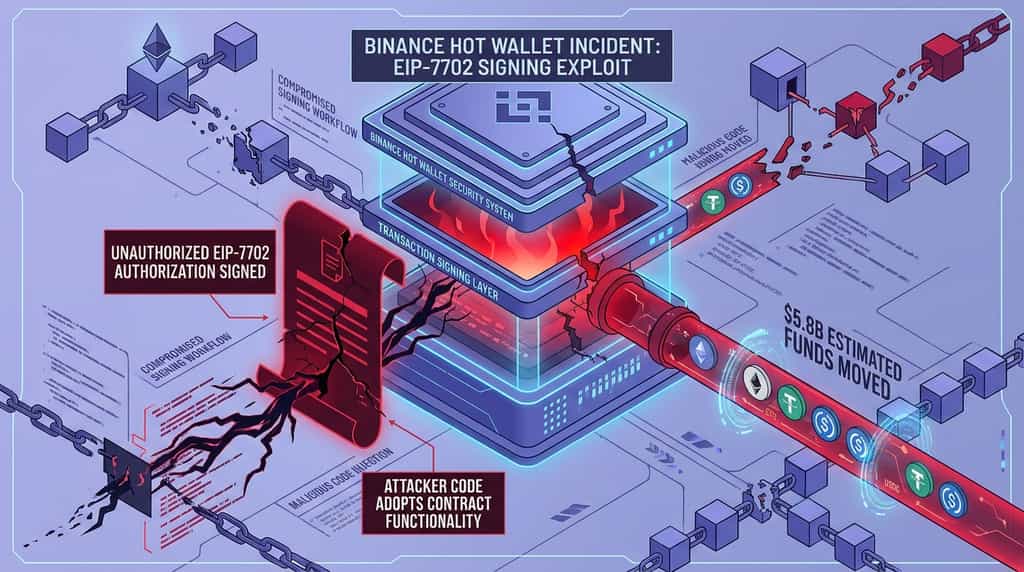
L'attaque signalée a impliqué des autorisations EIP-7702 non autorisées signées par un wallet chaud de Binance, permettant à un code contrôlé par l'attaquant d'initier des transferts d'actifs. L'analyse disponible sur la chaîne pointe vers une défaillance dans le processus de signature des transactions, bien que Binance n'ait pas publié d'enquête technique finale au moment de la parution des premiers rapports.
Selon l'analyse réalisée par Bitfish, cofondateur de Cobo, l'incident a commencé vers 4 h 20 UTC+8. Une transaction contenant 50 demandes d'autorisation a été diffusée sur la chaîne. Les demandes ont été signées à l'aide de la clé privée associée à un wallet chaud de Binance. Quelques minutes plus tard, les actifs ont commencé à être transférés hors du wallet par lots.
L'analyse décrivait un programme d'autorisation à fonction étroitement définie : il reconnaissait un contrôleur désigné et exécutait des transferts d'actifs. Les 50 demandes portaient des nonces de transaction séquentiels, permettant aux autorisations de prendre effet lorsque la séquence correspondait à l'état actuel du wallet. Le rapport décrivait également deux transactions de test effectuées avant l'opération principale, suggérant que l'attaquant avait préparé le processus de transfert à l'avance.
Comment EIP-7702 a-t-il permis les transferts non autorisés ?
EIP-7702 permet à un compte détenu externement (EOA) d'adopter temporairement des fonctionnalités de contrat intelligent en autorisant une adresse de code désignée. Cette fonctionnalité a été introduite dans le cadre de la mise à jour Pectra d'Ethereum et vise à permettre un comportement de compte plus flexible, notamment des expériences wallet améliorées et une exécution de transaction programmable.
Selon EIP-7702, un compte signe une autorisation qui désigne un code à exécuter dans le contexte du compte. Cela peut permettre des fonctions telles que des opérations regroupées et des flux de transaction plus sophistiqués. Toutefois, cette autorisation est sensible sur le plan de la sécurité : si un utilisateur ou un wallet signe une autorisation non intentionnelle, le code désigné peut acquérir la capacité d'effectuer des actions que le signataire n'avait pas prévues.
Dans l'incident de Binance, la préoccupation signalée n'était pas que l'EIP-7702 lui-même ait été compromis. Au contraire, les analyses disponibles suggéraient que le système de signature avait peut-être approuvé un ensemble non autorisé de demandes. Ido Ben-Natan, PDG de Blockaid, a déclaré que l'incident pourrait provenir d'un système de signature compromis plutôt que d'un vol direct de la clé privée. Binance n'avait pas confirmé le chemin d'attaque précis dans le rapport cité.
Cette distinction est importante. Une clé privée peut rester sous la responsabilité de la plateforme, tandis qu'un processus de signature compromis est manipulé pour approuver une transaction malveillante. Les contrôles de sécurité doivent donc vérifier non seulement qui ou quoi signe la transaction, mais aussi si la destination, la portée d'autorisation, le code et l'effet prévu de la transaction sont légitimes.
Quelle quantité a été transférée ?
Les estimations initiales basées sur les mouvements sur chaîne placent la valeur totale des actifs transférés à travers plusieurs réseaux à environ 5,8 milliards de dollars, mais le montant transféré ne correspond pas nécessairement à la perte économique finale. Les prix des actifs fluctuent, certains transferts peuvent être gelés, et la portée complète de l'incident nécessite une confirmation de la part de Binance et des enquêteurs concernés.
La même analyse de Bifish a décrit de grands transferts impliquant ETH, USDT, USDC et d'autres tokens. Elle a également rapporté que des actifs ont été déplacés entre Ethereum et Tron, tandis qu'un mouvement séparé d'un wallet Bitcoin n'a pas été confirmé comme étant lié à l'incident ou comme une transfert d'urgence effectué par Binance. Cette distinction est importante car un transfert sur chaîne seul ne prouve pas qu'un actif a été volé.
L'analyse a également décrit une activité de conversion rapide alors que l'attaquant tentait de transférer des actifs pouvant potentiellement être gelés par les émetteurs de stablecoins vers des actifs présentant des caractéristiques de contrôle différentes. Tether, Circle et d'autres émetteurs auraient gelé certains jetons associés au fur et à mesure que la réponse à l'incident se développait. Ces premiers chiffres doivent être considérés comme des estimations évolutives, et non comme une déclaration finale de perte vérifiée.
Comment Binance a-t-elle réagi à l'incident de sécurité ?
La réponse immédiate de Binance a inclus la suspension des dépôts et retraits, la réalisation de vérifications de sécurité, le suivi des actifs affectés et la coordination avec d'autres acteurs du secteur. La plateforme a également déclaré qu'elle couvrirait les pertes attribuées à l'incident, tout en soulignant que les fonds des clients restaient sécurisés.
Selon Yi He, co-PDG de Binance, Binance a temporairement suspendu les dépôts et les retraits pendant que ses équipes enquêtaient sur l'incident, travaillaient à geler les actifs concernés et coordonnaient avec les forces de l'ordre. Yi He a déclaré que l'entreprise assumera la totalité des pertes causées par l'attaque et publiera un examen détaillé de l'incident une fois l'enquête terminée. Elle a également conseillé aux utilisateurs de s'appuyer sur les informations provenant des canaux officiels de Binance.
La suspension temporaire du service était une mesure de sécurité préventive. Restreindre les dépôts et retraits pendant une enquête en cours peut aider la plateforme à évaluer l'intégrité des wallets, à examiner les systèmes de signature des transactions et à réduire l'incertitude tandis que les équipes traquent les transferts suspects. Cela peut également causer des désagréments aux utilisateurs qui doivent déplacer leurs actifs, ce qui rend une communication rapide et claire essentielle.
Qu'a dit Binance concernant les fonds des clients ?
Binance a déclaré que les fonds des utilisateurs étaient en sécurité et qu'elle couvrirait les pertes résultant de l'incident. Il s'agissait d'une assurance et d'un engagement de compensation de l'entreprise, et non d'un substitut à une investigation technique terminée ou à un compte rendu indépendamment vérifié de la perte finale.
Yi He a déclaré que Binance effectuait des analyses de sécurité pour vérifier la sécurité des fonds des utilisateurs. Elle a également fait référence aux progrès réalisés par d'autres acteurs du secteur dans le gel des actifs liés à l'incident et a appelé First Digital à aider à identifier les FDUSD restants dans le cadre de l'effort de réponse.
La position publique de Binance comportait donc trois volets : protéger les soldes des clients, investiguer les systèmes de signature et de wallet, et coordonner avec des parties externes pour contenir le mouvement des actifs concernés. L'entreprise a déclaré qu'elle fournirait un compte rendu plus complet une fois l'enquête terminée. Jusqu'à la publication de ce rapport, la cause technique exacte et l'impact financier final doivent être considérés comme non résolus.
Comment les autres entreprises et protocoles cryptos ont-ils réagi ?
L'incident a déclenché une réponse coordonnée des émetteurs de stablecoins, des équipes de risque DeFi et des participants à l'écosystème blockchain. Leurs actions ont inclus le gel d'actifs, la restriction des activités sur les marchés de prêt et le transfert des jetons associés aux adresses concernées vers un stockage contrôlé.
Pourquoi Aave a-t-il gelé les marchés ?
La réponse au risque d'Aave s'est concentrée sur la limitation de l'exposition potentielle via ses marchés de prêt. Selon les rapports, LlamaRisk, Aave Labs et d'autres participants ont décidé d'utiliser des contrôles de gardien pour geler un grand nombre de marchés tout en surveillant les adresses de l'attaquant et les flux de prix concernés.
Les rapports ont indiqué que l'action couvrait 175 réserves sur 16 réseaux sur Aave V3, ainsi que 117 réserves sur quatre spokes d'Aave V4. Aave a indiqué que les marchés seraient envisagés pour une réouverture en phases après que les fonds affectés aient été stabilisés et que les risques concernés aient été évalués.
La gel des marchés peut limiter les activités supplémentaires de prêt et d'emprunt impliquant des actifs susceptibles d'être exposés à un incident de sécurité. Il s'agit d'une mesure de containment des risques, et non d'une déclaration indiquant que chaque actif ou utilisateur connecté au protocole a été compromis. Ces restrictions temporaires peuvent également affecter les utilisateurs normaux, ce qui rend le suivi et un processus de réouverture contrôlé essentiels.
Qu'est-ce qu'Arbitrum a fait avec les actifs associés ?
Le Conseil de sécurité d'Arbitrum a pris des mesures pour sécuriser les actifs associés à l'incident détenus sur Arbitrum One. Selon le rapport, le conseil a transféré 74 559 805 ARB et 8 425 ETH depuis des adresses liées à l'incident vers un wallet intermédiaire de conservation.
Arbitrum a déclaré que l'opération a été menée après examen technique et prise en compte des responsabilités de sécurité et de gouvernance du réseau. Le rapport indique que cette action n'a pas affecté les autres utilisateurs ou applications Arbitrum, et que les actifs ne pourraient être déplacés à nouveau que par une nouvelle action du Conseil de sécurité ou un vote de gouvernance de l'Arbitrum DAO.
Cette réponse illustre comment un écosystème blockchain peut utiliser des mécanismes de gouvernance et de sécurité d'urgence pour protéger les actifs lors d'un incident spécifique. Elle soulève également des questions importantes sur l'équilibre entre intervention rapide, propriété des utilisateurs, décentralisation et gouvernance transparente. Ces actions doivent être évaluées dans le contexte des règles publiées du protocole et des circonstances de l'incident.
Comment Binance compensera-t-elle les utilisateurs pour les pertes ?
Binance a déclaré qu'elle assumera l'intégralité des pertes financières causées par l'incident, ce qui signifie que les soldes des clients concernés ne subiront pas le déficit si l'engagement de l'entreprise est respecté. La déclaration de compensation a été faite par le co-PDG Yi He le 30 octobre, accompagnée de la suspension temporaire des dépôts et retraits.
Binance s'est engagée à couvrir toutes les pertes résultant de l'incident de sécurité. L'entreprise a également déclaré qu'elle travaillait à geler les actifs concernés et coopérait avec les autorités. Un examen complet de l'incident était attendu après l'enquête.
Il y a deux questions financières distinctes à considérer. La première est la valeur des actifs transférés depuis les wallets affectés. Les premières estimations sur la chaîne placent ce montant à environ 5,8 milliards de dollars sur plusieurs réseaux. La seconde est la perte nette après prise en compte des actifs gelés, des fonds récupérés et de tout actif toujours inaccessible à l'attaquant. Ces chiffres ne doivent pas être traités comme interchangeables.
La possibilité de geler les actifs peut réduire l'impact financier final, mais cela ne signifie pas automatiquement que chaque token transféré a été retourné à Binance. Certains actifs peuvent rester dans des wallets contrôlés tandis que les parties concernées finalisent leurs procédures. L'engagement de Binance à couvrir les pertes est donc crucial pour la protection des clients, mais les détails de la réconciliation et de la mise en œuvre finales sont essentiels.
Les utilisateurs doivent se référer aux annonces officielles de Binance pour obtenir des informations sur la restauration des services, les soldes de leurs comptes et le rapport final sur l’incident. Ils ne doivent pas se fier à des messages non officiels prétendant offrir une compensation, une récupération de wallet ou une vérification spéciale de compte. Un processus de compensation légitime sera communiqué via les canaux établis de la plateforme.
Conclusion
L'incident de sécurité de Binance d'octobre 2026 a révélé les risques opérationnels qui peuvent survenir lorsque les systèmes de signature de transaction interagissent avec des fonctionnalités puissantes d'autorisation de wallet, telles que l'EIP-7702. Une analyse précoce sur la chaîne a décrit 50 demandes d'autorisation et de grands transferts d'actifs provenant de wallets chauds liés à Binance. Toutefois, le chemin d'attaque précis et la perte nette finale restaient sujets à investigation.
Binance a réagi en suspendant les dépôts et les retraits, en effectuant des vérifications de sécurité, en coordonnant avec des parties externes et en s'engageant à couvrir les pertes. Les émetteurs de stablecoins ont gelé les actifs concernés, Aave a restreint les activités sur de nombreux marchés, et le Conseil de sécurité d'Arbitrum a déplacé les actifs associés dans un wallet contrôlé. Ces mesures ont démontré l'importance d'une coordination rapide au sein de l'écosystème des actifs numériques.
La leçon de sécurité plus large est que la protection de la clé privée doit être accompagnée d'une vérification au niveau des transactions, de contrôles d'autorisation stricts, d'une approbation indépendante de la signature, d'une surveillance continue et de procédures de réponse aux incidents testées. EIP-7702 est une fonctionnalité de protocole avec des cas d'utilisation légitimes d'abstraction de compte, mais sa sécurité dépend de la manière dont les wallets et les applications l'implémentent. Les plateformes d'échange, les développeurs et les utilisateurs ont tous un rôle à jouer pour réduire les risques associés aux wallets de plus en plus programmables.
FAQ
1. L'incident de Binance d'octobre 2026 est-il dû à une vulnérabilité dans EIP-7702 lui-même ?
Les rapports disponibles indiquaient une possible défaillance dans le processus de signature des transactions de Binance, plutôt qu'une faille confirmée du protocole EIP-7702. Binance n'avait pas publié d'enquête technique finale dans les mises à jour citées, donc la cause racine précise restait non confirmée.
2. Qu'est-ce que l'EIP-7702 en termes simples ?
EIP-7702 est une proposition d'amélioration d'Ethereum qui permet à un compte détenu externement de déléguer l'exécution à un code de contrat intelligent désigné via une autorisation signée. Elle permet une fonctionnalité de wallet plus flexible, mais les utilisateurs et les plateformes doivent vérifier attentivement le code et les autorisations impliqués.
3. Binance a-t-elle déclaré qu'elle compenserait les utilisateurs concernés ?
Oui. Yi He, co-PDG de Binance, a déclaré le 30 octobre 2026 que Binance couvrirait toutes les pertes résultant de cet incident. L'entreprise a également indiqué qu'elle enquêtait sur l'événement et publierait un examen plus complet après l'enquête.
Avertissement
Ces informations générales sur le marché, provenant éventuellement de sources tierces, commerciales ou sponsorisées, sont fournies à titre de référence et éducatif uniquement et ne constituent ni un conseil financier ni un conseil en investissement, ni une offre, une sollicitation ou une garantie. Nous déclinons toute responsabilité quant à leur exactitude, intégralité, fiabilité et aux pertes éventuelles en résultant. Les investissements/le trading comportent des risques ; les performances passées ne garantissent pas les résultats futurs. Les utilisateurs doivent effectuer leurs propres recherches, juger avec prudence et assumer pleine responsabilité. Pour plus de détails, veuillez consulter les Conditions d'utilisation et les Divulgation des risques de KuCoin.
Avertissement : Pour votre confort, cette page a été traduite à l'aide de la technologie IA. Pour obtenir les informations à la source, consultez la version anglaise originale.