

تحذير أمان محفظة Ledger: اشتباه بوجود برامج تجسس في جهازين من MediaMarkt يثير مخاوف بشأن سلسلة التوريد
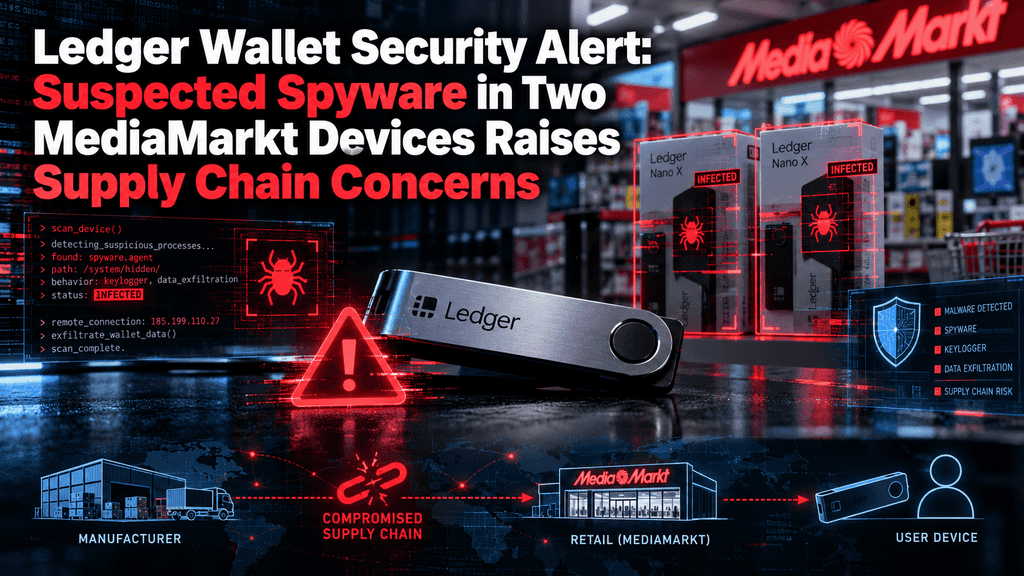
هل يمكن أن يكون محفظتك المادية الجديدة، المختومة من المصنع، قد تم اختراقها بالفعل قبل أن تدخل أي رمز سري؟ لقد ضربت خرق كبير في سلسلة التوريد قطاع التشفير بعد اكتشاف برامج تجسس مادية مشبوهة في جهازين من Ledger تم شراؤهما من العملاق البيعي الألماني MediaMarkt. يُعد هذا الهجوم المتطور مُوجّهًا لاعتراض عبارات الاسترداد الخاصة مباشرة من شاشة الجهاز عبر دائرة داخلية لاعتراض العرض، ثم إرسالها إلى خصوم بعيدين عبر ترددات خلوية. وبما أن هذا التدخل المادي يتجاوز التحقق القياسي لسلامة البرنامج—مما يسمح للوحدات المُعدّلة بالمرور عبر فحوصات الأصالة الشرعية—فإنه يمثل ثغرة منهجية خطيرة لـ أمن التخزين البارد. وتواجه قنوات التوزيع بالتجزئة عبر أوروبا الآن مراجعة مكثفة، حيث يربط المحللون على السلسلة هذا الحادث بتجاوزات توزيع أوسع. يجب على حاملي التشفير إعادة تقييم معاملات التخزين البارد على الفور، ومراجعة أصول الأجهزة، والانتقال نحو هياكل حفظ أكثر مرونة.
النقاط الرئيسية
-
خرق خطير في سلسلة التوريد: تم تحديد برامج تجسس على مستوى الأجهزة داخل وحدتين من Ledger Nano X تم شراؤهما من متاجر تجزئة في ألمانيا، مما يؤكد تلاعبًا في التوزيع المادي.
-
فحوصات صحة معيبة: يستهدف التعديل المادي للعتاد وحدة العرض، مما يسمح للأجهزة المخترقة بالمرور بنجاح على التحقق الكريبتوجرافي الرسمي ضمن تطبيقات العميل الرسمية.
-
متجه تسريب خلوي: تلتقط الزرعات المخصصة من لوحات الدوائر المرنة المطبوعة كلمات الاسترداد البالغ عددها 24 كلمة المعروضة على الشاشة مباشرة، وتسرب بيانات المفتاح الخاص من خلال مكونات خلوية مخفية.
-
تأثير مالي كبير: قام باحثون أمنيون بتعقب متجه الهجوم هذا إلى اختراقات غير مصرح بها سابقة للتجار، وربطوا بقية هذه الحملة بعشرات الملايين من الدولارات من الأصول الرقمية المسروقة.
-
بروتوكول التخفيف الفوري: يجب على المستخدمين الذين اشتروا محافظ الأجهزة من خلال موزعين تجزئة طرف ثالث خلال الأشهر الأخيرة نقل الأموال فورًا إلى عناوين جديدة قابلة للتحقق، والنظر في تكوينات التوقيع المتعدد.
تشريح حادث أمنية MediaMarkt
الاكتشاف المادي والمصدر التجزئي
يشير اختراق أجهزة Ledger للمستهلكين إلى أن شبكات التوزيع المادية تمثل سطح هجوم حرج لمستخدمي التخزين البارد. قام عميل يُعرف باسم يوهانس بشراء جهازين منفصلين من نوع Ledger Nano X من موقعين مختلفين لشركة MediaMarkt، ثم اكتشف تعديلات فيزيائية متطابقة وذات جودة مصنع داخل الوحدتين عند فكهما. كشف الفحص الجنائي أن الجهازين لم ينبعا مباشرة من مرافق التسليم الآمنة للشركة المصنعة؛ بل أظهرت سجلات المخزون أن مسارهما مر عبر موزع إلكتروني أوروبي وسيط هو Aqipa GmbH. وهذا يشير إلى أن التلاعب حدث خلال مراحل التخزين أو الشحن أو إعادة التخزين قبل وصول الأجهزة إلى أرفف المتاجر.
يُبرز هذا الاكتشاف تحولاً مقلقًا في نماذج التهديد الخاصة بعتاد العملات المشفرة. في أطر التهديد التقليدية، يُفترض أن الهجمات على محفظات العتاد تتطلب سرقة مادية بعد الإعداد أو اختراق رقمي عبر حواسيب مضيفه مصابة ببرمجيات خبيثة. في هذه الحادثة، اعتدى المهاجمون على وحدات مختومة من المصنع، ونفذوا تعديلات دقيقة على العتاد، وأعادوا ختم التغليف بدقة تغلبت على فحوصات التجزئة البصرية. ونتيجة لذلك، ثبت أن الضمانات القياسية للتجزئة—مثل التغليف المُشَدّد والتغليف الذي يُظهر التلاعب—كانت غير فعالة تمامًا في حماية المستخدمين النهائيين ضد مهاجمين متحمسين.
الفحص التقني: الزرع المُتَّصِل بالشاشة
قام الخصوم بتصميم زرع مادي متقدم مصمم لجمع عبارات الاسترداد السرية دون كسر الدفاعات التشفيرية الأساسية للمتحكم الدقيق. وكشفت عمليات فك تجميع الأجهزة المستقلة، والتي تأكّد صحتها من قبل باحثين أمنيين مخضرمين، أن المهاجمين قاموا بتثبيت لوحة دوائر مطبوعة مرنة (flex-PCB) مخصصة ومطبوعة في المصنع مباشرة بين اللوحة الرئيسية للجهاز وموصل شاشة OLED. تعمل هذه الشريطة كمُصِيدٍ هارديواري صامت للشبكة، تسجّل كل بكسل يتم عرضه على الشاشة.
| مكون | التنفيذ الفني | وظيفة خبيثة | خطر الكشف |
| شريط Flex-PCB | جسر موصل مخصص مجزأ | يُعترض إشارات حافلة العرض | كشف برنامج صفر |
| المتحكم الدقيق | معالج منطقي صغير منخفض الاستهلاك | يفك تشفير بيانات البكسل إلى كلمات البذور | يتجاوز العنصر الآمن |
| مرسل خلوي | هوائي خلوي منخفض الطاقة مخفي | إرسال عبارات البذور عن بُعد | يتجاوز الشبكة المحلية |
| Battery Tap | الربط المباشر بخلية البطارية الداخلية | يُمكّن الإرسال الخلفي المستمر | غير مرئي لجهاز الكمبيوتر المضيف |
بما أن الزرع يقرأ البيانات بعد شريحة العنصر الآمن، فإنه يتجنب تحفيز إنذارات سلامة البرامج الثابتة. عندما ينشئ المستخدم محفظة جديدة، تُنتج شريحة العنصر الآمن المفتاح المكون من 24 كلمة وتدفع النص إلى مخزن الشاشة. يلتقط الشريط الخبيث البث المرئي، ويستخرج عبارة الاسترداد، وينقل البيانات إلى جهاز إرسال خلوي صغير مخفي فوق تجميع البطارية الداخلية. هذا يعزل آلية نقل البيانات تمامًا عن أجهزة الكمبيوتر المضيفة، وشبكات الواي فاي المحلية، ومراقبة بيانات USB، مما يجعل جدران الحماية المحيطية وأجهزة تصيد الشبكة عاجزة عن رؤية نقل البيانات.
ضعف منهجي في سلسلة التوريد
فشل فحوصات الشهادة الأصلية
آليات التحقق الأصيلة القائمة على البرمجيات غير قادرة على كشف التعديلات السلبية في العرض التالية. عندما يتصل المستخدمون بجهاز Ledger جديد تم شراؤه بتطبيقات مصاحبة رسمية للسطح المكتبي أو الجوال، تقوم البرمجيات بإجراء محادثة تحقق تشفيرية مع شريحة العنصر الآمن المدمجة. في حالة أجهزة MediaMarkt المُعدَّلة هذه، كانت شريحة العنصر الآمن نفسها أصلية تمامًا، وكان البرنامج الثابت المثبت أصيلًا.
بما أن جذر الثقة التشفيري ظل سليمًا، فقد أعلنت البرمجيات المرافقة أن الجهاز "أصلي"، مما أدى إلى خداع الضحايا وجعلهم يعتقدون أن بيئة تخزينهم آمنة. يُظهر هذا الثغرة الهيكلية أن فحوصات البرمجيات التشفيرية تؤكد فقط أصالة البرمجيات الثابتة؛ ولا يمكنها التحقق من نقاء الغلاف المادي أو مسارات العرض اللاحقة.
ربط التهديدات عبر المناطق: من جنوب شرق آسيا إلى أوروبا
هذا الاكتشاف الأوروبي في قطاع التجزئة ليس حدثًا معزولًا، بل هو توسع مباشر لحملة منظمة من التلاعب بالأجهزة على نطاق صناعي. ظهرت آثار تشغيلية سابقة عبر جنوب شرق آسيا، حيث أثرت التعديلات غير المصرح بها على الأجهزة الموزعة من خلال متاجر الإلكترونيات المحلية ومتاجر التجزئة الإلكترونية. وقد ربطت التحقيقات الجنائية على السلسلة توقيعات النشر التقنية للوحدات الأوروبية بهجمات سابقة سحبت أكثر من ثلاثمائة محفظة فردية، بإجمالي عشرات الملايين من الدولارات في تحويلات غير مشروعة.
تعكس تعقيد لوحات PCB المرنة المُقسّمة أن هذه الهجمات تنفذها عصابات مموّلة بشكل كبير وليس مُحبين منفردين. إن تصنيع لوحات PCB مرنة مصغّرة، وشراء موصلات جسر عرض مخصصة، وتركيب مكونات خلوية مصغّرة يتطلب هندسة احترافية وأدوات تجميع مخصصة. يؤكد الانتقال من الأسواق الآسيوية الإقليمية إلى نقاط البيع الأوروبية الرئيسية أن شبكات التوزيع المادية تمثل هدفًا مستمرًا لعصابات سرقة العملات المشفرة.
الآثار الفنية على حفظ الأصول الرقمية
قيود بنية التوقيع الفردي
الاعتماد الكامل على محفظة أجهزة واحدة يخلق نقطة فشل مطلقة تجعل الأصول الرقمية عرضة للاختراق على مستوى الجهاز. عندما يستخدم المستثمر إعدادًا قياسيًا بتوقيع واحد، فإن السلطة المطلقة على جميع الأصول المخزنة تتركز في جملة استعادة مكونة من 24 كلمة واحدة. إذا قام مهاجم باختراق واجهة العرض الفيزيائية أثناء الإعداد، فإن نموذج الأمان بأكمله يفشل فورًا.
يعتبر التخزين البارد على جهاز واحد أن الجهاز يعمل كحصن غير مخترق تمامًا. ومع ذلك، كما تُظهر زرعات تنصت الأجهزة، فإن القرب الجسدي من عملية التوليد يمنح المهاجمين وصولًا كاملاً. حتى عندما يُطبّق المستخدمون عبارة مرور (غالبًا ما تُعرف بـ"الكلمة الخامسة والعشرين")، فإن أجهزة تنصت الشاشة تلتقط عبارة المرور الثانوية أثناء إدخالها أو تأكيدها عبر الشاشة، مما يُبطل الدفاعات النموذجية القائمة على جهاز واحد.
المقارنة الهيكلية: التوقيع الفردي مقابل التوقيع المتعدد
للتغلب على اعتراض سلسلة التوريد المادية، يجب على نماذج حفظ العملات المشفرة إزالة الاعتماد على أجهزة واحدة. تقوم بروتوكولات الحفظ اللامركزية بتوزيع قوة التوقيع عبر موردين مختلفين للأجهزة، ومواقع جغرافية، ومنصات برمجية.
| بعد الأمان | محفظة أجهزة واحدة | متعددة التوقيع (على سبيل المثال، 2 من 3) | مُوقِّع عديم الحالة معزول عن الشبكة |
| مخاطر سلسلة التوريد | خسارة تامة إذا تم تعديل الوحدة | محمي؛ لا يمكن لمفتاح مُخترَق واحد نقل الأموال | منخفض؛ لا توجد متجهات اعتراض عرض مدمجة |
| إثبات البرنامج | عرضة لاعتراض الحافلة المادية | مرن؛ تنوع الموردين يحد من المخاطر المرتبطة | يعتمد على التحقق عبر التعليمات الدقيقة أو QR |
| العزل المادي | يتطلب اتصال USB/Bluetooth | اتصال مختلط عبر موقّعين متنوعين | عزل فيزيائي كامل عبر فجوات ضوئية |
| تعقيد التخفيف | انخفاض التعقيد التشغيلي | إعداد وصيانة معتدلين | تكلفة تشغيل معتدلة |
تمنع هياكل التوقيع المتعدد الخسائر الكارثية الناتجة عن اختراق الأجهزة. في تكوين توقيع متعدد 2 من 3، لا يمكن للمهاجم الذي يُ intercepts مفتاحًا واحدًا فقط عبر جهاز تجزئة مصاب نقل الأصول دون اختراق مفتاح توقيع ثانٍ، مخزن بالكامل على جهاز مختلف من مُصنّع مستقل.
بروتوكولات تخفيف عملية وتعزيز الحفظ
التخلص التدريجي من مشكلات الأمان
يجب على المستخدمين الذين اشتروا محافظًا مادية من قنوات توزيع غير مباشرة اتخاذ خطوات استباقية لحماية أصولهم. اتباع عمليات تصحيح منظمة يقلل من خطر المراقبة المادية غير المكتشفة.
-
قم بتنفيذ هجرة طارئة للأصول: إذا تم شراء محفظة الأجهزة عبر موزعين بالتجزئة أو أسواق طرف ثالث أو بائعين غير مصرح بهم خلال الأشهر الأخيرة، فاعتبر البذرة المnemonic مُخترقة. قم بإنشاء محفظة برمجية مؤقتة جديدة على بيئة تشغيل نظيفة وقم بنقل الأموال من عنوان المحفظة المشبوهة.
-
أوقف عمليات التفكيك المادي الفورية: بينما قد يحاول المستخدمون التقنيون فك التجميع المادي للتحقق من الشرائط الداخلية، فإن فتح الأجهزة الاستهلاكية يعرض البطاريات والمكونات الداخلية الدقيقة للخطر، وقد يؤدي إلى تدمير الأدلة التشخيصية التي تحتاجها فرق الأمن.
-
مراجعة فواتير الطلبات التاريخية للتحقق مما إذا كانت الأجهزة تم شحنها مباشرة من مصانع المصنّع أو تم توجيهها عبر شركات اللوجستيات الخارجية.
-
الانتقال إلى مجالس متعددة الموردين: أنشئ صناديق متعددة التوقيعات باستخدام أجهزة مُستمدة من عدة مصنعين مستقلين للعتاد، مما يضمن أن أي اختراق واحد في سلسلة التوريد لا يمكنه تعريض الاحتياطيات المخزنة للخطر.
-
تطبيق سياسات الشراء المباشر فقط: تأمين موقّعي الأجهزة المستقبليين حصريًا من خلال طلبات مباشرة من المصنع، وتجنب الرفوف البيعية الفيزيائية ومراكز اللوجستيات الخارجية والأسواق الإلكترونية المفتوحة.
تقييم البدائل المعزولة وخالية من الحالة
أدى ظهور التلاعب في سلسلة التوريد بالتجزئة إلى تسريع اهتمام المؤسسات والتجار بالتصاميم المادية بدون حالة وضوئية معزولة. تقلل الأجهزة التي لا تحتوي أبداً على مكونات شبكة داخلية دائمة أو هوائيات خلوية أو مجموعات طاقة ليثيوم قابلة لإعادة الشحن من المساحة الفيزيائية المتاحة للتركيبات المخفية.
تتواصل هندسات فجوة الهواء البصرية ببيانات المعاملات من خلال رموز QR متحركة أو علامات بصرية ديناميكية فقط، مما يلغي الحاجة إلى توصيلات كابلات فيزيائية أو واجهات لاسلكية. علاوة على ذلك، تتجنب التصاميم الخالية من الحالة تخزين البذور الخاصة بشكل دائم في شرائح الذاكرة المدمجة؛ بل يحسب المستخدمون المفاتيح ديناميكيًا من بطاقات البذور الفيزيائية أثناء عمليات التوقيع. من خلال تقليل الحجم الفيزيائي داخل قشور الأجهزة، تجعل الأجهزة الخالية من الحالة التعديلات الفيزيائية غير المصرح بها أسهل بكثير في الكشف عنها أثناء الفحوصات الأساسية.
سلامة سلسلة التوريد في أنظمة الويب 3 المؤسسية
التحدي المؤسسي: ت whitelisting للأجهزة
يواجه مقدمو خدمة حفظ الأصول الرقمية المؤسسية وصناديق الخزينة الخاصة بالميزانيات الشركاتية توقعات تنظيمية صارمة فيما يتعلق بأمن الحفظ المادي. تُظهر كشفيات MediaMarkt أن خطوط التوريد القياسية داخل إدارات المشتريات التقليدية للشركات غير مناسبة لعمليات العملات المشفرة ذات القيمة العالية. إن شراء أجهزة التوقيع عبر موردين تجاريين عاديين يعرض احتياطيات الخزينة لتخريب لوجستي على نطاق واسع.
يجب على المؤسسات تطبيق أطر صارمة للحفظ المادي. وهذا يشمل استخدام حاويات نقل مقاومة للتخريب مزودة بعلامات فريدة للتحليل الجنائي، وشراء الأجهزة مباشرةً بموجب اتفاقيات إرسال مصنعية سرية، وإجراء عينات دفعات تدميرية حيث تُفكك الأجهزة العينات من كل شحنة بالكامل في بيئات مختبرية للتحقق من الدوائر الداخلية قبل النشر.
إعادة تقييم الثقة في توزيع الإلكترونيات الاستهلاكية
وجود برامج تجسس مادية في متاجر التجزئة الأوروبية الرئيسية يُظهر أن سلاسل توريد الإلكترونيات الاستهلاكية لا يمكنها توفير ضمانات أمنية بمستوى البنوك للأجهزة التشفيرية. تعمل متاجر التجزئة الجماهيرية على كفاءة اللوجستيات، والتخزين المتكرر من طرف ثالث، وسياسات معقدة لإرجاع المنتجات وإعادة تخزينها. في عمليات التجزئة، يمكن للجهات الخبيثة شراء وحدات قانونية، وإجراء تعديلات مادية في بيئات مختبرية، ثم إرجاع المنتجات المُخالفة للحصول على استرداد كامل للأموال، مما يسمح بإعادة وضع المخزون المصاب على أرفف المتاجر.
يمثل جهاز التخزين الآمن للعملات المشفرة فئة مختلفة تمامًا مقارنةً بالإلكترونيات الاستهلاكية العادية. بينما يمثل اختراق لوحة المفاتيح أو الفأرة اللاسلكية مخاطر محدودة لسرقة البيانات، فإن اختراق محفظة الأجهزة يؤدي إلى خسارة مالية فورية وغير قابلة للعكس. ونتيجةً لذلك، يجب على صناعة العملات المشفرة أن تبتعد عن رفوف البيع بالتجزئة العامة نحو نماذج توصيل مباشرة من المصنع إلى العميل، مع تحكم صارم في كل مرحلة.
🔥 خلف العناوين الرئيسية: ماذا يعني KuCoin 5.0 لك
الأخبار السوقية تتحرك بسرعة — لكن المكان الذي تتفاعل فيه معها يهم بنفس القدر. هذا أكتوبر، تطلق KuCoin KuCoin 5.0، وتحول KuCoin إلى منصة مُعاد بناؤها. إليك ما يتغير فعليًا بالنسبة لك:
-
حساب واحد لكل شيء. كانت المنصات الأقدم تقسم أموالك بين حسابات منفصلة "فورتي" و"هامش" و"آجلة" وتتوقع منك فهم السبب. يزيل الحساب الموحّد في KuCoin 5.0 هذا بالكامل — قم بالإيداع مرة واحدة، وكل شيء سيكون متاحًا ببساطة (متوفر حاليًا فقط للعملاء المميزين).
-
الأسهم، المؤشرات، والسلع. KuCoin 5.0 تتوسع خارج التشفير إلى الأسواق العالمية. عندما تتذبذب التشفير وترتفع الأسهم (أو العكس)، يمكنك التحويل في دقائق بدلاً من فتح حساب وساطة والانتظار أيامًا لخطوط العملات التقليدية.
-
الأصول الواقعية (RWA). تعرض مُرمَّز للاستثمارات التقليدية مثل السلع، مباشرة داخل حساب التشفير الخاص بك. أحد أسرع القطاعات نموًا في المالية العالمية لم يعد محصورًا للمؤسسات — يمكنك الوصول إليه من نفس الرصيد الذي تتداول به.
-
اربح أثناء تعلمك. لست مستعدًا للتداول؟ KCUSD يسمح لعملاتك المستقرة بالربح يوميًا بفائدة مركبة تلقائيًا. أسهل طريقة لاستثمار إيداعك غير النشط بعائد 4%.
-
مساعد ذكي بلغة بسيطة. اطرح أسئلة، احصل على سياق السوق، وافهم ما تراه — مدمج في المنصة، لا حاجة لمصطلحات تقنية.
-
تطبيق لا يُثقل عليك. أسرع، أنظف، وأكثر اتساقًا — بديهي من أول نقرة، وليس بعد شرح تعليمي.
-
الأمان الذي يمكنك التحقق منه، وليس مجرد الثقة. كيان أوروبي مرخص وفقًا لـ MiCAR، وإثبات الاحتياطيات الذي يمكنك التحقق منه بنفسك، وأمان معتمد دوليًا (SOC 2 Type II، ISO 27001:2022).
أنشئ حسابك في دقائق — وابدأ على المنصة المبنية حيث يذهب العملات المشفرة، وليس حيث كانت.
الاستنتاج
اكتشاف زرع برامج تجسس مشبوهة داخل أجهزة Ledger المشتراة من MediaMarkt يمثل نقطة تحول حاسمة لأمن الأجهزة المادية للعملات المشفرة. من خلال وضع شرائط أجهزة مخصصة بين المعالجات الداخلية ووحدات العرض، أظهر المهاجمون المتقدمون قدرتهم على تسجيل العبارات السرية الخاصة مع تجاوز التحقق من الأصالة القائم على البرمجيات بالكامل. إن آلية الاستخراج الخفية هذه، بالاقتران مع نقل البيانات خارجياً عبر شبكة الجوال، تثبت أن التخزين البارد للأجهزة الفردية يحتوي على ثغرات حاسمة عندما يتم المساس بسلسلة التوزيع المادية. بينما تظل فحوصات التحقق البرمجية طبقة مفيدة من الأمان، فهي لا تستطيع حماية المستخدمين من التغييرات المادية اللاحقة. يجب على حاملي العملات المشفرة التكيف من خلال شراء الأجهزة حصراً عبر قنوات مباشرة موثوقة من المصنّع، وفحص سجلات الأجهزة، والانتقال نحو أطر متعددة التوقيع متنوعة الموردين. في بيئة لا يمكن فيها للرمز وحده ضمان السلامة المادية، يظل إنشاء هياكل إدارة لامركزية ومرنة هو الدفاع الوحيد الموثوق ضد التهديدات الحديثة لسلسلة التوريد.
الأسئلة الشائعة
هل يمكن لمهاجم سرقة أصول التشفير من محفظة الأجهزة دون وصول فيزيائي بعد الإعداد؟
نعم. إذا قام المهاجم بتثبيت جهاز إرسال خفي خلوي أو لاسلكي داخل الجهاز قبل الإعداد، فيمكن للعتاد نقل كلمة الاسترداد عن بُعد في اللحظة التي تُولَّد فيها على الشاشة. بمجرد حصول المهاجم على عبارة الاسترداد، يمكنه نسخ المحفظة من أي مكان على وجه الأرض وتفريغ جميع الأصول دون الحاجة أبدًا إلى لمس الجهاز المادي مرة أخرى.
هل يؤدي إجراء تحديث للبرمجيات الثابتة إلى إزالة برامج التجسس على مستوى الأجهزة؟
لا. تحديثات البرامج الثابتة تستبدل فقط الكود الذي يعمل على وحدات التحكم الدقيقة وشرائح العنصر الآمن. يتكون برامج التجسس على مستوى الأجهزة من مكونات فيزيائية منفصلة مثل لوحات الدوائر المطبوعة المخصصة، أو أجهزة استشعار الشاشة، أو هوائيات خلوية تعمل خارج نطاق المعالج. وبما أن التثبيت موجود على مستوى الدائرة الفيزيائية، فإن التحديثات البرمجية لا تؤثر على عمله.
هل شراء محفظة عتادية من موزع تجزئة معتمد آمن؟
الموزعون التجزئة المعتمدون يحملون مخاطر تلاعب فيزيائي أعلى مقارنة بالشراء مباشرة من المصنّع. نظرًا لأن الأجهزة التجزئة تمر عبر مستودعات طرف ثالث، وشبكات الشحن، وأرفف المتاجر المفتوحة، فهي معرضة للاعتراض، وتلاعب في المخزون، وعمليات إرجاع زائفة من العملاء تتجاوز التقييمات الأساسية للمتجر.
كيف يحمي إعداد التوقيع المتعدد ضد اختراق المحفظة المادية؟
يتطلب محفظة التوقيع المتعدد توقيعات صالحة من عدة مفاتيح خاصة مختلفة لتأييد المعاملات، مثل اثنين من أصل ثلاثة مفاتيح. حتى إذا استخدم المهاجم جهازًا مُعدَّلًا لاعتراض أحد عبارات البذور، فلا يمكنه نقل أي أصول لأنه يفتقر إلى المفاتيح الثانوية والثالثة المخزنة على أجهزة مختلفة مصنعة من قبل موردين مستقلين تمامًا.
ماذا يجب أن أفعل إذا اشتريت سابقًا محفظة عتادية من MediaMarkt أو تاجر مشابه؟
يجب أن تعامل المحفظة على أنها معرضة للخطر. قم فورًا بإنشاء محفظة جديدة آمنة باستخدام إعداد موثوق وغير مخترق، وقم بنقل أصولك الرقمية إلى تلك العناوين الجديدة. لا تدخل عبارة الاسترداد المكونة من 24 كلمة الخاصة بك على أي جهاز آخر، حيث قد تكون العبارة نفسها مسجلة بالفعل في قاعدة بيانات المهاجم.
إخلاء المسؤولية: هذه المقالة لأغراض إعلامية فقط ولا تشكل نصيحة مالية أو استثمارية. تستثمر العملات المشفرة مخاطر كبيرة. قم دائمًا بإجراء بحثك الخاص قبل التداول.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.