

كيف يُسرّع إيثريوم جدوله الزمني نحو الأمان الكمي؟
مقدمة
تقدم الحوسبة الكمية السريع يمثل تهديدًا نظريًا طويل الأجل للأنظمة التشفيرية التقليدية، بما في ذلك التشفير بالمفتاح العام الذي يؤمن شبكات البلوكشين. مؤخرًا، غيّر مؤسس إيثريوم فيتاليك بوتيرين وجهة نظره بشكل كبير، معبرًا عن تفاؤل قوي بشأن مسار أسرع وأكثر تبسيطًا لتحقيق مقاومة كمية لشبكة إيثريوم. يركز هذا التحول على تعديلات تشفيرية وهندسية مقترحة حديثًا يمكنها حماية أموال المستخدمين والعقود الذكية قبل أن تصل الأجهزة الكمية إلى حجم قادر على كسر التشفير المنحني الإهليلجي الحالي.
النقاط الرئيسية
لقد اتخذ فيتاليك بوتيرين موقفًا أكثر تفاؤلاً بشأن تسريع انتقال إيثريوم إلى التشفير المقاوم للحوسبة الكمية، مدفوعًا بأبحاث حديثة حول مبادئ تشفير أكثر كفاءة ومسارات ترقية البروتوكول.
-
التحول الأساسي: تشير الأبحاث التشفيرية الحديثة إلى أن الانتقال إلى هياكل آمنة ضد الحواسيب الكمية قد يُنجز بسرعة أكبر وبعدد أقل من العقبات التشغيلية مقارنة بالتقديرات السابقة.
-
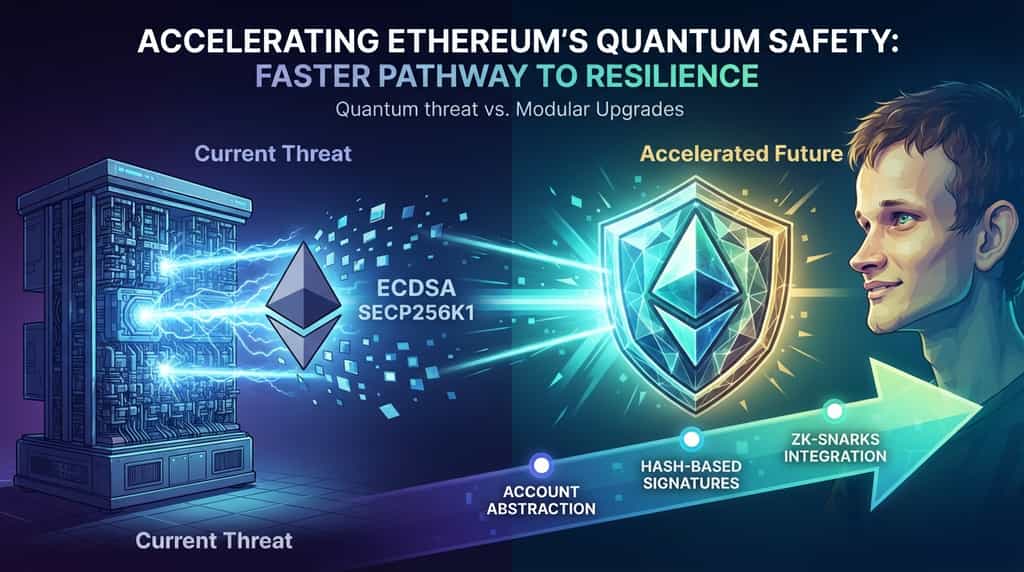
نموذج التهديد: تشكل الحواسيب الكمية خطرًا بشكل أساسي من خلال خوارزميات مثل خوارزمية شور، التي يمكنها عكس التجزئات التشفيرية والمفاتيح الخاصة المستمدة من التوقيعات القياسية المنحنية الإهليلجية (مثل ECDSA).
-
الحلول المقترحة: تقوم الشبكة باستكشاف الخلو من الحالة، التوقيعات القائمة على التجزئة، ومحركات متقدمة لإثباتات الصفرية المعرفة تقلل من التكاليف الإضافية لترقيات التشفير المقاومة للحوسبة الكمية.
-
تأثير الجدول الزمني: بينما يتطلب النقل الكامل اختبارات صارمة وشقوقًا صلبة، يمكن لل استراتيجيات التنفيذ المعيارية الجديدة حماية حسابات المستخدمين لسنوات قبل التوقعات المعلنة للترقية القديمة.
لماذا يعد المقاومة الكمية أمرًا عاجلاً لشبكات البلوكشين؟
تعتمد السلاسل الكتلية على التشفير غير المتماثل لتأمين أموال المستخدمين، والتحقق من المعاملات، وضمان أن المالك الشرعي للمفتاح الخاص فقط هو من يمكنه تفويض التحويل. تستخدم الشبكات القياسية مثل إيثريوم حاليًا خوارزمية التوقيع الرقمي المنحني البيضاوي (ECDSA) secp256k1 للتوقيع على المعاملات. وعلى الرغم من أن هذه المكونات التشفيرية آمنة حسابيًا ضد الحواسيب الكلاسيكية، إلا أنها عرضة للحواسيب الكمية التي تمتلك كمية كافية من الكيوبتات وقدرات تصحيح الأخطاء وتعمل بخوارزمية شور.
يمكن لحاسوب كمي متقدم بما يكفي استخلاص المفتاح الخاص من المفتاح العام المكشوف علنًا. نظرًا لأن عناوين البلوكشين غالبًا ما تكشف المفاتيح العامة عند المعاملات الصادرة—أو تحتفظ بها مكشوفة في حالات الدفتر التاريخية—فإن الشبكة غير المحمية ستواجه اختراقًا كارثيًا للدفتر. وبالتالي، فقد أولى المطورون والباحثون الأساسيون أولوية قصوى لإيجاد مسارات ترقية تحمي البروتوكول قبل أن تحقق الأجهزة الكمية إنجازات ذات صلة تشفيريًا.
ما الذي تغيّر في منظور فيتاليك بوتيرين حول السيناريوهات الكمية؟
تاريخيًا، كان يُنظر إلى تحويل منصة عقد ذكي كبيرة إلى خوارزميات مقاومة للحوسبة الكمية على أنها عقبة هندسية تمتد لعدة عقود. تعاني البدائل الخاصة بالتشفير ما بعد الكمي (PQC)—مثل مخططات التوقيع القائمة على الشبكات أو القائمة على التجزئة ذات الحالة—من أحجام توقيعات ضخمة، وتكاليف غاز تحقق عالية، ومتطلبات معقدة لإدارة المفاتيح يمكن أن تُثقل حالة البلوكشين.
لقد غيّرت الاختراقات النظرية الحديثة وتصميمات البروتوكول المعيارية هذا المنظور. تشير الأبحاث في مجال إثباتات الصفرية الموجزة، ومضمنات قائمة على STARK، وسياقات توقيع مُحسّنة قائمة على التجزئة إلى أن إيثريوم يمكنها استيعاب الترقيات الآمنة ضد الحوسبة الكمية تدريجيًا. بدلاً من فرض تغيير كryptographic هائل وشامل للشبكة دفعة واحدة، يمكن للمطورين نشر مكونات بروتوكول موضعية وطبقات تجريد الحسابات التي تُخرج تدريجيًا مخططات التوقيع الضعيفة دون إضعاف الإنتاجية أو اللامركزية.
كيف ستُنفّذ إيثريوم الترقيات الآمنة ضد الحوسبة الكمية؟
يتطلب ترقية شبكة لامركزية بحجم إيثريوم تنسيقًا دقيقًا، وتخطيطًا للتوافق العكسي، ومراحل اختبار تمتد لسنوات عديدة. تعتمد استراتيجية الانتقال على عدة ركائز أساسية:
-
التجريد الحسابي (ERC-4337): من خلال جعل المحافظ الذكية شائعة الاستخدام، يمكن للمستخدمين في النهاية الانتقال من نماذج الأمان القائمة على مفاتيح ECDSA الأصلية إلى مدققات توقيع مقاومة للحوسبة الكمية دون تغيير طبقة التوافق الأساسية على الفور.
-
التوقيعات القائمة على التجزئة: توفر الخوارزميات مثل SPHINCS+ أو XMSS ضمانات أمان قوية تعتمد على دوال التجزئة بدلاً من الافتراضات النظرية العددية، على الرغم من أن تحسين أحجام التوقيعات لا يزال مجالًا نشطًا للبحث.
-
دمج إثبات الصفر المعرفة: يمكن لطبقات ZK-rollup ومحرّكي البروتوكول الأصلي تجميع والتحقق من إثباتات تشفيرية معقدة خارج السلسلة، مما يحمي الطبقة الأساسية من العبء الحسابي المرتبط بالحسابات التحققية ما بعد الكم.
تُلخّص الجدول التالي الأساليب التشفيرية الرئيسية قيد التقييم للانتقال ما بعد الكمي:
| العنصر التشفيري | أساس الأمان | المزايا الرئيسية | العيوب الرئيسية |
| ECDSA (الحالي) | المنحنيات الإهليلجية | توقيعات سريعة ومضغوطة | عرضة لخوارزمية شور على الأجهزة الكمية |
| العملات المشفرة القائمة على الشبكات | مشكلة أقصر متجه | توازن جيد بين السرعة والحجم | افتراضات رياضية معقدة، سجل أمان أحدث |
| التوقيعات القائمة على التجزئة | أمان دالة التجزئة | أدنى افتراضات تشفيرية | حجوم توقيع كبيرة، متطلبات صارمة لإدارة الحالة |
ما هي التداعيات العملية للمطورين والمستخدمين؟
للمشاركين اليوميين ومطوري تطبيقات اللامركزية (dApp)، من المرجح أن يحدث الانتقال نحو الأمان الكمي خلف الكواليس عبر ترقيات البروتوكول وتحديثات برامج المحافظ. لن يحتاج المستخدمون بالضرورة إلى إعادة تصميم أموالهم يدويًا في اليوم الأول، حيث ستُسهّل إطارات التجريد الحسابي مسارات هجرة سلسة.
ومع ذلك، يجب على مطوري العقود الذكية الانتباه إلى كيفية تأثير الترقيات الطويلة الأجل على اقتصاد الغاز ورموز التحقق من التوقيع وهياكل توفر البيانات. مع تكامل إيثريوم لمبادئ تشفيرية أكثر تقدمًا، ستستمر أدوات تطبيقات الصفرية المعرفة وإدارة المفاتيح الآمنة في النضج، مما يوفر حماية قوية ضد التهديدات الحسابية المستقبلية قبل ظهورها في السوق التجاري.
الاستنتاج
تسريع خارطة طريق إيثريوم نحو الأمان الكمي يمثل نقطة تحول حاسمة في هندسة البلوك تشين. ما كان يُنظر إليه في السابق كحاجز توسعي وكryptographic بعيد المنال، يُعالج الآن من خلال تصميم بروتوكول معياري، تجريد الحسابات، وهندسة صفرية المعرفة فعالة. من خلال مواجهة ضعف الكمي بشكل استباقي، تهدف الشبكة إلى ضمان مرونة طويلة الأمد، مما يضمن حماية أصول المستخدمين والبنية التحتية اللامركزية ضد النماذج التكنولوجية المستقبلية.
الأسئلة الشائعة
متى ستكون الحواسيب الكمومية تهديدًا واقعيًا لإيثيريوم؟
يُقدّر معظم علماء التشفير وفزيائيي الكم أن الحاسوب الكمي القادر على كسر التشفير المنحني الإهليلجي بطول 256 بت لا يزال على بعد سنوات أو عقود. ومع ذلك، نظرًا لأن الانتقال يستغرق وقتًا طويلاً، فإن التخطيط الاستباقي جارٍ بالفعل.
هل سيحتاج المستخدمون العاديون إلى اتخاذ إجراء لحماية أموالهم؟
في معظم مسارات الترقية المقترحة، ستتعامل مزودي المحافظ ومعايير تجريد الحسابات مع آليات الانتقال. من المرجح أن يُطلب من المستخدمين تحديث إعدادات المحافظ أو نقل الأموال إلى حسابات العقد الذكي المزودة بتحقق توقيع مقاوم للحوسبة الكمية.
لماذا تكون التوقيعات التشفيرية ما بعد الكم أصعب في المعالجة؟
تتطلب البدائل ما بعد الكمية حجمًا أكبر بكثير من البيانات للمفاتيح العامة والتوقيعات مقارنةً بخطط المنحنيات الإهليلجية التقليدية. وهذا يزيد من متطلبات التخزين واستهلاك عرض النطاق الترددي للشبكة وتكاليف الغاز للتحقق على البلوكشين.
هل تقوم شبكات البلوكشين الأخرى أيضًا بالاستعداد للأمان الكمي؟
نعم، تقوم عدة بروتوكولات من الطبقة الأولى ومجموعات بحثية بمراقبة نشطة لمعايير التشفير ما بعد الكمي الخاصة بالمعهد الوطني للمعايير والتقنية (NIST) والتجريب مع أطر الترقيع المعيارية.
هل يشكل هذا التحديث خطرًا على كونtracts الذكية الحالية؟
يُصمم مطورو البروتوكول الأساسي الترقيات مع مراعاة التوافق العكسي الصارم أو جداول الهجرة التدريجية لتجنب تعطيل التطبيقات اللامركزية الحالية، على الرغم من أن التغييرات الخاصة على مستوى البروتوكول تخضع دائمًا لمحاكاة صارمة على شبكات الاختبار قبل النشر على الشبكة الرئيسية.
إخلاء المسؤولية
تُقدَّم هذه المعلومات العامة عن السوق، والتي قد تكون من مصادر خارجية أو تجارية أو راعية، لأغراض المرجعية والتعليم فقط ولا تشكل نصيحة مالية أو استثمارية، أو عرضًا أو دعوة للشراء أو ضمانًا. نحن ننفي أي مسؤولية عن دقتها أو اكتمالها أو موثوقيتها وأي خسائر ناتجة عنها. الاستثمار/التداول محفوف بالمخاطر؛ الأداء السابق لا يضمن نتائج مستقبلية. يجب على المستخدمين إجراء البحث، واتخاذ قرارات حكيمة، وتحمل المسؤولية الكاملة. للاطلاع على تفاصيل إضافية، يرجى الرجوع إلى شروط الاستخدام وإفشاء المخاطر الخاصين بـ KuCoin.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.