

أزتيك تكشف عن خارطة طريق ما بعد الكمية، وتستهدف الانتقال الكامل بحلول عام 2030
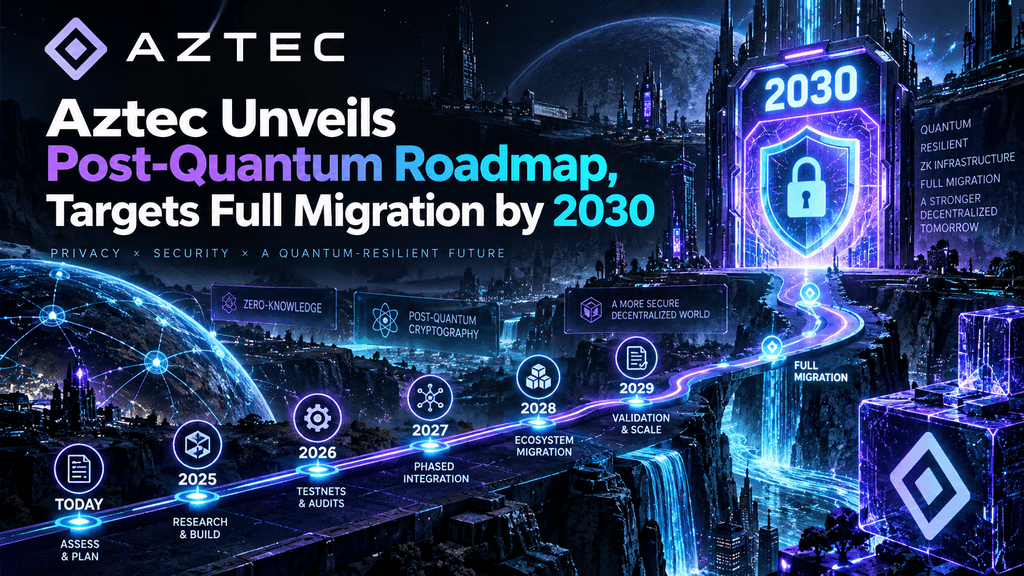
هل يمكن أن تصبح الحوسبة الكمية مشكلة أمنية خطيرة للعملات المشفرة قبل أن تتمكن شبكات البلوكشين من الانتقال؟ إن أزتيك تُعدّ لهذا الاحتمال. في 15 أكتوبر 2026، كشفت Ethereum Layer 2 التي تركز على الخصوصية عن خارطة طريق ما بعد الكمية تهدف إلى الانتقال الكامل بحلول نهاية عام 2030. يخطط المشروع لإطلاق مكتبات مطوّرة للمطورين في فبراير 2027، واختيار مخطط توقيع ما بعد الكمية في مارس، ومخطط تشفير المفتاح العام في يوليو، ونظام إثبات ما بعد الكمية في نوفمبر.
يقول Aztec إن بنية البيانات الحالية تحمي البيانات الخاصة التاريخية ضد بعض هجمات "الجمع الآن، والفك لاحقًا"، لكنه يعترف بأن تحقيق أمان كامل ضد الحواسيب الكمية يتطلب تغييرات عبر التطبيقات، ومصادقة الحسابات، واستخلاص المفاتيح، وتوقيعات المُحققين، وإثبات الصفر المعرفة، وتسوية Ethereum. يأتي هذا الإعلان في وقت تصبح فيه الهجرة إلى أنظمة آمنة ضد الحواسيب الكمية أولوية أوسع في الأمن السيبراني، حيث حثت وكالة الأمن السيبراني في سنغافورة المنظمات على البدء في التحضير للهجرة هذا الشهر.
النقاط الرئيسية
-
يهدف Aztec إلى إكمال التحول الكامل بعد الكمي بحلول نهاية عام 2030.
-
من المخطط إصدار مكتبات المطورين المُعزَّزة في فبراير 2027.
-
تخطط Aztec لاختيار توقيعات وتشفير وأنظمة إثبات مقاومة للحوسبة الكمية خلال عام 2027.
-
يقول المشروع إنه مقاوم بالفعل لهجمات معينة من نوع "استخراج الآن وفك التشفير لاحقًا".
-
ستتطلب الهجرة الكاملة تغييرات لا تتعلق فقط بـ Aztec بل أيضًا بجزء من بنية تحتية التسوية في Ethereum.
-
أكبر تحدي تقني لـ Aztec هو استبدال نظام الإثبات الحالي دون التضحية بالخصوصية أو التكرار أو إثبات جهة العميل أو التحقق منخفض التكلفة.
-
خريطة الطريق ليست تنبؤًا بأن الحواسيب الكمومية ستُفكّ التشفير بحلول عام 2030.
-
يسلط الإعلان الضوء على منافسة أوسع بين مشاريع البلوكشين لإقامة بنية تحتية مقاومة للكمبيوترات الكمية ومُوثوقة.
ما الذي أعلنه أزتيك؟
أعلنت Aztec في 15 أكتوبر عن خطة متعددة السنوات للانتقال بسلسلة الكتل الخاصة بها نحو أمان كامل بعد الكمي. وحددت المشروع هدفين رئيسيين: تقوية المكتبات وأنماط تطوير العقود الأفضل أمانًا بحلول فبراير 2027، تليها هجرة كاملة بعد الكمي بحلول نهاية 2030.
الإعلان مهم بشكل خاص لأن أزتيك لا تعامل الأمان ما بعد الكمي كترقية كryptographic واحدة. يعمل المشروع عبر طبقة تطبيق، وطبقة بروتوكول، وطبقة تسويات إيثريوم، مما يعني أن لكل منها متطلبات أمان مختلفة. تقول أزتيك إن الانتقال سيؤثر في النهاية على نظام إثباتها، والعناوين والمفاتيح، ومصادقة المدققين، ومصادقة الحسابات، وتشفير مستوى التطبيق، وآليات توافر البيانات والتحقق في إيثريوم.
لذلك، يمثل خارطة الطريق برنامج هجرة تشفيرية بدلاً من ترقية شبكة تقليدية. إن أزتيك تنشر العمل عمداً على مدى عدة سنوات لأن استبدال المبادئ التشفيرية بسرعة كبيرة قد يُدخل ثغرات أكثر إلحاحاً من تهديد الحوسبة الكمية المستقبلي نفسه.
لماذا تُعدّ أزتيك الآن للحوسبة الكمية؟
السبب الرئيسي هو عدم اليقين: لا أحد يعرف بالضبط متى ستكون هناك حاسوب كمومي قوي بما يكفي، لكن الهجرات التشفيرية يمكن أن تستغرق سنوات. تجادل أزتيك أن الانتظار حتى تصبح الحواسيب الكمومية قادرة على كسر التشفير الحالي سيترك وقتًا قصيرًا جدًا لحماية البيانات التي تم إنشاؤها مسبقًا.
القلق الأهم لشبكة الخصوصية هو سيناريو "الجمع الآن، والفك لاحقًا". يمكن للمهاجم جمع المعلومات المشفرة اليوم وتخزينها حتى تصبح الحوسبة الكمية قوية بما يكفي لمهاجمة التشفير الأساسي. بالنسبة للمعلومات العادية، قد يعتمد التهديد على مدى بقاء البيانات ذات قيمة. لكن بالنسبة لخصوصية البلوكشين، فإن المشكلة أكثر استمرارية لأن البيانات على السلسلة يمكن أن تبقى متاحة لسنوات.
هذا القلق لم يعد مقصورًا على مطوري العملات المشفرة. أصدرت وكالة الأمن السيبراني في سنغافورة إرشادات للانتقال إلى أنظمة آمنة ضد الحوسبة الكمية في 14 أكتوبر، محذرة من أن المهاجمين قد يكونون قد بدأوا بالفعل جمع المعلومات المشفرة لفك تشفيرها في المستقبل. ونصحت الوكالة بوضع خطط للانتقال للمنظمات المعرضة لمخاطر طويلة الأمد على السرية والسلامة، مع توقع إكمال الانتقال للبنية التحتية الحيوية بحلول عام 2031.
ما هو تهديد "الحصاد الآن، والفك لاحقًا"؟
أبسط طريقة لفهم التهديد هي تخيل بيانات البلوك تشين المشفرة كأرشيف مغلق. لا يمكن للمهاجم التقليدي فتحه اليوم، لكنه يمكنه نسخ الأرشيف والانتظار حتى تتطور التكنولوجيا. إذا استطاع حاسوب كمي مستقبلي حل المشكلة الرياضية التي تحمي التشفير، فقد يتمكن المهاجم من استعادة المعلومات التي تم إنشاؤها قبل سنوات.
هذا مهم أكثر بالنسبة لـ Aztec مقارنةً بسلاسل الكتل العامة التقليدية لأن الخصوصية هي المنتج. تسمح Aztec للتطبيقات بالحفاظ على حالة خاصة وإجراء معاملات دون كشف جميع تفاصيل المعاملات علنًا. إذا تمكّن من فك تشفير الملاحظات المشفرة أو غيرها من الاتصالات الخاصة في النهاية، فقد تتعرض السرية التاريخية للخطر حتى لو أصبحت الشبكة مقاومة للحوسبة الكمومية بحلول ذلك الوقت.
يقول أزتيك إن بنيته توفر بالفعل حماية ضد هذه الفئة الخاصة من الهجمات. يقوم المشروع عمدًا بعمل تجزئة لعديد من المفاتيح العامة، ويسمح بروتوكوله للتطبيقات باختيار كيفية تسليم المعلومات الخاصة. كما يدعم تسليم الملاحظات خارج السلسلة، مما يمكنه تجنب كشف معلومات مؤقتة معينة على لوح إعلانات عام.
هل أصبح أزتيك آمنًا ضد الحوسبة الكمية بالفعل؟
لا. يصرّح أزتيك صراحةً أنه لا توجد أي مشروع عملة مشفرة اليوم مقاوم بالكامل للحوسبة الكمية. مطالبة المشروع أضيق: تصميمه الحالي يوفر بالفعل مقاومة ذات مغزى ضد بعض الهجمات الكمية، خاصة تلك التي تتضمن بيانات خاصة تاريخية.
يقول أزتيك إن نظام إثبات مستقبلي ما بعد الكم يجب أن يكون قادرًا أيضًا على استخدام الحالة التاريخية المنشأة تحت البنية الحالية بأمان. هذا ميزة تصميم مهمة لأن الهجرة الكاملة ستكون أصعب بكثير إذا كان يجب إعادة بناء كل معاملة تاريخية من الصفر.
ومع ذلك، لا تزال هناك عدة مكونات حاسمة تحتاج إلى الاستبدال أو الترقية. وتشمل هذه المكونات نظام الإثبات، وتوقيعات المدققين، ومصادقة الحسابات، واستخلاص المفاتيح، والتشفير على مستوى التطبيق، وأجزاء من بنية تحتية التسوية الخاصة بإيثريوم. وبالتالي، فإن الأمان الكامل بعد الكمي لا يزال هدفًا مستقبليًا وليس حالة حالية.
الخطة المستقبلية لـ Aztec بعد الكميّة
مسار أزتيك مبني على سلسلة من القرارات التقنية خلال عام 2027، تليها عدة سنوات من التنفيذ والانتقال.
| تاريخ الاستهداف | الإنجاز المخطط | لماذا يهم ذلك |
| فبراير 2027 | مكتبات ونمطيات تطوير مُعزَّزة | حماية التطبيقات الخاصة الجديدة |
| مارس 2027 | اختر مخطط التوقيع ما بعد الكمي | المصادقة والتوقيعات الآمنة |
| يوليو 2027 | اختر التشفير العام المقاوم لما بعد الكم | حماية الاتصالات الخاصة |
| نوفمبر 2027 | اختر نظام الإثبات ما بعد الكمي | توليد وتحقق آمن لإثبات ZK |
| نهاية عام 2030 | الانتقال الكامل إلى ما بعد الكمي | استبدال مكونات التشفير الضعيفة |
هذه التواريخ هي أهداف خارطة الطريق وليست مواعيد نهائية مضمونة للبروتوكول. يشير أزتيك إلى أن الخيارات المتخذة في عام 2027 ستتوقف على تحليل الأمان، وقياسات الأداء، والتكرار، والمعرفة الصفرية، وأحمال العمل التطبيقية التمثيلية.
الفترة الثلاثية بين محطة الإنجاز النهائية للاختيار التشفيري ونهاية عام 2030 مقصودة. تتوقع Aztec أن اختبارات التكامل ستُظهر مشكلات لا يمكن تحديدها من خلال المعايير المعزولة، خاصةً عندما يجب على عدة مبادئ تشفيرية جديدة أن تعمل معًا داخل بروتوكول خصوصية إنتاجي.
لماذا يُعد نظام الإثبات أكبر تحدي لـ Aztec
قد يكون نظام الإثبات هو المكون الأكثر صعوبة في الاستبدال، لأن أزتيك تحتاج إلى أكثر من مقاومة كمية أساسية. يجب أن يدعم نظامه الخالي من المعرفة الخصوصية، والبرمجة، واللامركزية، وإثبات الجهة العميلة، والتكرار، وأحجام الإثبات الصغيرة، وتحقق إيثريوم بأسعار معقولة في نفس الوقت.
يستخدم Aztec حاليًا CHONK، وهو نظام إثبات قائم على المنحنيات الإهليلجية والاقترانات مصمم حول العقود الذكية الخاصة. يقوم المستخدمون بإنشاء الإثباتات على أجهزتهم الخاصة، ويسمح الإثبات التكراري بدمج عدة مكالمات لعقد خاص في إثبات معاملة. هذا التصميم يخلق متطلبات صارمة لأي بديل.
حجم الإثبات هو مشكلة كبيرة أخرى. تقول أزتيك إن إثباتاتها الحالية تبلغ حوالي 20 كيلوبايت، بينما يمكن لبعض أنظمة الإثبات السريعة ما بعد الكم إنتاج إثباتات بحجم حوالي 300 كيلوبايت. تزيد الإثباتات الكبيرة من تكاليف النطاق الترددي عبر شبكة النقاط المتماثلة ويمكن أن تضعف من خلالية المعاملات. لذلك، تحتاج أزتيك إلى نظام إثبات ما بعد الكم ليس فقط آمنًا، بل عمليًا أيضًا للبنية التحتية الحقيقية للبلوكشين.
لماذا تهم التكرارية لـ Aztec ما بعد الكم
الاستدعاء الذاتي أساسي في Aztec لأن المستخدمين قد ينفذون عدة مكالمات ذكية خاصة ضمن معاملة واحدة. بدلاً من إجبار الجهاز على معالجة دليل ضخم واحد، يسمح الاستدعاء الذاتي للدليل بدمج أدلة أصغر في دليل نهائي.
هذا يخلق توازناً صعباً في التشفير ما بعد الكم. قد يُظهر نظام الإثبات أداءً جيداً في اختبار مختبري، لكنه يصبح غير عملي عند إضافة التكرار، والمعرفة الصفرية، وتجميع الإثباتات، وتنفيذ الجهة العميلة. تقول أزتيك إنها لن تلتزم بنظام إثبات لا يستوفي متطلبات التكرار الخاصة بها.
لذلك تقوم أزتيك بتقييم عدة اتجاهات بحثية، بما في ذلك الأنظمة القائمة على التجزئة، والأنظمة القائمة على الشبكات، والنهج الهجينة. وتشير المشروع إلى أن بعض الأنظمة ما بعد الكمية الواعدة لا تزال كبيرة جدًا للنشر الفعال عبر الشبكة، بينما تتطلب أخرى مزيدًا من البحث في تكاليف دوائرها وافتراضات أمانها.
ماذا يحدث لعناوين وأسرار Aztec؟
يحتاج أزتيك أيضًا إلى إعادة التفكير في كيفية تمثيل العناوين والمفاتيح التشفيرية. تستخدم العديد من عناوين وأسرار أزتيك الحالية نقاط المنحنيات البيضاوية، على الرغم من أن أزتيك تقول إنه يمكن استخدامها بالفعل بطريقة آمنة ضد الحوسبة الكمية تحت ظروف معينة.
إحدى النُهُج التي يتم استكشافها هي نقل المفاتيح التشفيرية إلى سجل مخزن معياري. وتحت هذا النموذج، يمكن أن تعمل عنوان أزتيك بشكل أساسي كهاش يشير إلى سجل يحتوي على أنواع مختلفة من المفاتيح العامة. وهذا سيجعل النظام أكثر مرونة مع تطور التشفير ما بعد الكمي.
هذه المرونة مهمة لأن من غير المرجح أن يكون هناك مخطط تشفيري واحد عالمي يناسب جميع حالات الاستخدام. فالمصادقة على المعاملات، والرسائل الخاصة، وتوقيعات المُحققين، وتشفير مستوى التطبيق، كلها تتطلب متطلبات مختلفة. ترغب آزتيك في الحفاظ على مرونة هندستها التشفيرية بدلاً من استبدال عنصر صلب بآخر.
ماذا عن Poseidon2؟
كما تتوقع أزتيك أن يتأثر التجزئة على المدى الطويل بانتقالها. يستخدم البروتوكول حاليًا Poseidon2، الذي تصفه أزتيك بأنه آمن من حيث ما بعد الكمي بالنسبة للمجال المختار. ومع ذلك، تشير المشروع إلى أن التطورات الأخيرة في التحليل التشفيري المتعلقة ببنية Poseidon ذات المجال الصغير تجعل الاعتماد المستمر على Poseidon2 غير جذاب لهيكله المستقبلي.
يقول أزتيك إنه من المرجح أن يتجه نحو BLAKE2s أو BLAKE3، مع مراعاة الخيار المستقبلي الخاص بإيثريوم لدالة التجزئة القياسية.
هذا يوضح سمة مهمة من سمات الانتقال ما بعد الكم: أن أصبح مقاومًا للكم لا يعني بالضرورة العثور على خوارزمية واحدة "مقاومة للكم". يجب على المطورين أن يأخذوا في الاعتبار افتراضات الأمان وجودة التنفيذ وكفاءة الدائرة وحجم الإثبات والتوافق المتبادل والاستدامة على المدى الطويل في نفس الوقت.
لماذا يجب أن يتغير الإيثيريوم أيضًا
لا يمكن لـ Aztec إكمال هجرتها ما بعد الكمية بشكل كامل بمفردها لأنها تُحسم على Ethereum. وبالتالي، فإن طبقة الخصوصية من المستوى الثاني ترث الاعتمادات من البنية التحتية التشفيرية لـ Ethereum.
يحدد أزتيك بشكل خاص ثلاثة مجالات في إيثريوم تتطلب اهتمامًا: آليات توافر البيانات التي تعتمد حاليًا على التزامات BLS12-381 KZG، ومبادئ التحقق المنخفضة التكلفة المستندة إلى BN254، ومفاتيح وإشارات إيثريوم العامة، بما في ذلك مفاتيح BLS.
هذا يجعل تقدم إيثريوم الخاص بأمان ما بعد الكم حاسمًا لجدول زمني لـ Aztec. يمكن لطبقة 2 أن تستبدل تشفيرها الخاص، ولكن إذا استمرت طبقة التسوية في الاعتماد على مبادئ ضعيفة أمام الكم، فلا يمكن للنظام الكلي المطالبة بأمان ما بعد الكم الكامل من البداية إلى النهاية.
إيثيريوم تبحث بالفعل في انتقالها الخاص ما بعد الكمي، لكن خارطة طريق أزتيك تُظهر لماذا قد تتطلب طبقات الطبقة الثانية وبروتوكولات الخصوصية متطلبات إضافية تتجاوز تلك الخاصة بالطبقة الأساسية. لذا، يجب أن تبقى خارطتي الطريق متنسقتين.
يأتي خارطة طريق أزتيك بينما تتفاعل مشاريع العملات المشفرة الأخرى
وصول إعلان Aztec يأتي خلال تسارع أوسع في المناقشات حول البلوك تشين بشأن المقاومة الكمية. في 15 أكتوبر، أطلقت مجتمع Starknet استطلاعًا غير ملزم عبر Snapshot يسأل ما إذا كان ينبغي للشبكة استكشاف التحول إلى طبقة L1 مستقلة تركز على الأمان ما بعد الكمي. يعكس هذا الاقتراح قلقًا مشابهًا: الاعتماد على إيثريوم يمكن أن يحد من سرعة قدرة L2 على التحكم في جدول زمني خاص بها للأمان ما بعد الكمي.
حالة ستاركنت تختلف تقنيًا لأن نظام الإثبات الأساسي الخاص بها يستخدم بالفعل STARKs القائمة على التجزئة، لكن اعتماداتها على إيثريوم لا تزال ذات صلة. وبالتالي، فإن الجدل الناشئ يُظهر نهجين متنافسين: الاستمرار كطبقة ثانية على إيثريوم مع التنسيق مع خارطة طريق إيثريوم، أو السعي إلى استقلالية بروتوكولية أكبر للتحكم في جدول الهجرة.
للمستثمرين في العملات المشفرة، يخلق هذا سردًا جديدًا للبنية التحتية حول الاستعداد الكمي. لم تعد الشبكات تناقش فقط سرعة المعاملات والرسوم والقابلية للتوسع. بل أصبحت المرونة التشفيرية والأمان طويل الأمد عوامل تمييز محتملة بين هياكل البلوكشين.
لماذا يمكن أن يكون تغيير التشفير خطيرًا
قد يكون الخطر الفوري الأكبر هو عملية الهجرة نفسها. يحذّر Aztec من أن أخطاء التنفيذ يمكن أن تخلق ثغرات أمان قبل أن تشكل أجهزة الحوسبة الكمية تهديدًا عمليًا.
يقول المشروع إن نظام التدقيق المدعوم بالذكاء الاصطناعي اكتشف ثغرات حرجة لم تتمكن من تحديدها أشهر من التدقيقات البشرية الداخلية والخارجية المتخصصة. وقد أثرت هذه النتائج على الإصدار القادم V6 وعززت قرار Aztec بالتعامل مع التغييرات التشفيرية بحذر.
يشير أزتيك أيضًا إلى الهجوم الأخير على HAWK، وهو مخطط توقيع مقترح بعد الكمي، كدليل على أن تسمية نظام تشفير ببساطة بـ"ما بعد الكمي" لا تجعله آمنًا. ويجادل المشروع بأنه يتطلب من كل مرشح إجراء تحليل تشفيري مكثف، وفحص دقيق لافتراضاته، وتنفيذات مُوثقة رسميًا قبل أن يصبح جزءًا من مجموعة الإنتاج.
هل يعني موعد عام 2030 أن الحواسيب الكمية ستُفكّ تشفير العملات الرقمية بحلول ذلك الوقت؟
لا. هدف عام 2030 هو موعد نهائي للانتقال، وليس توقعًا لـ "يوم Q".
قال شريك مؤسس أزتيك، زاك ويليامسون، إنه يرى أن إنجازًا كميًا قادرًا على كسر التشفير الحالي ذي الصلة خلال أربع سنوات أمر غير محتمل. تم تصميم خارطة الطريق لتوفير وقت كافٍ للبحث والدمج، مع الحفاظ على القدرة على تسريع البرنامج إذا تقدمت الأجهزة الكمية أسرع من المتوقع.
هذا التمييز مهم لأن العناوين الإثارية يمكن أن تحول بسهولة تدريباً على التخطيط الأمني طويل الأجل إلى ادعاء غير دقيق بأن البيتكوين أو الإيثيريوم أو غيرها من العملات المشفرة على وشك الكشف. لا توجد أدلة على أن الحواسيب الكمية اليوم يمكنها كسر التشفير الخاص بالإيثيريوم. المشكلة هي أن البنية التحتية للسلسلة الكتلية مصممة للبقاء آمنة لعقود، بينما عمليات الهجرة التشفيرية بحد ذاتها بطيئة ومعقدة.
ماذا يعني هذا لبيئة خصوصية إيثريوم؟
يمكن أن تعزز خريطة طريق Aztec الحجة الأوسع لبنية تحتية للخصوصية تعامل التحول التشفيري كمتطلب تصميمي أساسي. تواجه بروتوكولات الخصوصية مشكلة فريدة لأن المعلومات المشفرة التاريخية يمكن أن تحتفظ بقيمتها لفترة طويلة بعد حدوث المعاملة.
توفر بنية Aztec للمطورين حرية كبيرة في كيفية تسليم المعلومات الخاصة وتشفيرها. هذا يعني أن التطبيقات يمكنها البدء في تبني أساليب أقوى قبل اكتمال انتقال البروتوكول بالكامل. تم تصميم مكتبات فبراير 2027 المُعززة لتسهيل هذه العملية على المطورين الذين لا يريدون تصميم أنظمتهم التشفيرية الخاصة.
بالنسبة لإيثريوم، فإن المشكلة أوسع نطاقًا. إذا احتاجت العديد من L2 وبروتوكولات الخصوصية والمحافظ والتطبيقات في النهاية إلى بنية تحتية مقاومة للحوسبة الكمية، فعليه إيثريوم توفير آليات تسويات وتحقق يمكنها استيعاب تلك الأنظمة بكفاءة. ويشير خارطة طريق Aztec إلى كيفية تأثير القرارات التشفيرية على الطبقة الأساسية على نظام الطبقة الثانية بأكمله.
ماذا يعني هذا للمستثمرين في العملات المشفرة؟
للمستثمرين، يجب اعتبار إعلان Aztec أساسًا كإشارة طويلة الأجل للبنية التحتية والتكنولوجيا، وليس كمحفّز فوري للرمز. لم يُعلن المشروع عن تغيير اقتصادي كبير، ولا تُشير خارطة الطريق نفسها إلى أن الهجمات الكمية وشيكة.
السؤال الاستثماري الأكثر أهمية هو ما إذا أصبحت الأمان ما بعد الكم ميزة تنافسية متزايدة الأهمية بين شبكات البلوكشين. إذا بدأ المطورون والمؤسسات في إعطاء الأولوية للمرونة التشفيرية على المدى الطويل، فقد تكتسب الشبكات التي يمكنها إثبات مسارات هجرة موثوقة ميزة تنافسية.
لذلك، فإن أهم المحطات التي يجب مراقبتها هي تقنية أكثر من كونها قائمة على السوق فقط: إصدار المكتبة في فبراير 2027، والاختيارات الثلاثة التشفيرية خلال عام 2027، والتقدم المحرز في تبعيات إيثريوم، والأدلة على أن المبادئ الجديدة يمكنها الحفاظ على خصائص الخصوصية والأداء الخاصة بـ Aztec.
ما الذي يجب على مستخدمي العملات المشفرة مشاهدته بعد ذلك؟
المحطة الرئيسية الأولى هي فبراير 2027، عندما تتوقع Aztec إطلاق مكتبات مُعزَّزة وأنماط تطوير عقود أكثر أمانًا. سيُظهر هذا ما إذا كان المطورون قادرين على بدء حماية البيانات الخاصة المُنشأة حديثًا دون الانتظار حتى اكتمال الهجرة.
ستكشف النقاط الثلاث التالية—مارس ويوليو ونوفمبر 2027—عن التقنيات التشفيرية التي تعتقد أزتيك أنها قادرة على تلبية متطلباتها الصارمة. ستكون هذه الاختيارات مهمة بشكل خاص للمطورين لأنها ستُحدد بنية كومة أمان أزتيك المستقبلية.
بeyond Aztec، يجب على مستخدمي العملات المشفرة مراقبة تطوير إيثريوم ما بعد الكم ورد فعل الصناعة الأوسع. إن الإرشادات الحديثة للكم الآمن في سنغافورة، ومناقشة حوكمة Starknet في أكتوبر، والاهتمام المتزايد من الجهات التنظيمية المالية، تشير إلى أن الانتقال إلى الكم يصبح مشكلة بنية تحتية أوسع وليس مجرد نقاش متخصص في التشفير.
الاستنتاج
خريطة طريق أزتيك بعد الكمية تمثل أحد أوضح المحاولات من قبل سلسلة كتل تركز على الخصوصية لتحويل أمان ما بعد الكمية من موضوع بحث طويل الأمد إلى برنامج هجرة ملموس. يخطط المشروع لتقديم مكتبات مطورة للمطورين في فبراير 2027، واختيار التشفير المناسب خلال عام 2027، والهجرة الكاملة إلى ما بعد الكمية بحلول نهاية عام 2030. الهدف ليس مبنيًا على توقع أن أجهزة الحوسبة الكمية ستُفك تشفير العملات بحلول عام 2030، بل على الاعتراف بأن هجرة التشفير تتطلب سنوات من البحث والاختبار والتنفيذ والتنسيق.
التحدي ذو أهمية خاصة لأزتيك لأن الخصوصية تتطلب حماية ليس فقط المعاملات المستقبلية ولكن أيضًا البيانات التاريخية الحساسة. يستخدم المشروع بالفعل خيارات تصميم موجهة لتقليل هجمات "الاستخراج الآن، التفكيك لاحقًا"، لكن الحماية الكاملة تتطلب تغييرات في أنظمة الإثبات، والتوقيعات، والتشفير، والمفاتيح، والموثوقين، وبنية تحتية التسوية على إيثريوم.
للسوق الكريبتويدي الأكبر، فإن هذا الإعلان يعزز موضوعًا متزايدًا: مقاومة الكم أصبحت متطلبًا طويل الأجل لبنية البلوكشين. المشاريع الأكثر أهمية لن تكون بالضرورة تلك التي تدعي أنها مقاومة للكم أولاً، بل تلك التي تستطيع الانتقال بحذر دون التضحية بالأمان أو الخصوصية أو اللامركزية أو الأداء أو القابلية للاستخدام. وبالتالي، فإن هدف أزتيك لعام 2030 يُفهم أفضل كبداية لانتقال كريبتوجرافي متعدد السنوات—وليس كنهاية له.
🔥 خلف العناوين الرئيسية: ما الذي يعنيه KuCoin 5.0 لك
الأخبار السوقية تتحرك بسرعة — لكن المكان الذي تتفاعل فيه معها يهم بنفس القدر. هذا أكتوبر، تطلق كوكين كوكين 5.0، مما يحول كوكين إلى منصة مُعاد بناؤها. إليك ما يتغير فعليًا بالنسبة لك:
-
حساب واحد لكل شيء. كانت المنصات الأقدم تقسم أموالك بين حسابات منفصلة "نقدي" و"هامش" و"آجلة" وتتوقع منك فهم السبب. يزيل الحساب الموحّد في KuCoin 5.0 هذا بالكامل — قم بالإيداع مرة واحدة، وكل شيء سيكون متاحًا ببساطة (متوفر حاليًا فقط للعملاء المميزين).
-
الأسهم، المؤشرات، والسلع. تتوسع KuCoin 5.0 خارج التشفير إلى الأسواق العالمية. عندما تتذبذب التشفير وترتفع الأسهم (أو العكس)، يمكنك التحويل في دقائق بدلاً من فتح حساب وساطة والانتظار أيامًا لخطوط العملات التقليدية.
-
الأصول الواقعية (RWA). تعرّض مُرمّز لأصول تقليدية مثل السلع، مباشرة داخل حساب التشفير الخاص بك. أحد أسرع القطاعات نموًا في المالية العالمية لم يعد مقصورًا على المؤسسات — يمكنك الوصول إليه من نفس الرصيد الذي تتداول به.
-
اربح أثناء تعلمك. لست مستعدًا للتداول؟ KCUSD يسمح لعملاتك المستقرة بتحقيق عائد يومي مُركب تلقائيًا. أسهل طريقة لاستثمار إيداعك غير النشط بعائد قدره 4%.
-
مساعد ذكي بلغة بسيطة. اطرح أسئلة، احصل على سياق السوق، وافهم ما تراه — مدمج في المنصة، ولا حاجة لمصطلحات تقنية.
-
تطبيق لا يُثقل عليك. أسرع، أنظف، وأكثر اتساقًا — بديهي من أول نقرة، وليس بعد شرح تعليمي.
-
الأمان الذي يمكنك التحقق منه، وليس مجرد الثقة به. كيان أوروبي مرخص وفقًا لـ MiCAR، وإثبات الاحتياطيات الذي يمكنك التحقق منه بنفسك، وأمان معتمد دوليًا (SOC 2 Type II، ISO 27001:2022).
أنشئ حسابك في دقائق — وابدأ على المنصة المبنية حيث تذهب العملات المشفرة، وليس حيث كانت.
الأسئلة الشائعة
ما هي التشفير ما بعد الكمي؟
التوثيق ما بعد الكمي يشير إلى الخوارزميات التشفيرية المصممة للبقاء آمنة ضد الهجمات من أجهزة كمبيوتر كمية قوية بما يكفي. وهو مختلف عن التشفير الكمي لأنه لا يتطلب أجهزة كمية للعمل. تقوم مشاريع البلوكشين باستكشاف التوقيعات ما بعد الكمية، والتشفير، وآليات تبادل المفاتيح، وأنظمة الإثبات لاستبدال التشفير الذي قد يصبح عرضة في النهاية للخوارزميات الكمية.
هل يمكن لأجهزة الكمبيوتر الكمومية اختراق البيتكوين أو الإيثيريوم حاليًا؟
لا. لا تمتلك الحواسيب الكمومية الحالية القدرة المطلوبة لكسر الأنظمة التشفيرية التي تحمي العملات المشفرة الكبرى. القلق الحالي هو التحول المستقبلي: تحتاج شبكات البلوكشين إلى استبدال مكونات التشفير الضعيفة قبل أن تصبح ماكينات كمومية قوية بدرجة كافية متاحة.
هل سيضطر المستخدمون إلى نقل أصول Aztec؟
من المتوقع أن يتطلب الهجرة الكاملة مسارات لهجرة المستخدمين والتطبيقات، لكن أزتيك لم تُعلن عن إجراء نهائي لهجرة المستخدمين. ويقول المشروع إن الحالة الخاصة الحالية يجب التعامل معها كجزء من الانتقال، مما يعني أن التعليمات المحددة يجب أن تصبح أكثر وضوحًا مع اختيار وتنفيذ البنية التحتية التشفيرية.
هل يمكن أن تجعل التشفير ما بعد الكمي معاملات البلوكشين أكثر تكلفة؟
ربما نعم. بعض التوقيعات والإثباتات ما بعد الكم أكبر بكثير من الكائنات التشفيرية التقليدية. يمكن أن تزيد الإثباتات أو المفاتيح الأكبر من تكاليف النطاق الترددي والتخزين والإثبات والتحقق. لذلك، تقيم أزتيك الأداء بنفس دقة الأمان عند اختيار مكوناتها التشفيرية المستقبلية.
هل أزتيك هي البلوكشين الوحيدة التي تستعد للتهديدات الكمية؟
لا. تبحث أنظمة بيئية بلوكشين أخرى أيضًا في الأمان ما بعد الكم. تشمل التطورات الأخيرة مناقشة Starknet لزيادة الاستقلالية عن Ethereum لأغراض الأمان الكمّي، بينما تدرس أبحاث Ethereum الأوسع تغييرات ما بعد الكم في الحسابات، والتوافق، وتوافر البيانات، وتحقق الإثبات. يشير النشاط المتزايد إلى أن المقاومة الكمّية تصبح مشكلة بنية تحتية صناعية شاملة وليس مجرد قضية خاصة بـ Aztec.
إخلاء المسؤولية: هذا المقال لأغراض إعلامية فقط ولا يشكل نصيحة مالية أو استثمارية. تتضمن استثمارات العملات المشفرة مخاطر كبيرة. قم دائمًا بإجراء بحثك الخاص قبل التداول.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.