

كيفية حماية جهازك المحمول من عمليات الاحتيال في عالم التشفير
مع تزايد شعبية وقيمة العملات المشفرة، ازدادت بشكل متناسب عمليات الاحتيال في مجال العملات المشفرة - ولا تستثني الأجهزة المحمولة من هذه العمليات. يمكن أن تتخذ هذه العمليات أشكالًا عديدة، لكنها جميعًا تهدف إلى واحد فقط: سرقة عملاتك المشفرة المكتسبة بجهد.
ستغطي هذه المقالة أنواعًا مختلفة من عمليات الاحتيال على الأجهزة المحمولة، وستعلمك كيفية حماية جهازك منها. لنبدأ!
ما هي عمليات الاحتيال عبر الأجهزة المحمولة؟
وفقًا لـ bankmycell.com, يبلغ عدد مستخدمي الهواتف الذكية حوالي 6.92 مليار مستخدم اعتبارًا من فبراير 2023، مما يمثل معدل انتشار الهواتف الذكية بنسبة 86.34٪، أي أن 86.34٪ من سكان العالم يمتلكون هاتفًا ذكيًا (من خلال أرقام الهواتف).
عمليات الاحتيال عبر الأجهزة المحمولة هي أي نوع من الاحتيال يستخدم الهاتف المحمول أو أجهزة محمولة أخرى لاستهداف الضحايا. يمكن أن تأتي على شكل تطبيقات ضارة، أو رسائل نصية، أو مواقع ويب، أو حتى مكالمات هاتفية.
ستحاول بعض عمليات الاحتيال على الأجهزة المحمولة خداعك لتقديم معلوماتك الشخصية، مثل معلومات حسابك في منصة تبادل العملات المشفرة أو مفاتيح محفظتك. وستحاول أخرى جعلك تقوم بتثبيت برامج ضارة على جهازك. وبعضها سيحاول حتى خداعك لإرسال عملات مشفرة إليهم.
تجنب عمليات الاحتيال عبر الهواتف المحمولة أصبح جزءًا نشطًا من حياتنا، خاصةً مع ظهور طرق جديدة يوميًا لمحاولة خداع الناس. ومع ذلك، ليست جميع عمليات الاحتيال واضحة دائمًا، لذا من الضروري معرفة كيفية التعرف عليها لحماية نفسك منها.
بالإضافة إلى ذلك، تحقق من إشعار الأمان الخاص بنا الذي سيساعدك على تفعيل جميع تدابير الأمان الضرورية لحماية أموالك على KuCoin.
ما هي أنواع عمليات الاحتيال المختلفة على أجهزة الهاتف المحمول المتعلقة بالعملات المشفرة؟
تعتبر الهواتف المحمولة الآن تقريبًا جزءًا من أجسادنا، وال مجرمون الإلكترونيون يعلمون ذلك جيدًا. نحن دائمًا نحمل أجهزتنا المحمولة معنا، ونستخدمها للوصول إلى أي شيء من مقاطع الفيديو الخاصة بالقطط إلى بياناتنا الأكثر خصوصية. لقد ربطنا حساباتنا المصرفية وحسابات تبادل العملات المشفرة وبريدنا الإلكتروني وبيانات حساسة أخرى بهواتفنا، مما يجعلها هدفًا مثاليًا للسرقة والاحتيال في مجال العملات المشفرة.
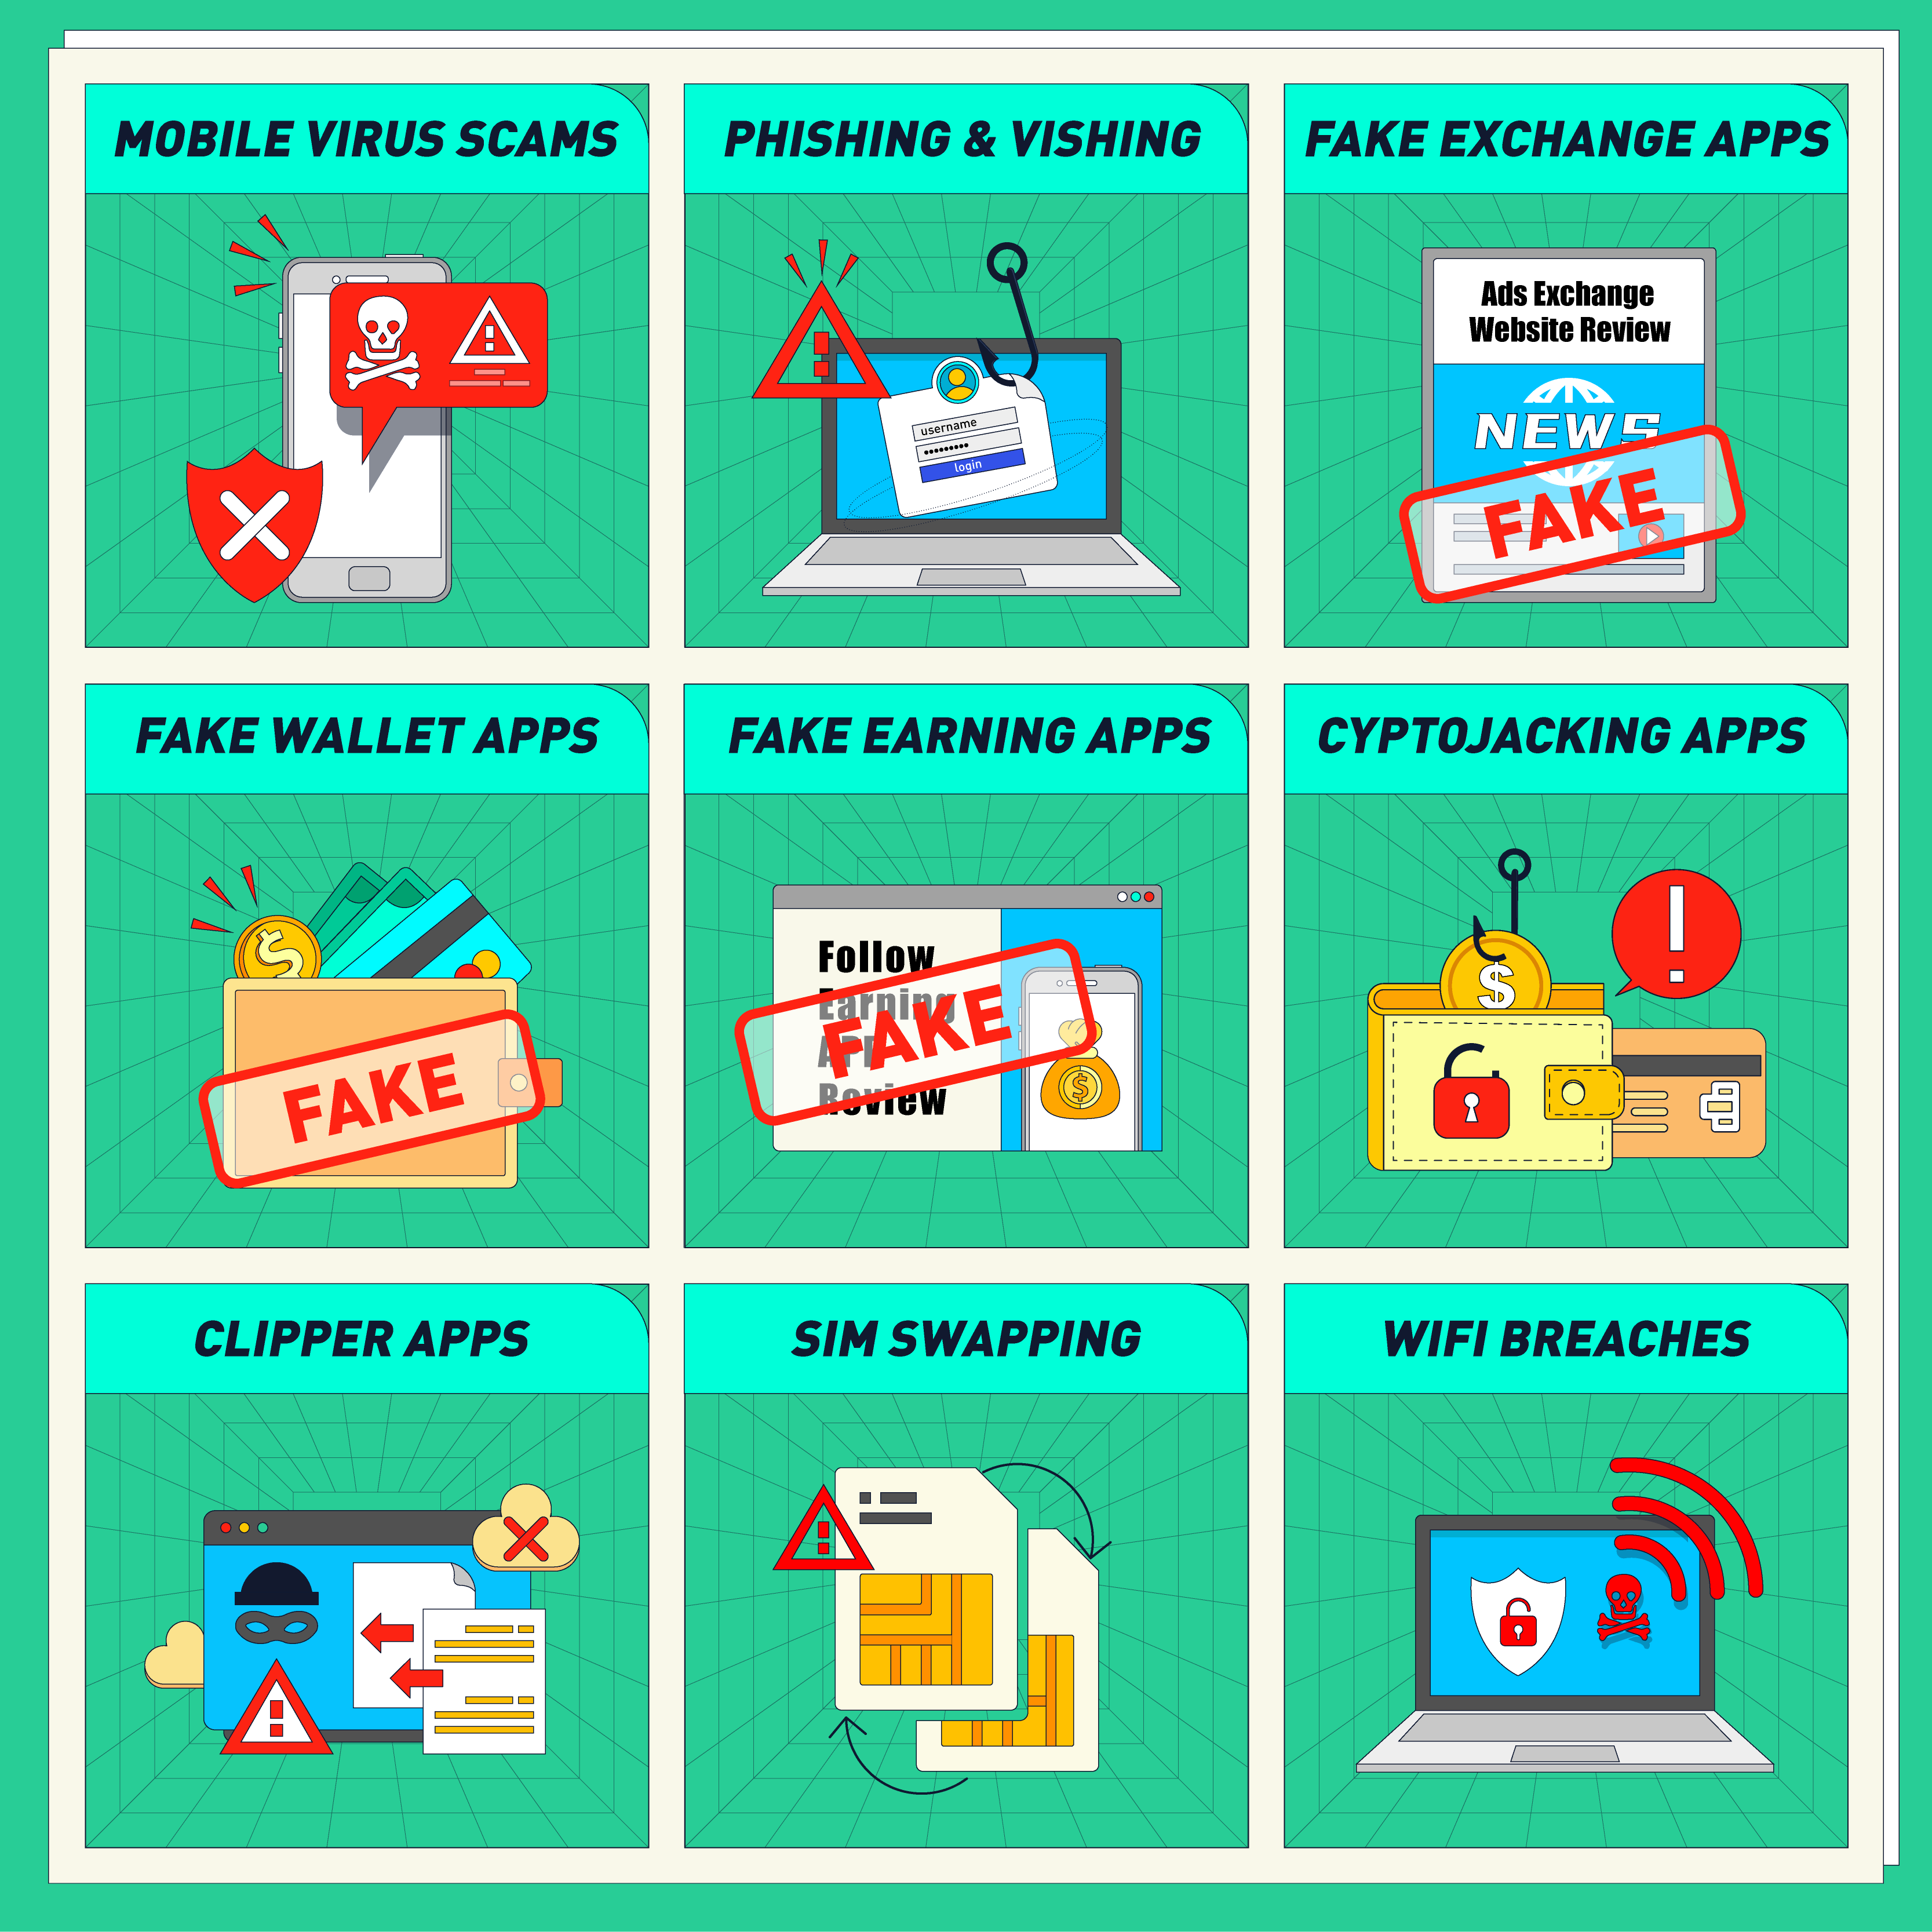
هناك العديد من أنواع الاحتيال المختلفة على الأجهزة المحمولة التي يمكن أن تؤثر على حساباتك أو محافظك في منصة تبادل العملات المشفرة، ومن أبرزها:
1. عمليات الاحتيال عبر الفيروسات المحمولة
2. التصيد والتصيد الصوتي
3. تطبيقات العملات المشفرة المزيفة (تطبيقات البورصات المزيفة، تطبيقات المحافظ المزيفة، تطبيقات كسب المال المزيفة)
4. تطبيقات التعدين غير المشروع
5. تطبيقات Clipper
6. تبديل البطاقة SIM
7. خروقات الواي فاي
احتيالات الفيروسات المحمولة
الفيروس المحمول هو نوع من البرمجيات الخبيثة يمكنه إصابة جهازك المحمول تمامًا كما يفعل فيروس الحاسوب. أثناء تصفحك لمواقع معينة على هاتفك، قد تكون رأيت صفحة تُنبهك إلى أن فحص هاتفك كشف عن إصابة بفيروس، وتحثك على اتخاذ إجراء فوري لتنزيل تطبيق مضاد للفيروسات.
ومع ذلك، فإن هذا التطبيق هو في الواقع برنامج ضار أو برامج تجسس تحاول إصابة أجهزة أخرى أو الاستيلاء على جهازك. قد يؤدي ذلك إلى حصول المحتالين على وصول إلى جميع كلمات المرور والحسابات الخاصة بك، بما في ذلك حسابات تبادل العملات المشفرة ومحفظات العملات المشفرة الخاصة بك.
أسهل طريقة لحماية نفسك من هذه أنواع الهجمات هي تجاهل أي نوافذ منبثقة على الويب، ولكن أيضًا تفعيل أمن المعلومات على هاتفك.
التصيد الاحتيالي والتصيد الصوتي
التصيد الاحتيالي هو نوع من الاحتيال حيث يحاول المهاجم خداعك لتقديم معلوماتك الشخصية عن طريق التظاهر بأنك تزور موقعًا أو تطبيقًا أو خدمة شرعية. ويقومون بذلك من خلال إنشاء صفحة تسجيل دخول مزيفة تبدو مطابقة تمامًا للحقيقية. تعتبر عمليات الاحتيال بالتصيد من أكثر عمليات الاحتيال في مجال التشفير شيوعًا حاليًا.
تحدث عمليات الاحتيال عبر التصيد أيضًا عبر رسائل SMS، وتُعرف أيضًا باسم "سميشينغ". تحاول هذه العمليات إجبارك على التصرف بناءً على الرسالة المرسلة، حيث ترسل روابط البرمجيات الخبيثة. إذا فتحت الرابط، يُصاب جهازك ببرمجيات خبيثة أو برامج تجسس.
الاحتيال الصوتي مشابه للتصيد، لكن بدلاً من استخدام موقع ويب مزيف، سيستخدم المهاجم مكالمة هاتفية أو رسالة نصية مزيفة لمحاولة خداعك. تصبح هذه الأنواع من عمليات الاحتيال أكثر شيوعًا كل يوم، لأنها قد تكون صعبة جدًا للكشف عنها.
أفضل طريقة لحماية نفسك من عمليات الاحتيال عبر التصيد هي التأكد من استخدامك للمواقع المعتمدة، وحفظ المواقع التي تحتوي على معلوماتك الحساسة كإشارات مرجعية حتى تتمكن من الوصول إليها بسرعة. عندما يتعلق الأمر بهجمات التصيد الصوتي، فإن المفتاح هو ألا تُقدّم معلوماتك الشخصية أبدًا، حتى لو بدا الشخص أو الموقع شرعيًا. بالإضافة إلى ذلك، تأكد من تعيين رمز مكافحة التصيد الخاص بك في إعدادات حساب KuCoin.
تطبيقات العملات المشفرة المزيفة
هناك أنواع عديدة من تطبيقات الهاتف المحمول المزيفة التي تم إنشاؤها بهدف سرقة عملاتك المشفرة. من بين أبرز الإصدارات:
- تطبيقات بورصات مزيفة
- تطبيقات محفظة مزيفة
- تطبيقات كسب وهمية
تطبيقات بورصات مزيفة
تطبيقات البورصات المزيفة هي بالضبط ما يبدو عليه الأمر - تطبيقات جوال تخدع مستثمري العملات المشفرة ليعتقدوا أنها تطبيقات حقيقية. على الأرجح، فإن أكثر مثال معروف على تطبيق بورصة عملات مشفرة من هذا النوع هو تطبيق Poloniex.
قبل إطلاق بولونيكس تطبيقها المحمول الرسمي للتداول في عام 2018، كانت جوجل بلاي تسرد بالفعل عدة تطبيقات احتيالية بنفس الاسم. حاول العديد من المستخدمين الذين قاموا بتنزيل هذه التطبيقات الاحتيالية تسجيل الدخول، مما يعني أنهم قاموا أساسًا بتسليم بيانات اعتماد حساباتهم المشفرة على بولونيكس للمحتالين. ومن الواضح أن ممتلكاتهم المشفرة على البورصة تم مسحها. وذهبت بعض التطبيقات الأخرى أبعد من ذلك، طالبةً بيانات اعتماد تسجيل الدخول لحسابات Gmail الخاصة بالمستخدمين.
عندما يتعلق الأمر بحماية استثماراتك في العملات المشفرة من مثل هذه الاحتيالات، يمكنك القيام بعدة أمور، وهي:
- استخدم المصادقة الثنائية (2FA): من المهم أن نذكر أنه في مثالنا أعلاه، تم سرقة العملات المشفرة فقط من الحسابات التي لم تُفعّل عليها 2FA. وعلى الرغم من أن المصادقة الثنائية ليست غير قابلة للاختراق، إلا أنها تساعد كثيرًا، حيث سيواجه المحتالون صعوبة في تجاوزها حتى لو امتلكوا بيانات تسجيل الدخول الخاصة بك في البورصة.
- تحقق من صحة التطبيق الذي تقوم بتنزيله: يمكنك ذلك من خلال التحقق من عدد التنزيلات والتعليقات والتقييمات - فالتطبيقات المزيفة إما أن تحتوي على تعليقات يشكو فيها الناس من التعرض للخداع، أو تقييمات مثالية تمامًا.
علاوة على ذلك، يتم تطوير التطبيقات الشرعية من قبل شركات شرعية، ويمكنك التحقق من المطورين في المعلومات المقدمة على متجر التطبيقات. بالإضافة إلى ذلك، يمكنك الانتقال إلى الموقع الرسمي للبورصة والتحقق مما إذا كان التطبيق الذي يقدمونه يتطابق مع التطبيق الموجود في متجر التطبيقات المحمول.
تطبيقات محفظة مزيفة
فئة أخرى من تطبيقات الهاتف المحمول المرتبطة بالعملات المشفرة والتي تُستخدم غالبًا لخداع المستثمرين هي المحافظ الوهمية. بينما هناك العديد من أنواع المحافظ المختلفة للعملات المشفرة، فإن الأكثر شيوعًا هي المحافظ المحمولة نظرًا لتوفرها على مزيد من الراحة.
بما أن قيم العملات المشفرة قد ارتفعت في السنوات الأخيرة، استغل المحتالون ذلك وأنشأوا نسخًا مزيفة عديدة من محافظ العملات المشفرة الشهيرة مثل MetaMask و Exodus و Jaxx و Coinomi و Ledger.
الهدف من هؤلاء المهاجمين الخبيثين هو خداع المستخدمين لتنزيل تطبيق المحفظة المزيفة ثم سرقة مفاتيحهم الخاصة أو عبارة الاسترداد. في معظم الحالات، ينجح المحتالون في تحقيق ذلك من خلال محاكاة واجهة محفظة شهيرة ثم تغيير بعض الكلمات هنا وهناك.
لتجنب التعرض للخداع من خلال تطبيق محفظة مزيفة، يجب عليك:
- تحقق مما إذا كانت تطبيق المحفظة يولد عناوين جديدة بالكامل قبل استيراد عناوينك الخاصة - إذا وعندما يتم توليد عنوان جديد، يمكنك التحقق مما إذا كانت المحفظة المولدة موجودة (يمكن لمعظم التطبيقات المزيفة محاكاة جزء إنشاء المحفظة أيضًا).
- استخدم جميع النصائح المذكورة في القسم الخاص بتطبيقات البورصات المزيفة.
تطبيقات كسب وهمية
فئة أخرى من تطبيقات الهاتف المحمول الخبيثة في مجال التشفير هي ما يُعرف بتطبيقات الكسب. تقوم فلسفة هذه التطبيقات على تقديم طريقة للمستخدمين لكسب العملات المشفرة من خلال إكمال مهام معينة. عادةً ما تسوق هذه التطبيقات نفسها على أنها هدايا أو تطبيقات كسب ذات عوائد عالية وهمية.
في الواقع، ومع ذلك، فإن معظم تطبيقات الكسب هذه ليست سوى عمليات احتيال تم إنشاؤها بهدف واحد وهو سرقة عملات المستخدمين المشفرة.
لتجنب التعرض للخداع من قبل تطبيق ربح وهمي، يجب عليك البحث عن أي علامات تحذيرية، مثل مكافآت عالية مقابل عدم بذل أي جهد. يمكنك أيضًا التحقق من صحة التطبيق من خلال مراجعة تقييماته ومطوريه، إلخ.
تطبيقات السرقة التعدينية
فئة أخرى من تطبيقات التشفير الخبيثة التي سنذكرها هي تطبيقات التعدين غير المصرح به. التعدين غير المصرح به هو نوع من الهجمات حيث يستخدم المهاجم جهازك لتعدين العملات المشفرة دون علمك أو إذنك.
على الرغم من أن التشفير غير المشروع يُرتبط غالبًا بالمواقع الإلكترونية، إلا أنه يمكن أيضًا تنفيذه عبر تطبيقات الهاتف المحمول. على سبيل المثال، وقع حادثة تضمنت اللعبة الشهيرة Fortnite حيث تم حقن نص تشفير غير مشروع داخل اللعبة.
لتجنب التعرض للخداع من قبل تطبيق سرقة تعدين العملات المشفرة، يجب عليك:
- تحقق من الأذونات التي تطلبها التطبيق. على سبيل المثال، سيحتاج التطبيق الذي يرغب في تعدين العملات المشفرة على الأرجح إلى الوصول إلى وحدة المعالجة المركزية ووحدة معالجة الرسومات الخاصة بجهازك.
- تحقق مما إذا كان جهازك المحمول يسخن بشكل مفرط، حيث أن التعدين مهمة تستهلك طاقة كبيرة جدًا.
- ثبّت برنامج مكافح فيروسات للجوّال سيساعدك على اكتشاف البرمجيات الخبيثة.
تطبيقات Clipper
الفئة التالية من تطبيقات الهاتف المحمول الخبيثة في مجال التشفير هي تطبيقات القصّاص. تُصمم تطبيقات القصّاص لاستبدال عنوان محفظتك المشفرة بعنوان المهاجم. على سبيل المثال، إذا نسخت ولصقت عنوان البيتكوين الخاص بك لإرسال بعض BTC إلى صديق، فستستبدل تطبيق القصّاص ذلك العنوان بعنوان المهاجم بدلاً من ذلك.
لتجنب التعرض للاحتيال من تطبيق قاطع، يجب عليك:
- تحقق من العنوان الذي ترسل إليه عملتك المشفرة.
- ثبّت برنامج مكافح فيروسات للجوّال سيساعدك على اكتشاف البرمجيات الخبيثة.
تطبيقات التلاعب ببطاقة SIM
يُعدّ اختراق SIM نوعًا من الهجمات حيث يخدع المهاجم مزود خدمة الهاتف المحمول الخاص بك لنقل رقم هاتفك إلى بطاقة SIM يتحكم بها. بمجرد حصول المهاجم على رقم هاتفك، يمكنه استخدامه لإعادة تعيين كلمات المرور الخاصة بك والوصول إلى حساباتك عبر الإنترنت.
على الرغم من أن هجمات استبدال SIM ليست حصرية على مجال التشفير، إلا أنها استُخدمت من قبل المجرمين للوصول إلى محافظ التشفير وحسابات البورصات الخاصة بالأشخاص.
لتجنب التعرض للخداع من خلال تطبيق تبديل SIM، يجب عليك:
- استخدم المصادقة الثنائية (2FA) حيثما أمكن. ومع ذلك، هناك نقطة واحدة يجب ملاحظتها وهي تجنب استخدام المصادقة الثنائية عبر الهاتف المحمول. بل يجب الاعتماد على تطبيقات مثل Google Authenticator، لأنها أكثر أمانًا بكثير.
- تجنب مشاركة رقم هاتفك على وسائل التواصل الاجتماعي، حيث يمكن للمجرمين الإلكترونيين استخدام المعلومات التي يجدونها للاستيلاء على هويتك وسرقة عملاتك المشفرة.
- كن حذرًا من أي نشاط مشبوه على جهازك المحمول، مثل رسائل نصية أو مكالمات غير متوقعة.
خرق WiFi
على الرغم من أن هذا ليس حكرًا على مجال العملات المشفرة، إلا أن هناك شيئًا آخر يجب الانتباه إليه وهو اختراقات الواي فاي. تحدث اختراقات الواي فاي عندما يحصل المجرم على وصول إلى شبكة الواي فاي الخاصة بك ويستخدمها للاستماع إلى حركة مرورك.
إذا كنت تستخدم شبكة Wi-Fi عامة، فمن المهم بشكل خاص أن تكون على دراية بهذا، حيث يمكن للمجرمين استخدامها لاعتراض أي معاملات عملات مشفرة تقوم بها.
لتجنب التعرض للخداع عبر اختراق شبكة Wi-Fi، يجب عليك:
- تجنب استخدام شبكات WiFi العامة للقيام بمعاملات العملات المشفرة. علاوة على ذلك، يجب تجنب الاتصال بشبكات WiFi غير الآمنة إذا كنت تمتلك كمية كبيرة من العملات المشفرة في محافظك المحمولة.
- استخدم شبكة خاصة افتراضية (VPN) قدر الإمكان لتشفير حركة مرورك وجعل من الصعب على المجرمين اعتراض بياناتك.
- كن على دراية بأي نشاط مشبوه على شبكاتك، مثل الأجهزة أو حركة المرور غير المتوقعة.
حماية نفسك في عالم العملات المشفرة القاسي للنصب
كما قد لاحظت، لكل عملية احتيال سمة أو ميزة فريدة، لكنها جميعًا تشارك هدفًا مشتركًا، ولها أساليب وطرق تشغيل متشابهة. تظهر أنواع جديدة من عمليات الاحتيال بانتظام، لذا سيتعين عليك أن تكون مستعدًا. ومع ذلك، فإن استخدام ممارسات السلامة القياسية لا يتغير كثيرًا.
تأكد من أنك تنتبه للمعلومات التي تحتفظ بها على هاتفك، ومن تشاركها معه (مباشرة أو غير مباشرة)، وتجنب أي تطبيقات أو مواقع ويب لست متأكدًا بنسبة 100% أنها ليست عمليات احتيال.
فكر في استخدام المنصات والتطبيقات التي تجعل الأمان أولوية قصوى، فلن يكون هناك أرباح أو مكاسب إذا تم سرقة أموالك. تقدم KuCoin ميزات متعددة تساعدك على تجنب الاحتيال، مثل المصادقة الثنائية، وربط الهاتف المحمول، وربط البريد الإلكتروني، وكلمات مرور التداول، وأكثر من ذلك.
كملاحظة إضافية، يمكنك التفكير في استخدام محفظة أجهزة للعملات المشفرة التي تمتلكها، وتخزين فقط العملات المشفرة التي تتداولها أو تستخدمها على البورصات والمحفظات المحمولة.
على الرغم من أن اتخاذ جميع هذه التدابير قد يكون أحيانًا مملًا، إلا أنك ستستفيد على المدى الطويل من اتخاذ تدابير أمنية استباقية وحماية أصولك المشفرة من خروقات أمنية غير متوقعة. ابقَ على اطلاع لمزيد من نصائح الأمان!
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.