

برمجية Canto Incognito تستهدف Kryptex: كيف تم اختراق 3,400 خادم ذكاء اصطناعي للاستغلال التعديني
مقدمة
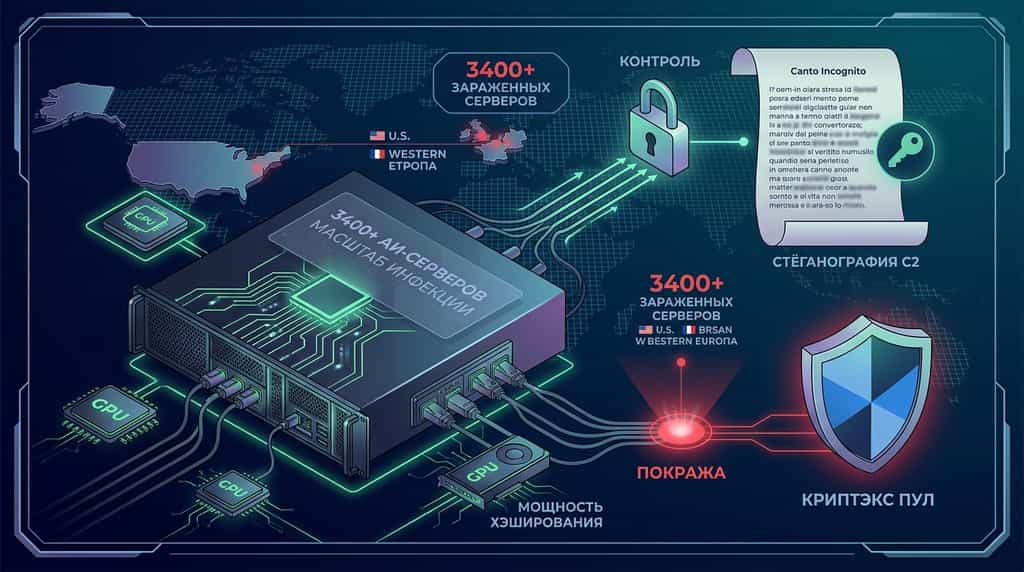
تم اختراق أكثر من 3,400 خادم ذكاء اصطناعي (AI) ونموذج لغوي كبير (LLM) عالميًا في حملة تشفير عملات مزيفة معقدة تُعرف باسم Canto Incognito. وفقًا للباحثين في الأمن السيبراني في مختبرات Lumen Black Lotus، قام المهاجمون بنشر سلالة جديدة من البرامج الضارة تُعرف باسم PoeLLM لتثبيت برامج تعدين مخفية XMRig وIron على البنية التحتية للشركات المخترقة. وقد تم توجيه قوة الحوسبة المُختطفة لاحقًا إلى Kryptex، وهي منصة تعدين روسية اللغة بارزة، لتوليد إيرادات عملات مشفرة غير مصرح بها.
تميّز حملة الهجوم بآلية تمويه متقدمة لوحدة التحكم والقيادة (C2). بدلاً من الاعتماد على عناوين IP ثابتة أو أسماء نطاقات، قام المهاجمون بترميز مواقع خوادم C2 الخاصة بهم داخل قصائد مخفية تم نشرها على مستودع GitHub عام. يُبرز هذا التهديد المستمر تزايد ضعف نشرات الذكاء الاصطناعي المؤسسية وبرمجيات الأدوات مفتوحة المصدر أمام برامج خبيثة تختطف الموارد بسُرية.
ما هو هجوم عتاد Canto Incognito على Kryptex؟
حملة Canto Incognito هي عملية سرقة تعدين عملات رقمية مستهدفة مصممة للاستيلاء السري على بنية خوادم المؤسسات عالية الأداء لتعدين العملات الرقمية غير المصرح به. وهي نشطة منذ أبريل 2026، وتستغل خدمات الذكاء الاصطناعي مفتوحة المصدر وأدوات الويب المساعدة كنقاط دخول للحصول على وصول أولي إلى بيئات السحابة والمؤسسات.
بمجرد دخوله شبكة الضحية، ينشر حمولة البرمجيات الخبيثة الرئيسية، PoeLLM، برامج تعدين عملات رقمية مخصصة—وهي XMRig لعملة Monero (XMR) وعُدّادات تعدين متخصصة لـ Iron—للاستفادة من موارد وحدة المعالجة المركزية ووحدة معالجة الرسومات. تُحوَّل المكافآت المعدنة إلى حسابات مُضيفة على Kryptex، وهو حوض تعدين روسي معروف وخدمة تلقائية لدفع العملات الرقمية.
المعلمات التشغيلية الرئيسية لحملة Canto Incognito تشمل:
-
مقياس العدوى: أكثر من 3,400 خادم فردي مخترق عالميًا، مع عدد قصوى من الإصابات المتزامنة يبلغ حوالي 2,200 خادم في منتصف يونيو 2026.
-
التوزيع الجغرافي: تتركز الهجمات بشدة على مراكز بيانات المؤسسات في الولايات المتحدة وأوروبا الغربية.
-
الثغرات المستهدفة: تتكون النقاط المخترقة إلى حد كبير من برامج مواجهة للإنترنت تشمل LiteLLM (طبقة وسيطة للذكاء الاصطناعي)، Gotenberg (خدمة تحويل المستندات)، Gitea (استضافة مستودعات الكود)، وIvanti Sentry (بوابة أمان الجوال).
-
انتشار شبكة البوت: بالإضافة إلى تعدين العملات المشفرة، تُعاد تدوير الخوادم المصابة كعقد مسح ثانوية لاستكشاف الإنترنت الواسع بحثًا عن الأنظمة غير المُصلحة، مما يوسع نطاق شبكة البوت بشكل عام.
كيف يستخدم برنامج PoeLLM الخبيث قصائد GitHub للتحكم والقيادة (C2)؟
تستخدم PoeLLM طريقة جديدة وعالية المقاومة لاكتشاف C2 تُسمى الترميز المخفي لعناوين IP القائم على القصيدة. تعتمد البوتنيت التقليدية على عناوين IP ثابتة أو بنية تحتية لخدمة اسم النطاق الديناميكي (DDNS)، والتي يمكن لفرق الأمن السيبراني حظرها أو توجيهها بسهولة. على النقيض من ذلك، تخفي Canto Incognito بنيتها التحتية للتحكم داخل مستودعات كود مفتوح المصدر.
تعمل دورة التشغيل C2 من خلال عملية من أربع خطوات منظمة:
-
الاستخبارات الشعرية: أنشأ المهاجمون مستودعًا عامًا على GitHub مع أول عملية دفع مسجلة في 13 أبريل 2026. داخله، نشروا قصيدة باللغة الإيطالية ("Canto Incognito" أو "Unknown Song").
-
استبدال المفتاح الديناميكي: عندما ينتقل المهاجمون أو يعيدون تعيين بنية الـ C2 الخاصة بهم، فإنهم يغيرون كلمات محددة داخل القصيدة عبر عمليات التزام المنتظمة على GitHub.
-
الفك على الهدف: عند التنفيذ على خادم مخترق، يحصل PoeLLM على أحدث التزامن من GitHub، وقراءة النص، وتطبيق صيغة استخراج مفتاح خوارزمية بناءً على الكلمات المعدلة لاستخلاص عنوان IP التشغيلي لخادم C2.
-
المتانة ضد الإغلاق: نظرًا لأن GitHub منصة تطوير شرعية تُستخدم عالميًا، نادرًا ما تمنع مجموعات قواعد الجدار الناري الاتصالات الصادرة باتجاه نقاط نهاية مستودعات GitHub، مما يسمح للبرمجيات الخبيثة بتجاوز حواجز الدفاع الشبكية التقليدية.
وفقًا لبيانات بحث هندسة الأمن السيبراني من Lumen Technologies، فإن هذه التقنية لإخفاء المعلومات تجعل تتبع وNeutralizing قنوات C2 أكثر صعوبة بكثير لمحللي استخبارات التهديدات.
لماذا تعتبر بنية الذكاء الاصطناعي وبنية نماذج اللغة الكبيرة أهدافًا رئيسية للاختراق التعديني؟
تمثل البنية التحتية للذكاء الاصطناعي المؤسسي هدفًا ذا قيمة استثنائية عالية لمهاجمي التعدين غير المشروع للعملات المشفرة بسبب عرضها الحسابي الهائل وتكوينات الأمان الافتراضية الضعيفة. مع قيام الشركات بنشر نماذج اللغة الكبيرة (LLMs) والخدمات الدقيقة الداعمة بسرعة، غالبًا ما تتخلف بروتوكولات الأمان عن سرعة التطوير.
تتيح أدوات إدارة الذكاء الاصطناعي مثل LiteLLM للمنظمات توحيد مكالمات واجهات برمجة التطبيقات عبر نماذج مزودين متعددين. عندما تُعرض هذه الخدمات مباشرةً على الإنترنت العام دون قوائم تحكم وصول (ACLs) أو حواجز مصادقة مناسبة، يقوم المهاجمون بمسح واستغلال المنافذ المفتوحة خلال دقائق.
علاوة على ذلك، نظرًا لأن أحمال الذكاء الاصطناعي تستهلك قوة معالجة كبيرة افتراضيًا، قد لا يُدرك مسؤولو النظام فورًا الزيادة في استخدام وحدة المعالجة المركزية/وحدة معالجة الرسومات الناتجة عن عمليات التعدين الخلفية لـ XMRig أو Iron، مما يمنح المهاجمين وقتًا أطول للبقاء على الأجهزة المخترقة.
المقارنة الفنية: مقاييس حملة Canto Incognito
لتقييم النطاق التشغيلي وملف المخاطر لحملة Canto Incognito، تم توضيح السمات الأساسية التي وثّقها باحثو أمن الشبكات أدناه.
| مقياس الحملة | التفاصيل والمعالم الفنية | مستوى التأثير |
| الحمولة الأساسية | برمجية PoeLLM الضارة التي تنشر مناجم XMRig وIron | عالي |
| هدف حقل التعدين | كريبتكس (خدمة تعدين باللغة الروسية) | ميديوم |
| إجمالي الخوادم المخترقة | >3,400 خادم مؤسسي عالميًا | عالي |
| أعلى عدد من الإصابات النشطة | حوالي 2,200 خادم في نفس الوقت (منتصف يونيو 2026) | عالي |
| طريقة تمويه C2 | التخفي في GitHub باستخدام شعر إيطالي مُعدَّل ديناميكيًا | حرجة |
| تاريخ الإرسال الأولي | 13 أبريل 2026 | معلوماتي |
| البنية التحتية المستهدفة | LiteLLM، Gotenberg، Gitea، أدوات Ivanti Sentry المؤسسية | حرجة |
| المناطق الجغرافية المستهدفة | الولايات المتحدة وأوروبا الغربية | عالي |
| أصل الفاعل المنسوب | مجموعة جرائم إلكترونية إيطالية (بناءً على تحليل الحركة) | ميديوم |
كيفية حماية البنية التحتية للشركات من برامج التصيد التعدينية
منع تهديدات PoeLLM ومشابهاتها من اختراق العملات المشفرة يتطلب استراتيجية دفاع استباقية تركز على رؤية الشبكة، وإدارة الثغرات، وتعزيز البنية التحتية. يجب على المنظمات التي تنشر خدمات الذكاء الاصطناعي المصغرة مفتوحة المصدر أن تُجري مراجعة منهجية لسطح الهجوم الخارجي الخاص بها.
-
تأمين خدمات الذكاء الاصطناعي المكشوفة والبرمجيات الوسيطة
لا تنشر خدمات الاستخدام مثل LiteLLM أو Gotenberg أو Gitea مباشرة على الإنترنت المفتوح دون طبقات مصادقة قوية. فرض بنية ثقة صفرية صارمة (ZTA)، وعزل الخدمات داخل سحابات خاصة افتراضية (VPCs)، ووضع واجهات الإدارة خلف شبكات خاصة افتراضية آمنة (VPNs) أو وسطاء مدركين للهوية.
-
تنفيذ تصفية خروج الشبكة
تقييد حركة المرور الصادرة من خوادم الذكاء الاصطناعي الإنتاجية. نادرًا ما تتطلب أحمال العمل الإنتاجية وصولاً غير محدود إلى بروتوكولات HTTP/HTTPS خارجية لمنصات استضافة الكود مثل GitHub. من خلال تصفية حركة المرور الصادرة وحظر وجهات IP غير معروفة، تمنع فرق المؤسسات البرمجيات الخبيثة من استخراج عناوين C2 الحية من المستودعات الخارجية.
-
مراقبة تنفيذ العملية ومقاييس النظام
قم بتنفيذ حلول كشف واستجابة النقاط النهائية (EDR) لمراقبة إنشاء العمليات غير المصرح بها. علّم أي توليد غير مصرح به لملفات تنفيذية مرتبطة بـ
xmrig أو iron-miner أو نصوص خلفية غير معروفة تُنفذ من دلائل نظام مؤقتة (مثل /tmp أو /var/tmp).-
تصحيح البرمجيات المؤسسية ذات الثغرات
قم بمراجعة وتصحيح تطبيقات الشبكة المعرضة للإنترنت بانتظام، بما في ذلك Ivanti Sentry ومستودعات الكود والخدمات الدقيقة المُحَزَّمة. تطبيق التصحيحات الأمنية في الوقت المناسب يزيل متجهات تنفيذ التعليمات البرمجية عن بُعد (RCE) المعروفة التي يستغلها المهاجمون للوصول الأولي.
ما وراء العناوين الرئيسية: ما الذي يعنيه KuCoin 5.0 لك
الأخبار السوقية تتحرك بسرعة — لكن المكان الذي تتفاعل فيه معها يهم بنفس القدر. هذا أكتوبر، تطلق كوكين كوكين 5.0، مما يحول كوكين إلى منصة مُعاد بناؤها. إليك ما يتغير فعليًا بالنسبة لك:
-
حساب واحد لكل شيء. كانت المنصات الأقدم تقسم أموالك بين حسابات منفصلة "نقدي" و"هامش" و"آجلة" وتتوقع منك فهم السبب. يزيل الحساب الموحّد في KuCoin 5.0 هذا بالكامل — قم بالإيداع مرة واحدة، وكل شيء سيكون متاحًا ببساطة (متوفر حاليًا للعملاء المميزين فقط).
-
الأسهم، المؤشرات، والسلع. KuCoin 5.0 تتوسع خارج التشفير إلى الأسواق العالمية. عندما تتذبذب التشفير وترتفع الأسهم (أو العكس)، يمكنك التحويل في دقائق بدلاً من فتح حساب وساطة والانتظار أيامًا لخطوط العملات التقليدية.
-
الأصول الواقعية (RWA). تعرّض مُرمّز لأصول تقليدية مثل السلع، مباشرة داخل حساب التشفير الخاص بك. أحد أسرع القطاعات نموًا في المالية العالمية لم يعد محصورًا للمؤسسات — يمكنك الوصول إليه من نفس الرصيد الذي تتداول به.
-
اربح أثناء تعلمك. لست مستعدًا للتداول؟ KCUSD يسمح لعملاتك المستقرة بتحقيق عائد يومي مركب تلقائيًا. أسهل طريقة لاستثمار إيداعك غير النشط بعائد قدره 4%.
-
مساعد ذكي بلغة بسيطة. اطرح أسئلة، واحصل على سياق السوق، وافهم ما تراه — مدمج في المنصة، ولا حاجة لمصطلحات تقنية.
-
تطبيق لا يُثقل عليك. أسرع، أنظف، وأكثر اتساقًا — بديهي من أول نقرة، وليس بعد شرح تعليمي.
-
أمان يمكنك التحقق منه، وليس مجرد الثقة به. كيان أوروبي مرخص وفقًا لـ MiCAR، وإثبات الاحتياطيات الذي يمكنك التحقق منه بنفسك، وأمان معتمد دوليًا (SOC 2 Type II، ISO 27001:2022).
أنشئ حسابك في دقائق — وابدأ على المنصة المبنية حيث يذهب الكريبتو، وليس حيث كان.
الاستنتاج
حملة البرمجيات الخبيثة Canto Incognito تسلط الضوء على تطور كبير في استراتيجية الجريمة الإلكترونية، حيث تستهدف الجهات الخبيثة بشكل نشط بنية تحتية خادمة للذكاء الاصطناعي ونماذج اللغة الكبيرة لتنفيذ عمليات تعدين عملات رقمية خفية. من خلال نشر البرمجية الخبيثة PoeLLM وتوجيه قوة التجزئة المسروقة إلى منصة التعدين الروسية Kryptex، نجح المهاجمون في اختراق أكثر من 3,400 نظام عبر الولايات المتحدة وأوروبا الغربية.
ما يميز هذه الحملة هو آلية القيادة والتحكم (C2) المبتكرة التي تستخدم قصائد مخفيّة مُضافة على GitHub لتحديث عناوين IP لخوادم C2 ديناميكيًا وتجنب حظر الأمان القياسي. مع تسارع اعتماد المؤسسات على الذكاء الاصطناعي وهياكل الخدمة الدقيقة، فإن تأمين نقاط نهاية API العامة، وتحديد خروج الشبكة الصادر، وتصحيح البرمجيات المعرضة للخطر مثل LiteLLM وIvanti Sentry خطوات حاسمة لمنع استغلال الموارد.
التنقل في المشهد المتغير للعملات الرقمية يتطلب البقاء على اطلاع بتطورات الأمان مع اختيار منصات موثوقة للتداول والاحتفاظ بالعملات. تظل KuCoin ملتزمة بالحفاظ على معايير أمان رائدة في الصناعة، وتقديم بيئة آمنة للمستخدمين العالميين للتداول بأمان مع البيتكوين والإيثيريوم ومئات الأصول المشفرة الأخرى.
الأسئلة الشائعة (FAQs)
ما هو الهدف الرئيسي من حملة البرمجيات الخبيثة Canto Incognito؟
الهدف الرئيسي من حملة Canto Incognito هو تعدين العملات المشفرة غير المصرح به، والذي يتضمن الاستيلاء على قوة معالجة وحدة المعالجة المركزية ووحدة معالجة الرسومات للخوادم المصابة لتعدين عملات مشفرة مثل Monero وIron لتحقيق ربح مالي من خلال منصة Kryptex للتعدين.
كيف يتجنب برنامج PoeLLM الخبيث الكشف الأمني؟
يتفادى PoeLLM كشف الأمان من خلال استرجاع عناوين IP الخاصة بتحكمه وقيادته (C2) من قصائد إيطالية مخفية مُضمنة على مستودع GitHub عام، وتعديل الكلمات المفتاحية في القصيدة لحساب عناوين IP جديدة ديناميكيًا دون الاعتماد على أسماء نطاقات تقليدية أو عناوين IP ثابتة.
ما هي تطبيقات البرمجيات التي تستهدفها Canto Incognito بشكل رئيسي؟
تستهدف الحملة بشكل أساسي تطبيقات المؤسسات والخدمات الدقيقة المعرضة للإنترنت، بما في ذلك LiteLLM (أداة وسيطة للذكاء الاصطناعي) وGotenberg (محرك تحويل المستندات) وGitea (خدمة مستودع كود مُضافة ذاتيًا) وIvanti Sentry (بوابة أمان شبكة الجوال).
ما هو Kryptex، وهل تم اختراق المنصة مباشرة في هذا الهجوم؟
Kryptex هي منصة تعدين عملات مشفرة باللغة الروسية وخدمة دفع تلقائي؛ لم تتعرض للاختراق نفسها، بل استُخدمت كمستلم لمجمع التعدين حيث وجه المهاجمون قوة الهاش المسروقة الناتجة عن الخوادم المخترقة.
كيف يمكن للمسؤولين عن الشبكات تحديد ما إذا كان خادم الذكاء الاصطناعي قد تم اختراقه بواسطة PoeLLM؟
يمكن للمسؤولين تحديد العدوى المحتملة من خلال التحقق من الارتفاعات غير المتوقعة في استخدام وحدة المعالجة المركزية/وحدة معالجة الرسومات، وفحص عمليات النظام بحثًا عن عمال تعدين غير مصرح بهم مثل XMRig، ومراقبة حركة المرور الشبكية الصادرة بحثًا عن اتصالات مشبوهة بمستودعات كود خارجية أو عناوين IP غير موثوقة.
إخلاء المسؤولية
هذه المقالة لأغراض إعلامية فقط ولا تشكل نصيحة مالية أو قانونية أو استثمارية. قم دائمًا بإجراء بحثك الخاص قبل التفاعل مع الأصول الرقمية أو المشاركة في تداول العملات المشفرة على أي منصة.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.