

اختراق بانانس في أكتوبر 2026: كيف استغل استغلال EIP-7702 محفظات ساخنة وسحب مليارات
مقدمة
حدث أمني كبير يتعلق بمحفظات Binance الساخنة في 30 أكتوبر 2026، أثار تساؤلات حول مخاطر EIP-7702، وبنية التوقيع على المعاملات، والتنسيق الأمني عبر المنصات. شمل الحادث سلسلة من طلبات التفويض EIP-7702 التي مكّنت، وفقًا للتقارير، من نقل أصول غير مصرح بها من محافظ مرتبطة بـ Binance. وقدرت التقديرات المبكرة على السلسلة قيمة الأصول المنقولة عبر عدة شبكات بحوالي 5.8 مليار دولار، على الرغم من أنه لا ينبغي الخلط بين هذا الرقم وخسارة Binance المؤكدة الصافية.
يُبرز الحادث فرقًا مهمًا: EIP-7702 هي ميزة بروتوكول إيثريوم مصممة لدعم وظيفة الحسابات الذكية، وليست ثغرة تُعرّض تلقائيًا كل محفظة تستخدمها. ويبدو أن الفشل المبلغ عنه تضمن عملية التوقيع والتفويض. وقالت بينانس إنها ستغطي الخسائر، وعلقت مؤقتًا الإيداعات والسحوبات، وبدأت فحوصات أمنية. في الوقت نفسه، اتخذ مُصدرو العملات المستقرة ومشاركون في نظام البلوكشين خطوات لتجميد أو تأمين الأصول المرتبطة بالحادث.
كيف حدث حادث محفظة بينانس الساخنة في أكتوبر 2026؟
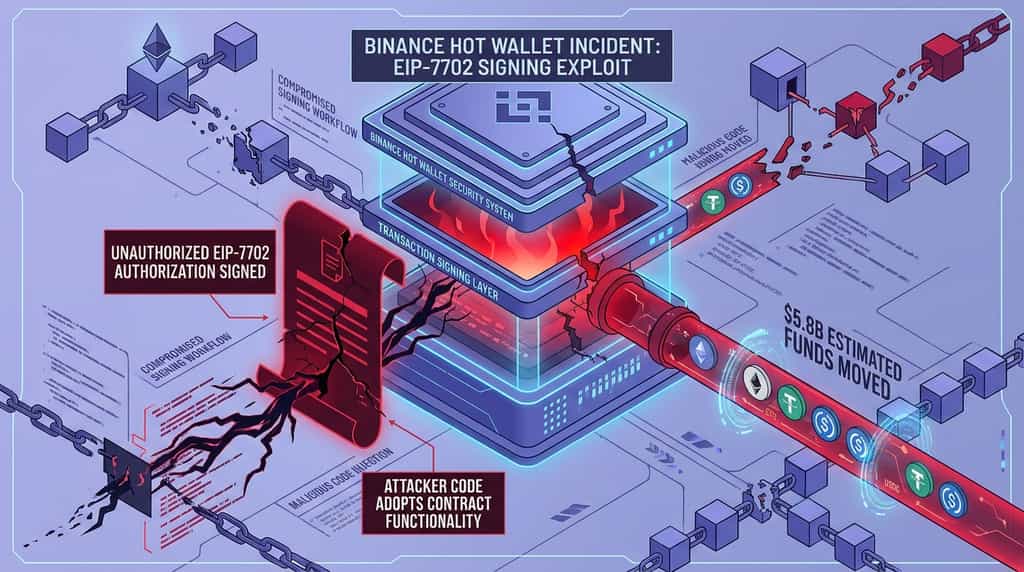
شمل الهجوم المبلغ عنه تفويضات غير مصرح بها لـ EIP-7702 موقعة من قبل محفظة ساخنة على Binance، مما سمح لرمز يتحكم فيه المهاجم ببدء تحويلات الأصول. تشير التحليلات المتاحة على السلسلة إلى فشل في عملية توقيع المعاملات، على الرغم من أن Binance لم تنشر تحقيقًا تقنيًا نهائيًا عند ظهور التقارير الأولية.
وفقًا للتحليل الذي أجرته Bitfish، المؤسس المشارك لـ Cobo، بدأ الحادث تقريبًا في الساعة 4:20 صباحًا بتوقيت شرق آسيا (UTC+8). تم بث معاملة تحتوي على 50 طلبًا للتوثيق على السلسلة. تم توقيع الطلبات باستخدام المفتاح الخاص المرتبط بمحفظة ساخنة على Binance. بعد بضع دقائق، بدأ نقل الأصول من المحفظة دفعات.
وصف التحليل برنامج تفويض وظيفته محددة ضيقًا: فهو يتعرف على مُتحكم مُعين وينفذ تحويلات الأصول. وحملت الطلبات الخمسون رموزًا تسلسلية للمعاملات، مما سمح بتفعيل التفويضات عندما تطابق التسلسل الحالة الحالية للمحفظة. كما وصف التقرير معاملتين اختباريتين أجريتا قبل العملية الرئيسية، مما يشير إلى أن المهاجم أعد عملية التحويل مسبقًا.
كيف مكّن EIP-7702 من التحويلات غير المصرح بها؟
يسمح EIP-7702 بحساب مملوك خارجيًا (EOA) باعتماد وظائف العقد الذكي مؤقتًا من خلال تفويض عنوان كود محدد. تم تقديم هذه الميزة كجزء من ترقية Ethereum Pectra، وهي مصممة لدعم سلوك حسابات أكثر مرونة، بما في ذلك تجربة محفظة محسّنة وتنفيذ المعاملات القابلة للبرمجة.
وفقًا لـ EIP-7702، تقوم الحساب بتوقيع تفويض يحدد الكود الذي سيتم تنفيذه في سياق الحساب. يمكن هذا أن يمكّن وظائف مثل العمليات المجمعة وتدفقات المعاملات الأكثر تعقيدًا. ومع ذلك، فإن التفويض حساس من حيث الأمان: إذا وقّع مستخدم أو محفظة على تفويض غير مقصود، فقد يكتسب الكود المحدد القدرة على تنفيذ إجراءات لم ينوي الموقّع القيام بها.
في حادثة Binance، لم يكن القلق المبلغ عنه هو أن EIP-7702 قد تم كسره. بدلاً من ذلك، أشار التحليل المتاح إلى أن نظام التوقيع قد يكون وافق على مجموعة غير مصرح بها من الطلبات. وقال الرئيس التنفيذي لـ Blockaid، إيدو بن-نتان، إن الحادثة قد نشأت من نظام توقيع مخترق بدلاً من سرقة مباشرة للمفتاح الخاص. لم تؤكد Binance مسار الهجوم الدقيق في التقرير المذكور.
هذا التمييز مهم. يمكن أن يظل المفتاح الخاص تحت إدارة المنصة بينما يتم التلاعب بسير عمل التوقيع المُخترَق لاعتماد معاملة خبيثة. لذلك، يجب على ضوابط الأمان التحقق ليس فقط من هوية أو ما الذي يوقّع المعاملة، بل أيضًا من شرعية وجهة المعاملة، ونطاق التفويض، والكود، والتأثير المقصود.
كم تم تحويله؟
تشير التقديرات الأولية بناءً على حركات السلاسل إلى أن القيمة الإجمالية للأصول المنقولة عبر شبكات متعددة تبلغ حوالي 5.8 مليار دولار، لكن المبلغ المنقول لا يمثل بالضرورة الخسارة الاقتصادية النهائية. فأسعار الأصول تتقلب، وقد يتم تجميد بعض التحويلات، ويتطلب تحديد النطاق الكامل للحادث تأكيدًا من Binance والمحققين المعنيين.
وصف تحليل Bifish نفسه نقلًا كبيرًا يتضمن ETH وUSDT وUSDC وعملات أخرى. كما أفاد بأن الأصول نُقلت عبر Ethereum وTron، بينما ظل تحريك محفظة Bitcoin منفصلًا غير مؤكد فيما إذا كان مرتبطًا بالحادث أم يمثل نقلًا طارئًا من قبل Binance. هذا التمييز مهم لأن النقل على السلسلة وحده لا يثبت أن الأصل قد سُرق.
ووصف التحليل أيضًا نشاط التحويل السريع على أنه محاولة من المهاجم لنقل الأصول التي يمكن أن تتجمد من قبل مُصدري العملات المستقرة إلى أصول ذات خصائص تحكم مختلفة. وأفادت التقارير بأن تيتر وسيركل وشركات إصدار أخرى قامت بتجميد بعض الرموز المرتبطة مع تطور استجابة الحادث. يجب اعتبار هذه الأرقام المبكرة تقديرات قابلة للتطور، وليست بيان خسارة مدقق نهائي.
كيف ردت Binance على حادثة الأمان؟
شمل رد بانانس الفوري تعليق الإيداعات والسحوبات، وإجراء فحوصات أمنية، وتتبع الأصول المتأثرة، والتنسيق مع أطراف أخرى في الصناعة. كما أفادت البورصة أنها ستغطي الخسائر الناتجة عن الحادث، مع التأكيد على أن أموال العملاء لا تزال آمنة.
وفقًا لـ يي هيه، الرئيس التنفيذي المشارك في Binance، علقت Binance مؤقتًا الإيداعات والسحوبات بينما كانت فرقها تحقق في الحادث، وتعمل على تجميد الأصول المرتبطة به، وتنسق مع سلطات إنفاذ القانون. وقالت يي هيه إن الشركة ستتحمل الخسائر الكاملة الناتجة عن الهجوم، وستنشر مراجعة مفصلة للحادث بعد اكتمال التحقيق. كما نصحت المستخدمين بالاعتماد على المعلومات من القنوات الرسمية لـ Binance.
كان تعليق الخدمة المؤقت إجراءً أمنيًا احترازيًا. إن تقييد الإيداعات والسحوبات أثناء التحقيق النشط يمكن أن يساعد المنصة على تقييم سلامة المحافظ، ومراجعة أنظمة توقيع المعاملات، وتقليل عدم اليقين أثناء تتبع فرق العمل للتحويلات المشبوهة. كما يمكن أن يسبب إزعاجًا للمستخدمين الذين يحتاجون إلى نقل الأصول، مما يجعل التواصل الفوري والواضح أمرًا مهمًا.
ماذا قالت بينانس حول أموال العملاء؟
أكدت Binance أن أموال المستخدمين ظلت آمنة، وأنها ستغطي الخسائر الناتجة عن الحادث. كان هذا وعداً من الشركة بالتعويض، وليس بديلاً عن تحقيق تقني مكتمل أو حساب مستقل مُؤكد للخسارة النهائية.
قال يي هه إن بينانس تُجري فحوصات أمنية للتحقق من سلامة أموال المستخدمين. كما أشارت إلى التقدم الذي أحرزه مشاركون آخرون في الصناعة في تجميد الأصول المرتبطة بالحادث، ودعت شركة فيرست ديجيتال إلى المساعدة في التعامل مع الـ FDUSD المتبقية المحددة في جهود الاستجابة.
لذلك كانت الموقف العام لشركة Binance يتألف من ثلاثة أجزاء: حماية أرصدة العملاء، والتحقيق في أنظمة التوقيع والمحفظات، والتنسيق مع الأطراف الخارجية للحد من حركة الأصول المتأثرة. وقالت الشركة إنها ستقدم حسابًا أكثر شمولاً بمجرد اكتمال التحقيق. حتى نشر هذا التقرير، يجب اعتبار السبب التقني الدقيق والتأثير المالي النهائي غير محلول.
كيف ردت شركات وبروتوكولات العملات المشفرة الأخرى؟
أدى الحادث إلى استجابة منسقة من مُصدري العملات المستقرة وفرق مخاطر DeFi ومشاركين في نظام البلوكشين البيئي. وشملت إجراءاتهم تجميد الأصول، وفرض قيود على النشاط في أسواق الإقراض، ونقل الرموز المرتبطة بالعناوين المتأثرة إلى تخزين محكوم.
لماذا قام Aave بتجميد الأسواق؟
ركز رد فعل Aave على تقليل التعرض المحتمل من خلال أسواق التمويل الخاصة بها. وفقًا للتقارير، قررت LlamaRisk وAave Labs ومشاركون آخرون استخدام ضوابط الحارس لتجميد عدد كبير من الأسواق أثناء مراقبة عناوين المهاجم وبيانات الأسعار ذات الصلة.
أشارت التقارير إلى أن الإجراء شمل 175 نوعًا من الاحتياطيات عبر 16 شبكة على Aave V3، بالإضافة إلى 117 احتياطيًا عبر أربع ناطحات على Aave V4. وأوضحت Aave أن الأسواق ستُنظر فيها لإعادة فتحها تدريجيًا بعد استقرار حركة الأموال المتأثرة وتقييم المخاطر ذات الصلة.
تُعد تجميد الأسواق تدبيرًا للحد من المخاطر، ويهدف إلى تقييد أنشطة الإقراض والاقتراض الإضافية المتعلقة بالأصول التي قد تكون عرضة لحادث أمني. هذا لا يعني أن جميع الأصول أو المستخدمين المتصلين بالبروتوكول قد تم اختراقها. كما يمكن أن تؤثر القيود المؤقتة على المستخدمين العاديين، وهو ما يجعل المراقبة وعملية إعادة الفتح المُحكمة أمرًا مهمًا.
ماذا فعلت Arbitrum مع الأصول ذات الصلة؟
اتخذ مجلس أمان Arbitrum إجراءً لتأمين الأصول المرتبطة بالحادثة التي كانت محفوظة على Arbitrum One. وفقًا للتقرير، نقل المجلس 74,559,805 ARB و8,425 ETH من عناوين مرتبطة بالحادثة إلى محفظة انتقالية مؤقتة.
قالت Arbitrum إن العملية نُفذت بعد مراجعة تقنية ومراعاة مسؤوليات الشبكة الأمنية والحوكمة. وأوضحت التقرير أن الإجراء لم يؤثر على مستخدمين أو تطبيقات أخرى على Arbitrum، وأن الأصول لا يمكن نقلها مرة أخرى إلا من خلال إجراء إضافي من مجلس الأمن أو تصويت حوكمة من قبل Arbitrum DAO.
هذا الرد يوضح كيف يمكن لمنظومة البلوكشين استخدام آليات الحوكمة والأمان الطارئ لحماية الأصول في حادثة محددة. كما يثير أسئلة مهمة حول التوازن بين التدخل السريع، وملكية المستخدم، واللامركزية، والحوكمة الشفافة. يجب تقييم مثل هذه الإجراءات في سياق قواعد البروتوكول المنشورة وظروف الحادثة.
كيف ستُعوّض بينانس المستخدمين عن الخسائر؟
قالت بِنَانس إنها ستتحمل الخسائر المالية الكاملة الناتجة عن الحادث، مما يعني أن أرصدة العملاء المتأثرين لن تُترك لامتصاص العجز إذا تم الوفاء بالالتزام من قبل الشركة. تم إصدار بيان التعويض من قبل الرئيس التنفيذي المشارك يي هيه في 30 أكتوبر، إلى جانب تعليق مؤقت للإيداعات والسحوبات.
بانيانز ملتزمة بتعويض جميع الخسائر الناتجة عن حادث الأمن. كما قالت الشركة إنها تعمل على تجميد الأصول ذات الصلة والتعاون مع سلطات إنفاذ القانون. ومن المتوقع إجراء مراجعة شاملة للحادث بعد التحقيق.
هناك سؤالان ماليان منفصلان يجب أخذهما في الاعتبار. الأول هو قيمة الأصول المنقولة من المحافظ المتأثرة. وضعت التقديرات الأولية على السلسلة مقدارًا يبلغ حوالي 5.8 مليار دولار عبر عدة شبكات. الثاني هو الخسارة الصافية بعد أخذ الأصول المجمدة والأموال المستردة وأي أصول لا تزال غير متاحة للمهاجم في الاعتبار. لا ينبغي التعامل مع هذه الأرقام على أنها قابلة للتبادل.
قد تقلل القدرة على تجميد الأصول من التأثير المالي النهائي، لكنها لا تعني تلقائيًا أن كل رمز تم نقله قد عاد إلى Binance. قد تبقى بعض الأصول في محافظ خاضعة للرقابة بينما تكمل الأطراف المعنية إجراءاتها. لذلك، فإن التزام Binance بتعويض الخسائر مهم جدًا لحماية العملاء، لكن التفاصيل النهائية للتسوية والتنفيذ مهمة.
يجب على المستخدمين اتباع الإعلانات الرسمية من Binance للحصول على معلومات حول استعادة الخدمة، وأرصدة الحسابات، وتقرير الحادث النهائي. لا ينبغي لهم الاعتماد على رسائل غير رسمية تدّعي تقديم تعويضات، أو استرداد المحافظ، أو التحقق الخاص من الحسابات. يجب أن يتم التواصل عن أي عملية تعويض حقيقية من خلال القنوات الرسمية للمنصة.
الاستنتاج
حالة أمان بينانس في أكتوبر 2026 كشفت عن المخاطر التشغيلية التي يمكن أن تنشأ عندما تتفاعل أنظمة توقيع المعاملات مع ميزات تفويض المحافظ القوية مثل EIP-7702. وصف التحليل المبكر على السلسلة 50 طلب تفويض وتحويلات كبيرة للأصول من محافظ ساخنة مرتبطة ببينانس. ومع ذلك، ظل مسار الهجوم الدقيق والخسارة الصافية النهائية خاضعًا للتحقيق.
ردت بينانس بتعليق الإيداعات والسحوبات، وإجراء فحوصات أمنية، والتنسيق مع أطراف خارجية، والالتزام بتعويض الخسائر. وقد قام مُصدرو العملات المستقرة بتجميد الأصول ذات الصلة، وقيدت Aave النشاط عبر العديد من الأسواق، ونقل مجلس أمان Arbitrum الأصول المرتبطة إلى محفظة خاضعة للرقابة. وقد أظهرت هذه الإجراءات أهمية التنسيق السريع عبر نظام الأصول الرقمية.
الدرس الأمني الأوسع هو أن حماية المفتاح الخاص يجب أن تدعمها مصادقة على مستوى المعاملات، وضوابط تفويض صارمة، وموافقة توقيع مستقلة، ومراقبة مستمرة، وإجراءات مختبرة للرد على الحوادث. إن EIP-7702 ميزة بروتوكول لها حالات استخدام مشروعة للتجريد الحسابي، لكن أمانها يعتمد على كيفية تنفيذها من قبل المحافظ والتطبيقات. لدى البورصات والمطورين والمستخدمين جميعًا دورًا في تقليل المخاطر المرتبطة بالمحافظ القابلة للبرمجة بشكل متزايد.
الأسئلة الشائعة
هل سبب حادث بانانس في أكتوبر 2026 ثغرة في EIP-7702 نفسه؟
أشارت التقارير المتاحة إلى احتمال حدوث فشل في عملية توقيع المعاملات في Binance بدلاً من وجود عيب مؤكد في بروتوكول EIP-7702. لم تنشر Binance تحقيقًا تقنيًا نهائيًا في التحديثات المذكورة، لذا ظل السبب الجذري الدقيق غير مؤكد.
2. ما هو EIP-7702 ببساطة؟
EIP-7702 هو اقتراح تحسين لإيثيريوم يسمح لحساب مملوك خارجيًا بتفويض التنفيذ إلى كود عقد ذكي مُعين من خلال تفويض موقّع. وهو يدعم وظائف محفظة أكثر مرونة، لكن المستخدمين والمنصات يجب أن يتحققوا بعناية من الكود والصلاحيات المعنية.
3. هل قالت بينانس إنها ستُعوّض المستخدمين المتضررين؟
نعم. قال الرئيس التنفيذي المشارك لشركة Binance، يي هه، في 30 أكتوبر 2026، إن Binance ستغطي جميع الخسائر الناتجة عن الحادث. كما قالت الشركة إنها تحقق في الحدث وستنشر مراجعة أكثر شمولاً بعد إتمام التحقيق.
إخلاء المسؤولية
هذه المعلومات العامة عن السوق، والتي قد تكون من مصادر خارجية أو تجارية أو ممولة، مقدمة لأغراض المرجعية والتعليم فقط ولا تشكل نصيحة مالية أو استثمارية، أو عرضًا أو دعوة للشراء أو ضمانًا. نحن ننفي أي مسؤولية عن دقتها، أو اكتمالها، أو موثوقيتها، وأي خسائر ناتجة عنها. الاستثمار/التداول محفوف بالمخاطر؛ الأداء السابق لا يضمن نتائج مستقبلية. يجب على المستخدمين إجراء البحث، واتخاذ قرارات حكيمة، وتحمل المسؤولية الكاملة. لمزيد من التفاصيل، يرجى الرجوع إلى شروط الاستخدام وإفشاء المخاطر الخاصة بـ KuCoin.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.