

لماذا يمكن أن تكلف عمليات اختراق العملات المشفرة 8.5 مليار دولار في عام 2026؟ خبير في ARK يسلط الضوء على المخاطر الأمنية المتزايدة
مقدمة
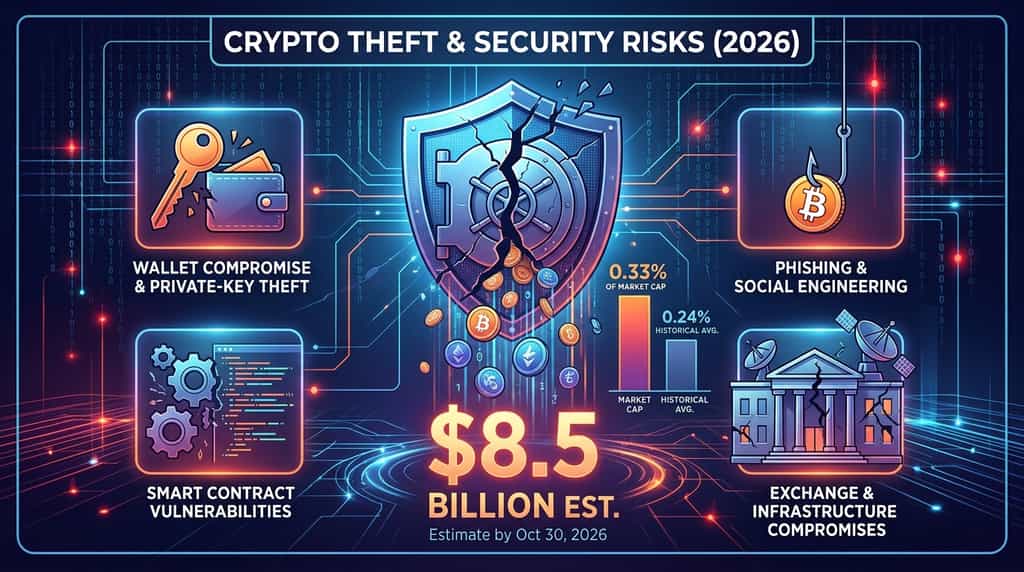
أصبح سرقة العملات المشفرة مصدر قلق أمني رئيسي في عام 2026. وقدّر لورينزو فالنتي، قائد أبحاث الأصول الرقمية في ARK Invest، أن حوالي 8.5 مليار دولار من العملات المشفرة قد سُرقت بحلول 30 أكتوبر 2026. ويمثل هذا الرقم حوالي 0.33% من متوسط رأس المال السوقي للعملات المشفرة للعام، مما يسلط الضوء على الحجم المالي لفشل الأمان عبر صناعة الأصول الرقمية.
كما تثير التقديرات سؤالًا مهمًا: لماذا تُولّد سرقات العملات المشفرة خسائر ضخمة، وما الذي تكشف عنه الحوادث الأخيرة حول نقاط الضعف في البورصات والمحفظات وبروتوكولات البلوكشين؟
النقاط الرئيسية
يُعد الرقم البالغ 8.5 مليار دولار تقديرًا من محلل للعملات المشفرة المسروقة حتى 30 أكتوبر 2026 — وليس إجماليًا معياريًا على مستوى الصناعة. ومع ذلك، فإنه يسلط الضوء على حجم المخاطر الأمنية التي تواجه قطاع التشفير.
-
حصة كبيرة من القيمة السوقية: بلغت الخسائر المقدرة حوالي 0.33% من القيمة السوقية المتوسطة للعملات المشفرة في عام 2026.
-
أعلى من المتوسط التاريخي: قال فالينتي إن الخسائر السنوية كانت تبلغ في المتوسط حوالي 0.24% من رأس المال السوقي للعملات المشفرة منذ عام 2018.
-
إن اختراق المحفظة مكلف بشكل خاص: سجلت CertiK خسائر بلغت حوالي 444.5 مليون دولار من اختراقات المحافظ في الربع الأول من عام 2026.
-
لا تزال أساليب الهجوم المتعددة ذات صلة: التصيد، سرقة المفتاح الخاص، ثغرات العقد الذكي، وخرق البنية التحتية تستمر في تعريض الأصول الرقمية للخطر.
-
الأمان مسؤولية شاملة للنظام البيئي: تحتاج البورصات ومطوري البروتوكولات ووكلاء الحفظ والمستخدمين الأفراد جميعًا إلى ضمانات فعالة.
كم من العملات المشفرة تم سرقتها في عام 2026؟
وفقًا لمنشور لورينزو فالنتي في نوفمبر 2026، تم سرقة ما يقارب 8.5 مليار دولار من الأصول المشفرة حتى 30 أكتوبر 2026. قارن فالنتي هذا الرقم مع متوسط القيمة السوقية للسوق المشفرة، وقدر أن السرقات تمثل 0.33% من تلك القيمة. كما استشهد بمتوسط سنوي تاريخي يبلغ حوالي 0.24% منذ عام 2018.
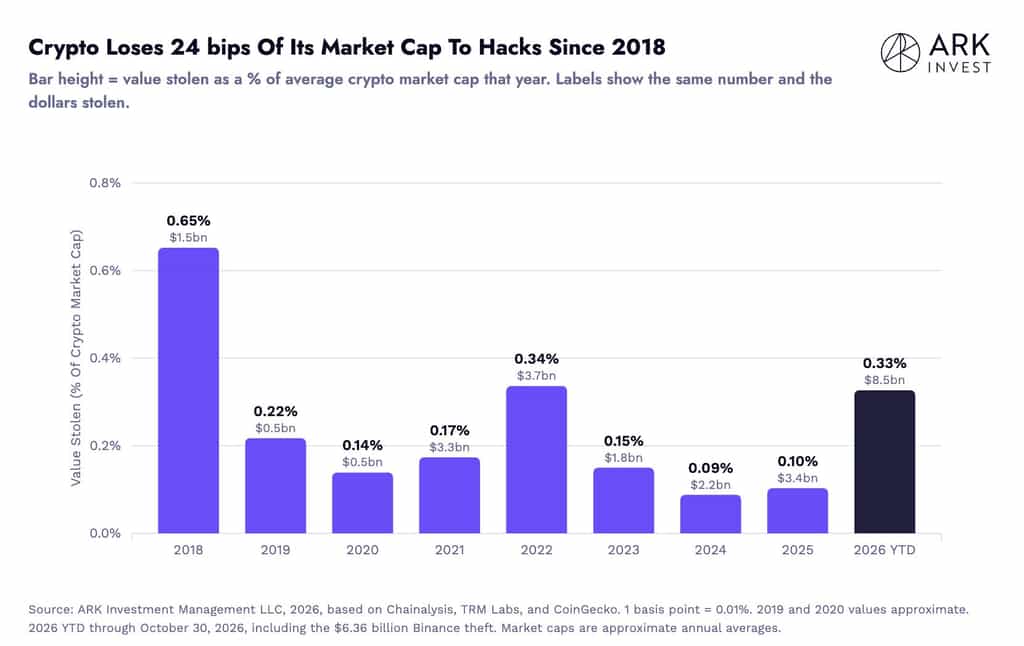
تشير المقارنة إلى أن سرقة العملات المشفرة أصبحت مصدرًا كبيرًا للمخاطر المالية مقارنة بحجم السوق الإجمالي. ومع ذلك، يجب التعامل مع الرقم البالغ 8.5 مليار دولار على أنه تقدير خبير مُنسب وليس توافقًا صناعيًا مُدققًا بشكل مستقل. يتعقب باحثو الأمن مختلف فئات الحوادث، ولا تكون مجموعاتهم بالضرورة قابلة للمقارنة مباشرة.
للسياق، سجّل تقرير Hack3D H1 2026 الخاص بـ CertiK، المنشور في 6 يوليو 2026، خسائر بلغت حوالي 1.316 مليار دولار عبر 344 حادث أمني في Web3 خلال النصف الأول من العام. وبعد خصم الأموال المجمدة أو المرتجعة، بلغت الخسائر المعدلة حوالي 1.2 مليار دولار.
كما حدد التقرير اختراق المحافظ كأكثر فئة تسبب في أضرار مالية خلال الفترة. توفر هذه الأرقام دليلاً إضافياً على حجم حوادث الأمن، على الرغم من أنه لا ينبغي اعتبار مجموعة بيانات حوادث CertiK Web3 تفصيلاً مباشراً للتقييم السنوي الكامل لفالينتي.
ما هي الأسباب الرئيسية لسرقة العملات المشفرة في عام 2026؟
سرقة العملات المشفرة لا تُدفع بواسطة ثغرة واحدة. تشير الأبحاث الأمنية الحديثة إلى عدة متجهات هجوم متكررة، بما في ذلك المحافظ المخترقة، والتصيد الاحتيالي، وثغرات البرمجيات، ونقاط الضعف في البنية التحتية التشغيلية.
1. اختراق المحافظ وسرقة المفتاح الخاص
كان اختراق المحافظ الفئة الأكبر من الخسائر في تقرير CertiK للنصف الأول من عام 2026، ويشكل حوالي 444.5 مليون دولار عبر 33 حادثة.
المفتاح الخاص هو البيانات المشفرة التي تسمح لأي شخص بتأييد المعاملات من عنوان سلسلة الكتل. إذا حصل المهاجمون على السيطرة على المفتاح الخاص أو اختراق الأنظمة المسؤولة عن توقيع المعاملات، فقد يكونون قادرين على نقل الأصول دون إذن المالك.
يؤثر الخطر على كل من حاملي الأفراد والمنظمات الكبيرة. تقوم البورصات ووكلاء الحفظ بإدارة حيازات كبيرة من الأصول الرقمية، مما يجعل تخزين المفاتيح وإجراءات التوقيع وأذونات الوصول ضوابط أمنية حاسمة.
2. التصيد الاحتيالي والهندسة الاجتماعية
تستغل هجمات التصيد المعلوماتي سلوك الإنسان للحصول على بيانات حسابات المستخدمين أو عبارات الاسترداد أو موافقات المعاملات. قد يُقلّد المهاجمون البورصات أو مزودي المحافظ أو فرق المشاريع أو كيانات موثوقة أخرى لإقناع المستخدمين بكشف معلومات حساسة.
سجلت CertiK خسائر تقارب 366.3 مليون دولار مرتبطة بالتصيد الاحتيالي عبر 63 حادثًا خلال الربع الأول من عام 2026. انخفض عدد الحوادث بنسبة 52.3% مقارنة بالعام السابق، بينما انخفضت الخسائر المبلغ عنها بنسبة 10.8% فقط. هذا يشير إلى أن عددًا أقل من الهجمات يمكنه Still إنتاج خسائر كبيرة، خاصة عند استهداف حسابات ذات قيمة عالية.
يجب على المستخدمين توخي الحذر من طلبات تسجيل الدخول غير المتوقعة، والروابط المشبوهة، وتنزيلات البرامج غير المطلوبة، والرسائل التي تخلق إحساسًا مصطنعًا بالاستعجال. لا يعني مظهر موقع ويب أو اتصال يبدو شرعيًا بالضرورة أن الطلب أصيل.
3. ثغرات العقد الذكي
العقود الذكية تُلقِّن المعاملات والوظائف الأخرى على شبكات البلوكشين، لكن العيوب في كودها يمكن أن تعرّض الأموال للاستغلال.
سجلت CertiK خسائر بلغت حوالي 151.6 مليون دولار مرتبطة بثغرات في الكود عبر 204 حادثة في الربع الأول من عام 2026. وكانت هذه الفئة هي الأعلى من حيث عدد الحوادث بين أنواع الهجمات المذكورة في تقريرها.
تشمل نقاط الضعف الشائعة أذونات الوصول غير الصحيحة، ومنطق المعاملات المعيب، وثغرات التفاعل بين العقود المختلفة. يمكن أن تساعد المراجعات المستقلة، والتحقق الرسمي، وبرامج مكافآت الأخطاء في تحديد هذه المشكلات، لكن لا يمكن لأي مراجعة ضمان أن العقد المُنشر آمن تمامًا.
4. اختراقات البورصة والبنية التحتية
تواجه منصات العملات المشفرة أيضًا مخاطر تتجاوز كود البلوكشين وأمان المحافظ الفردية. تشمل بنيتها التحتية أجهزة الموظفين، وحسابات الإدارة، والتطبيقات الداخلية، وواجهات برمجة التطبيقات، وأنظمة السحب، وعمليات توقيع المحافظ.
قد يؤدي اختراق جزء واحد من هذه البنية التحتية إلى منح المهاجمين وصولًا إلى الأنظمة التي تتحكم أو تُصرح بعمليات نقل الأصول. وهذا يجعل أمن العمليات، وإدارة الوصول المُخوّل، ووعي الموظفين، والمراقبة المستمرة أجزاءً أساسية من حماية البورصة.
التأثير الأوسع هو أن تأمين الأصول الرقمية يتطلب أكثر من مجرد تخزين الأموال في المحافظ الباردة. يجب أيضًا حماية الأنظمة والأشخاص المشاركين في تفويض المعاملات.
كيف تتعامل KuCoin مع أمان المنصة والأصول؟
تُحدد KuCoin إطارًا أمنيًا متعدد الطبقات يغطي حسابات المستخدمين، المحافظ، البيانات، التطبيقات، وعمليات المنصة. ويصف Security Center عدة تدابير مصممة لحماية المستخدمين وبنية النظام الأساسية.
تشمل هذه التدابير المصادقة متعددة العوامل، وتحقق من الهوية، وحماية ضد التصيد الاحتيالي، وأمان الجهاز، وضمانات السحب، وأمان المحافظ، وتشفير البيانات، وحماية واجهات برمجة التطبيقات، وجدران الحماية، وحماية DDoS، ومسح التعرض للأصول، وعمليات الأمان على مدار الساعة. كما تصف المنصة مبادرات التوعية الأمنية، بما في ذلك التدريب والتمارين وإنذارات المستخدمين.
تُنشر KuCoin بالإضافة إلى ذلك معلومات إثبات الاحتياطيات، والتي تسمح للمستخدمين بمراجعة نسب الاحتياطيات المبلغ عنها وعملية التحقق من الاحتياطيات الخاصة بالمنصة. يمكن لإثبات الاحتياطيات أن يساعد المستخدمين على تقييم ما إذا كانت الأصول المُعلنة على السلسلة تغطي أرصدة المستخدمين المبلغ عنها في لحظة معينة. لكنه لا يضمن الحماية ضد الهجمات الإلكترونية أو فشل التشغيل أو أي شكل آخر من أشكال المخاطر المتعلقة بالمنصة.
تُظهر هذه التدابير عدة مكونات مهمة لأمان البورصة، لكن لا يمكن لأي ضابط واحد القضاء على جميع التهديدات. يجب أن تعمل حماية الحسابات، وإدارة المحافظ، وأمن البنية التحتية، وشفافية الاحتياطيات، والاستجابة للحوادث معًا.
الاستنتاج
تقدير لورينزو فالنتي بأن حوالي 8.5 مليار دولار من العملات المشفرة قد سُرقت بحلول 30 أكتوبر 2026 يسلط الضوء على التحديات الأمنية المستمرة التي تواجه صناعة الأصول الرقمية. على الرغم من أن هذا الرقم ليس إجماليًا معياريًا على مستوى الصناعة، فإن الأبحاث المستقلة من شركات الأمن توثق خسائر كبيرة ناتجة عن اختراق المحافظ، والتصيد الاحتيالي، وثغرات الكود.
القضية الأساسية أوسع من حوادث القرصنة الفردية. تعتمد منصات وبروتوكولات العملات المشفرة على أنظمة مترابطة تشمل المفاتيح الخاصة، والعقود الذكية، وحسابات المستخدمين، والبنية التحتية التشغيلية. أي ضعف في أي من هذه المجالات يمكن أن يعرض كميات كبيرة من الأصول الرقمية للخطر.
بالنسبة للبورصات، تتطلب الأمان القوي وجود ضوابط متعددة الطبقات، ومراقبة مستمرة، ووصول محدود، وإبلاغ شفاف عن الأصول. أما بالنسبة للمستخدمين الأفراد، فلا يزال حماية بيانات الاعتماد والتحقق من المعاملات أمرًا أساسيًا. توفر إطارات أمان KuCoin المنشورة وكشف إثبات الاحتياطيات معلومات عن بعض التدابير التي تطبقها، كما توضح لماذا يجب تقييم أمان المنصة من خلال أبعاد متعددة وليس عبر مقياس واحد.
الأسئلة الشائعة
1. كم من العملات المشفرة تم سرقتها في عام 2026؟
قدر لورينزو فالنتي من ARK Invest أن حوالي 8.5 مليار دولار من العملات المشفرة قد سُرقت حتى 30 أكتوبر 2026. وتمثل هذه التقديرات حوالي 0.33% من متوسط رأس المال السوقي للعملات المشفرة للسنة.
2. ما النسبة المئوية من رأس المال السوقي للعملات المشفرة التي تمثلها الخسائر؟
قدر فالينتي أن الخسائر البالغة 8.5 مليار دولار تعادل حوالي 0.33% من市值 السوق المشفرة المتوسط في عام 2026. كما استشهد بمتوسط سنوي تاريخي يبلغ حوالي 0.24% منذ عام 2018.
3. ما هي أكثر أنواع الهجمات شيوعًا على العملات المشفرة؟
تشمل فئات الهجمات الرئيسية اختراق المحافظ، وسرقة المفتاح الخاص، والتصيد الاحتيالي، والهندسة الاجتماعية، وثغرات العقد الذكي، وخرق بنية التبادل الأساسية. وتختلف تواترها وتأثيرها المالي عبر فترات التقارير ومناهج البحث.
إخلاء المسؤولية
تُقدَّم هذه المعلومات العامة عن السوق، والتي قد تكون من مصادر خارجية أو تجارية أو راعية، لأغراض المرجعية والتعليم فقط ولا تشكل نصيحة مالية أو استثمارية، أو عرضًا أو دعوة للشراء أو ضمانًا. نحن ننفي أي مسؤولية عن دقتها أو اكتمالها أو موثوقيتها وأي خسائر ناتجة عنها. الاستثمار/التداول محفوف بالمخاطر؛ الأداء السابق لا يضمن نتائج مستقبلية. يجب على المستخدمين إجراء البحث، واتخاذ قرارات حكيمة، وتحمل المسؤولية الكاملة. لمزيد من التفاصيل، يرجى الرجوع إلى شروط الاستخدام وإفشاء المخاطر الخاصة بـ KuCoin.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.