

تُوقف Polymarket التداول وعمليات الناقل بعد خرق أمني من طرف ثالث
مقدمة
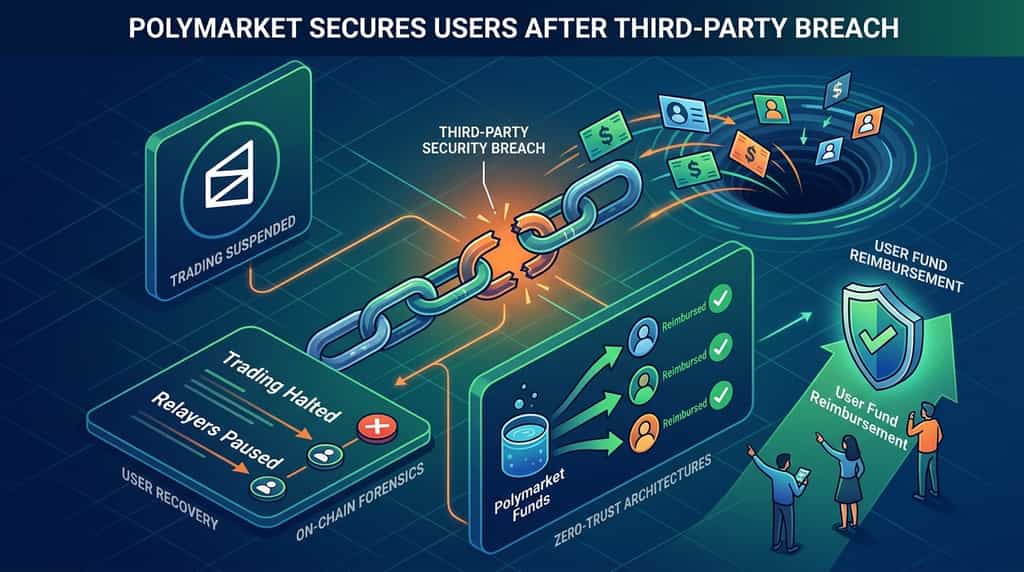
التطبيقات اللامركزية تعتمد بشكل كبير على تبعيات برمجية خارجية، لكن رابطًا ضعيفًا واحدًا في سلسلة التوريد يمكن أن يعرض أصول المستخدمين التي تبلغ ملايين الدولارات للخطر. أوقفت Polymarket مؤخرًا التداول وأوقفت عمليات المُرسلات بعد خرق أمني نشأ من مزود خدمة طرف ثالث. وفقًا لإفصاحات المنصة وتحليلات السلسلة، أسفر الحادث الأمني عن خروج غير مصرح به لأموال المستخدمين بقيمة تتراوح بين 2.65 مليون و2.7 مليون دولار قبل تحديد الثغرة وعزلها. يسلط هذا الحدث الضوء على الثغرات الهيكلية المستمرة المرتبطة بتكاملات البرمجيات من طرف ثالث في قطاعات التمويل اللامركزي وأسواق التنبؤ.
ما الذي أدى إلى تعليق تداول Polymarket ووقف المرسل؟
تم تشغيل إيقاف التداول ووقف عمليات المُعيد بسبب اختراق خارجي يتعلق بمزود خارجي لمراقبة وتحليل الويب، DebugBear. وفقًا للباحثين في أمن البلوكشين من Hudson Rock وشركات التحليل مثل Arkham، تم حقن نص ضار عبر متجه طرف ثالث، مستهدفًا جلسات المستخدمين المسجلين وإعادة توجيه الأموال إلى عنوان يتحكم فيه المهاجم.
الهجوم أثر على حوالي 710 حسابات مستخدم، وسُرقت الأموال قبل تقييد نشاط التداول. استجابةً للخرق، وضعت Polymarket تبادلها الدولي فورًا في وضع "إلغاء الطلبات فقط" وأوقفت عمليات المُرسل لمنع المعاملات غير المصرح بها الإضافية. وأكد مشغلو المنصة أن الثغرة كانت معزولة وتم إصلاحها، ثم تم إحالة الحادث إلى سلطات إنفاذ القانون في المملكة المتحدة.
كيف تؤثر اختراقات مزودي الطرف الثالث على المنصات اللامركزية؟
تؤثر اختراقات الموردين الخارجيين على المنصات اللامركزية من خلال تجاوز طبقات الأمان الأساسية للعقود الذكية عبر قنوات واجهات أمامية أو مراقبة موثوقة. بينما تظل بروتوكولات البلوكشين الأساسية وصانعي الأسواق التلقائيون آمنين من الناحية التشفيرية غالبًا، فإن الأدوات المساعدة مثل نصوص التحليلات ومراقبة الأداء وعناصر دعم العملاء تمتلك صلاحيات تنفيذ داخل بيئة متصفح المستخدم.
عندما يتعرض مزود البائع لخرق، يمكن للجهات الخبيثة استخدام هذه القنوات الموثوقة لتعديل سلوك واجهة المستخدم، أو حقن حمولات تستنزف المعاملات، أو التزييف الاحتيالي للموافقات. وفقًا لمراجعات الحوادث من مزودي ذكاء البلوكشين، فإن هذا المتجه السلسلي يمثل منهجية تُفضل بشكل متزايد من قبل المهاجمين المستهدفين لواجهات الويب3، حيث يستغلون ثقة الإنسان في أسماء النطاقات الرسمية والنصائح التشغيلية بدلاً من كسر المبادئ التشفيرية الأساسية.
ما الخطوات الفورية المتخذة لاستعادة المستخدمين وتعويضهم؟
سيتم تمويل استرداد المستخدمين والتعويض بالكامل من قبل Polymarket، والتي تعهدت بتعويض جميع المتداولين المتضررين الذين تعرضوا لخسائر خلال خرق الأمن. وبعد احتواء الاستغلال، تأكد ممثلو المنصة أن الأفراد المتأثرين سيتم تعويضهم بالكامل، كما تم تجميد أو تتبع جزء من الأموال المسروقة—بما في ذلك حوالي 750,000 دولار—من خلال تحقيقات بلوكشين تعاونية.
واجه المتداولون الذين حاولوا الوصول إلى المنصة في الأعقاب المباشرة قيودًا على الإلغاء فقط مصممة لحماية المراكز المفتوحة أثناء قيام فرق الهندسة بمراجعة البنية التحتية المتصلة. () وأكد مسؤولو المنصة أن التعاون مع وكالات إنفاذ القانون الدولية وشركات متخصصة في تتبع البلوكشين لا يزال نشطًا لاسترداد تدفقات الأصول المتبقية.
كيف يؤثر هذا الحدث على نظام سوق التنبؤ الأوسع؟
يواجه نظام بيئي لأسواق التنبؤ مراجعة مكثفة فيما يتعلق بإدارة الاعتمادات البرمجية وفحص الموردين عقب أحداث أمنية متكررة. تقوم أسواق التنبؤ بتوحيد سيولة كبيرة، خاصة خلال دورات الأحداث الجيوسياسية والماكرواقتصادية ذات المشاركة العالية، مما يجعلها أهدافًا ذات قيمة عالية للمهاجمين المتقدمين.
يُقيّم المشاركون المؤسسيون وتجار التجزئة على حد سواء مخاطر المنصة بناءً على المرونة التاريخية وكفاءة الاستجابة للحوادث. لاحظ محللو الصناعة أنه بينما تقلل التعويضات السريعة من الضرر المالي الفوري، فإن الثغرات المتكررة على مستوى الواجهة الأمامية أو الموردين تتطلب تحولاً هيكلياً نحو هياكل صفر ثقة، وسياسات أمان محتوى صارمة (CSP)، وتفتيشات موزعة لسلامة الكود.
ما الإجراءات الدفاعية التي يمكن لبروتوكولات الويب 3 اتخاذها ضد هجمات سلسلة التوريد؟
يمكن لبروتوكولات Web3 الدفاع ضد هجمات سلسلة التوريد من خلال تطبيق سياسات أمان محتوى صارمة (CSP)، وقوائم تكامل موارد فرعية تشفيرية (SRI)، وطرق تحقق موزعة للواجهة الأمامية. الاعتماد على حزم JavaScript من طرف ثالث دون عزل محلي يفتح الباب أمام متجهات حقن.
من خلال فرض حدود صارمة لتنفيذ النصوص، ومراجعة مستمرة للاعتمادات البرمجية الخارجية، ونقل المنطق التشغيلي الحرج بعيدًا عن أدوات المراقبة المضيفة على الويب المعرضة للخطر، يمكن لفرق التطوير تقليل التعرض لخرق الموردين الخارجيين بشكل كبير. كما أن التكاملات مع المحافظ المادية ومحفزات محاكاة المعاملات توفر خطوط دفاع نهائية حيوية، وتنبه المستخدمين عند حدوث تغييرات غير متوقعة في المعلمات أثناء تفاعلات العقد.
تأمين أصولك الرقمية في الأسواق المتقلبة
مع استمرار توسع نظام البلوكشين وامتصاصه لقيمة اقتصادية كبيرة—مع دفع المشاركة المؤسسية لنمو إيرادات كبير عبر بنية البلوكشين، وفقًا للتقارير الصناعية—فإن الحفاظ على ممارسات أمنية قوية هو أمر بالغ الأهمية. سواء كنت تتعامل مع أسواق التنبؤ أو البورصات اللامركزية أو بروتوكولات الإقراض، يجب على المستخدمين استخدام مفاتيح أمان مادية، وإلغاء تصاريح الرموز غير الضرورية بانتظام، والبقاء يقظين ضد عمليات الصيانة المفاجئة أو التجميد الطارئ للمنصات. يضمن البقاء على اطلاع حول مخاطر الموردين النظامية قدرة المشاركين على المشاركة في قطاعات التشفير الناشئة مع إدارة استباقية للتعرض المقابل.
الاستنتاج
يُبرز التعليق المؤقت للتداول وعمليات الناقل على Polymarket الثغرات المستمرة المتأصلة في سلاسل التوريد الحديثة لـ web3 وتكاملات البرمجيات الخارجية. وعلى الرغم من أن الاستجابة التقنية السريعة، وتجميد الأصول، وتعهد المنصات بتعويض شامل ساعد في تقليل الآثار السلبية على المتداولين المتضررين، فإن هذا الحادث يُذكّر بشكل حاسم بالمخاطر الناتجة عن الاعتماد الخارجي. مع نضج أسواق التنبؤ اللامركزية وجذبها لحجوم سيولة أعلى، سيكون من الضروري إنشاء عمليات تدقيق صارمة للموردين وهياكل واجهات أمامية تعتمد على مبدأ "عدم الثقة المطلقة" لحماية رأس مال المستخدمين وضمان استمرار ثقة السوق.
الأسئلة الشائعة
هل أثر خرق أمن Polymarket على المستخدمين على المنصة الأمريكية؟
لا، أثر حادث الأمن والقيود التجارية اللاحقة بشكل حصري على المنصة الدولية، بينما ظلت المنصة الأمريكية ذات الهيكل المنفصل غير متأثرة تمامًا.
كم كان إجمالي أموال المستخدمين التي تم سرقتها أثناء حادثة الأمان؟
قدّرت شركات التحري والتحليل على السلسلة أن ما بين 2.65 مليون و2.7 مليون دولار من أموال المستخدمين نُقلت دون إذن قبل إيقاف التداول.
ما الذي تسبب في حقن الكود الخبيث على المنصة؟
نشأت الثغرة من اختراق موقع طرف ثالث لمراقبة الأداء وتحسينه، DebugBear، مما سمح بتنفيذ نص غير مصرح به يستهدف جلسات المستخدمين.
هل سيتلقى المستخدمون المتأثرون تعويضًا ماليًا كاملاً؟
نعم، تأكّد Polymarket علنًا أن جميع المتداولين المتأثرين بعمليات نقل الأموال غير المصرح بها سيتم تعويضهم بالكامل من قبل المنصة.
ما هي وضعية "إلغاء فقط" في منصة تبادل العملات المشفرة؟
وضع الإلغاء فقط هو حالة تشغيل طارئة حيث يمكن للمستخدمين إلغاء الأوامر المفتوحة الحالية أو المراكز، لكنهم محظورون من وضع صفقات جديدة أو فتح مراكز جديدة.
إخلاء المسؤولية
هذه المعلومات العامة عن السوق، والتي قد تكون من مصادر خارجية أو تجارية أو ممولة، مقدمة لأغراض المرجعية والتعليم فقط ولا تشكل نصيحة مالية أو استثمارية، أو عرضًا أو دعوة للشراء أو ضمانًا. نحن ننفي أي مسؤولية عن دقتها أو اكتمالها أو موثوقيتها وأي خسائر ناتجة عنها. الاستثمار/التداول محفوف بالمخاطر؛ الأداء السابق لا يضمن نتائج مستقبلية. يجب على المستخدمين إجراء البحث، وتقييم الأمور بحكمة، وتحمل المسؤولية الكاملة. لمزيد من التفاصيل، يرجى الرجوع إلى شروط الاستخدام وإفشاء المخاطر الخاصين بـ KuCoin.
اخلاء المسؤوليه: تُرجمت هذه الصفحة باستخدام تقنية الذكاء الاصطناعي لراحتك. للحصول على المعلومات الأكثر دقة، ارجع إلى النسخة الإنجليزية الأصلية.