

Що таке атаки на дистиляцію моделей ШІ? Як Anthropic захищає Claude
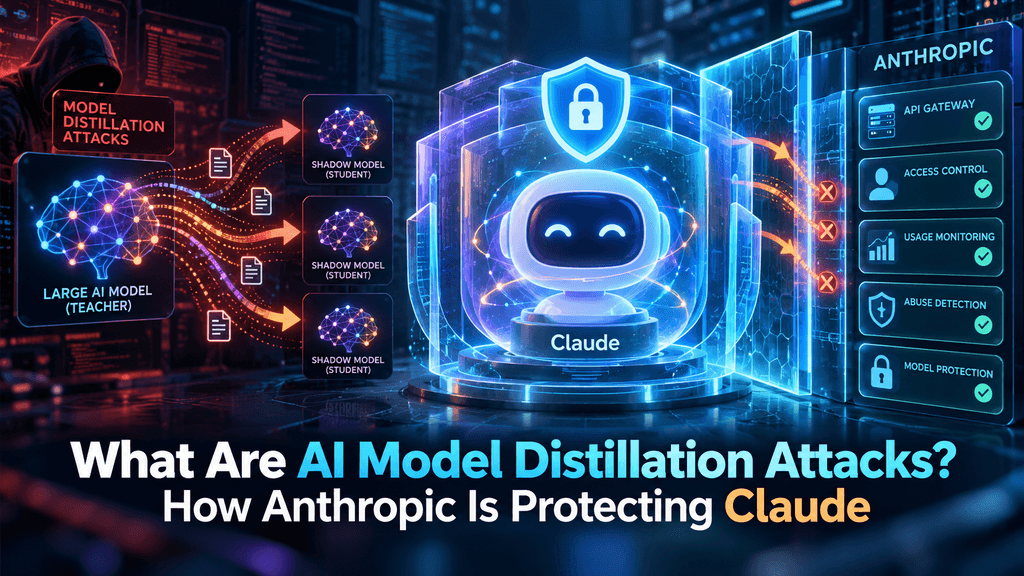
Чи можуть мільйони доларів у власних дослідженнях штучного інтелекту бути відведені просто за допомогою запиту до публічного API? Атаки на дистиляцію моделей дозволяють зловмисникам систематично запитувати передові системи, такі як Claude, щоб збирати високощільні логічні шляхи, схеми функцій та внутрішню логіку для навчання конкурентних систем за частину стандартного бюджету розробки. У децентралізованих фізичних інфраструктурних мережах (DePIN) та екосистемах криптовалют ця загроза безпосередньо ставить під загрозу децентралізовані пули обчислень, ринки інтелекту з відкритими вагами та інфраструктуру автономних агентів. Клонуючи передові можливості, противники підривають токенізовані мережі та інструменти безпеки смартконтрактів, не фінансуючи фундаментальні дослідження. Anthropic заперечила цю загрозу, впровадивши багаторівневі системи класифікації, автоматичне кластеризацію поведінки, водяні знаки виводу та динамічні корекції висновків. Цей аналіз досліджує механіку атак на дистиляцію, їх серйозні наслідки для децентралізованих ринків ШІ та багаторівневу архітектуру захисту Anthropic.
Основні висновки
-
Основна концепція: Атаки на дистиляцію моделей використовують публічні інтерфейси програмування висновків для створення щільних синтетичних корпусів, що дозволяє нападникам клонувати власну поведінку міркувань, обходячи витрати на дослідження.
-
Вразливості Web3: децентралізовані екосистеми штучного інтелекту, автономні он-чейн боти та токенізовані мережі обчислень стикаються з серйозними структурними ризиками, коли несанкціоноване дистилювання перетворює унікальні можливості моделей у товар.
-
Захистні заходи Anthropic: до них відносяться аналіз намірів у реальному часі, багатотенантна поведінкова телеметрія, захист контекстуального міркування та криптографічне водяне знакування токенів.
-
Експлуатація, спрямована на Sybil: кампанії з витягування даних використовують децентралізовані кільця проксі, обертання віртуальних платіжних каналів та псевдонімні криптовалютні мережі, щоб приховати масштабне збирання даних під виглядом органічного користувацького трафіку.
-
Зміна економіки ринку: Надійні захисти виключають дешеві імітаційні шляхи, змушуючи розробників у традиційних технологіях та секторі Web3 інвестувати безпосередньо у справжні базові набори даних та перевірні висновки.
Що таке атаки на дистиляцію моделей ШІ?
Механіка: Як вилучення експлуатує інтерфейси моделей
Атаки на дистиляцію моделей використовують звичайний доступ до API для збору власної інтелектуальної власності та копіювання передових можливостей. Створення передових моделей вимагає сотень мільйонів доларів у вигляді спеціалізованих апаратних кластерів, вдосконалених синтетичних конвеєрів та інтенсивного підсиленого навчання. Натомість атакувач запускає автоматизовані пакети запитів у спеціалізованих галузях, збирає всі вихідні дані цільової моделі та використовує цю структуровану інформацію для доналаштування менших архітектур з відкритими вагами. Цей процес обходить капітальні та інженерні бар’єри, що визначають сучасний розвиток машинного навчання.
Атака спрямована на стандартні інтерфейси генерації тексту. Оскільки сучасні системи розроблені для надання чіткого, детального розбору проблеми при відповідях на запити з програмування або математики, вони випадково виводять саме ті інструкційні сигнали, які необхідні для навчання моделей імітації. Зловмисник надсилає складні логічні завдання, записує проміжні етапи міркувань і створює щільний навчальний корпус. Коли цей відібраний набір даних вводиться в меншу отримувальну модель, вона здатна досягти результатів на еталонних тестах, витрачаючи менше одного відсотка початкових навчальних ресурсів. Оскільки запити схожі на легітимні запити розробників, традиційні периметрові захисти не здатні виявити витягування.
Використання синтетичних даних та витягування міркувань
Витягування проміжних логічних висновків значно прискорює імітаційне навчання порівняно зі стандартним безнаглядним попереднім навчанням. Зловмисники зосереджуються на висококредитних галузях, таких як автоматизоване аудитування смартконтрактів, гейм-теоретичні переговори, арбітраж на децентралізованих біржах та символічна математика. Надсилаючи запити, розроблені для вимушення поетапної логіки, зловмисник перетворює цільову платформу на автоматизований генератор даних.
-
Збирання ланцюга міркувань: збір проміжних кроків розв’язання задач для виділення когнітивних схем у мережі отримувачів, що не мають згоди або неавторизовані.
-
Використання інструментів та крадіжка схем: захоплення структур викликів функцій, структурованих вихідних даних JSON та процедур відновлення для навчання автономних агентів виконання.
-
Пробування меж безпеки: систематична оцінка захисних механізмів для картизації фільтрів модерації та навчання додаткових моделей, що обходять стандартні протоколи відповідності.
Топології атак: Розподілені кампанії з вилучення даних
Сучасні кампанії дистиляції використовують розподілену інфраструктуру, а не ізольовані клієнти, щоб уникнути обмежень за обсягом. Ці операції ґрунтуються на пулах проксі, обертанні профілів ідентичності та багатокористувацькому хостингу для імітації різноманітних моделей взаємодії роздрібних користувачів.
| Вектор атаки | Механізм розгортання | Цільовий актив | Складність виявлення |
| Скоординовані пули запитів | Розподілені ботнети, що змінюють ключі доступу клієнтів | Глибокі математичні доведення, логіка смартконтракту | Високий |
| Симульовані роздрібні запити | Парфразовані варіанти стандартних академічних тестів | Спеціалізовані знання у сфері інституційного ринку | Дуже високий |
| Автономні агентні цикли | Самопідштовхувальні конвеєри, що виконують багатокрокові завдання | Схеми виконання, корекції помилок у реальному часі | Екстремальний |
| Ворожі кордонні перевірки | Автоматизоване тестування меж захисних обмежень | Операційні обмеження безпеки, базові рівні модерації | Помірний |
Ці розподілені мережі часто використовують криптовалютні канали для збереження анонімності. Зловмисники фінансують ключі доступу за допомогою віртуальних платіжних провайдерів, що фінансуються децентралізованими активами, розриваючи зв’язки верифікації особи, які використовуються платформами корпоративного хмарного середовища. Внаслідок цього кампанії з вилучення даних зливаються з нормальним зростанням трафіку, а не виглядають як координовані операції.
Перетин із Web3 та криптовалютою
Вектори загроз для DePIN та децентралізованих обчислень
Дистиляція моделей створює негайний економічний виклик для Web3 мереж штучного інтелекту та децентралізованих фізичних інфраструктурних систем. Мережі DePIN координують розподілені кластери апаратного забезпечення для навчання, оцінки та розміщення моделей за допомогою токенних стимулів. Коли моделі, розміщені на відкритих нодах, систематично збираються за допомогою неавторизованої дистиляції, власна вартість, що підтримує нативні утилітарні токени, знижується.
Якщо доступ до вузлів децентралізованої моделі дає самостійно розгорнуті локальні клони, попит на нітивне стейкінг та утилітні токени знижується. Дистиляція перетворює обчислювальні вихідні дані на товар, перш ніж мережі зможуть забезпечити стабільний дохід від комісій. Наприклад, якщо екосистема витрачає кошти з казначейства на розробку спеціалізованого блокчейн-аналітичного двигуна, суперник може витягнути ці здатності до міркувань за кілька днів, розгорнути ідентичну модель на альтернативній мережі, знизити ціни та зменшити ринкову позицію початкового проекту.
Вразливості в агентах смартконтрактів та безпеці на ланцюзі
Автономні агенти, які використовують передові моделі для оптимізації дохідності, управління ліквідністю та оцінки смартконтрактів, стикаються з серйозним дублюванням операцій. Зловмисники спостерігають за діяльністю агентів, щоб ізольовувати стратегії виконання, параметри ризику та механізми валідації.
-
Реплікація стратегії: Конкуренти копіюють автономні алгоритми ринкового посередництва, захоплюючи рамки прийняття рішень, створені агентами, що рухаються на передовій.
-
Прискорення експлуатації: Клоновані моделі, навчені на вилучених методах безпеки, дозволяють зловмисникам проводити оффлайн-сканування вразливостей, виявляючи недоліки контрактів без передачі активності у публічні ланцюги.
-
Сібілівські фінансові петлі: нерегульовані суб’єкти використовують гаманці з фокусом на конфіденційності та децентралізовані фінансові інструменти для фінансування кластерів збору даних, обходячи перевірки за принципом «знати свого клієнта».
Переривання стейкінгу в децентралізованому машинному навчанні
Економічна безпека стейканих мереж AI ґрунтується на припущенні, що створення високоякісної інтелігенції вимагає значних витрат ресурсів. У системі машинного навчання з доказом стейку оператори нод розміщують коллатерал для гарантії точних, обчислювально інтенсивних вихідних даних.
Дистиляція порушує цю рівновагу стимулів. Зловмисний оператор може дистилювати власну модель у легкі імітаційну архітектуру, запускати цей клон на дешевій споживчій апаратній платформі та надсилати її вихідні дані до мережі. Оскільки імітація відповідає стандартним критеріям валідації, оператор отримує повні винагороди за валідацію, сплачуючи лише частину витрат на легітимні обчислювальні ресурси. Цей механізм покарує чесних операторів, які підтримують спеціалізовану підприємницьку інфраструктуру, сприяючи централізації мережі та підриваючи довіру до децентралізованого протоколу.
Як Anthropic захищає Claude
Динамічна двоетапна класифікація інтентів
Anthropic застосовує двоетапну класифікаційну систему, щоб перехопити запити на вилучення до того, як вони генерують дані для навчання. Замість того, щоб покладатися на прості чорні списки ключових слів, запити аналізуються за семантичними, синтаксичними та структурними параметрами.
На першому етапі проводиться структурно-семантичне профілювання. Класифікатор оцінює, чи має надходящий запит ознаки генерації датасету за програмним кодом — таких як повторювані перестановки або академічні структури бенчмарку, а не органічне використання розробниками. Другий етап у реальному часі моніторить динаміку виведення токенів, щоб перехопити запити, спрямовані на вилучення прихованих міркувань. Коли виявляється висока ймовірність вилучення, платформа запускає динамічні коригування відповідей, надаючи пряму відповідь, одночасно приховуючи проміжні логічні ланцюжки, необхідні атакувальникам для доналаштування.
Поведінкова телеметрія та кластеризація для багатокористувацьких систем
Щоб виявити розподілені клієнтські кільця, Anthropic корелює поведінкову телеметрію між, на перший погляд, незалежними акаунтами користувачів. Оскільки дистиляція вимагає величезних обсягів даних, кампанії з збирання даних генерують виявляні статистичні кореляції в мережі.
Коли різні акаунти в різних IP-просторах та з різними способами оплати демонструють паралельні поведінкові ритми, платформа відмічає цю кореляцію. Телеметричний двигун оцінює збіги синтаксичних шаблонів запитів, синхронізовані запити токенів та доповнюючі дослідження доменів. Якщо тисячі незалежних акаунтів запитують варіації однакових програмних завдань у зсунутій послідовності, система відносить їх до координованої операції. Anthropic застосовує координовані корекції швидкості, детальне логування та одночасне відкликання доступу для розбирання мережі.
Захист вікна контексту
Заснований метод дистиляції передбачає маніпулювання контекстом, коли нападники вставляють попередні кроки міркувань моделі назад у нові запити, щоб примусити її безперервно розкривати технічну інформацію.
Anthropic усунула цю вразливість, переглянувши механізми обробки контексту. Система реалізує строге відстеження походження всіх токенів у межах контекстного вікна, розрізняючи зовнішній користувацький ввід, попередню історію генерації та захищені елементи міркувань. Коли користувач вводить раніше згенеровані траси міркувань, щоб примусити систематичне розкриття, модель виявляє злоїсний шаблон і припиняє шлях виконання, блокуючи використання довгих контекстних вікон як векторів витоку.
Криптографічне та статистичне водяне знакування виводу
Anthropic використовує статистичне водяне знаки для вбудовування перевірних структурних шаблонів у вихідні послідовності, надаючи математичні докази походження без порушення зрозумілості, плавності чи технічної точності.
Фундаментальна техніка використовує псевдовипадкові корекції частоти токенів. Генераційний двигун тонко пріоритизує певні синонімічні токени на основі внутрішнього криптографічного ключа. Хоча вихідні дані виглядають природно для людських читачів, статистичний аналіз великих наборів даних, згенерованих підозрюваним клоном моделі, дозволяє визначити, чи була вона навчена на вихідних даних Claude. Таке визначення походження надає дієві докази для ведення претензій щодо інтелектуальної власності, видалення неавторизованих моделей з відкритих репозиторіїв та недійсності незаконних сервісів у децентралізованих мережах.
Економічні заходи
Найбільш стійка захистна стратегія проти дистиляції моделей порушує фінансові розрахунки нападника. Дистиляція є доцільною лише тоді, коли запит до API значно дешевший, ніж розробка незалежної моделі. Anthropic поєднує технічні заходи з економічними санкціями.
| Захисний шар | Операційна спрямованість | Стратегічний результат |
| Двоетапний класифікатор | Семантичний аналіз у реальному часі | Нейтралізує запити на вилучення перед генерацією |
| Кластеризація поведінки | Кореляція шаблонів між акаунтами | Розбирає розподілені ботнети для збору даних |
| Захист контексту | Відстеження походження токенів | Запобігає витягуванню через ін'єкцію запитів |
| Статистичні водяні знаки | Коригування частоти криптографічних токенів | Забезпечує перевірюване зазначення походження вкрадених даних |
Коли класифікатори наміру виявляють спробу вилучення і переключаються на стислі відповіді, платформа обробляє запит за стандартними тарифами. Крім того, коли біометричне відбиття підтверджує розподілений кільце вилучення, пов’язані акаунти припиняються, а передоплачені баланси конфіскуються за порушення умов сервісу. Оплата за непридатні навчальні дані разом із нейтралізацією робочих акаунтів робить масштабне вилучення економічно неможливим.
Стратегічні наслідки для ринків криптовалют та ШІ
Зміна економіки машинного навчання
Впровадження ефективних захистів від дистиляції змінює одиничну економіку розробки ШІ як у традиційних обчислювальних системах, так і у децентралізованих протоколах. Коли передові платформи обмежують витік синтетичних даних для навчання, створення продуктивних моделей знову вимагає справжньої обчислювальної потужності, архітектурних інновацій та перевірених наборів даних.
Цей перехід прискорює консолідацію капіталу в рамках протоколів децентралізованої інтелігенції. Команди більше не можуть підтримувати ціннісні пропозиції, упаковуючи відфільтровані вихідні дані в відкриті оболонки. Децентралізовані ініціативи повинні інвестувати в первинні дослідження, криптографічно підтверджений людський фідбек та спеціалізовану інфраструктуру. Ринки цифрових активів відображають цю зміну, перерозподіляючи капітал від деривативних оболонок до фундаментальних протоколів, які демонструють доведену автентичність навчання та стійкі архітектури моделей.
Посилення екосистем з відкритими вагами
Межа між відкритим дослідженням та власною інтелектуальною власністю визначається тим, як керується походження даних. Моделі з відкритими вагами, навчені на перевірених, публічних наборах даних, залишаються важливими для прозорих, децентралізованих систем. Однак системи, що залежать від неавторизованого дистиляції, стикаються з раптовими перебоями через заходи на рівні платформи та регуляторні ризики.
Веб3-організації, що поєднують машинне навчання та блокчейн-платформи, повинні створювати перевіряємі дані. Розгортання моделей із виявлюваними водяними знаками піддає децентралізовані протоколи операційним та правовим ризикам, включаючи виключення з основних хабів ліквідності та інтеграцій із інституційним децентралізованим фінансом. Проекти впроваджують строгі рамки аудиту даних для підтвердження того, що їхні навчальні ресурси не порушують власницькі активи.
Перевірні висновки та докази із нульовим розголошенням
Зі зростанням ризиків дистиляції та підміни моделей криптовалютні протоколи інтегрують перевіряні механізми висновування, засновані на машинному навчанні з доказом із нульовим розголошенням (zkML). Докази із нульовим розголошенням дозволяють децентралізованій ноді математично довести, що вихід висновування був обчислений конкретною, автентичною моделлю, не розголошуючи при цьому базових параметрів або приватних вхідних запитів.
Це криптографічне підтвердження забезпечує, що ноди запускають справжні моделі, а не легкі дистильовані імітації, створені для недобросовісного отримання винагород. Вимога до криптографічних доказів виконання дозволяє децентралізованим мережам гарантувати, що користувачі отримують автентичну інтелектуальну власність. Хоча zkML перевіряє точність виконання в мережі, захисти провайдерів передньої лінії захищають початковий розвиток моделей, формуючи інтегрований кордон безпеки для зароджуючої автономної цифрової економіки.
Висновок
Атаки на дистиляцію моделей ШІ — це розраховане векторне вилучення, спрямоване на власну інтелектуальну власність, децентралізовані обчислювальні мережі та автономні системи Web3. Шляхом виконання автоматизованих, масштабних кампаній запитів зловмисники намагаються обійти фундаментальні витрати на навчання та відтворити передові здатності міркувань за низької вартості. Anthropic вирішує цю проблему за допомогою інтегрованої архітектури захисту, що поєднує динамічну класифікацію намірів, багатотенантну поведінкову кластеризацію, забезпечення походження контексту та криптографічне водяне знакування виводу. У системах децентралізованої фінансової діяльності та DePIN, де автономне прийняття рішень вимагає надійної, непорушної інтелектуальної бази, ці системи захисту забезпечують стійкість протоколу та запобігають знеціненню обчислювальних інцентивних токенів. У міру розвитку сектору машинного навчання протягом 2026 року операційний акцент буде зосереджений на захисті ваг моделей, забезпеченні перевірного висновку та сертифікації походження даних, що живлять автономні програмні мережі.
🔥 Поза заголовками: що означає KuCoin 5.0 для вас
Новини ринку рухаються швидко — але те, де ви дієте з ними, має рівно таке ж значення. Цього жовтня KuCoin запускає KuCoin 5.0, перетворюючи KuCoin на відновлену платформу. Ось що насправді змінюється для вас:
-
Один акаунт для всього. Старі платформи розділяли ваші кошти між окремими акаунтами «спот», «маржа» та «ф'ючерси» і очікували, що ви зрозумієте чому. Єдиний акаунт KuCoin 5.0 повністю видаляє це — зробіть депозит один раз, і все буде просто там (наразі доступно лише для VIP).
-
Акції, індекси та товари. KuCoin 5.0 розширюється за межі криптовалют на глобальні ринки. Коли криптовалюти рухаються бічно, а акції ростуть (або навпаки), ви можете переключитися за хвилини, замість того щоб відкривати брокерський акаунт і чекати днів на обробку фіату.
-
Реальні активи (RWA). Токенізоване володіння традиційними активами, такими як сировина, прямо в вашому крипто-акаунті. Один із найшвидше розwijаючихся сегментів глобальної фінансової сфери більше не є виключною привілеєю інституцій — ви отримуєте до нього доступ з того ж балансу, з яким торгуете.
-
Заробляйте, поки вчитеся. Ще не готові торгувати? KCUSD дозволяє вашим стейблкоїнам заробляти щоденні автокомпаунд-відсотки. Найбільш спокійний спосіб зробити так, щоб ваші не використовувані депозити працювали на вас з дохідністю 4%.
-
AI-асистент простою мовою. Задавайте питання, отримуйте контекст ринку, розумійте, що ви бачите — інтегровано в платформу, без жаргону.
-
Додаток, який не перевантажує. Швидший, чистіший і послідовний — інтуїтивний з першого дотику, а не після навчання.
-
Безпеку, яку ви можете перевірити, а не просто вірити. Організація з ліцензією MiCAR у ЄС, Proof of Reserves, який ви можете перевірити самостійно, та міжнародно сертифікована безпека (SOC 2 Type II, ISO 27001:2022).
Створіть акаунт за хвилини — і почніть працювати на платформі, створеній для майбутнього криптовалют, а не минулого.
ЧАСТІ ПИТАННЯ
Яка технічна різниця між тонкою настройкою моделі та дистиляцією моделі?
Налаштування дозволяє відкоригувати внутрішні параметри існуючої фундаментальної моделі за допомогою цільових наборів даних для оптимізації її продуктивності для конкретних завдань. Дистиляція переносить здатності та методи міркувань великої вчительської моделі у зовсім окрему учнівську модель шляхом навчання учнівської моделі на вихідних даних, згенерованих вчителем.
Чи можуть адверсарі видалити статистичні водяні знаки у вихідних даних моделі?
Водяні знаки можуть бути розбавлені за допомогою вторинного перефразування, семантичного розсіювання або поєднання виводів з кількох різних архітектур. Однак повне видалення багатобітних статистичних водяних знаків, як правило, погіршує точність міркувань та синтаксичну структуру, а базові математичні сигнатури залишаються виявлянними у великих навчальних наборах даних.
Чи всі форми генерації синтетичних даних класифікуються як атаки дистиляції?
Ні. Генерація синтетичних даних вважається атакою шляхом дистиляції лише тоді, коли вона порушує зобов’язуючі умови надання послуг API-провайдера, обходить контроль доступу або намагається без дозволу витягнути власні траси міркувань для відтворення комерційних можливостей у конкурентних моделях.
Як докази із нульовим розголошенням пов’язані з дистиляцією моделей у публічних блокчейнах?
Машинне навчання з нульовим знанням підтверджує, що вихід був згенерований конкретною архітектурою моделі, не розголошуючи ваги моделі або приватні вхідні дані. Хоча воно підтверджує цілісність виконання і запобігає тому, щоб оператори нод таємно замінювали дистильовані клони, воно не запобігає авторизованому користувачеві використовувати підтверджені вихідні дані для навчання моделі поза ланцюгом.
Чи погіршує надмірна дистиляція продуктивність імітаційних моделей?
Так. Системи, навчені виключно на синтетичних виводах, часто страждають від моделевого руйнування та накопичувальних галюцинацій. Без опори на широкі первинні навчальні корпуси та людську перевірку, клони, створені шляхом дистиляції, мають труднощі з новими проблемними областями і не впоруються зі складними завданнями, що виходять за межі їх вузьких навчальних прикладів.
Відмова від відповідальності: Ця стаття має лише інформаційний характер і не є фінансовою або інвестиційною порадою. Інвестиції в криптовалюту супроводжуються значними ризиками. Завжди проводьте власне дослідження перед угодами.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.