

Вредоносное ПО Canto Incognito атакует Kryptex: как 3 400 AI-серверов были захвачены для криптодобычи
Введение
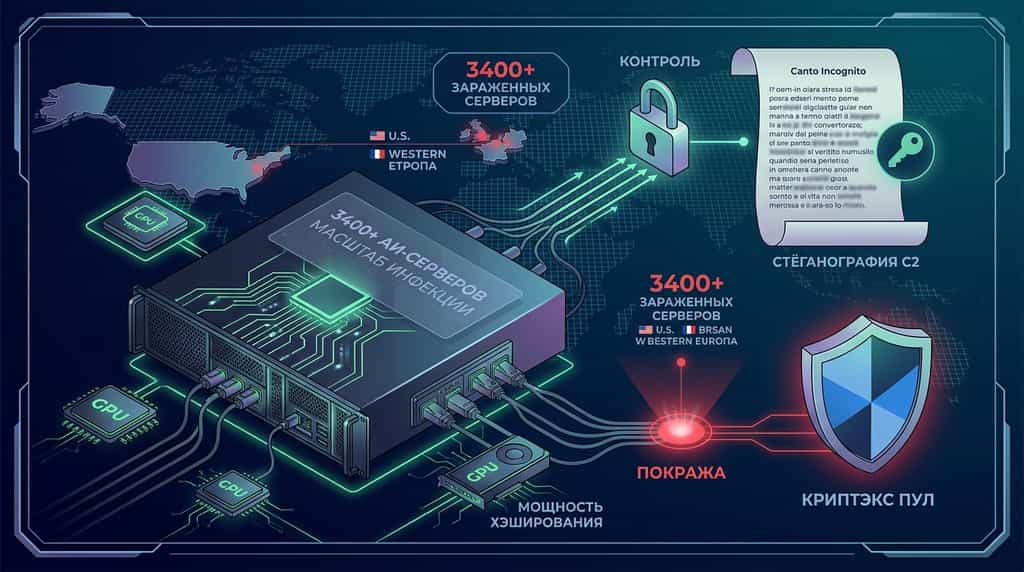
Более 3 400 экспонируемых серверов искусственного интеллекта (ИИ) и крупных языковых моделей (LLM) по всему миру были скомпрометированы в ходе сложной кампании по криптомайнингу под названием Canto Incognito. Согласно исследователям кибербезопасности из Lumen Black Lotus Labs, злоумышленники развернули новую вредоносную программу под названием PoeLLM для установки скрытых программ для майнинга XMRig и Iron на скомпрометированной корпоративной инфраструктуре. Захваченные вычислительные ресурсы были направлены на Kryptex — популярную русскоязычную платформу для майнинга — для получения несанкционированного дохода в криптовалюте.
Кампания атак выделяется благодаря продвинутому механизму маскировки командного и управляющего (C2) сервера. Вместо использования статических IP-адресов или доменных имен злоумышленники закодировали местоположение своих C2-серверов в стеганографических стихах, опубликованных в общедоступном репозитории GitHub. Эта продолжающаяся угроза подчеркивает растущую уязвимость развернутых корпоративных ИИ-систем и программного обеспечения с открытым исходным кодом перед скрытым вредоносным ПО, направленным на перехват ресурсов.
Что такое атака вредоносного ПО Canto Incognito на Kryptex?
Кампания Canto Incognito — это целенаправленная операция по криптомайнингу, предназначенная для тайного захвата высокопроизводительной корпоративной серверной инфраструктуры для несанкционированного майнинга криптовалюты. Действует с апреля 2026 года; кампания использует открытые микросервисы ИИ и веб-утилиты в качестве точек входа для получения первоначального доступа к облачным и корпоративным средам.
Попав внутрь сети жертвы, основной вредоносный Payload, PoeLLM, развертывает специализированное программное обеспечение для майнинга криптовалют — в частности, XMRig для Monero (XMR) и специализированные майнеры для Iron — для использования ресурсов ЦП и ГПУ. Добытые вознаграждения направляются на аккаунты, размещенные на Kryptex — известном российском майнинг пуле и автоматизированной службе выплат криптовалют.
Ключевые операционные параметры кампании Canto Incognito включают:
-
Масштаб заражения: более 3 400 отдельных серверов скомпрометировано по всему миру, с пиковым количеством одновременно заражённых серверов около 2 200 в середине июня 2026 года.
-
Географическое распределение: Атаки сосредоточены в основном на корпоративных центрах обработки данных в США и Западной Европе.
-
Целевые уязвимости: скомпрометированные конечные точки в основном представляют собой программное обеспечение, доступное из интернета, включая LiteLLM (прокси-слой ИИ), Gotenberg (сервис конвертации документов), Gitea (хостинг кодовых репозиториев) и Ivanti Sentry (шлюз мобильной безопасности).
-
Распространение ботнета: Кроме криптомайнинга, заражённые серверы используются в качестве вторичных сканирующих нод для поиска незащищённых систем в интернете, расширяя общую площадь ботнета.
Как вредоносная программа PoeLLM использует стихи на GitHub для управления и контроля (C2)?
PoeLLM использует новый, высокоустойчивый метод обнаружения C2, называемый кодированием IP-адресов на основе поэзии. Традиционные ботнеты полагаются на жестко закодированные IP-адреса или инфраструктуру динамической системы доменных имен (DDNS), которые сотрудники команды кибербезопасности могут легко заблокировать или перенаправить. В отличие от этого, Canto Incognito скрывает свою инфраструктуру управления внутри репозиториев открытого исходного кода.
Операционный цикл C2 функционирует через структурированный четырехэтапный процесс:
-
Поэтическая стеганография: злоумышленники создали публичный репозиторий GitHub с первоначальным коммитом, зафиксированным 13 апреля 2026 года. Внутри они опубликовали итальянское стихотворение ("Canto Incognito" или "Unknown Song").
-
Динамическая смена ключей: когда злоумышленники мигрируют или пере назначают свою инфраструктуру C2, они изменяют определённые слова в стихотворении с помощью регулярных коммитов в GitHub.
-
Расшифровка на цели: После выполнения на скомпрометированном сервере PoeLLM извлекает последний коммит из GitHub, считывает текст и применяет алгоритмическую формулу извлечения ключа на основе изменённых слов для определения операционного IP-адреса C2-сервера.
-
Устойчивость к блокировкам: Поскольку GitHub — это легитимная платформа для разработки, используемая по всему миру, правила межсетевых экранов редко блокируют исходящие соединения с конечными точками репозиториев GitHub, что позволяет вредоносному ПО обходить традиционные барьеры сетевой защиты.
Согласно данным исследований кибербезопасности от Lumen Technologies, эта техника маскировки значительно усложняет отслеживание и нейтрализацию C2-каналов для аналитиков угроз.
Почему ИИ и инфраструктура LLM являются основными целями для криптоджекинга?
Инфраструктура корпоративного искусственного интеллекта представляет собой чрезвычайно ценный объект для злоумышленников, занимающихся криптоджекингом, из-за ее огромных вычислительных ресурсов и слабых настроек безопасности по умолчанию. По мере быстрого развертывания крупных языковых моделей (LLM) и сопутствующих микросервисов протоколы безопасности часто отстают от темпов разработки.
Инструменты управления ИИ, такие как LiteLLM, позволяют организациям унифицировать API-вызовы между моделями различных провайдеров. Когда эти службы экспонируются непосредственно в публичный интернет без надлежащих списков контроля доступа (ACL) или барьеров аутентификации, злоумышленники сканируют и эксплуатируют открытые порты в течение нескольких минут.
Кроме того, поскольку рабочие нагрузки ИИ по умолчанию потребляют значительные вычислительные ресурсы, системные администраторы могут не сразу заметить повышенную нагрузку на ЦП/ГПУ, вызванную фоновыми процессами добычи XMRig или Iron, что предоставляет злоумышленникам более длительное время пребывания на скомпрометированных машинах.
Техническое сравнение: метрики кампании Canto Incognito
Для оценки операционного охвата и профиля рисков кампании Canto Incognito ниже приведены ключевые атрибуты, задокументированные исследователями сетевой безопасности.
| Метрика кампании | Подробности и технические параметры | Уровень воздействия |
| Основной полезный груз | Вредоносная программа PoeLLM, развертывающая майнеры XMRig и Iron | Высокий |
| Цель майнинг пула | Kryptex (русскоязычная майнинг-служба) | Medium |
| Всего скомпрометированных хостов | >3 400 корпоративных серверов по всему миру | Высокий |
| Пик активных заражений | ~2 200 серверов одновременно (середина июня 2026 года) | Высокий |
| Метод обфускации C2 | Стеганография на GitHub с использованием динамически изменяемой итальянской поэзии | Критически |
| Дата первоначального коммита | 13 апреля 2026 года | Информационный |
| Целевая инфраструктура | LiteLLM, Gotenberg, Gitea, Ivanti Sentry — корпоративные инструменты | Критически |
| Целевые географические регионы | Соединенные Штаты и Западная Европа | Высокий |
| Происхождение атрибутированного актора | Группа киберпреступников, говорящая на итальянском языке (на основе анализа трафика) | Medium |
Как защитить корпоративную инфраструктуру от вредоносного ПО для криптодобычи
Предотвращение угроз, таких как PoeLLM и подобные криптомайнеры, требует проактивной стратегии защиты, основанной на видимости сети, управлении уязвимостями и укреплении инфраструктуры. Организации, внедряющие микросервисы ИИ с открытым исходным кодом, должны систематически проводить аудит своей внешней атакующей поверхности.
-
Безопасные экспонированные AI-сервисы и промежуточное ПО
Никогда не развертывайте служебные сервисы, такие как LiteLLM, Gotenberg или Gitea, непосредственно в открытом интернете без надежных слоев аутентификации. Применяйте строгую архитектуру нулевого доверия (ZTA), изолируйте сервисы внутри виртуальных частных облаков (VPC) и размещайте административные интерфейсы за безопасными виртуальными частными сетями (VPN) или прокси-серверами с учетом идентичности.
-
Внедрить фильтрацию исходящего сетевого трафика
Ограничьте исходящий сетевой трафик с производственных AI-серверов. Производственные рабочие нагрузки редко требуют неограниченного доступа по HTTP/HTTPS к внешним платформам хостинга кода, таким как GitHub. Фильтруя исходящий трафик и блокируя неизвестные IP-адреса, корпоративные команды предотвращают получение вредоносным ПО актуальных адресов C2 из внешних репозиториев.
-
Мониторинг выполнения процессов и системных метрик
Внедрите решения для обнаружения и реагирования на угрозы (EDR), чтобы отслеживать создание неавторизованных процессов. Отмечайте любое неавторизованное создание бинарных файлов процессов, связанных с
xmrig, iron-miner или неизвестными фоновыми скриптами, выполняющимися из временных системных каталогов (таких как /tmp или /var/tmp).-
Исправьте уязвимое корпоративное программное обеспечение
Регулярно проводите аудит и применение исправлений для сетевых приложений, доступных из интернета, включая Ivanti Sentry, репозитории кода и контейнеризированные микросервисы. Своевременное применение исправлений безопасности устраняет известные векторы удаленного выполнения кода (RCE), которыми злоумышленники пользуются для первоначального доступа.
За кулисами новостей: что значит KuCoin 5.0 для вас
Новости рынка движутся быстро — но то, где вы на них реагируете, имеет не меньшее значение. В этом октябре KuCoin запускает KuCoin 5.0, превращая KuCoin в полностью перестроенную платформу. Вот что реально изменится для вас:
-
Один аккаунт для всего. Старые платформы разделяли ваши средства между отдельными аккаунтами «спот», «маржа» и «фьючерсы» и ожидали, что вы поймете почему. Единый аккаунт KuCoin 5.0 полностью устраняет это — сделайте депозит один раз, и всё будет просто доступно (на данный момент доступно только для VIP-пользователей).
-
Акции, индексы и товары. KuCoin 5.0 расширяется за пределы криптовалют на глобальные рынки. Когда криптовалюты движутся боком, а акции растут (или наоборот), вы переключаетесь за минуты, вместо того чтобы открывать брокерский аккаунт и ждать несколько дней для вывода фиата.
-
Реальные активы (RWA). Токенизированное участие в традиционных активах, таких как сырьё, прямо в вашем криптоаккаунте. Один из самых быстрорастущих сегментов мировой финансовой системы больше не доступен только институциональным инвесторам — вы получаете к нему доступ с того же баланса, который используете для торговли.
-
Зарабатывайте, пока учитесь. Еще не готовы торговать? KCUSD позволяет вашим стейблкоинам получать ежедневный автокомпаундный доход. Самый спокойный способ заставить ваши неиспользуемые депозиты работать с доходностью 4%.
-
Искусственный интеллект на простом языке. Задавайте вопросы, получайте контекст рынка, понимайте, что вы видите — всё встроено в платформу, без жаргона.
-
Приложение, которое не перегружает. Быстрее, чище и последовательнее — интуитивно понятно с первого касания, а не после обучения.
-
Безопасность, которую можно проверить, а не просто доверять. Европейская организация с лицензией MiCAR, Proof of Reserves, которую вы можете проверить самостоятельно, и международно сертифицированная безопасность (SOC 2 Type II, ISO 27001:2022).
Создайте аккаунт за несколько минут — и начните работать на платформе, созданной для того, куда движется криптовалюта, а не туда, где она была.
Заключение
Кампания вредоносного ПО Canto Incognito демонстрирует значительную эволюцию стратегии киберпреступности, при которой злоумышленники целенаправленно атакуют открытую инфраструктуру серверов ИИ и LLM для проведения скрытого криптомайнинга. Развернув вредоносное ПО PoeLLM и перенаправив перехваченную хэш-мощность на российскую майнинговую платформу Kryptex, злоумышленники успешно скомпрометировали более 3 400 систем в США и Западной Европе.
Чем отличается эта кампания, так это её новым механизмом управления и контроля (C2), который использует стеганографические стихи, размещённые на GitHub, для динамического обновления IP-адресов C2-серверов и обхода стандартных средств защиты. По мере ускорения внедрения искусственного интеллекта и архитектур микросервисов предприятиями, обеспечение безопасности общедоступных API-конечных точек, ограничение исходящего сетевого трафика и устранение уязвимостей в программном обеспечении, таком как LiteLLM и Ivanti Sentry, являются важными шагами для предотвращения эксплуатации ресурсов.
Ориентирование в меняющемся ландшафте цифровых активов требует постоянного информирования о событиях в области безопасности и выбора надежных платформ для торговли и хранения активов. KuCoin остается приверженной поддержке ведущих отраслевых стандартов безопасности, предоставляя пользователям по всему миру безопасную среду для торговли bitcoin, ethereum и сотнями крипто активов.
Часто задаваемые вопросы (FAQ)
Какова основная цель кампании вредоносного ПО Canto Incognito?
Основная цель кампании Canto Incognito — несанкционированный криптомайнинг, который включает захват вычислительной мощности CPU и GPU заражённых серверов для добычи криптовалют, таких как Monero и Iron, с целью получения финансовой выгоды через платформу Kryptex.
Как вредоносная программа PoeLLM обходит системы обнаружения безопасности?
PoeLLM обходит системы безопасности, извлекая IP-адреса командного и контрольного сервера (C2) из стеганографических итальянских стихотворений, размещенных на общедоступном репозитории GitHub, и изменяя ключевые слова в стихотворении для динамического вычисления новых IP-адресов без использования традиционных доменных имен или статических IP.
Какие программные приложения в основном являются целями Canto Incognito?
Кампания в первую очередь нацелена на корпоративные приложения и микросервисы, доступные в интернете, включая LiteLLM (инструмент-прокси для ИИ), Gotenberg (движок для конвертации документов), Gitea (служба самохостинга репозиториев кода) и Ivanti Sentry (шлюз безопасности мобильной сети).
Что такое Kryptex и был ли платформа напрямую взломана в этой атаке?
Kryptex — это платформа для майнинга криптовалют на русском языке и сервис автоматических выплат; сама она не была взломана, а использовалась в качестве получателя майнинг пула, куда злоумышленники направляли украденную хэш-мощность, генерируемую скомпрометированными серверами.
Как сетевым администраторам определить, скомпрометирован ли AI-сервер PoeLLM?
Администраторы могут выявлять потенциальные заражения, проверяя неожиданные скачки нагрузки на ЦП/ГП, анализируя системные процессы на наличие неавторизованных майнеров, таких как XMRig, и отслеживая исходящий сетевой трафик на подозрительные соединения с внешними репозиториями кода или непроверенными IP-адресами.
Отказ от ответственности
Эта статья носит исключительно информационный характер и не является финансовой, юридической или инвестиционной консультацией. Всегда проводите собственное исследование перед взаимодействием с цифровыми активами или участием в торговле криптовалютами на любой платформе.
Отказ от ответственности: Эта страница была переведена для вашего удобства с использованием технологии искусственного интеллекта. Для получения наиболее точной информации обратитесь к оригинальной английской версии.