

Почему хаки криптовалют могут стоить $8,5 млрд в 2026 году? Аналитик ARK выделяет растущие риски безопасности
Введение
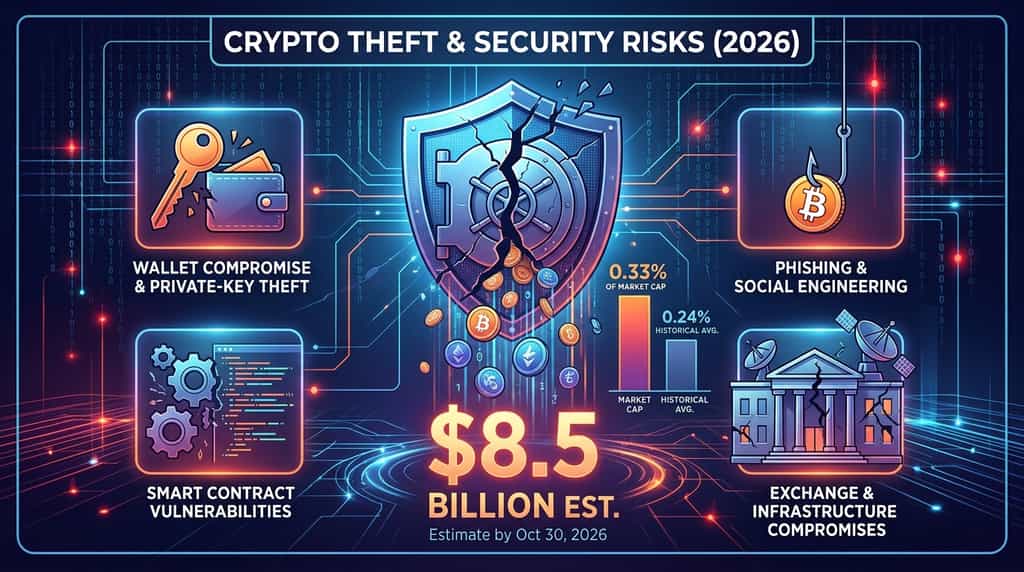
Кражи криптовалюты стали серьезной проблемой безопасности в 2026 году. Лоренцо Валенте, руководитель исследований цифровых активов в ARK Invest, оценил, что к 30 октября 2026 года было украдено примерно 8,5 млрд долларов США в виде криптовалюты. Эта цифра составляет около 0,33% от средней капитализации рынка криптовалют за год, что подчеркивает финансовый масштаб сбоев в безопасности в отрасли цифровых активов.
Оценка также поднимает важный вопрос: почему криптовалютные кражи приводят к таким значительным потерям и что недавние инциденты говорят о уязвимостях бирж, кошельков и блокчейн-протоколов?
Основные выводы
Сумма в 8,5 млрд долларов — это оценка аналитика по криптовалютам, украденным до 30 октября 2026 года, а не стандартизированный общий показатель по всей отрасли. Тем не менее, она подчеркивает масштаб рисков безопасности, с которыми сталкивается криптовалютный сектор.
-
Значительная доля рыночной капитализации: оценочные потери составили примерно 0,33% от средней рыночной капитализации криптовалют в 2026 году.
-
Выше исторического среднего: Валенте заявил, что ежегодные потери в среднем составляли около 0,24% капитализации криптовалютного рынка с 2018 года.
-
Компрометация кошелька особенно дорого обходится: CertiK зафиксировала примерно 444,5 миллиона долларов потерь из-за компрометации кошельков в первом полугодии 2026 года.
-
Множество методов атак остаются актуальными: фишинг, кража частных ключей, уязвимости смарт-контрактов и компрометация инфраструктуры продолжают подвергать риску цифровые активы.
-
Безопасность — это ответственность всей экосистемы: биржи, разработчики протоколов, хранители и отдельные пользователи должны применять эффективные меры защиты.
Сколько криптовалюты было украдено в 2026 году?
Согласно записи Лоренцо Валенте от ноября 2026 года, на 30 октября 2026 года было украдено примерно 8,5 млрд долларов США в крипто активах. Валенте сравнил эту сумму со средней рыночной капитализацией крипторынка и оценил, что кражи составили 0,33% от этой стоимости. Он также привел исторический среднегодовой показатель около 0,24% с 2018 года.
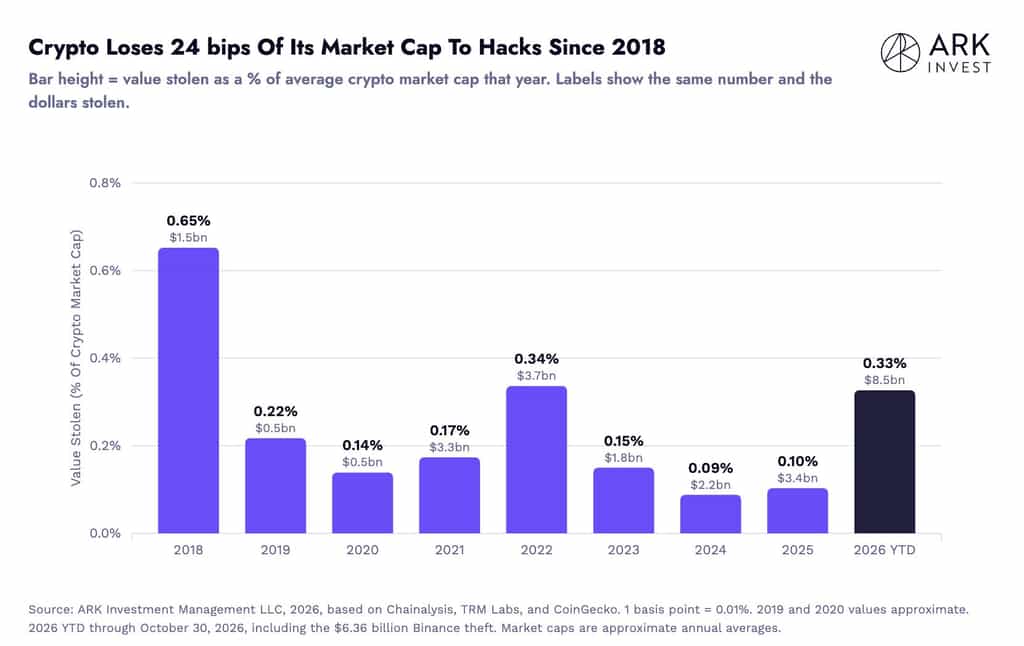
Сравнение показывает, что криптоворовство стало значительным источником финансового риска по сравнению с общим размером рынка. Однако цифра в 8,5 млрд долларов должна рассматриваться как оценка аналитика, а не как независимо аудированное отраслевое согласие. Разные исследователи безопасности отслеживают разные категории инцидентов, и их итоговые данные не обязательно напрямую сопоставимы.
Для контекста, отчет CertiK Hack3D H1 2026, опубликованный 6 июля 2026 года, зафиксировал примерно 1,316 миллиарда долларов потерь по 344 инцидентам безопасности в сфере Web3 за первый полугодие. После учета замороженных или возвращенных средств скорректированные потери составили примерно 1,2 миллиарда долларов.
Отчет также выявил компрометацию кошелька как наиболее финансово опасную категорию за этот период. Эти данные предоставляют дополнительные доказательства масштаба инцидентов безопасности, хотя набор данных CertiK о инцидентах Web3 не следует рассматривать как прямое разбиение годовой оценки Valente.
Каковы основные причины краж криптовалют в 2026 году?
Криптовалютные кражи не обусловлены одной единственной уязвимостью. Недавние исследования безопасности указывают на несколько повторяющихся векторов атак, включая скомпрометированные кошельки, фишинг, уязвимости программного обеспечения и слабости в операционной инфраструктуре.
1. Компрометация кошелька и кража приватного ключа
Компрометация кошелька стала крупнейшей категорией потерь в отчете CertiK за H1 2026 года, составив около 444,5 млн долларов США по 33 инцидентам.
Приватный ключ — это криптографический учетный данные, позволяющий авторизовывать переводы с адреса блокчейна. Если злоумышленники получат контроль над приватным ключом или скомпрометируют системы, ответственные за подпись транзакций, они могут осуществить перевод активов без разрешения владельца.
Риск затрагивает как отдельных держателей, так и крупные организации. Биржи и кастодианы управляют значительными объемами цифровых активов, что делает их методы хранения ключей, процедуры подписи и права доступа критически важными мерами безопасности.
2. Фишинг и социальная инженерия
Фишинговые атаки используют поведение людей для получения учетных данных аккаунтов, восстановительных фраз или одобрений транзакций. Злоумышленники могут выдавать себя за биржи, провайдеров кошельков, команды проектов или другие доверенные сущности, чтобы убедить пользователей раскрыть конфиденциальную информацию.
CertiK зафиксировала примерно 366,3 млн долларов США потерь, связанных с фишингом, в рамках 63 инцидентов за первое полугодие 2026 года. Количество инцидентов снизилось на 52,3% по сравнению с предыдущим годом, тогда как заявленные потери уменьшились лишь на 10,8%. Это указывает на то, что меньшее количество атак все еще может приводить к значительным потерям, особенно когда целями становятся аккаунты с высокой стоимостью.
Пользователям следует проявлять осторожность при неожиданных запросах на вход, подозрительных ссылках, незапрошенных загрузках программного обеспечения и сообщениях, создающих искусственную срочность. Внешний вид легитимного веб-сайта или коммуникации не обязательно означает, что запрос является подлинным.
3. Уязвимости смарт-контрактов
Смарт-контракты автоматизируют транзакции и другие функции в блокчейн-сетях, но ошибки в их коде могут подвергнуть средства риску эксплуатации.
CertiK зафиксировала примерно 151,6 млн долларов США потерь, связанных с уязвимостями кода в 204 инцидентах за первое полугодие 2026 года. Эта категория имела наибольшее количество инцидентов среди типов атак, указанных в его отчете.
Общие слабости включают неправильные разрешения доступа, ошибки в логике транзакций и уязвимости во взаимодействии между различными смарт-контрактами. Независимые аудиты, формальная верификация и программы баг-бонусов могут помочь выявить эти проблемы, но ни один аудит не может гарантировать, что развернутый смарт-контракт полностью безопасен.
4. Компрометация биржи и инфраструктуры
Криптоплатформы также сталкиваются с рисками, выходящими за рамки кода блокчейна и безопасности отдельных кошельков. Их инфраструктура включает устройства сотрудников, административные аккаунты, внутренние приложения, API, системы вывода и процессы подписи кошельков.
Компрометация одной части этой инфраструктуры может предоставить злоумышленникам доступ к системам, управляющим или авторизующим переводы активов. Это делает операционную безопасность, управление доступом с повышенными привилегиями, осведомленность сотрудников и непрерывный мониторинг неотъемлемыми компонентами защиты биржи.
Более широкое значение заключается в том, что защита цифровых активов требует больше, чем просто хранение средств в холодных кошельках. Системы и люди, участвующие в авторизации транзакций, также должны быть защищены.
Как KuCoin подходит к безопасности платформы и активов?
KuCoin описывает многоуровневую систему безопасности, охватывающую пользовательские аккаунты, кошельки, данные, приложения и операции платформы. Ее Security Center описывает несколько мер, направленных на защиту пользователей и инфраструктуры платформы.
К ним относятся многофакторная аутентификация, верификация личности, защита от фишинга, безопасность устройств, меры защиты при выводе средств, безопасность кошелька, шифрование данных, защита API, межсетевые экраны, защита от DDoS-атак, сканирование экспозиции активов и круглосуточные операции по безопасности. Платформа также описывает инициативы по обучению безопасности, включая тренинги, упражнения и уведомления для пользователей.
KuCoin дополнительно публикует информацию о доказательстве резервов, что позволяет пользователям проверить сообщаемые коэффициенты резервов и процесс верификации резервов платформы. Доказательство резервов помогает пользователям оценить, покрывают ли раскрытые ончейн-активы сообщаемые балансы пользователей на определённый момент времени. Однако это не гарантирует защиту от кибератак, сбоев в работе или любых других рисков платформы.
Эти меры демонстрируют несколько важных компонентов безопасности биржи, но ни один из них не может устранить все угрозы. Защита аккаунта, управление кошельками, безопасность инфраструктуры, прозрачность резервов и реагирование на инциденты должны работать вместе.
Заключение
Оценка Лоренцо Валенте о том, что к 30 октября 2026 года было украдено примерно 8,5 млрд долларов США в криптовалюте, подчеркивает сохраняющиеся проблемы безопасности в отрасли цифровых активов. Хотя эта цифра не является стандартизированным общепромышленным итогом, независимые исследования компаний по безопасности также фиксируют значительные потери из-за компрометации кошельков, фишинга и уязвимостей в коде.
Основная проблема шире, чем отдельные хакерские инциденты. Платформы и протоколы криптовалют зависят от взаимосвязанных систем, включающих частные ключи, смарт-контракты, пользовательские аккаунты и операционную инфраструктуру. Уязвимость в любой из этих областей может подвергнуть риску значительные суммы цифровых активов.
Для бирж надежная безопасность требует многоуровневых мер контроля, непрерывного мониторинга, ограниченного доступа и прозрачной отчетности по активам. Для отдельных пользователей защита учетных данных и проверка транзакций остаются обязательными. Опубликованная KuCoin рамка безопасности и раскрытия информации о доказательствах резервов предоставляют сведения о некоторых мерах, которые она применяет, а также демонстрируют, почему безопасность платформы следует оценивать через несколько измерений, а не по одному показателю.
ЧаВо
1. Сколько криптовалюты было украдено в 2026 году?
Лоренцо Валенте из ARK Invest оценил, что примерно 8,5 млрд долларов в криптовалюте было украдено до 30 октября 2026 года. Эта оценка составила около 0,33% средней капитализации рынка криптовалют за год.
2. Какой процент рыночной капитализации криптовалют составили потери?
Валенте оценил, что убытки в размере 8,5 млрд долларов США составляют примерно 0,33% от средней капитализации крипторынка в 2026 году. Он также привел исторический среднегодовой показатель примерно 0,24% с 2018 года.
3. Какие самые распространенные типы атак на криптовалюты?
Основные категории атак включают компрометацию кошелька, кражу частного ключа, фишинг, социальную инженерию, уязвимости смарт-контрактов и компрометацию инфраструктуры биржи. Их частота и финансовое воздействие варьируются в зависимости от отчетных периодов и методологий исследований.
Отказ от ответственности
Эта общая рыночная информация, возможно, из сторонних, коммерческих или спонсируемых источников, предоставлена исключительно в справочных и образовательных целях и не является финансовой или инвестиционной консультацией, предложением, запросом или гарантией. Мы отказываемся от ответственности за её точность, полноту, надежность и любые возникшие потери. Инвестиции/торговля сопряжены с риском; прошлые результаты не гарантируют будущих. Пользователи должны проводить собственное исследование, оценивать осторожно и нести полную ответственность. Для получения дополнительной информации обратитесь к Условиям использования и Раскрытию рисков KuCoin.
Отказ от ответственности: Эта страница была переведена для вашего удобства с использованием технологии искусственного интеллекта. Для получения наиболее точной информации обратитесь к оригинальной английской версии.