

Взлом Binance в октябре 2026 года: как эксплуатация EIP-7702 опустошила миллиарды из горячих кошельков
Введение
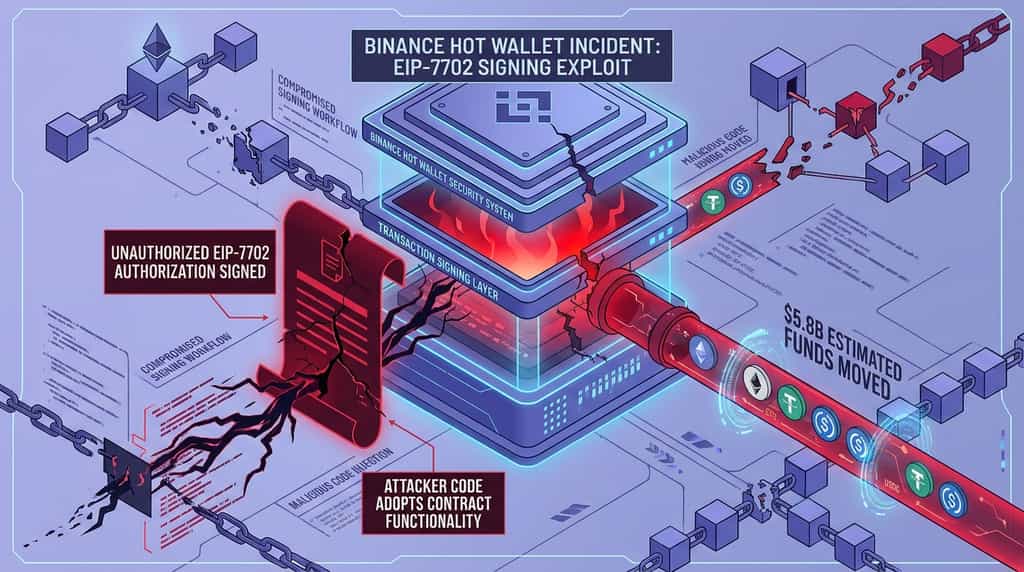
Крупный инцидент с безопасностью, связанный с горячими кошельками Binance 30 октября 2026 года, вызвал вопросы о рисках EIP-7702, инфраструктуры подписи транзакций и координации безопасности между платформами. Инцидент включал серию запросов на авторизацию EIP-7702, которые, как сообщается, позволили осуществить неавторизованные переводы активов из кошельков, связанных с Binance. Ранние оценки на цепочке показали, что стоимость активов, перемещенных по нескольким сетям, составила примерно 5,8 млрд долларов США, хотя эту цифру не следует путать с подтвержденными чистыми убытками Binance.
Инцидент подчеркивает важное различие: EIP-7702 — это функция протокола ethereum, предназначенная для поддержки функциональности смарт-аккаунтов, а не уязвимость, которая автоматически подвергает риску каждый использующий ее кошелек. Сообщаемый сбой, по всей видимости, связан с процессом подписи и авторизации. Binance заявила, что покроет убытки, временно приостановила депозиты и выводы и начала проверки безопасности. В то же время эмитенты стейблкоинов и участники экосистемы блокчейна предприняли шаги для заморозки или защиты активов, связанных с инцидентом.
Как произошел инцидент с горячим кошельком Binance в октябре 2026 года?
Заявленная атака включала неавторизованные авторизации EIP-7702, подписанные горячим кошельком Binance, что позволило коду, контролируемому злоумышленником, инициировать переводы активов. Доступный анализ в цепочке указывает на сбой в процессе подписи транзакций, хотя Binance не опубликовала окончательное техническое расследование на момент появления первоначальных сообщений.
Согласно анализу, проведенному Bitfish, сооснователем Cobo, инцидент начался примерно в 4:20 утра по UTC+8. Транзакция, содержащая 50 запросов на авторизацию, была передана в блокчейн. Запросы были подписаны с использованием закрытого ключа, связанного с горячим кошельком Binance. Несколько минут спустя активы начали выводиться из кошелька партиями.
Анализ описывал программу авторизации с узко определенной функцией: она распознавала назначенного контроллера и выполняла переводы активов. 50 запросов содержали последовательные транзакционные nonce, что позволяло авторизациям вступить в силу при совпадении последовательности с текущим состоянием кошелька. В отчете также описывались две тестовые транзакции, проведенные до основной операции, что указывает на то, что злоумышленник заранее подготовил процесс перевода.
Как EIP-7702 позволил неавторизованные переводы?
EIP-7702 позволяет внешнему аккаунту (EOA) временно принимать функциональность смарт-контракта путем авторизации назначенного адреса кода. Эта функция была введена в рамках обновления Pectra Ethereum и предназначена для поддержки более гибкого поведения аккаунтов, включая улучшенный опыт использования кошельков и программируемое выполнение транзакций.
В соответствии с EIP-7702 аккаунт подписывает авторизацию, которая определяет код для выполнения в контексте аккаунта. Это может позволить такие функции, как пакетные операции и более сложные транзакционные потоки. Однако авторизация является чувствительной с точки зрения безопасности: если пользователь или кошелек подпишут непреднамеренную авторизацию, указанный код может получить возможность выполнять действия, которые подписавший не планировал.
В инциденте с Binance заявленная проблема заключалась не в том, что EIP-7702 был нарушен. Вместо этого доступный анализ предполагал, что система подписи могла одобрить неавторизованный набор запросов. Генеральный директор Blockaid Идо Бен-Натан заявил, что инцидент мог возникнуть из-за скомпрометированной системы подписи, а не из-за прямого кражи закрытого ключа. Binance не подтвердила точный путь атаки в цитируемом отчете.
Это различие важно. Приватный ключ может оставаться под контролем платформы, в то время как скомпрометированный рабочий процесс подписи используется для одобрения вредоносной транзакции. Системы безопасности должны проверять не только то, кто или что подписывает транзакцию, но и является ли адрес назначения, объем полномочий, код и предполагаемый эффект транзакции легитимными.
Сколько было переведено?
Ранние оценки, основанные на цепочных движениях, указывают на общую стоимость активов, переведенных через несколько сетей, примерно в $5,8 млрд, но сумма перевода не обязательно является окончательным экономическим ущербом. Цены на активы колеблются, некоторые переводы могут быть заморожены, а полный масштаб инцидента требует подтверждения от Binance и соответствующих следователей.
Тот же анализ Bifish описал крупные переводы, включающие ETH, USDT, USDC и другие токены. Также сообщалось, что активы перемещались между Ethereum и Tron, в то время как перемещение отдельного bitcoin-кошелька оставалось неподтвержденным: неясно, связано ли оно с инцидентом или представляет собой экстренный перевод Binance. Это различие имеет значение, поскольку один только on-chain перевод не доказывает, что активы были украдены.
Анализ также описал быструю конверсию активов, поскольку злоумышленник пытался перевести средства, которые потенциально могли быть заморожены эмитентами стейблкоинов, в активы с другими характеристиками контроля. Tether, Circle и другие эмитенты, как сообщается, заморозили некоторые связанные токены по мере развития реагирования на инцидент. Эти ранние данные следует рассматривать как изменяющиеся оценки, а не как окончательный аудиторский отчет о потерях.
Как Binance отреагировала на инцидент с безопасностью?
Немедленная реакция Binance включала приостановку депозитов и выводов, проведение проверок безопасности, отслеживание затронутых активов и координацию с другими участниками отрасли. Биржа также заявила, что покроет убытки, связанные с инцидентом, подчеркнув при этом, что средства клиентов остаются в безопасности.
Согласно сооснователю Binance Ии Хе, Binance временно приостановила депозиты и выводы, пока её команды проводили расследование инцидента, работали над заморозкой связанных активов и координировали действия с правоохранительными органами. Ии Хе заявила, что компания возьмёт на себя полные убытки, вызванные атакой, и опубликует подробный обзор инцидента после завершения расследования. Она также посоветовала пользователям полагаться на информацию из официальных каналов Binance.
Временная приостановка сервиса была превентивной мерой безопасности. Ограничение депозитов и выводов во время активного расследования может помочь платформе оценить целостность кошельков, проверить системы подписи транзакций и снизить неопределенность, пока команды отслеживают подозрительные переводы. Это также может создать неудобства для пользователей, которым необходимо перемещать активы, поэтому важна своевременная и четкая коммуникация.
Что сказала Binance о средствах клиентов?
Binance заявила, что средства пользователей остались в безопасности и что компания покроет убытки, вызванные инцидентом. Это было заявлением компании о гарантии и компенсации, а не заменой завершенного технического расследования или независимо подтвержденного учета окончательных потерь.
И Хэ сказала, что Binance проводит проверки безопасности для подтверждения безопасности средств пользователей. Она также упомянула прогресс, достигнутый другими участниками отрасли, в заморозке активов, связанных с инцидентом, и призвала First Digital помочь с оставшимися FDUSD, выявленными в ходе реагирования.
Таким образом, публичная позиция Binance состояла из трех частей: защита балансов клиентов, расследование систем подписи и кошельков, а также координация с внешними сторонами для ограничения движения затронутых активов. Компания заявила, что предоставит более подробную информацию после завершения расследования. До публикации этого отчета точная техническая причина и окончательное финансовое воздействие следует считать неопределенными.
Как отреагировали другие криптовалютные компании и протоколы?
Инцидент спровоцировал скоординированную реакцию эмитентов стейблкоинов, команд по управлению рисками в DeFi и участников экосистемы блокчейн. Их действия включали заморозку активов, ограничение деятельности на рынках кредитования и перевод токенов, связанных с затронутыми адресами, в контролируемое хранилище.
Почему Aave заморозила рынки?
Реакция Aave на риск была направлена на ограничение потенциального воздействия через свои рынки кредитования. Согласно отчетам, LlamaRisk, Aave Labs и другие участники решили использовать контрольные механизмы для заморозки большого числа рынков при мониторинге адресов злоумышленника и соответствующих ценовых фидов.
В отчетах говорилось, что действие охватило 175 резервных типов на 16 сетях Aave V3, а также 117 резервов на четырех спицах Aave V4. Aave указала, что рынки будут рассмотрены для поэтапного возобновления после стабилизации движения затронутых средств и оценки соответствующих рисков.
Замораживание рынков может ограничить дополнительную деятельность по кредитованию и заимствованию активов, которые могут быть подвержены инциденту безопасности. Это мера по контролю рисков, а не утверждение о том, что все активы или пользователи, связанные с протоколом, были скомпрометированы. Временные ограничения могут также затронуть обычных пользователей, поэтому мониторинг и контролируемый процесс возобновления работы имеют важное значение.
Что сделал Arbitrum с связанными активами?
Совет по безопасности Arbitrum принял меры для обеспечения безопасности активов, связанных с инцидентом и хранящихся на Arbitrum One. Согласно отчету, совет перевел 74 559 805 ARB и 8 425 ETH с адресов, связанных с инцидентом, на промежуточный хранилищный кошелек.
Arbitrum заявила, что операция была проведена после технического обзора и учета ответственности сети за безопасность и управление. В отчете говорится, что это действие не повлияло на других пользователей или приложения Arbitrum, и что активы можно будет переместить снова только после дальнейшего действия Совета безопасности или голосования по управлению Arbitrum DAO.
Этот ответ иллюстрирует, как блокчейн-экосистема может использовать механизмы управления и аварийной безопасности для защиты активов в конкретном инциденте. Он также поднимает важные вопросы о балансе между быстрым вмешательством, владением пользователями, децентрализацией и прозрачным управлением. Такие действия следует оценивать в контексте опубликованных правил протокола и обстоятельств инцидента.
Как Binance компенсирует пользователям потери?
Binance заявила, что возьмет на себя полные финансовые потери, вызванные инцидентом, что означает, что балансы пострадавших клиентов не понесут убытки, если компания выполнит свое обязательство. Заявление о компенсации было сделано со-исполнительным директором И Хэ 30 октября вместе с временной приостановкой депозитов и выводов средств.
Binance обязалась покрыть все потери, вызванные инцидентом с безопасностью. Компания также сообщила, что работает над заморозкой связанных активов и сотрудничает с правоохранительными органами. Полный анализ инцидента ожидается после завершения расследования.
Существуют два отдельных финансовых вопроса для рассмотрения. Первый — это стоимость активов, переведенных из затронутых кошельков. Ранние оценки на цепочке указывают на сумму примерно 5,8 млрд долларов США на нескольких сетях. Второй — чистый убыток с учетом замороженных активов, возвращенных средств и любых активов, которые остаются недоступными для злоумышленника. Эти показатели не следует рассматривать как взаимозаменяемые.
Возможность заморозки активов может снизить окончательное финансовое воздействие, но это не означает автоматически, что все переданные токены были возвращены на Binance. Некоторые активы могут оставаться в контролируемых кошельках, пока соответствующие стороны завершают свои процедуры. Поэтому обязательство Binance покрыть убытки имеет важное значение для защиты клиентов, но окончательные процедуры сверки и детали реализации имеют значение.
Пользователи должны следить за официальными объявлениями Binance для получения информации о восстановлении сервиса, балансах аккаунтов и окончательном отчете о инциденте. Не следует полагаться на неофициальные сообщения, утверждающие, что предлагают компенсацию, восстановление кошелька или специальную верификацию аккаунта. Настоящий процесс компенсации должен быть сообщен через официальные каналы платформы.
Заключение
Инцидент с безопасностью Binance в октябре 2026 года выявил операционные риски, которые могут возникнуть при взаимодействии систем подписи транзакций с мощными функциями авторизации кошельков, такими как EIP-7702. Ранний анализ в цепочке описал 50 запросов на авторизацию и крупные переводы активов из горячих кошельков, связанных с Binance. Однако точный путь атаки и итоговый чистый ущерб оставались предметом расследования.
Binance ответила приостановкой депозитов и выводов, проведением проверок безопасности, координацией с внешними сторонами и обязательством покрыть убытки. Эмитенты стейблкоинов заморозили связанные активы, Aave ограничила активность на многих рынках, а Совет безопасности Arbitrum перевел связанные активы в контролируемый кошелек. Эти действия продемонстрировали важность быстрой координации в экосистеме цифровых активов.
Более широкий урок безопасности заключается в том, что защита приватного ключа должна поддерживаться верификацией на уровне транзакций, строгими контролями авторизации, независимым одобрением подписи, непрерывным мониторингом и проверенными процедурами реагирования на инциденты. EIP-7702 — это функция протокола с законными сценариями использования абстракции аккаунтов, но её безопасность зависит от того, как кошельки и приложения её реализуют. Биржи, разработчики и пользователи все играют роль в снижении рисков, связанных с всё более программируемыми кошельками.
ЧаВо
1. Был ли инцидент Binance в октябре 2026 года вызван уязвимостью в EIP-7702?
Доступные отчеты указывали на возможную неисправность в процессе подписи транзакций Binance, а не на подтвержденный дефект в протоколе EIP-7702. Binance не опубликовала итоговое техническое расследование в упомянутых обновлениях, поэтому точная причина оставалась неподтвержденной.
2. Что такое EIP-7702 простыми словами?
EIP-7702 — это предложение по улучшению Ethereum, которое позволяет внешнему аккаунту делегировать выполнение назначенного кода смарт-контракта через подписанную авторизацию. Оно поддерживает более гибкую функциональность кошелька, но пользователям и платформам необходимо тщательно проверять код и связанные разрешения.
3. Сказал ли Binance, что компенсирует пострадавших пользователей?
Да. Сопредседатель Binance И Хэ заявила 30 октября 2026 года, что Binance покроет все убытки, вызванные инцидентом. Компания также сообщила, что проводит расследование события и опубликует более подробный обзор после завершения расследования.
Отказ от ответственности
Эта общая рыночная информация, возможно, из сторонних, коммерческих или спонсируемых источников, предоставлена исключительно в справочных и образовательных целях и не является финансовой или инвестиционной консультацией, предложением, запросом или гарантией. Мы отказываемся от ответственности за её точность, полноту, надежность и любые возникшие потери. Инвестиции/торговля сопряжены с риском; прошлые результаты не гарантируют будущих. Пользователи должны проводить собственное исследование, оценивать осторожно и нести полную ответственность. Для получения дополнительной информации обратитесь к Условиям использования и Раскрытию рисков KuCoin.
Отказ от ответственности: Эта страница была переведена для вашего удобства с использованием технологии искусственного интеллекта. Для получения наиболее точной информации обратитесь к оригинальной английской версии.