

Polymarket приостанавливает торговлю и работу релейеров после нарушения безопасности третьей стороны
Введение
Децентрализованные приложения сильно зависят от внешних программных зависимостей, однако один слабый элемент в цепочке поставок может поставить под угрозу миллионы долларов пользовательских активов. Polymarket недавно приостановил торговлю и остановил работу релейеров после нарушения безопасности, вызванного сторонним поставщиком услуг. Согласно раскрытым данным платформы и аналитике в цепочке блоков, инцидент безопасности привел к несанкционированному выводу средств пользователей на сумму от 2,65 до 2,7 миллиона долларов до выявления и изоляции уязвимости. Это событие подчеркивает устойчивые структурные уязвимости, связанные с интеграцией стороннего программного обеспечения в секторах децентрализованных финансов и прогнозных рынков.
Что вызвало приостановку торгов на Polymarket и остановку релейера?
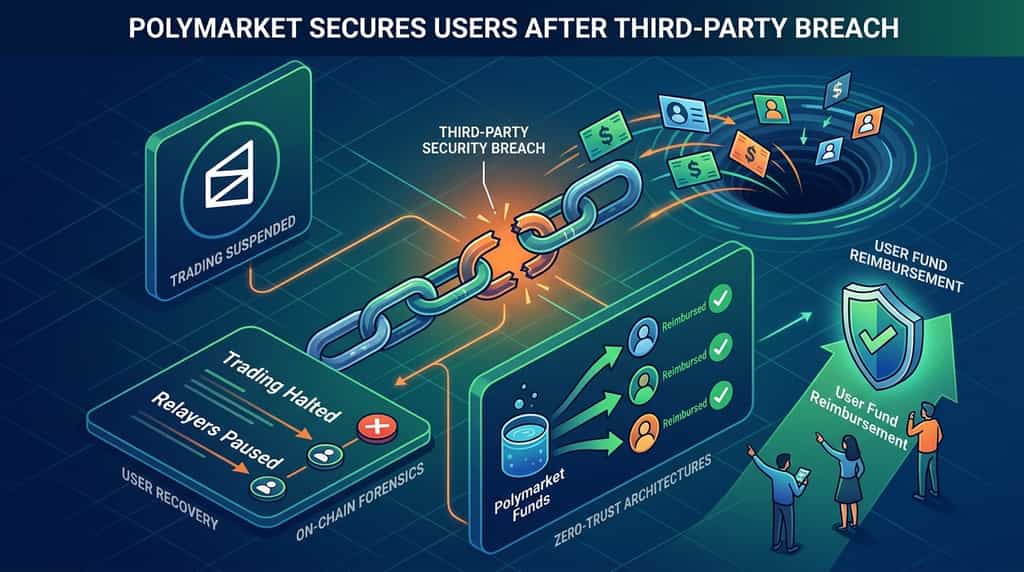
Приостановка торговли и остановка операций релейера были вызваны внешним компрометированием, связанным с поставщиком веб-мониторинга и аналитики третьей стороны — DebugBear. Согласно исследователям безопасности блокчейна из Hudson Rock и аналитическим фирмам, таким как Arkham, вредоносный скрипт был встроен через сторонний вектор, нацеливаясь на сессии вошедших в систему пользователей и перенаправляя средства на адрес, контролируемый злоумышленником.
Атака скомпрометировала примерно 710 пользовательских аккаунтов, опустошив средства до блокировки торговой активности. В ответ на утечку Polymarket немедленно перевел свою международную биржу в режим «только отмена ордеров» и приостановил работу релейеров, чтобы предотвратить дальнейшие несанкционированные транзакции. Операторы платформы подтвердили, что уязвимость была изолирована и устранена, после чего инцидент был передан правоохранительным органам Великобритании.
Как влияют компрометации сторонних поставщиков на децентрализованные платформы?
Компрометации сторонних поставщиков влияют на децентрализованные платформы, обходя основные уровни безопасности смарт-контрактов через доверенные фронтенд- или мониторинговые каналы. Хотя базовые протоколы блокчейна и автоматические маркет-мейкеры часто остаются криптографически защищенными, вспомогательные инструменты, такие как аналитические скрипты, мониторы производительности и виджеты службы поддержки клиентов, обладают правами выполнения в среде браузера пользователя.
При компрометации поставщика вендора злонамеренные действия могут использовать эти доверенные каналы для изменения поведения интерфейса, внедрения полезных нагрузок, высасывающих средства, или подделки одобрений. Согласно анализам инцидентов от провайдеров блокчейн-разведки, этот вектор цепочки поставок становится все более популярным методом для атакующих, нацеливающихся на веб3-интерфейсы, поскольку он использует человеческое доверие к официальным доменным именам и операционным скриптам, а не взламывает базовые криптографические примитивы.
Какие немедленные шаги предпринимаются для восстановления пользователей и компенсации?
Восстановление пользователей и компенсация будут полностью профинансированы Polymarket, которая обязалась возместить всем пострадавшим трейдерам убытки, понесённые во время нарушения безопасности. После устранения уязвимости представители платформы подтвердили, что пострадавшие будут полностью компенсированы, а часть похищенных средств — примерно 750 000 долларов США — была успешно заморожена или отслежена благодаря совместным цепочечным расследованиям.
Трейдеры, пытавшиеся получить доступ к платформе сразу после инцидента, столкнулись с ограничениями только на отмену ордеров, предназначенными для защиты открытых позиций, пока инженерные команды проводили аудит связанной инфраструктуры.() Руководство платформы подчеркнуло, что сотрудничество с международными правоохранительными органами и специализированными фирмами по отслеживанию блокчейна остается активным для восстановления оставшихся потоков активов.
Как это инцидент влияет на более широкую экосистему прогнозирующих рынков?
Более широкая экосистема прогнозных рынков сталкивается с усиленным вниманием со стороны регуляторов в отношении управления зависимостями программного обеспечения и проверки поставщиков после повторяющихся инцидентов безопасности. Прогнозные рынки концентрируют значительную ликвидность, особенно во время циклов геополитических и макроэкономических событий с высокой вовлеченностью, что делает их привлекательными целями для изощренных злоумышленников.
Институциональные участники и розничные трейдеры оценивают риски платформы на основе исторической устойчивости и эффективности реагирования на инциденты. Аналитики отрасли отмечают, что хотя быстрые возмещения смягчают немедленный финансовый ущерб, повторяющиеся уязвимости на уровне фронтенда или поставщика требуют структурного перехода к архитектурам с нулевым доверием, строгим применением политик безопасности контента (CSP) и децентрализованным подтверждением целостности кода.
Какие защитные меры могут применять веб-3 протоколы против атак на цепочку поставок?
Веб-3 протоколы могут защищаться от атак цепочки поставок, внедряя строгие политики безопасности контента (CSP), криптографические хеши целостности субресурсов (SRI) и децентрализованные методы проверки фронтенда. Полаганиеся на сторонние JavaScript-пакеты без локализованной песочницы открывает дверь для векторов инъекций.
За счет строгого соблюдения границ выполнения скриптов, непрерывного аудита внешних программных зависимостей и переноса критической операционной логики с уязвимых веб-хостинговых инструментов мониторинга, команды разработки могут значительно снизить риск последующих нарушений со стороны поставщиков. Интеграции аппаратных кошельков и запросы на симуляцию транзакций также обеспечивают важнейшие последние линии защиты, оповещая пользователей о неожиданных изменениях параметров во время взаимодействия с контрактами.
Защита ваших цифровых активов на волатильных рынках
По мере того как экосистема блокчейна продолжает расширяться и захватывать значительную экономическую ценность — с участием институциональных игроков, стимулирующим значительный рост доходов в инфраструктуре блокчейна, согласно отчетам отрасли — поддержание надежной безопасности является первостепенной задачей. Независимо от того, работаете ли вы на прогнозных рынках, децентрализованных биржах или протоколах кредитования, пользователям следует использовать аппаратные ключи безопасности, регулярно отменять ненужные разрешения токенов и оставаться бдительными в отношении внезапного технического обслуживания платформ или чрезвычайных заморозок. Осведомленность о системных рисках поставщиков позволяет участникам взаимодействовать с новыми крипто-секторами, проактивно управляя экспозицией по контрагентам.
Заключение
Временная приостановка торговли и операций релейеров на Polymarket подчеркивает устойчивые уязвимости, присущие современным цепочкам поставок web3 и интеграциям стороннего программного обеспечения. Хотя быстрый технический ответ, заморозка активов и обязательство о полной компенсации со стороны операторов платформы помогли смягчить последствия для пострадавших трейдеров, этот инцидент служит важным напоминанием о рисках, связанных с внешними зависимостями. По мере созревания децентрализованных прогнозных рынков и привлечения больших объемов ликвидности установление строгой аудиторской проверки поставщиков и архитектур фронтенда с нулевым доверием будет необходимо для защиты капитала пользователей и поддержания доверия к рынку.
ЧаВо
Повлияло ли нарушение безопасности Polymarket на пользователей платформы в США?
Нет, инцидент с безопасностью и последующие ограничения на торговлю затронули исключительно международную платформу, в то время как отдельно структурированная платформа США осталась полностью незатронутой.
Сколько всего пользовательских средств было похищено во время инцидента с безопасностью?
Компании, занимающиеся блокчейн-форензикой и аналитикой, оценили, что примерно от 2,65 до 2,7 миллиона долларов США пользовательских средств были перемещены без авторизации до остановки торговли.
Что вызвало внедрение вредоносного кода на платформе?
Уязвимость возникла из-за компрометации стороннего провайдера мониторинга и анализа производительности веб-сайтов — DebugBear, что позволило неавторизованному скрипту нацеливаться на сеансы пользователей.
Получат ли пострадавшие пользователи полную финансовую компенсацию?
Да, Polymarket публично подтвердила, что все трейдеры, пострадавшие от несанкционированных переводов средств, будут полностью компенсированы платформой.
Что такое режим «только отмена» на криптовалютной бирже?
Режим только отмены — это аварийное операционное состояние, при котором пользователи могут отменять существующие открытые ордера или позиции, но не могут размещать новые сделки или открывать новые позиции.
Отказ от ответственности
Эта общая рыночная информация, возможно, из сторонних, коммерческих или спонсорских источников, предоставлена исключительно в справочных и образовательных целях и не является финансовой или инвестиционной консультацией, предложением, запросом или гарантией. Мы отказываемся от ответственности за её точность, полноту, надежность и любые возникшие потери. Инвестиции/торговля сопряжены с риском; прошлые результаты не гарантируют будущих. Пользователи должны проводить собственное исследование, принимать взвешенные решения и нести полную ответственность. Для получения дополнительной информации ознакомьтесь с Условиями использования и Раскрытием рисков KuCoin.
Отказ от ответственности: Эта страница была переведена для вашего удобства с использованием технологии искусственного интеллекта. Для получения наиболее точной информации обратитесь к оригинальной английской версии.